
Salesforces sikkerhed gjort enkel: en guide til autentificering, autorisation og deling af poster
Velkommen til denne guide om Salesforces sikkerhed! I dette blogindlæg opsummerer vi de vigtigste pointer fra vores YouTube-video om autentificering, autorisation og deling af data i Salesforce.
Salesforce er en kraftfuld platform med robuste sikkerhedsfunktioner, men den kan være svær at finde rundt i. Vi vil gøre den kompleksitet enklere for dig.
Autentificering og første autorisation:
Forestil dig Salesforce som en sikret bygning og autentificeringen som den proces, der afgør, hvem der får adgang til bygningen. Den første autorisation afgør, om en person bliver lukket ind eller må blive udenfor. Der er forskellige veje ind i Salesforce, for eksempel browsere, klientapplikationer og API’er.
[caption id="" align=“alignnone” width=“1914”]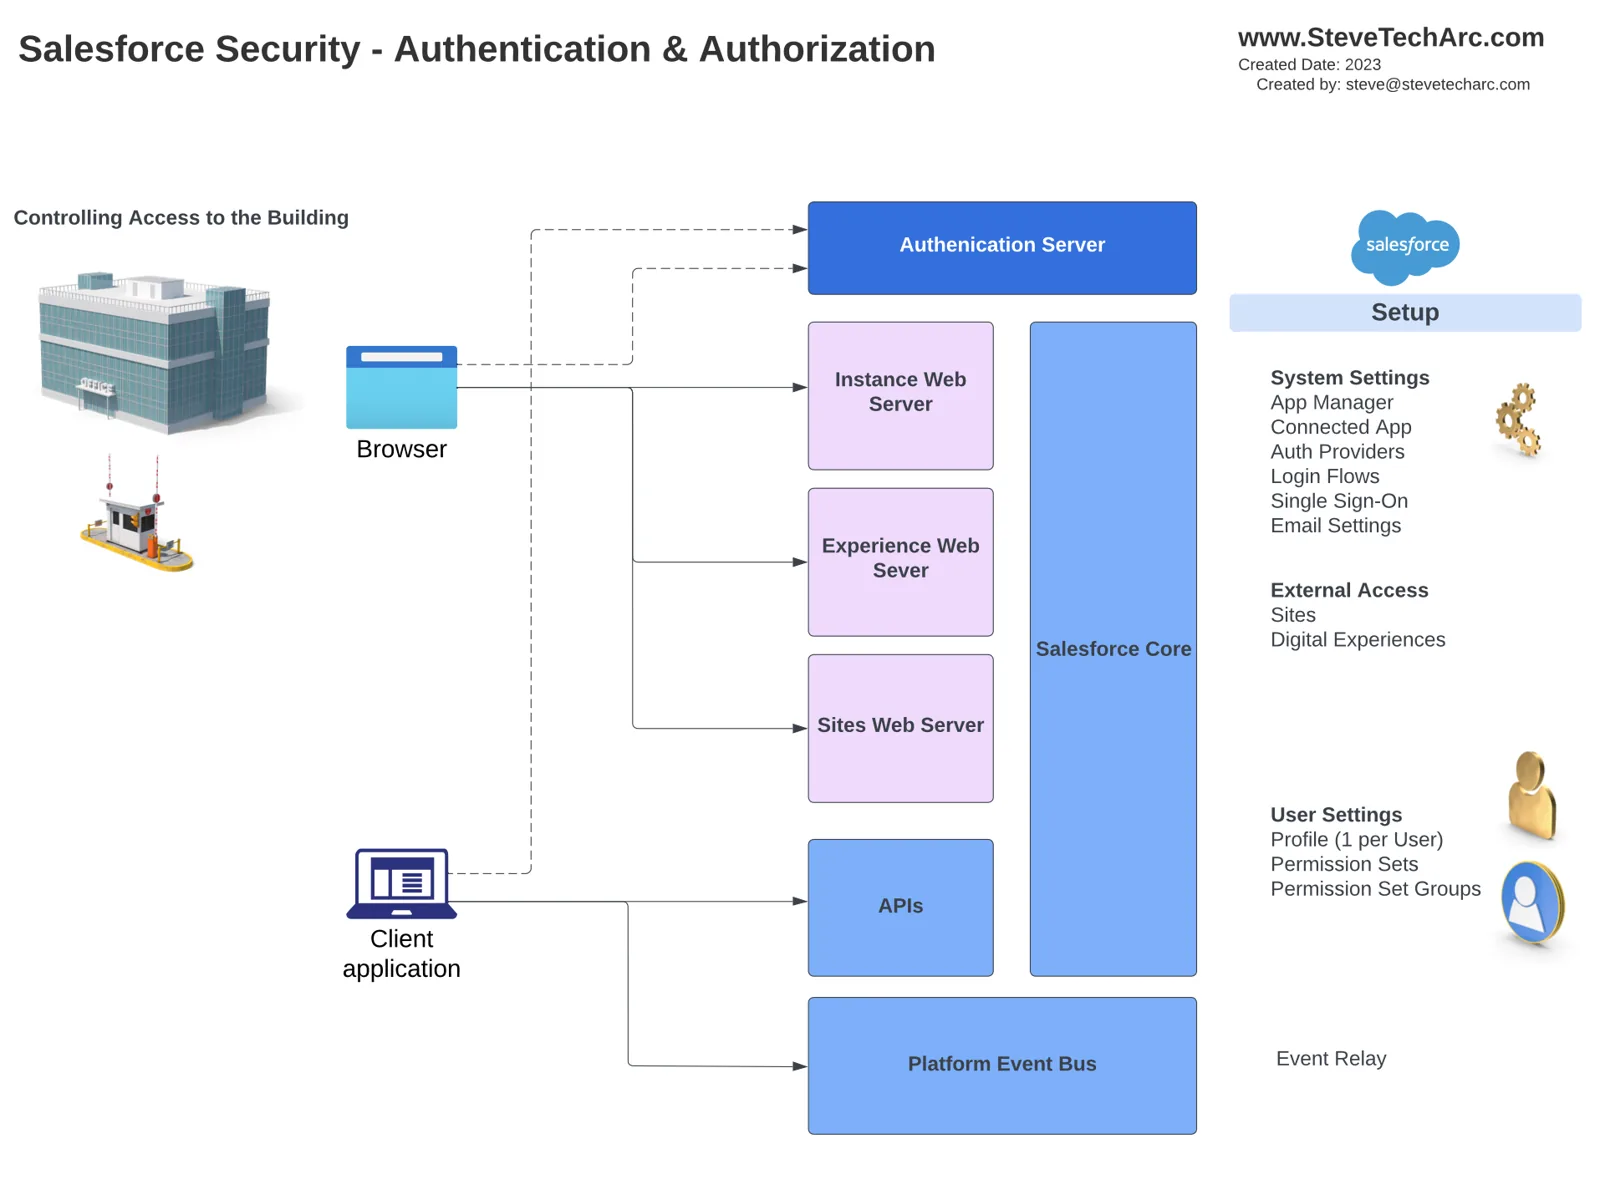 Autentificering og autorisation, som at komme ind i en bygning gennem sikkerhedskontrollen. [/caption]
Vigtige indstillinger og komponenter for autentificering er blandt andet:
App Manager: Bruges til at sætte Salesforce op som tjenesteudbyder for single sign-on (SSO).
Forbundne apps: Giver adgang til OAuth for API’er og eksterne udbydere.
Login-flows (Login Flows): Styrer, hvad brugeren gør ved det første login.
Brugerindstillinger: Profiler og mekanismer til single sign-on.
Sikkerhed på bygningsniveau:
For at komme ind i »bygningen« skal brugerne have autentificering og autorisation for at nå bestemte funktioner. Sikkerhed på bygningsniveau handler om at styre, hvad brugerne kan gøre. Vigtige komponenter er:
App Manager: Konfigurerer adgang for OAuth og eksterne udbydere.
Faner: Bestemmer, hvilke faner brugerne har adgang til.
Lightning App Builder: Opretter tilpassede app-layouts.
Brugerindstillinger: Profiler og autentificeringsmekanismer til single sign-on.
Tilladelsessæt: Giver yderligere adgangsniveauer til forbundne apps.
Event Relay: Sender platformshændelser til eksterne systemer.
Sikkerhed på kontorniveau:
Tænk på kontorerne i Salesforce som forskellige funktioner og data på platformen. Sikkerhed på kontorniveau styrer adgangen til netop de områder. Komponenter og indstillinger er blandt andet:
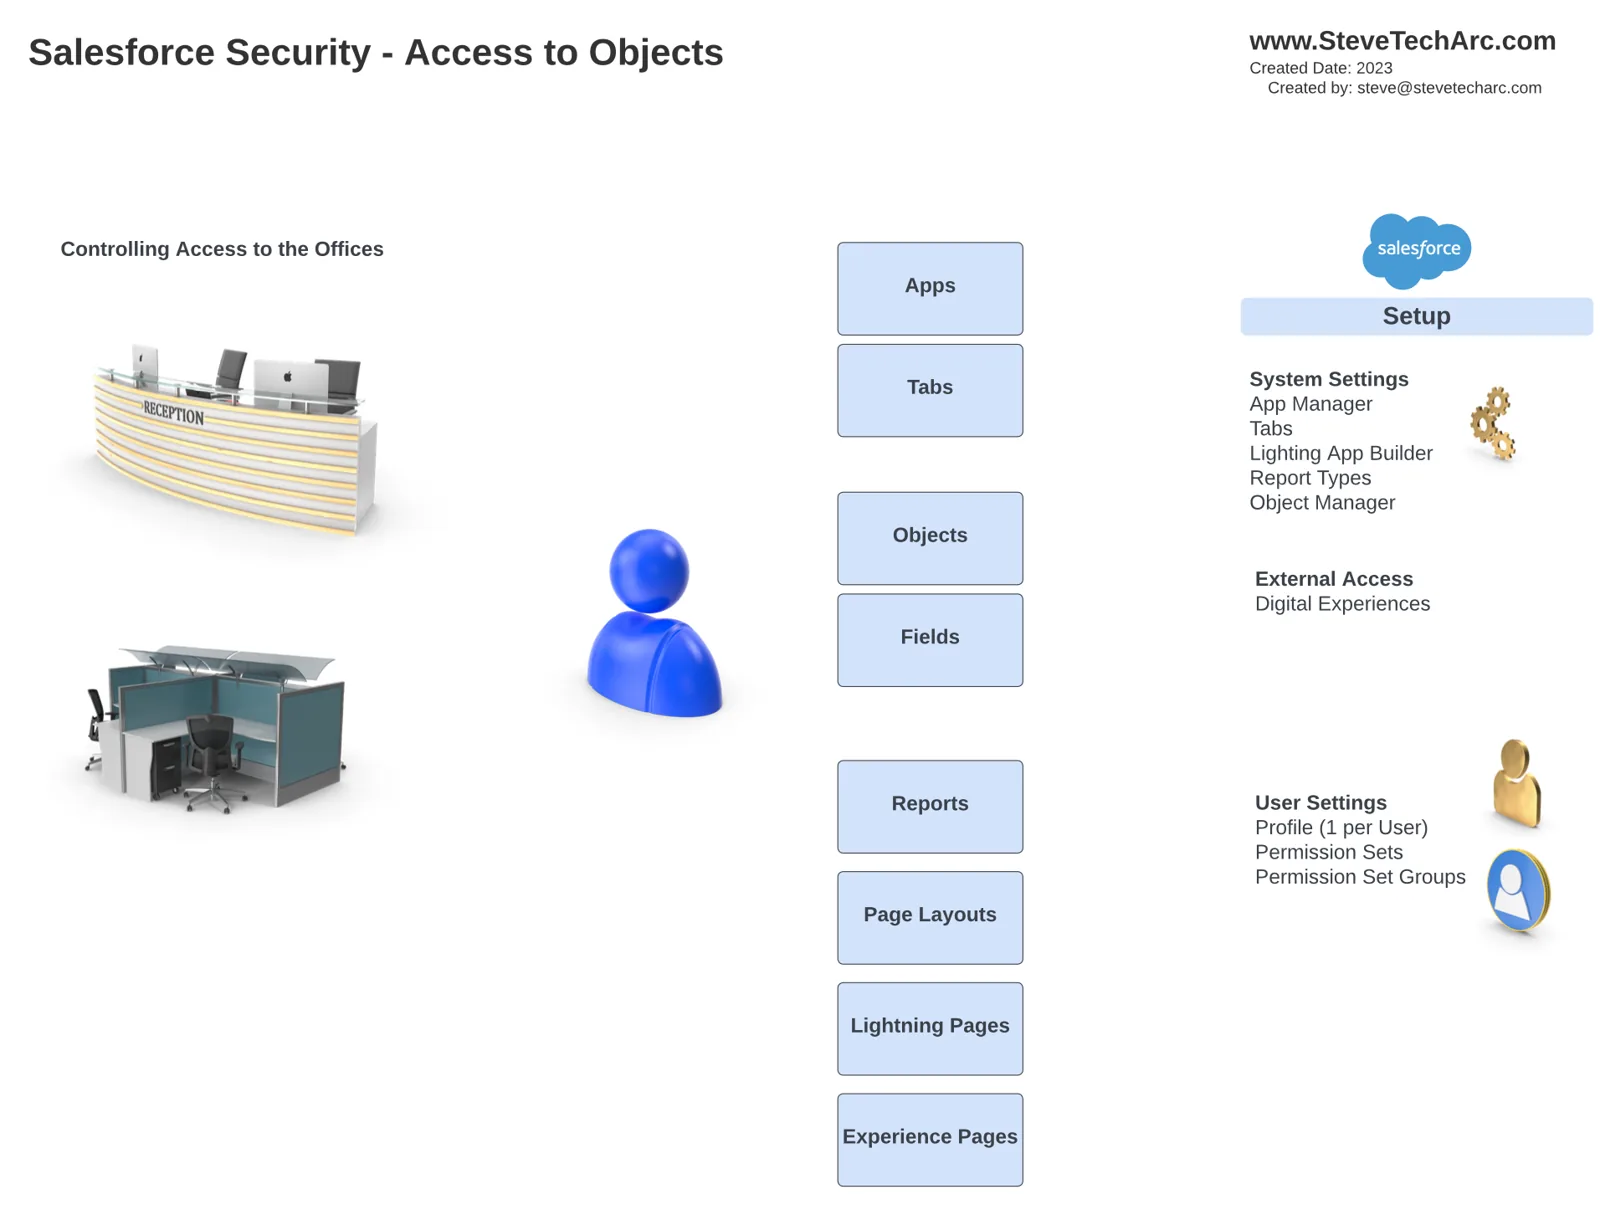
Faner: Bestemmer, hvilke faner brugerne kan se.
Lightning App Builder: Konfigurerer app-layouts.
Rapporttyper og Object Manager: Styrer adgangen til objekter og felter.
Brugerindstillinger: Tilladelsessæt og grupper af tilladelsessæt.
Object Manager: Styrer adgangen til objekter og felter
Adgang på postniveau:
Adgang på postniveau handler om at styre, hvilke bestemte poster en bruger kan se eller redigere i Salesforce. Vigtige elementer er:
[caption id="" align=“alignnone” width=“1910”]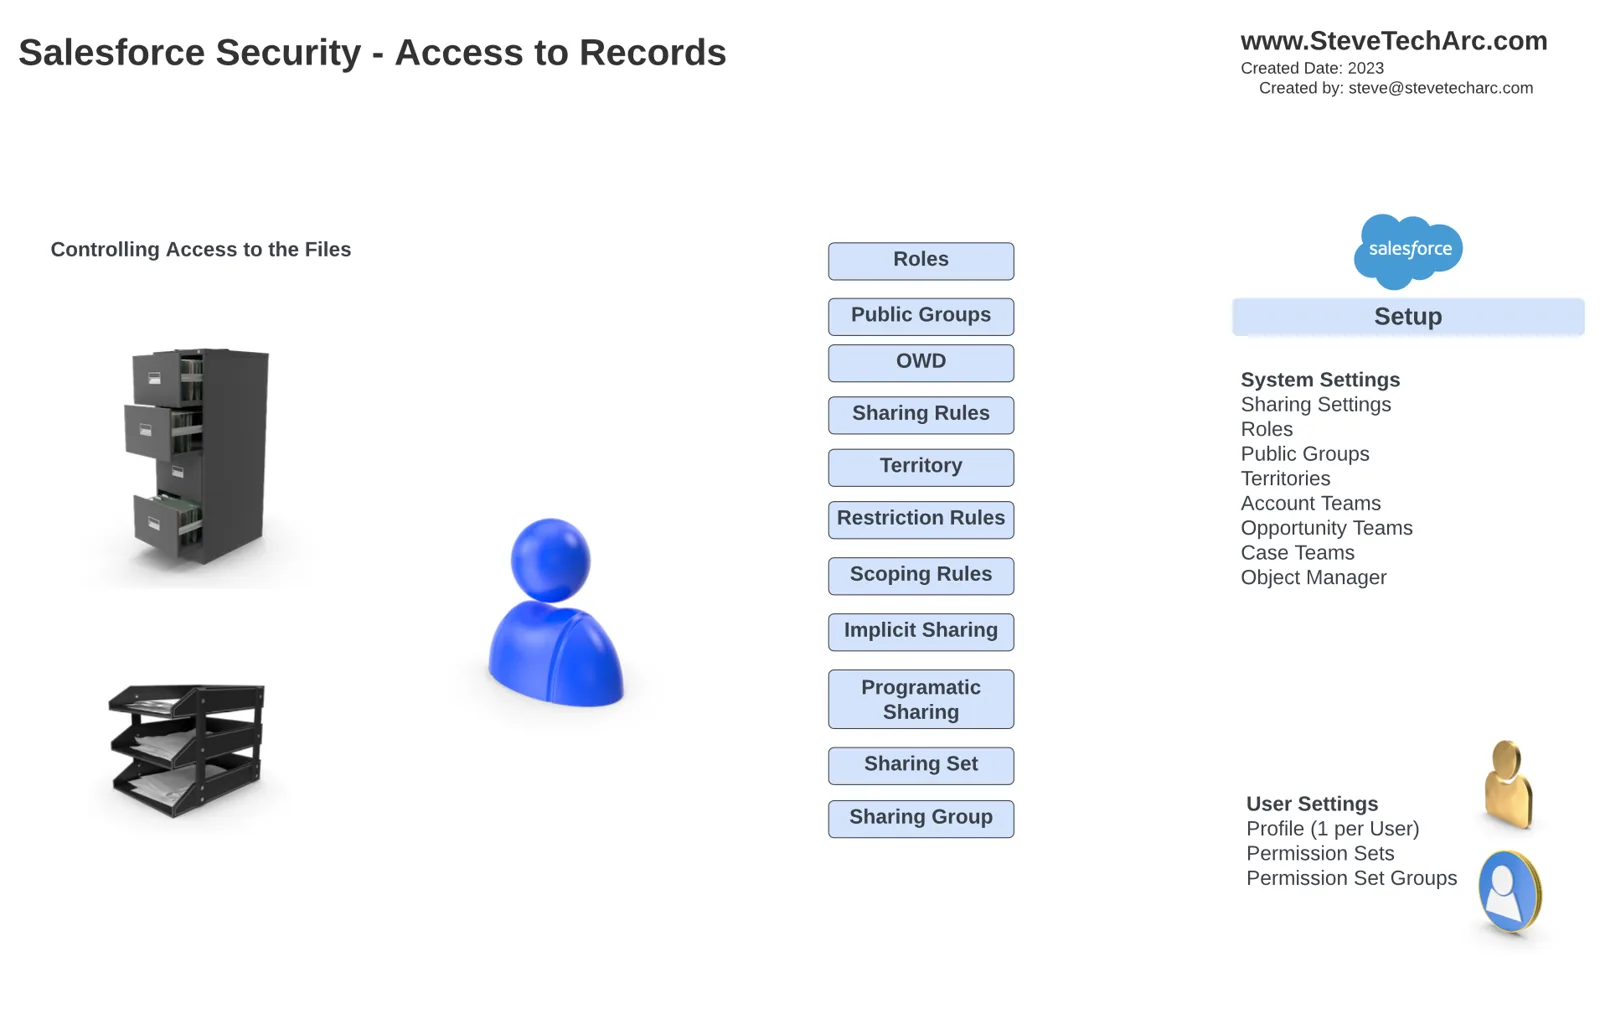 Styring af adgangen til bestemte felter [/caption]
Roller: Opsætning af et rollehierarki.
Offentlige grupper: Definition af grupper med fælles adgang.
Organisationsdækkende standarder (Org-Wide Defaults): Fastlæggelse af standardniveauer for adgang.
Delingsregler: Tilpasning af adgangen ud fra kriterier eller ejer.
Områdebegrænsninger: Styring af adgangen ud fra områder (territories).
Programmatisk deling: Opbygning af egen delingslogik.
Delingssæt og delingsgrupper: Yderligere delingsmuligheder.
Konklusion:
I dette blogindlæg har vi givet et overordnet billede af Salesforces sikkerhed med autentificering, autorisation og deling af data. At forstå disse sider er afgørende for at holde Salesforce-miljøet sikkert.
Afsluttende bemærkninger:
Tak fordi du læste mit blogindlæg! Jeg håber, du kunne bruge opsummeringen.
Hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab).
Vi hjælper med at forandre verden ved at dele spændende tanker med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
STA 4.1