
Zabezpečení Salesforce zjednodušeně: průvodce autentizací, autorizací a sdílením záznamů
Vítejte v tomto průvodci zabezpečením Salesforce! V tomto článku shrneme hlavní body z našeho videa na YouTube o autentizaci, autorizaci a sdílení dat v Salesforce.
Salesforce je mocná platforma s robustními bezpečnostními funkcemi, ale orientace v nich může být složitá. Naším cílem je tuto složitost pro vás zjednodušit.
Autentizace a úvodní autorizace:
Představte si Salesforce jako zabezpečenou budovu a autentizaci jako proces, který rozhoduje, kdo se do budovy dostane. Tato úvodní autorizace určuje, jestli člověka pustíme dovnitř, nebo zůstane venku. Salesforce má různé mechanismy přístupu, jako jsou prohlížeče, klientské aplikace a API.
[caption id="" align=“alignnone” width=“1914”]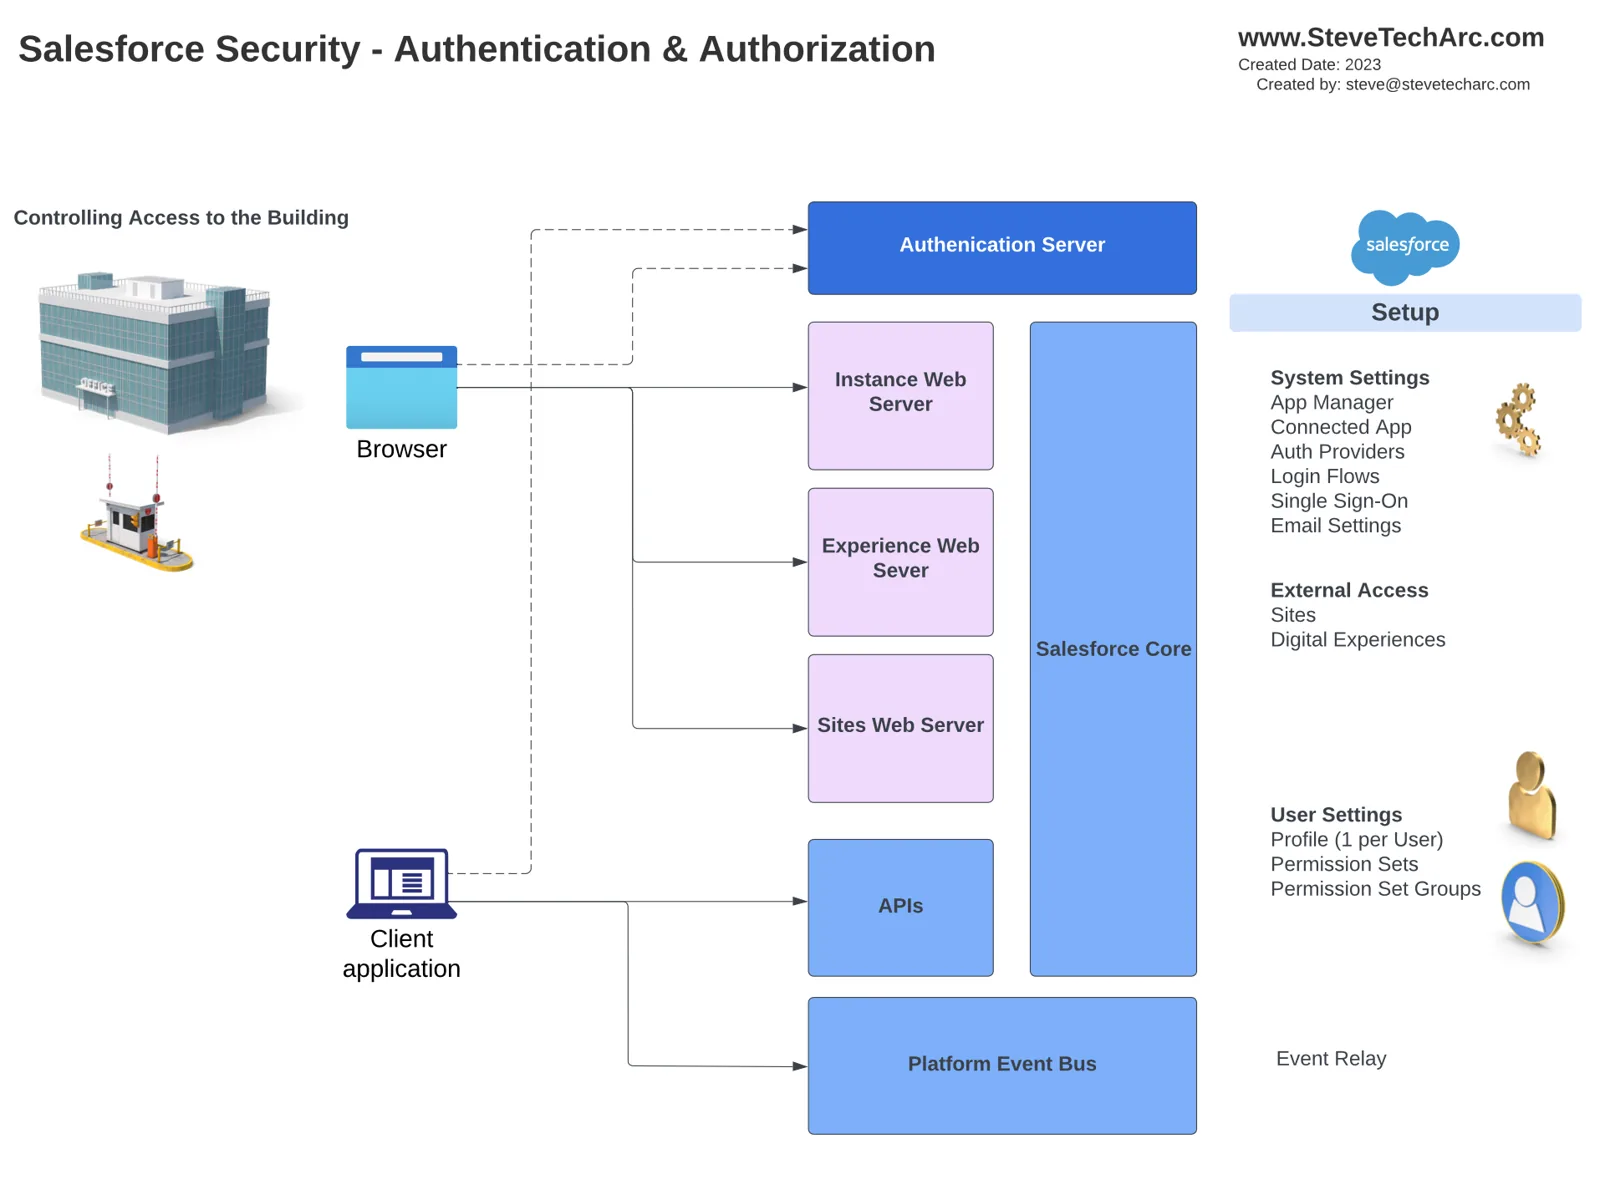 Autentizace a autorizace, podobně jako vstup do budovy přes ostrahu. [/caption]
Mezi klíčová nastavení a komponenty související s autentizací patří:
App Manager: Slouží k nastavení Salesforce jako poskytovatele služeb pro jednotné přihlášení (SSO).
Connected apps: Umožňují přístup přes OAuth pro API a externí poskytovatele.
Login Flows: Řídí akce uživatele při jeho úvodním přihlášení.
Uživatelská nastavení: Profily a mechanismy jednotného přihlášení.
Zabezpečení na úrovni budovy:
Aby se uživatelé uvnitř „budovy“ dostali ke konkrétním funkcím, potřebují autentizaci a autorizaci. Zabezpečení na úrovni budovy spočívá v řízení toho, co uživatelé mohou dělat. Mezi klíčové komponenty patří:
App Manager: Konfigurace přístupu pro OAuth a externí poskytovatele.
Karty: Určení, ke kterým kartám mají uživatelé přístup.
Lightning App Builder: Tvorba přizpůsobených rozvržení aplikací.
Uživatelská nastavení: Profily a mechanismy autentizace jednotného přihlášení.
Sady oprávnění: Udělování dalších úrovní přístupu pro connected apps.
Event Relay: Odesílání událostí platformy do externích systémů.
Zabezpečení na úrovni kanceláře:
Kanceláře v Salesforce si představte jako různé funkce a data v rámci platformy. Zabezpečení na úrovni kanceláře řídí přístup k těmto konkrétním oblastem. Mezi komponenty a nastavení patří:
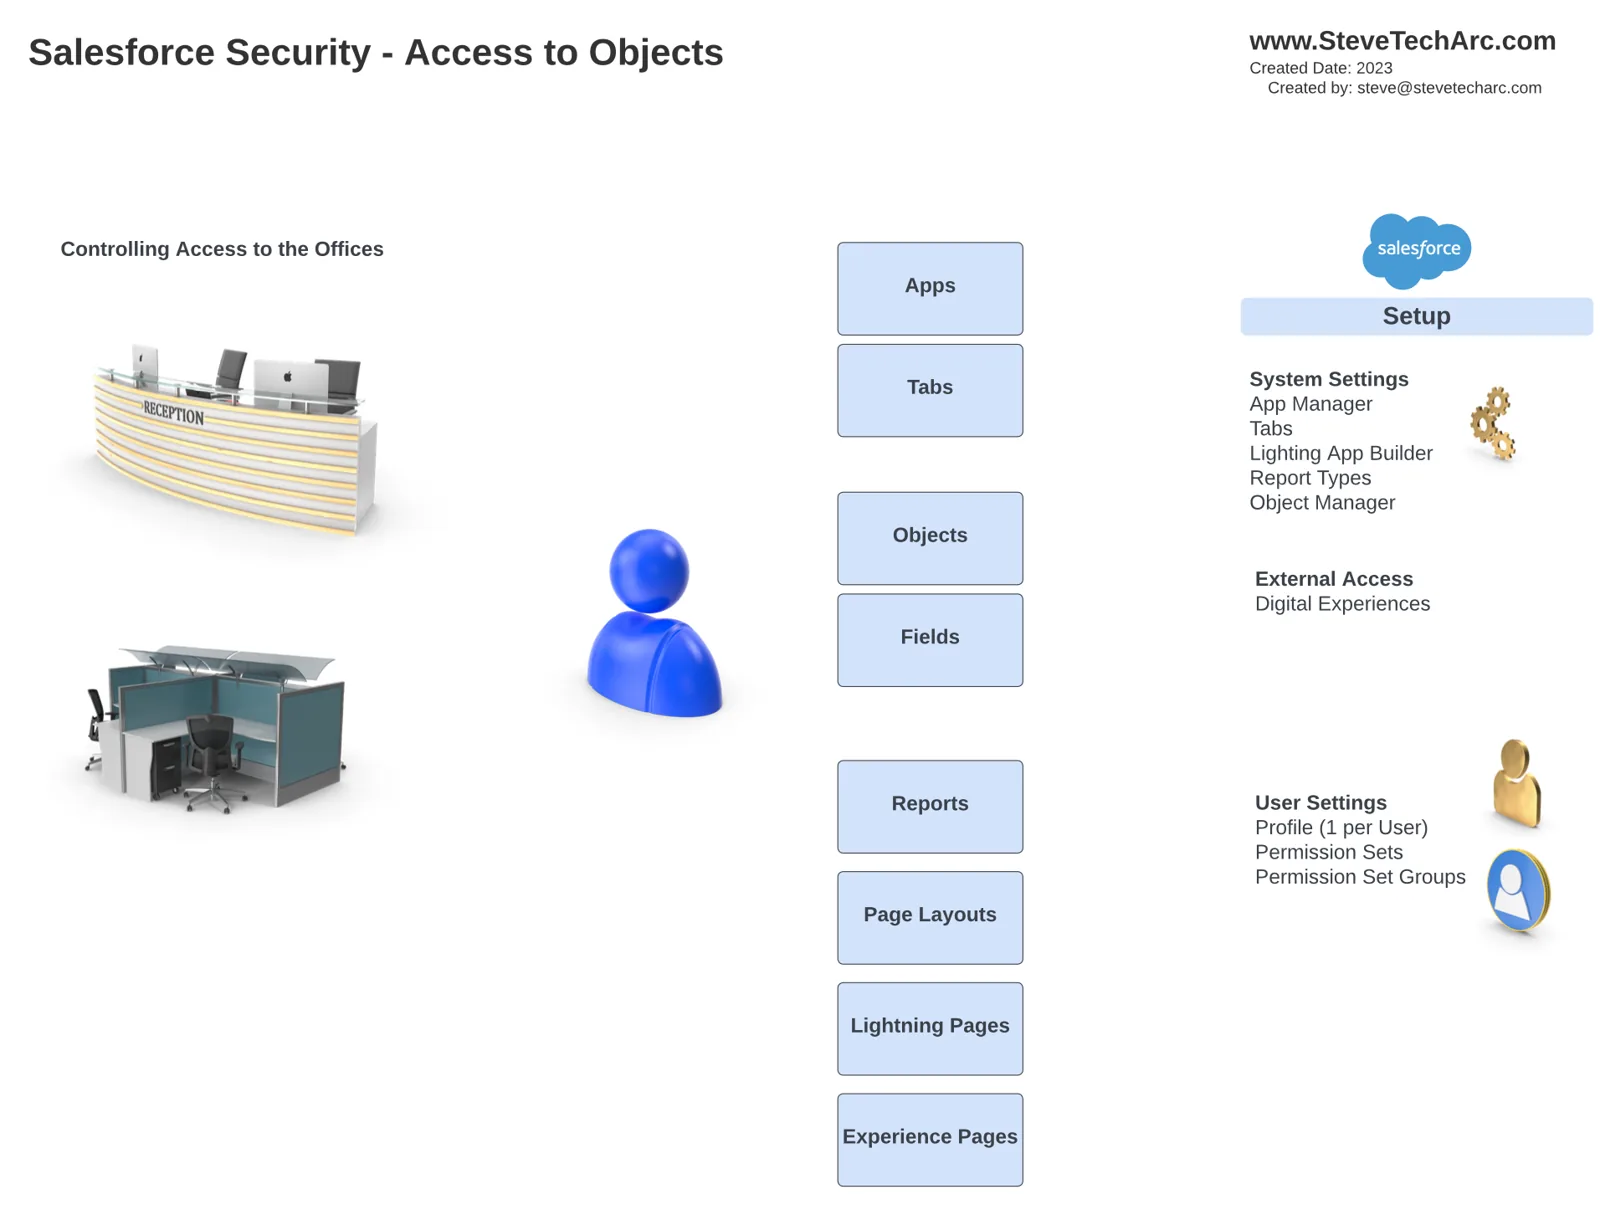
Karty: Rozhodnutí, které karty uživatelé uvidí.
Lightning App Builder: Konfigurace rozvržení aplikací.
Typy sestav a správce objektů: Řízení přístupu k objektům a polím.
Uživatelská nastavení: Sady oprávnění a skupiny sad oprávnění.
Správce objektů: Řízení přístupu k objektům a polím
Přístup na úrovni záznamu:
Přístup na úrovni záznamu řeší, které konkrétní záznamy může uživatel v Salesforce zobrazit nebo upravit. Mezi klíčové prvky patří:
[caption id="" align=“alignnone” width=“1910”]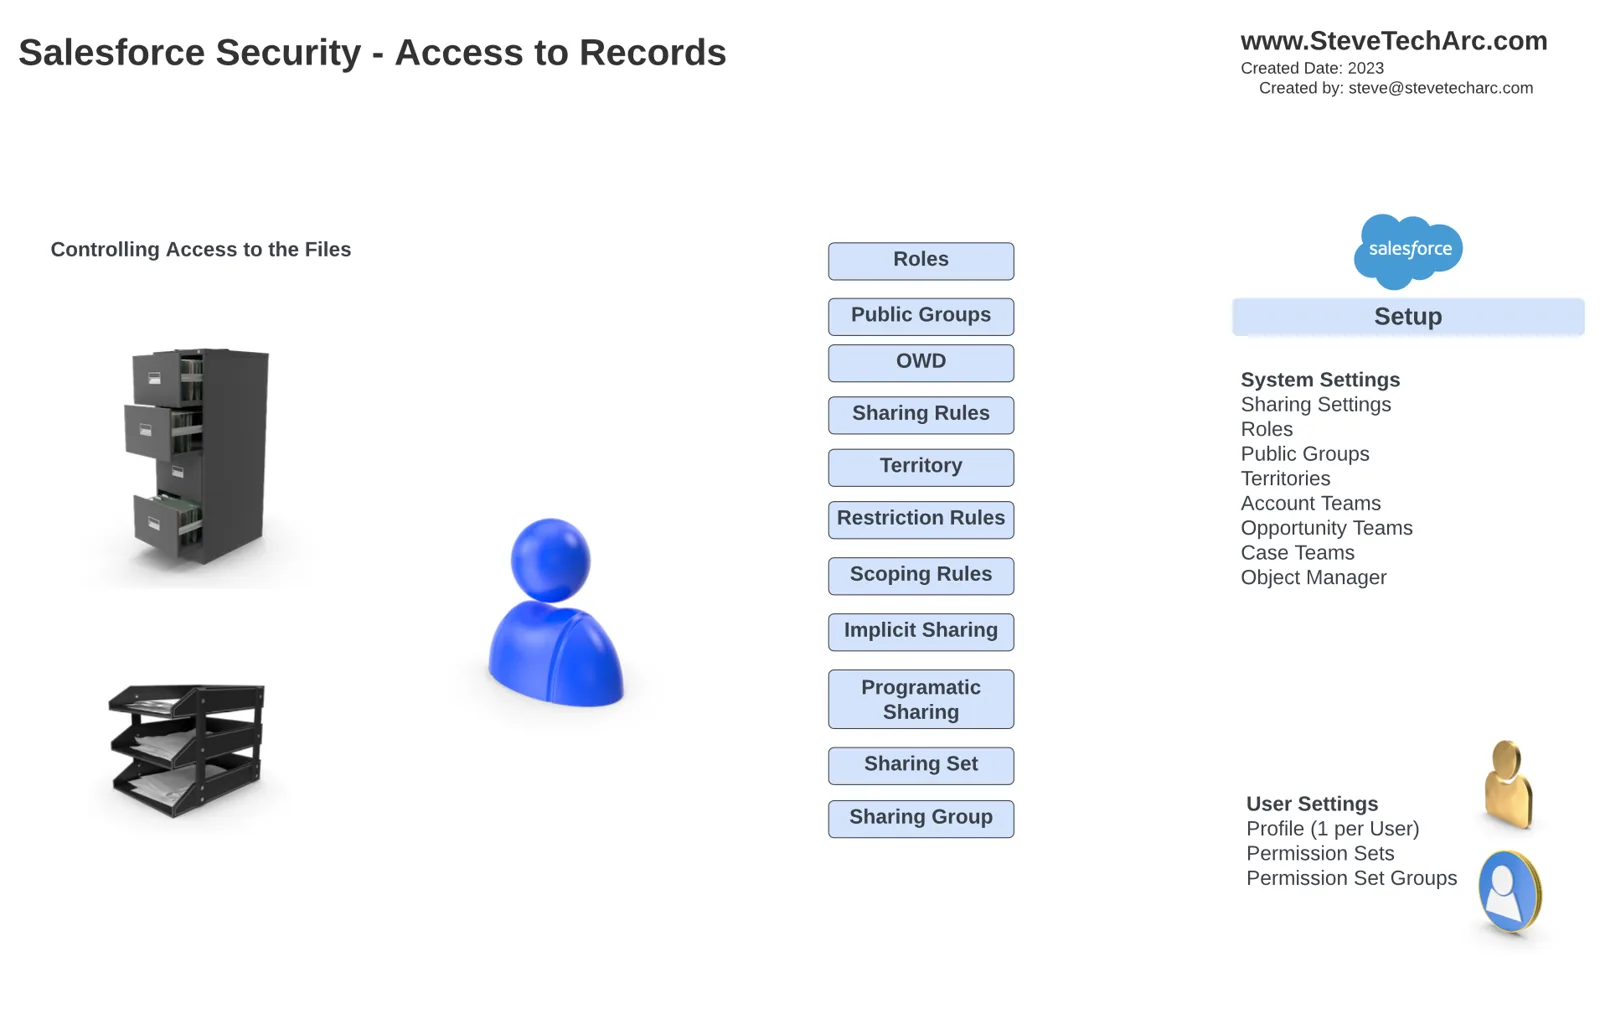 Řízení přístupu ke konkrétním polím [/caption]
Role: Nastavení hierarchie rolí.
Veřejné skupiny: Definice skupin se sdíleným přístupem.
Výchozí nastavení pro celou organizaci: Stanovení výchozích úrovní přístupu.
Pravidla sdílení: Přizpůsobení přístupu podle kritérií nebo vlastníka.
Omezení podle teritorií: Správa přístupu podle teritorií.
Programové sdílení: Implementace vlastní logiky sdílení.
Sady sdílení a skupiny sdílení: Další možnosti sdílení.
Závěr:
V tomto článku jsme podali celkový přehled zabezpečení Salesforce a dotkli se autentizace, autorizace a sdílení dat. Porozumět těmto stránkám je nezbytné pro udržení bezpečného prostředí Salesforce.
Závěrečné poznámky:
Děkuji, že jste si přečetli můj článek! Doufám, že vám toto shrnutí pomohlo.
Zůstaňte naladěni tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube.
Pomáháme měnit svět sdílením zajímavých myšlenek s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 4.1