
Bezpieczeństwo Salesforce w prostych słowach: uwierzytelnianie, autoryzacja i udostępnianie rekordów
Witaj w tym przewodniku po bezpieczeństwie Salesforce! W tym wpisie podsumowuję najważniejsze punkty z naszego filmu na YouTube o uwierzytelnianiu, autoryzacji i udostępnianiu danych w Salesforce.
Salesforce to potężna platforma z solidnymi mechanizmami bezpieczeństwa, ale łatwo się w nich pogubić. Chcemy tę złożoność uprościć.
Uwierzytelnianie i wstępna autoryzacja:
Wyobraź sobie Salesforce jako strzeżony budynek, a uwierzytelnianie jako proces decydowania, kto do tego budynku wejdzie. Ta wstępna autoryzacja określa, czy dana osoba zostanie wpuszczona, czy zostanie na zewnątrz. Salesforce ma różne mechanizmy dostępu, takie jak przeglądarki, aplikacje klienckie i API.
[caption id="" align=“alignnone” width=“1914”]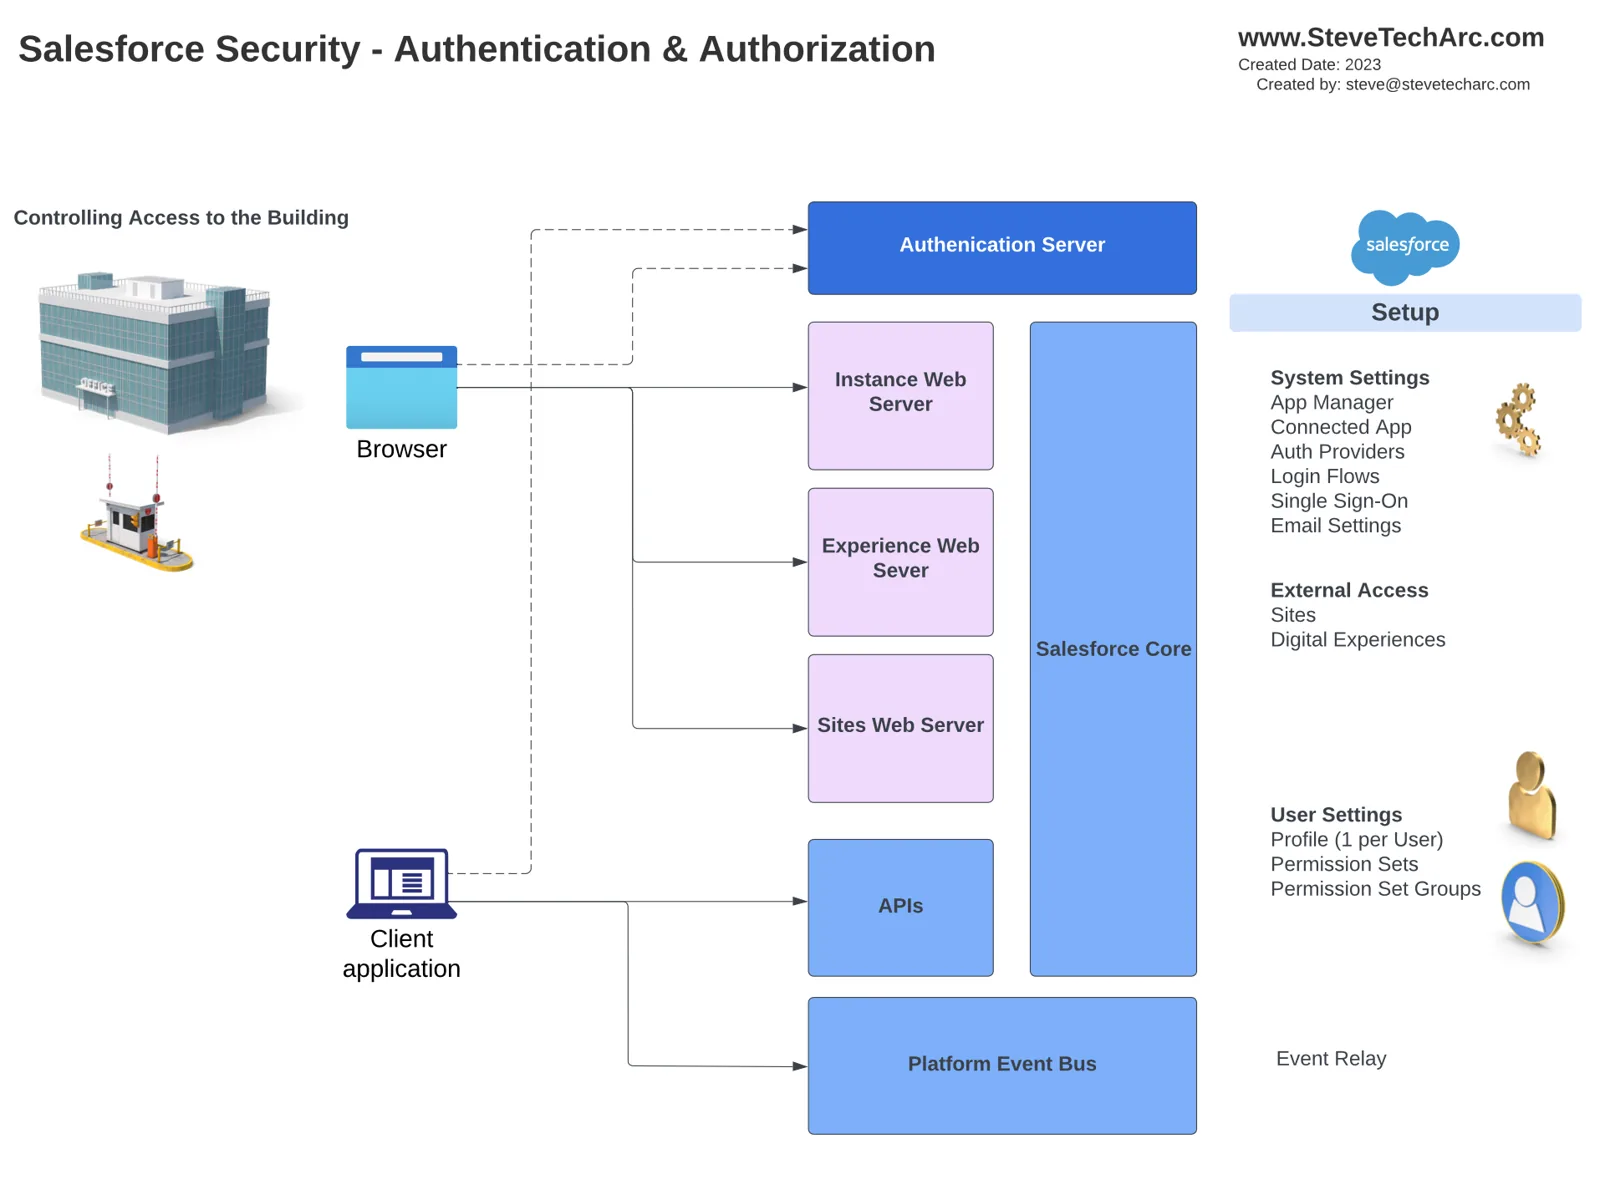 Uwierzytelnianie i autoryzacja: podobnie jak wejście do budynku przez ochronę. [/caption]
Kluczowe ustawienia i komponenty związane z uwierzytelnianiem to:
App Manager: służy do skonfigurowania Salesforce jako dostawcy usług single sign-on (SSO).
Connected Apps: dają dostęp przez OAuth dla API i zewnętrznych dostawców.
Login Flows: kontrolują działania użytkownika przy pierwszym logowaniu.
Ustawienia użytkowników: profile i mechanizmy single sign-on.
Bezpieczeństwo na poziomie budynku:
Po wejściu do „budynku” użytkownicy potrzebują uwierzytelnienia i autoryzacji, żeby korzystać z konkretnych funkcji. Bezpieczeństwo na poziomie budynku polega na kontrolowaniu, co użytkownicy mogą robić. Kluczowe komponenty to:
App Manager: konfiguracja dostępu dla OAuth i zewnętrznych dostawców.
Karty (Tabs): określanie, do których kart użytkownicy mają dostęp.
Lightning App Builder: tworzenie własnych układów aplikacji.
Ustawienia użytkowników: profile i mechanizmy uwierzytelniania single sign-on.
Zestawy uprawnień: nadawanie dodatkowych poziomów dostępu do connected apps.
Event Relay: wysyłanie zdarzeń platformy do systemów zewnętrznych.
Bezpieczeństwo na poziomie biura:
Biura w Salesforce to różne funkcje i dane w obrębie platformy. Bezpieczeństwo na poziomie biura kontroluje dostęp do tych konkretnych obszarów. Komponenty i ustawienia to:
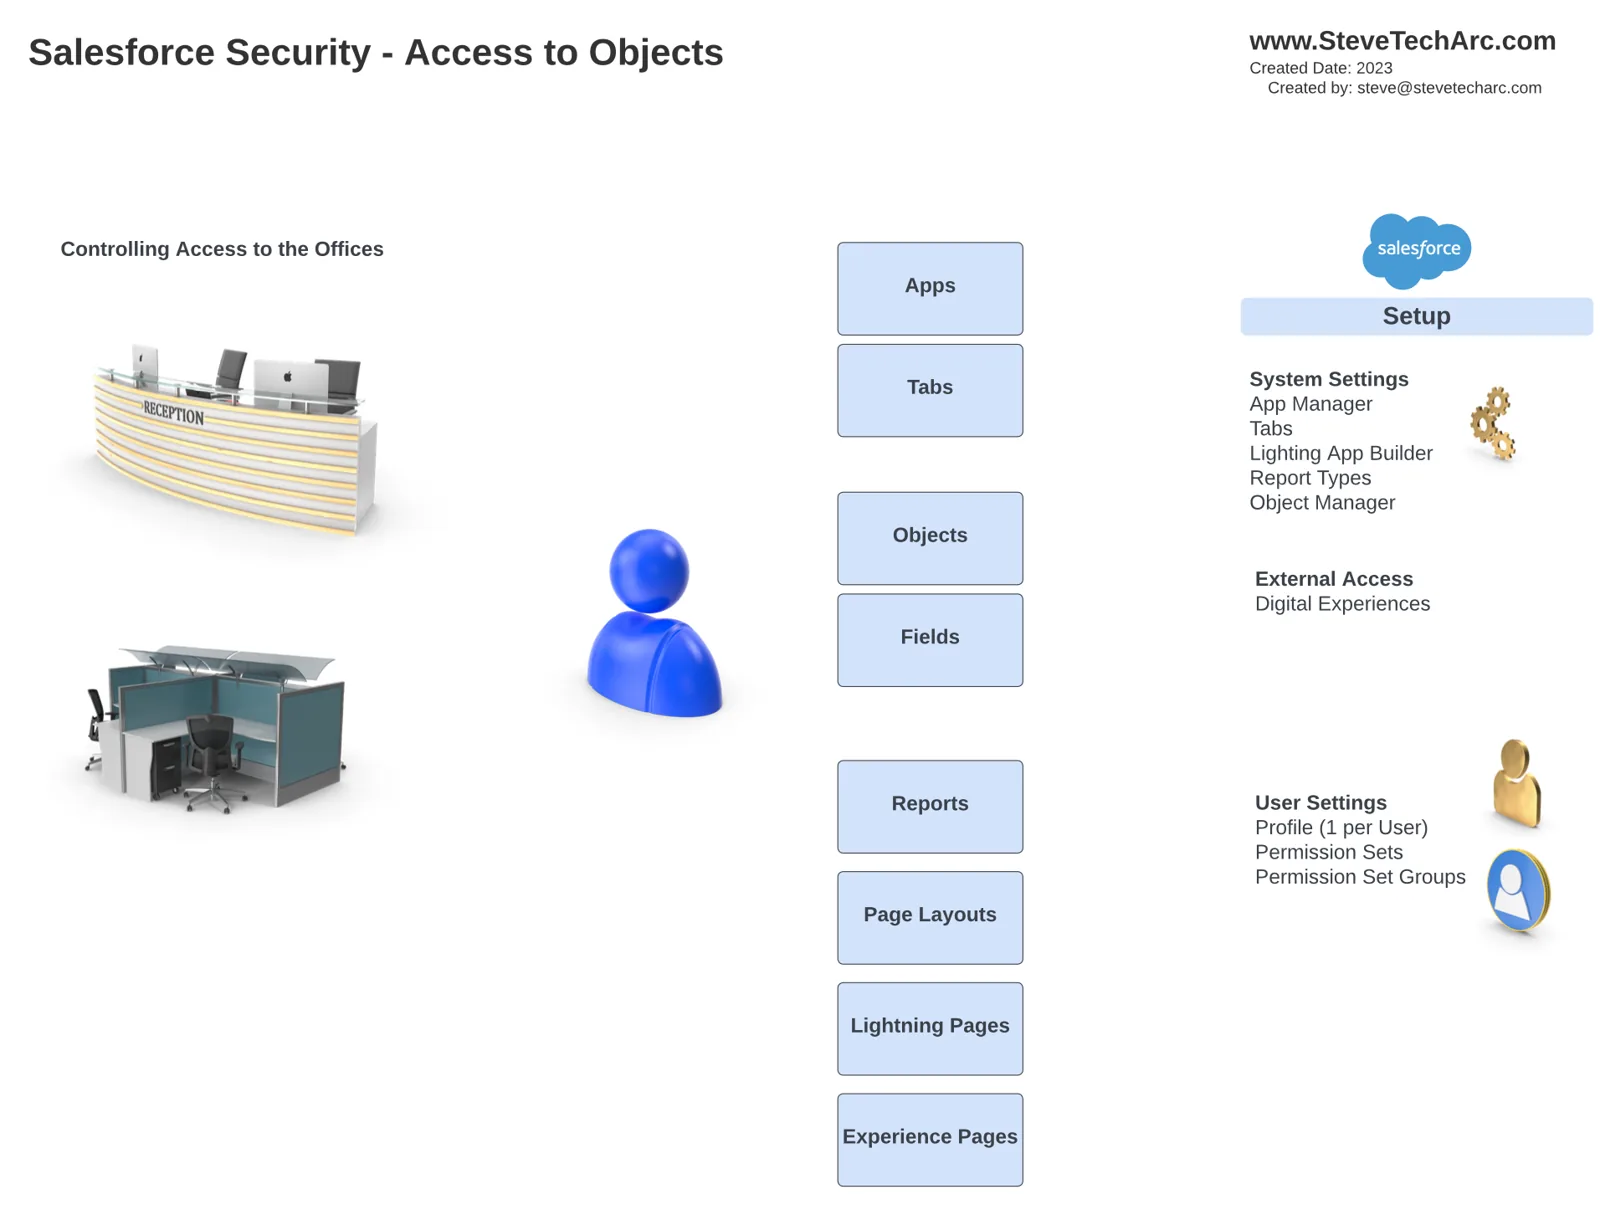
Karty: decydowanie, które karty widzą użytkownicy.
Lightning App Builder: konfiguracja układów aplikacji.
Typy raportów i Menedżer obiektów: kontrola dostępu do obiektów i pól.
Ustawienia użytkowników: zestawy uprawnień i grupy zestawów uprawnień.
Menedżer obiektów: kontrola dostępu do obiektów i pól
Dostęp na poziomie rekordów:
Dostęp na poziomie rekordów to kontrola nad tym, które konkretne rekordy użytkownik może w Salesforce oglądać lub edytować. Kluczowe elementy to:
[caption id="" align=“alignnone” width=“1910”]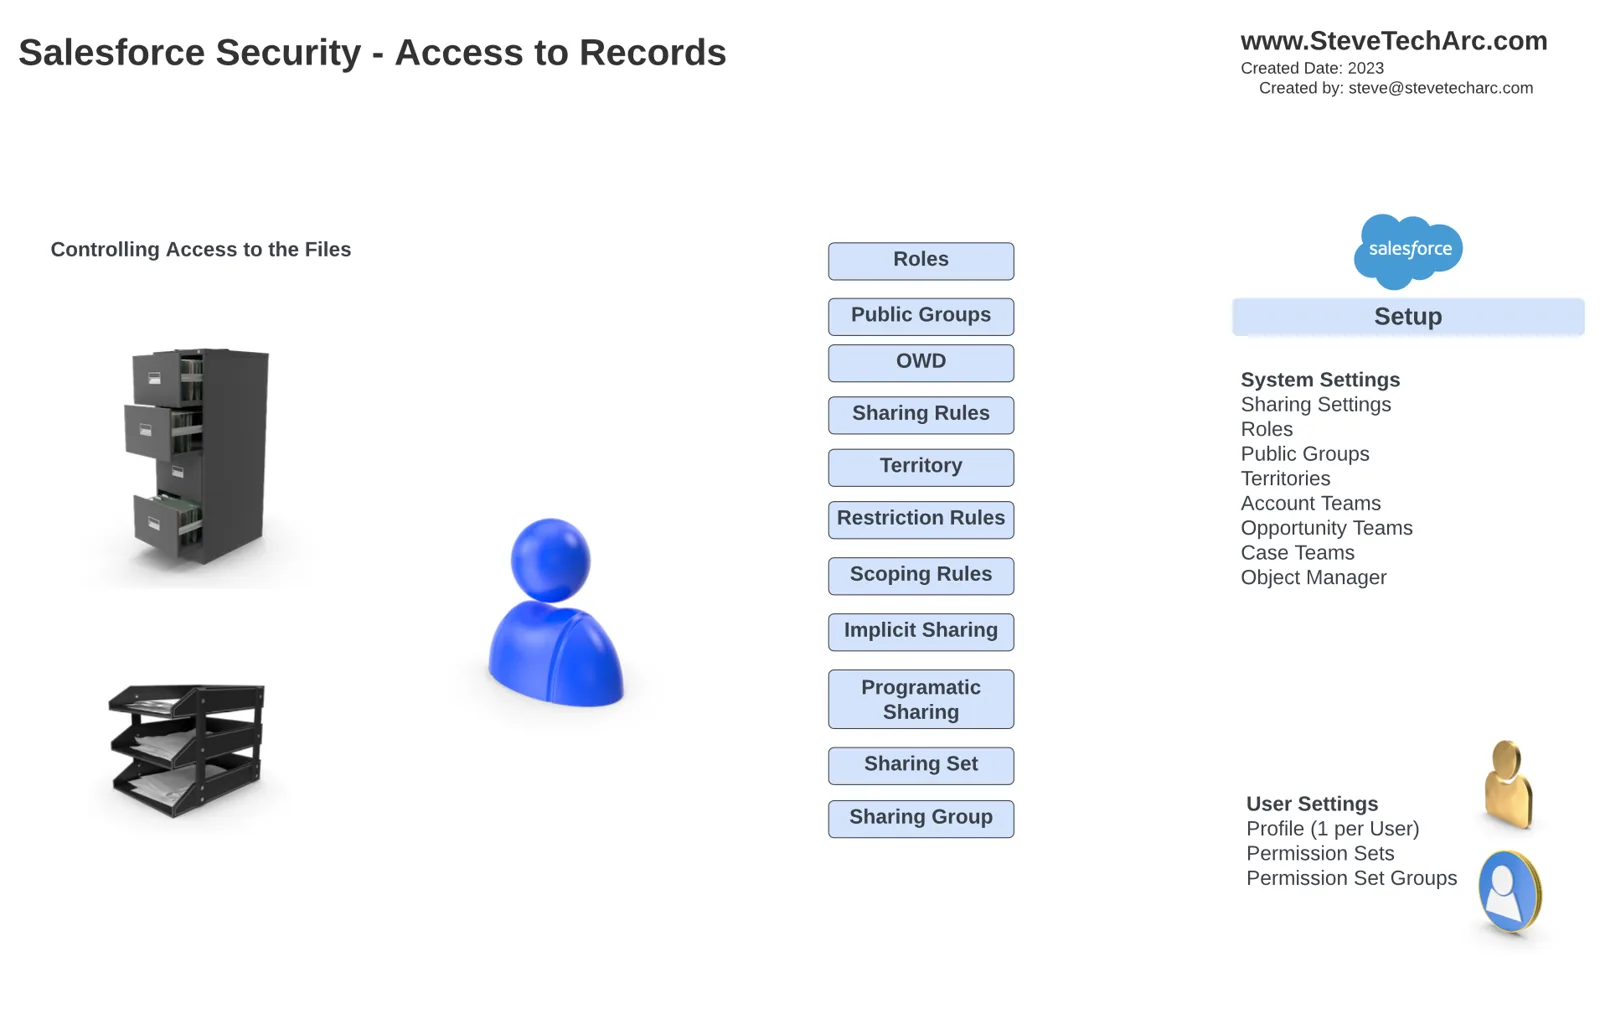 Kontrola dostępu do konkretnych pól [/caption]
Role: budowa hierarchii ról.
Grupy publiczne: definiowanie grup ze wspólnym dostępem.
Domyślne ustawienia dla całej organizacji (Org-Wide Defaults): określanie domyślnych poziomów dostępu.
Reguły udostępniania: dopasowanie dostępu na podstawie kryteriów lub właściciela.
Ograniczenia terytorialne: zarządzanie dostępem na podstawie terytoriów.
Udostępnianie programowe: implementacja własnej logiki udostępniania.
Zestawy udostępniania i grupy udostępniania: dodatkowe opcje udostępniania.
Podsumowanie:
W tym wpisie przedstawiłem ogólny przegląd bezpieczeństwa Salesforce: uwierzytelniania, autoryzacji i udostępniania danych. Zrozumienie tych obszarów jest niezbędne, żeby utrzymać bezpieczne środowisko Salesforce.
Na koniec:
Dziękuję za przeczytanie mojego wpisu! Mam nadzieję, że to podsumowanie jest pomocne.
Bądźmy w kontakcie tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab).
Pomagam zmieniać świat, dzieląc się ciekawymi przemyśleniami z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 4.1