
Segurança no Salesforce simplificada: um guia de autenticação, autorização e compartilhamento de registros
Bem-vindo a este guia de segurança no Salesforce! Neste post, resumimos os pontos principais do nosso vídeo no YouTube sobre autenticação, autorização e compartilhamento de dados no Salesforce.
O Salesforce é uma plataforma poderosa, com recursos de segurança robustos, mas pode ser complexo. Queremos simplificar essa complexidade para você.
Autenticação e autorização inicial:
Imagine o Salesforce como um prédio protegido, e a autenticação como o processo que decide quem pode entrar. Essa autorização inicial determina se a pessoa entra ou fica do lado de fora. O Salesforce tem vários mecanismos de acesso, como navegadores, aplicativos clientes e APIs.
[caption id="" align=“alignnone” width=“1914”]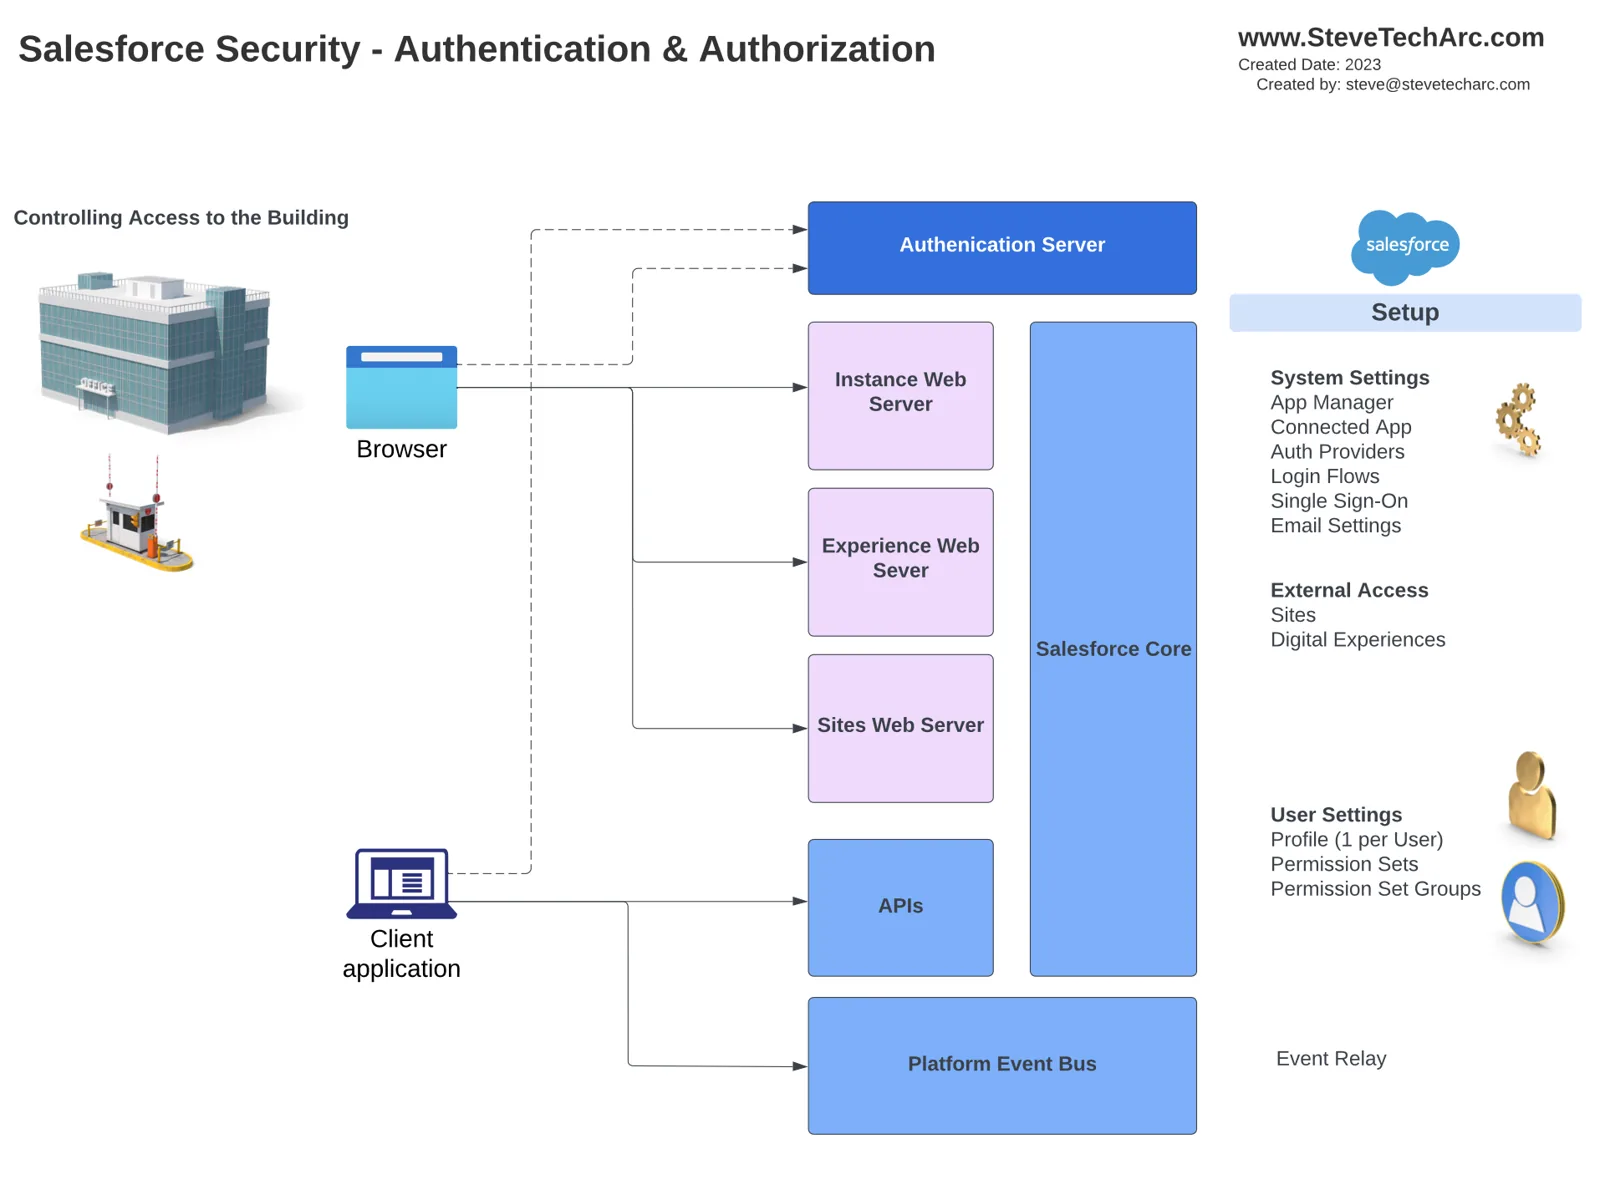 Autenticação e autorização, como passar pela segurança para entrar num prédio. [/caption]
Entre as principais configurações e componentes ligados à autenticação estão:
Gerenciador de aplicativos: para configurar o Salesforce como provedor de serviço de single sign-on (SSO).
Aplicativos conectados: permitem o acesso OAuth para APIs e provedores externos.
Fluxos de login: controlam o que os usuários fazem no primeiro login.
Configurações de usuário: perfis e mecanismos de single sign-on.
Segurança no nível do prédio:
Já dentro do “prédio”, os usuários precisam de autenticação e autorização para acessar recursos específicos. Segurança no nível do prédio significa controlar o que os usuários podem fazer. Os componentes principais são:
Gerenciador de aplicativos: configurar o acesso para OAuth e provedores externos.
Guias: definir quais guias os usuários podem acessar.
Criador de aplicativos Lightning: criar layouts de aplicativo personalizados.
Configurações de usuário: perfis e mecanismos de autenticação por single sign-on.
Conjuntos de permissões: conceder níveis de acesso adicionais a aplicativos conectados.
Event Relay: enviar eventos de plataforma para sistemas externos.
Segurança no nível do escritório:
Pense nos escritórios do Salesforce como os diferentes recursos e dados da plataforma. A segurança no nível do escritório controla o acesso a essas áreas. Componentes e configurações:
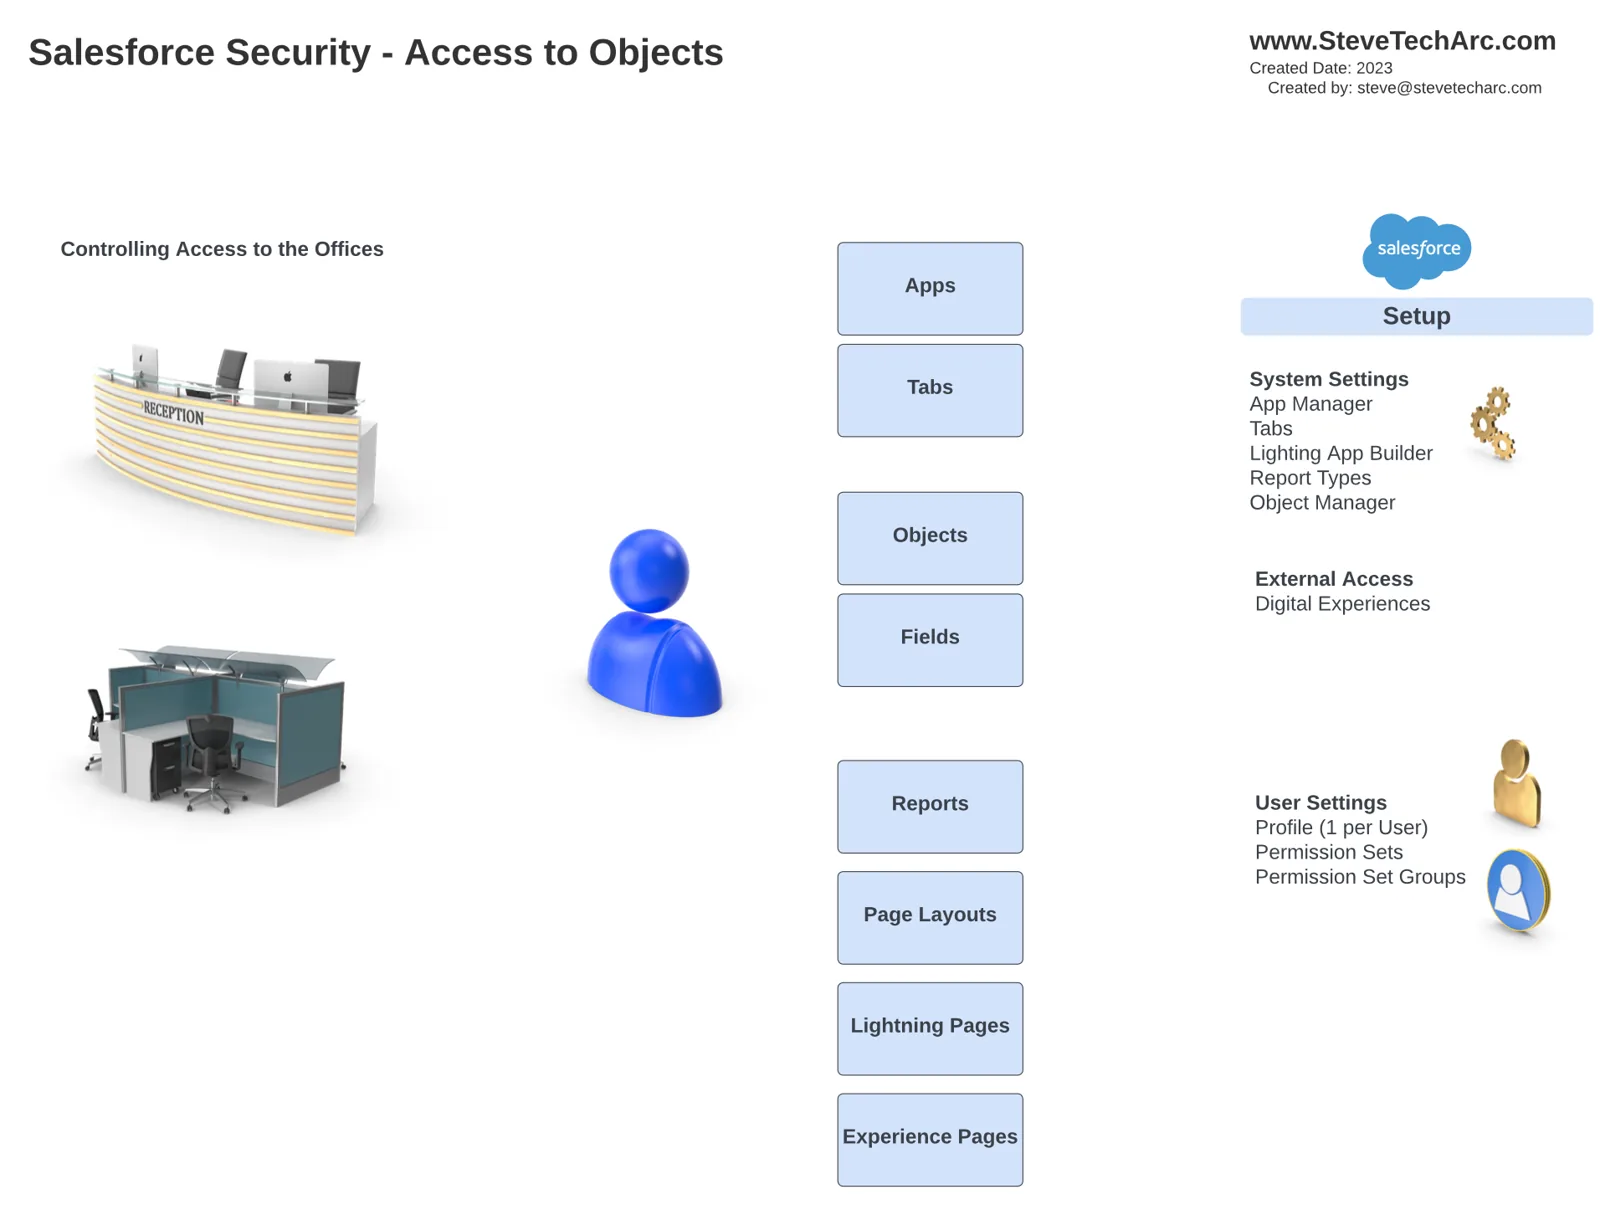
Guias: decidir quais guias os usuários veem.
Criador de aplicativos Lightning: configurar layouts de aplicativo.
Tipos de relatório e Gerenciador de objetos: controlar o acesso a objetos e campos.
Configurações de usuário: conjuntos de permissões e grupos de conjuntos de permissões.
Gerenciador de objetos: controlar o acesso a objetos e campos.
Acesso no nível do registro:
O acesso no nível do registro trata de controlar quais registros específicos alguém pode ver ou editar no Salesforce. Os elementos principais são:
[caption id="" align=“alignnone” width=“1910”]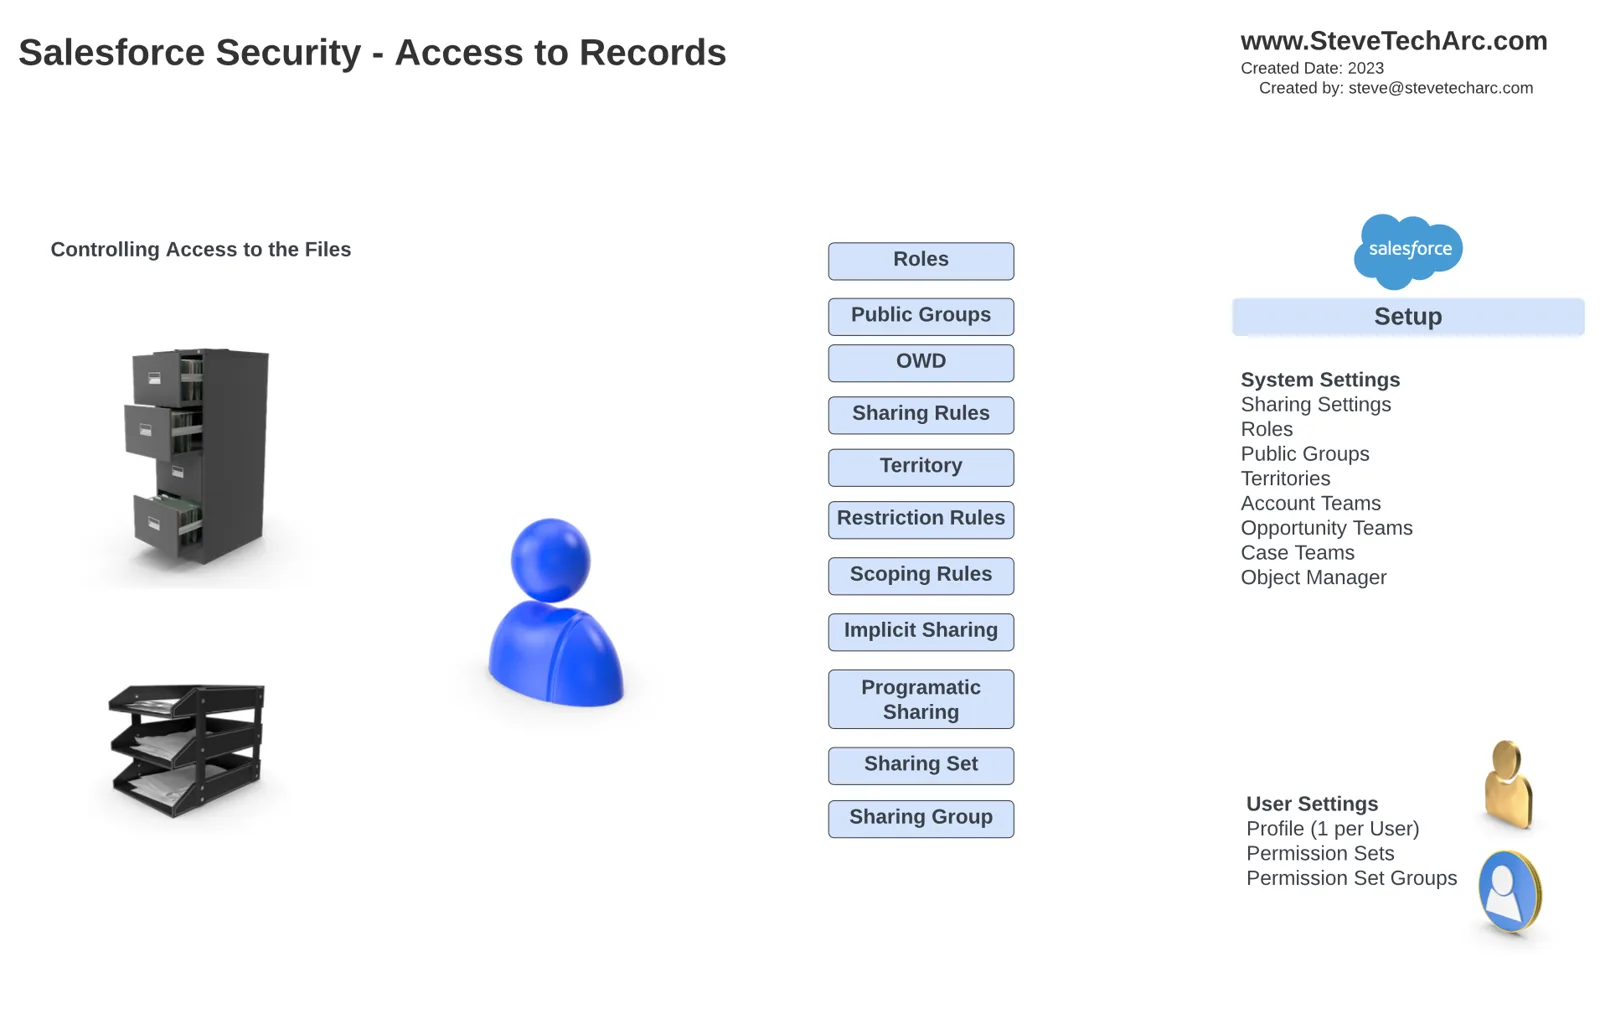 Controlar o acesso a campos específicos [/caption]
Papéis: montar uma hierarquia de papéis.
Grupos públicos: definir grupos com acesso compartilhado.
Padrões de toda a organização: definir os níveis de acesso padrão.
Regras de compartilhamento: ajustar o acesso por critérios ou por proprietário.
Restrições de território: gerenciar o acesso por território.
Compartilhamento programático: implementar lógica de compartilhamento própria.
Conjuntos de compartilhamento e grupos de compartilhamento: outras opções de compartilhamento.
Conclusão:
Neste post, demos uma visão geral da segurança no Salesforce, passando por autenticação, autorização e compartilhamento de dados. Entender esses aspectos é essencial para manter um ambiente Salesforce seguro.
Para encerrar:
Obrigado por ler meu post! Espero que o resumo tenha ajudado.
Acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab).
Ajudando a mudar o mundo compartilhando boas ideias com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 4.1