
Sikkerheten i Salesforce gjort enkel: en guide til autentisering, autorisasjon og deling av poster
Velkommen til denne guiden om sikkerheten i Salesforce! I dette blogginnlegget oppsummerer vi de viktigste punktene fra YouTube-videoen vår om autentisering, autorisasjon og deling av data i Salesforce.
Salesforce er en kraftig plattform med robuste sikkerhetsfunksjoner, men den kan være vanskelig å finne frem i. Vi vil gjøre den kompleksiteten enklere for deg.
Autentisering og første autorisasjon:
Tenk deg Salesforce som en sikret bygning, og autentiseringen som prosessen som avgjør hvem som får komme inn i bygningen. Den første autorisasjonen avgjør om en person slippes inn eller må bli stående utenfor. Det finnes ulike veier inn i Salesforce, for eksempel nettlesere, klientapplikasjoner og API-er.
[caption id="" align=“alignnone” width=“1914”]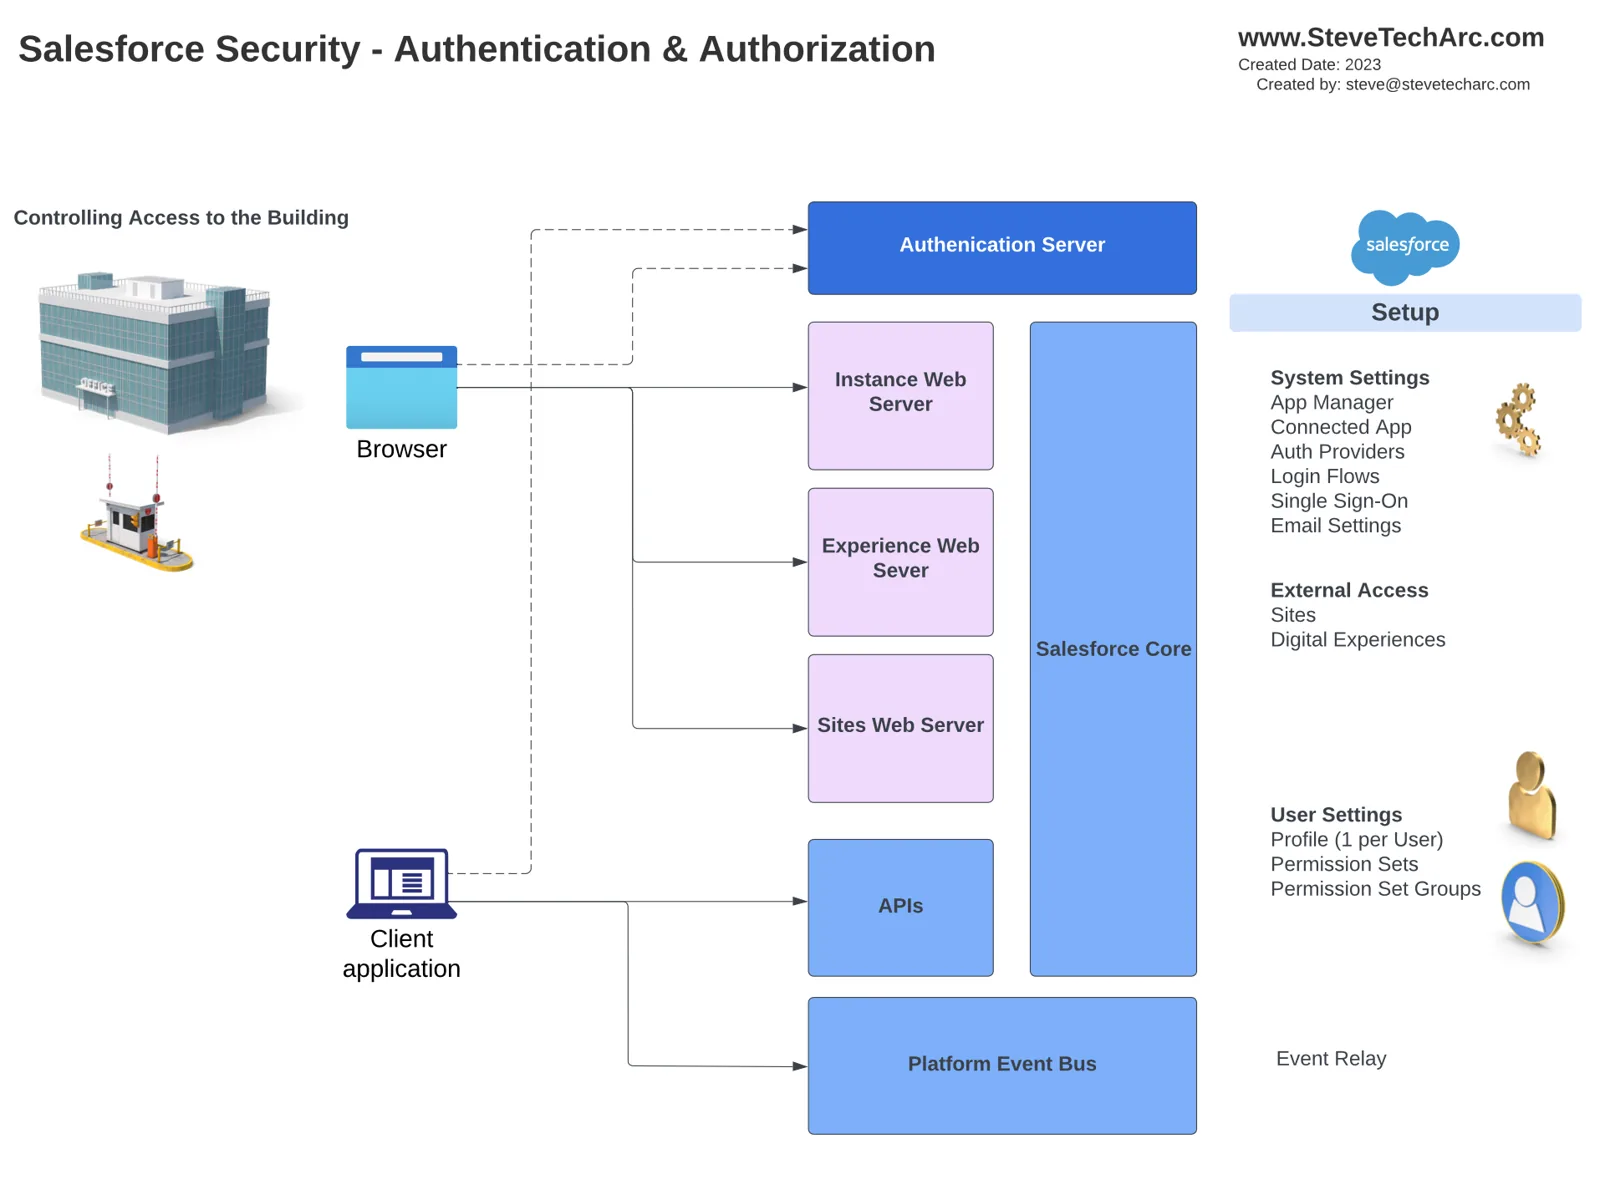 Autentisering og autorisasjon, som å komme inn i en bygning gjennom sikkerhetskontrollen. [/caption]
Viktige innstillinger og komponenter for autentisering er blant annet:
App Manager: Brukes til å sette opp Salesforce som tjenesteleverandør for enkel pålogging (SSO).
Tilkoblede apper: Gir tilgang til OAuth for API-er og eksterne leverandører.
Påloggingsflyter (Login Flows): Styrer hva brukeren gjør ved den første påloggingen.
Brukerinnstillinger: Profiler og mekanismer for enkel pålogging.
Sikkerhet på bygningsnivå:
For å komme inn i «bygningen» trenger brukerne autentisering og autorisasjon for å nå bestemte funksjoner. Sikkerhet på bygningsnivå handler om å styre hva brukerne kan gjøre. Viktige komponenter er:
App Manager: Konfigurerer tilgang for OAuth og eksterne leverandører.
Faner: Bestemmer hvilke faner brukerne har tilgang til.
Lightning App Builder: Lager tilpassede appoppsett.
Brukerinnstillinger: Profiler og autentiseringsmekanismer for enkel pålogging.
Tillatelsessett: Gir flere tilgangsnivåer for tilkoblede apper.
Event Relay: Sender plattformhendelser til eksterne systemer.
Sikkerhet på kontornivå:
Tenk på kontorene i Salesforce som ulike funksjoner og data på plattformen. Sikkerhet på kontornivå styrer tilgangen til akkurat disse områdene. Komponenter og innstillinger er blant annet:
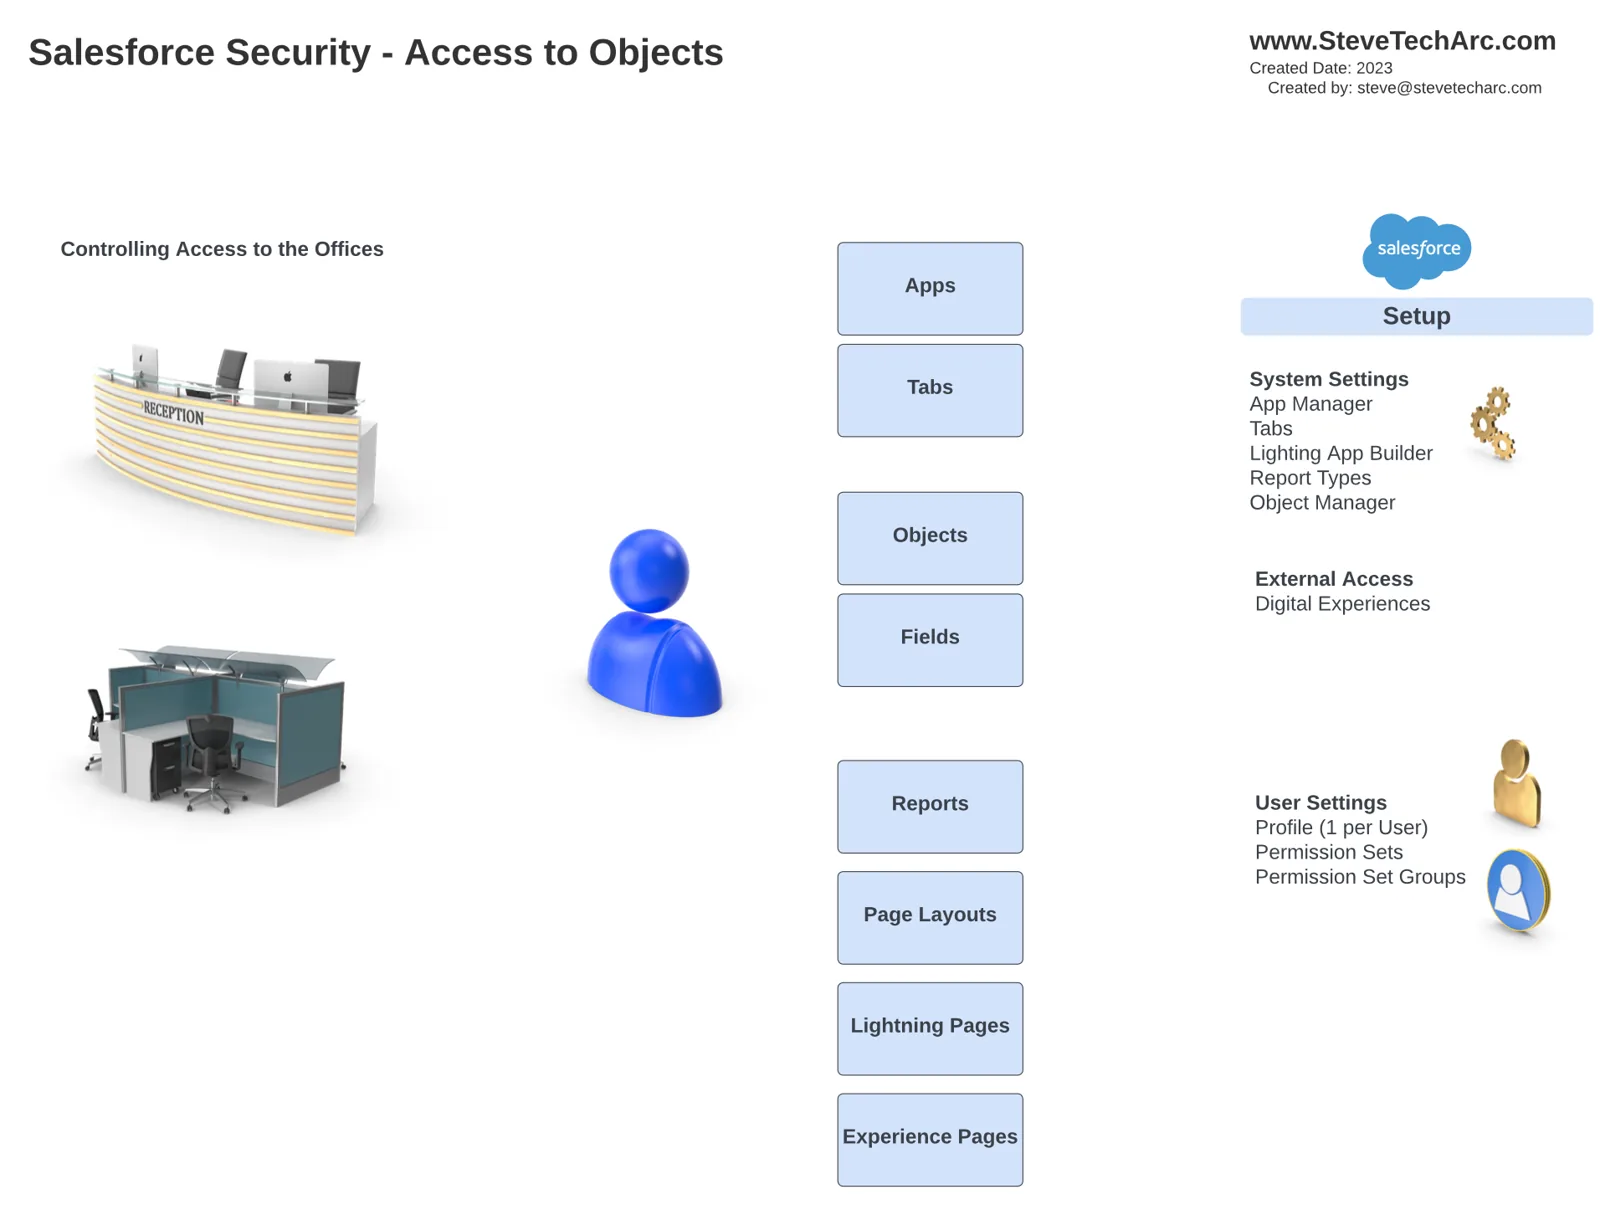
Faner: Bestemmer hvilke faner brukerne ser.
Lightning App Builder: Konfigurerer appoppsett.
Rapporttyper og Object Manager: Styrer tilgangen til objekter og felt.
Brukerinnstillinger: Tillatelsessett og grupper av tillatelsessett.
Object Manager: Styrer tilgangen til objekter og felt
Tilgang på postnivå:
Tilgang på postnivå handler om å styre hvilke bestemte poster en bruker kan se eller redigere i Salesforce. Viktige elementer er:
[caption id="" align=“alignnone” width=“1910”]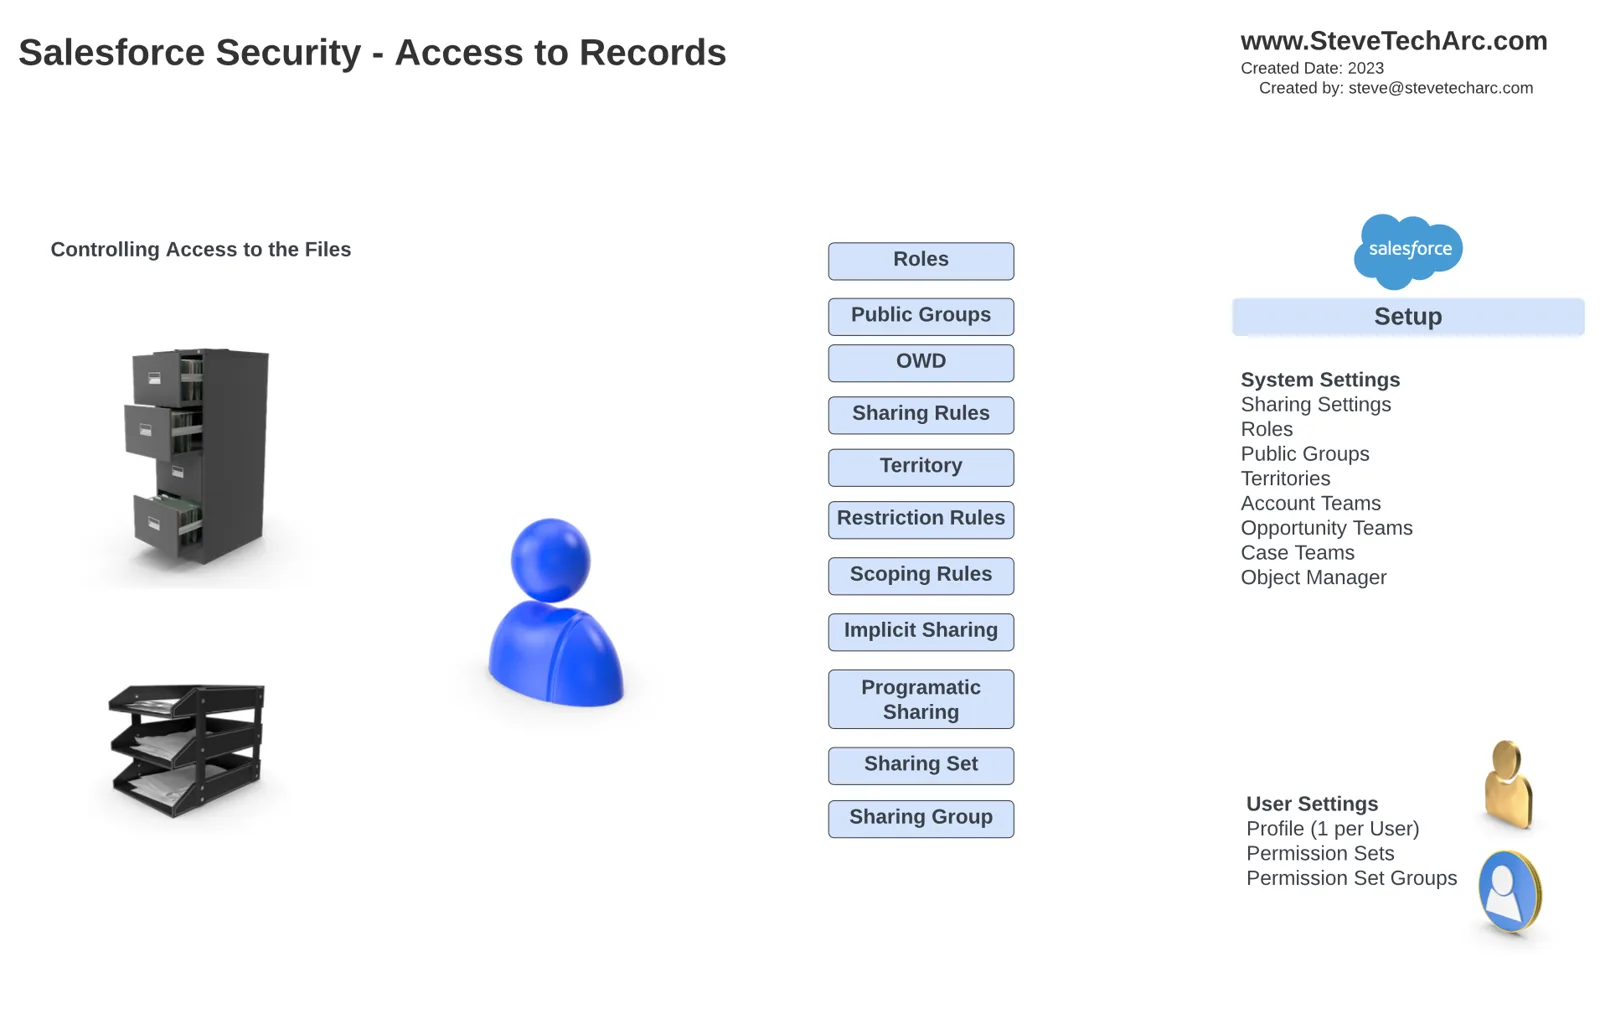 Styre tilgangen til bestemte felt [/caption]
Roller: Sette opp et rollehierarki.
Offentlige grupper: Definere grupper med felles tilgang.
Organisasjonsomfattende standarder (Org-Wide Defaults): Fastsette standard tilgangsnivåer.
Delingsregler: Tilpasse tilgangen ut fra kriterier eller eier.
Områdebegrensninger: Styre tilgangen ut fra områder (territories).
Programmatisk deling: Bygge egen delingslogikk.
Delingssett og delingsgrupper: Flere delingsalternativer.
Konklusjon:
I dette blogginnlegget har vi gitt et overordnet bilde av sikkerheten i Salesforce, med autentisering, autorisasjon og deling av data. Å forstå disse sidene er avgjørende for å holde Salesforce-miljøet sikkert.
Avsluttende ord:
Takk for at du leste blogginnlegget mitt! Jeg håper du hadde nytte av oppsummeringen.
Følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab).
Vi hjelper til med å forandre verden ved å dele spennende tanker med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
STA 4.1