
אבטחת Salesforce בפשטות: מדריך לאימות, להרשאה ולשיתוף רשומות
ברוכים הבאים למדריך הזה על אבטחת Salesforce! במאמר הזה נסכם את נקודות המפתח מסרטון ה-YouTube שלנו על אימות, הרשאה ושיתוף נתונים ב-Salesforce.
Salesforce היא פלטפורמה חזקה עם תכונות אבטחה מוצקות, אבל הניווט בה יכול להיות מורכב. אנחנו רוצים לפשט לכם את המורכבות הזו.
אימות והרשאה ראשונית:
דמיינו את Salesforce כבניין מאובטח, ואת האימות כתהליך שמחליט מי נכנס לבניין. ההרשאה הראשונית הזו קובעת אם אדם מורשה להיכנס או נשאר בחוץ. יש ב-Salesforce מנגנוני גישה שונים, כמו דפדפנים, אפליקציות לקוח וממשקי API.
[caption id="" align=“alignnone” width=“1914”]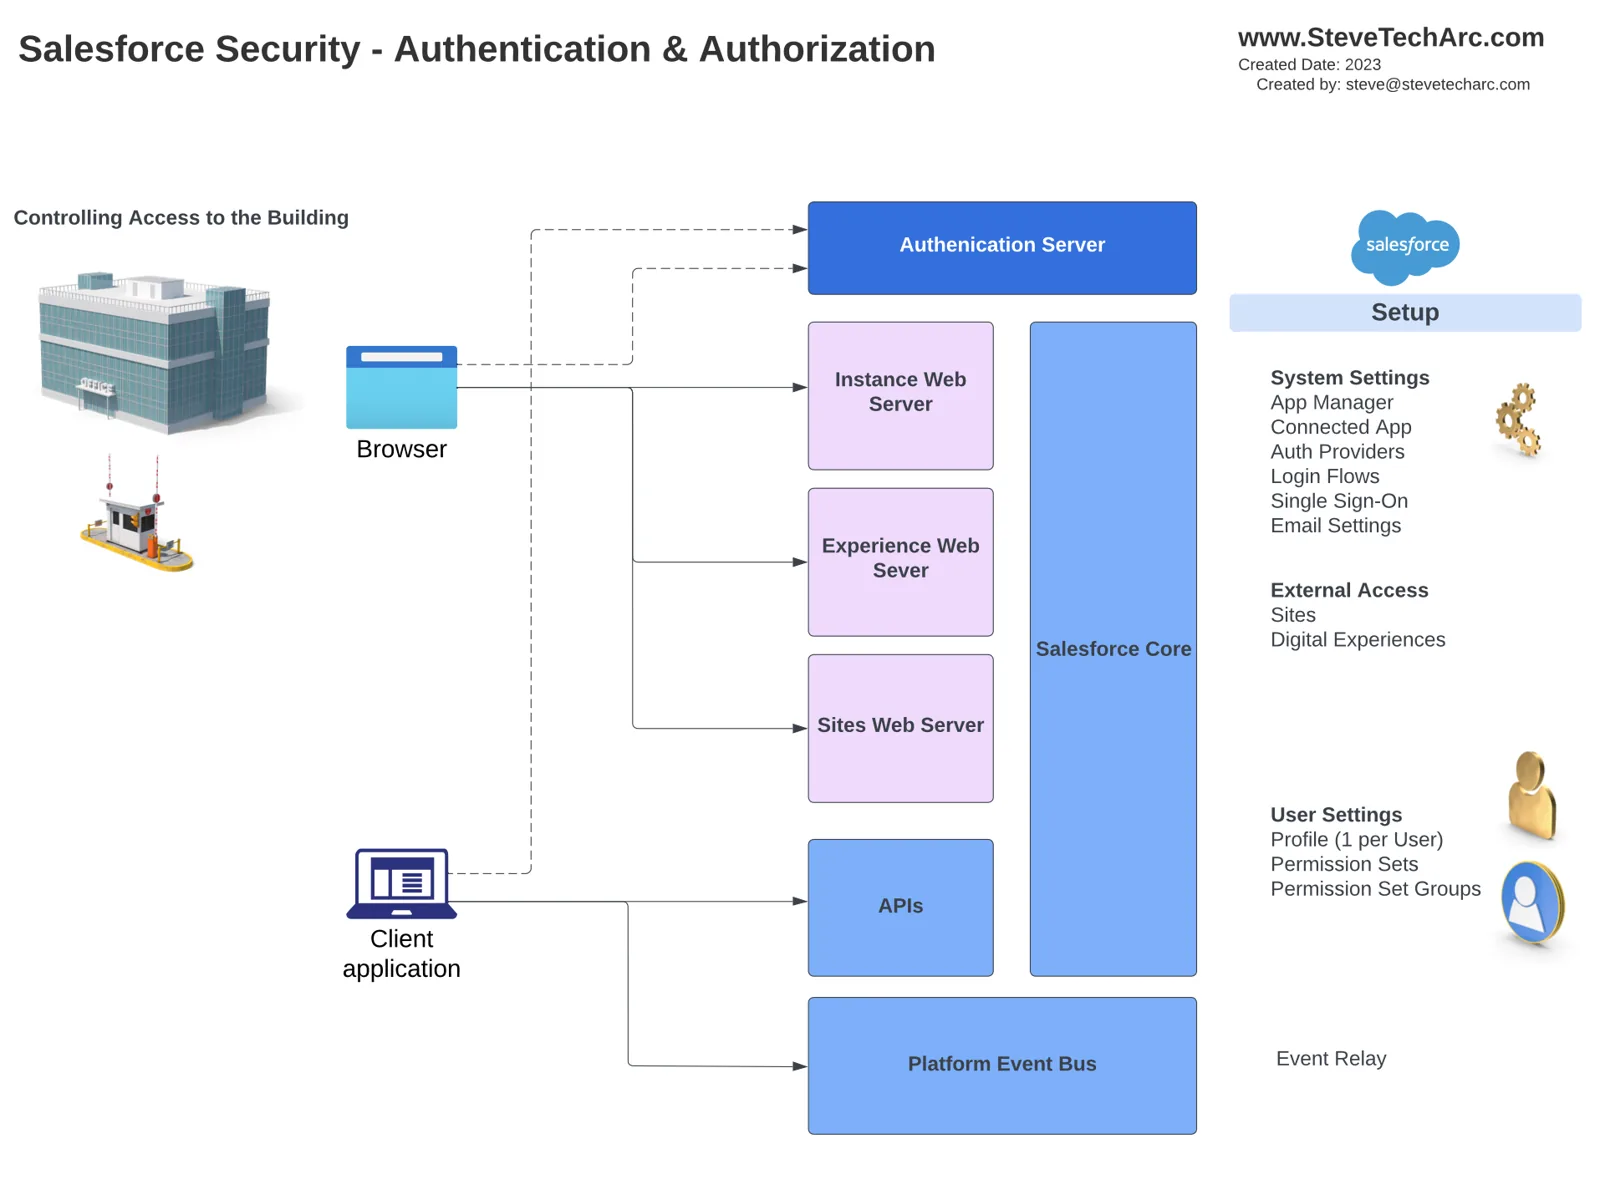 אימות והרשאה, בדומה לכניסה לבניין דרך עמדת האבטחה. [/caption]
הגדרות ורכיבי מפתח שקשורים לאימות כוללים:
App Manager: משמש להגדרת Salesforce כספק שירות לכניסה יחידה (SSO).
אפליקציות מחוברות (Connected Apps): מאפשרות גישת OAuth לממשקי API ולספקים חיצוניים.
תהליכי התחברות (Login Flows): שולטים בפעולות המשתמש בהתחברות הראשונית שלו.
הגדרות משתמשים: פרופילים ומנגנוני כניסה יחידה.
אבטחה ברמת הבניין:
כשנכנסים ל”בניין”, משתמשים צריכים אימות והרשאה כדי לגשת ליכולות מסוימות. אבטחה ברמת הבניין עוסקת בשליטה במה שמשתמשים יכולים לעשות. רכיבי המפתח כוללים:
App Manager: הגדרת גישה ל-OAuth ולספקים חיצוניים.
לשוניות (Tabs): הגדרה של אילו לשוניות משתמשים יכולים לגשת אליהן.
Lightning App Builder: יצירת פריסות מותאמות אישית לאפליקציות.
הגדרות משתמשים: פרופילים ומנגנוני אימות בכניסה יחידה.
ערכות הרשאות: מתן רמות גישה נוספות לאפליקציות מחוברות.
Event Relay: שליחת אירועי פלטפורמה למערכות חיצוניות.
אבטחה ברמת המשרד:
חשבו על “המשרדים” של Salesforce כעל היכולות והנתונים השונים בפלטפורמה. אבטחה ברמת המשרד שולטת בגישה לאזורים המסוימים האלה. הרכיבים וההגדרות כוללים:
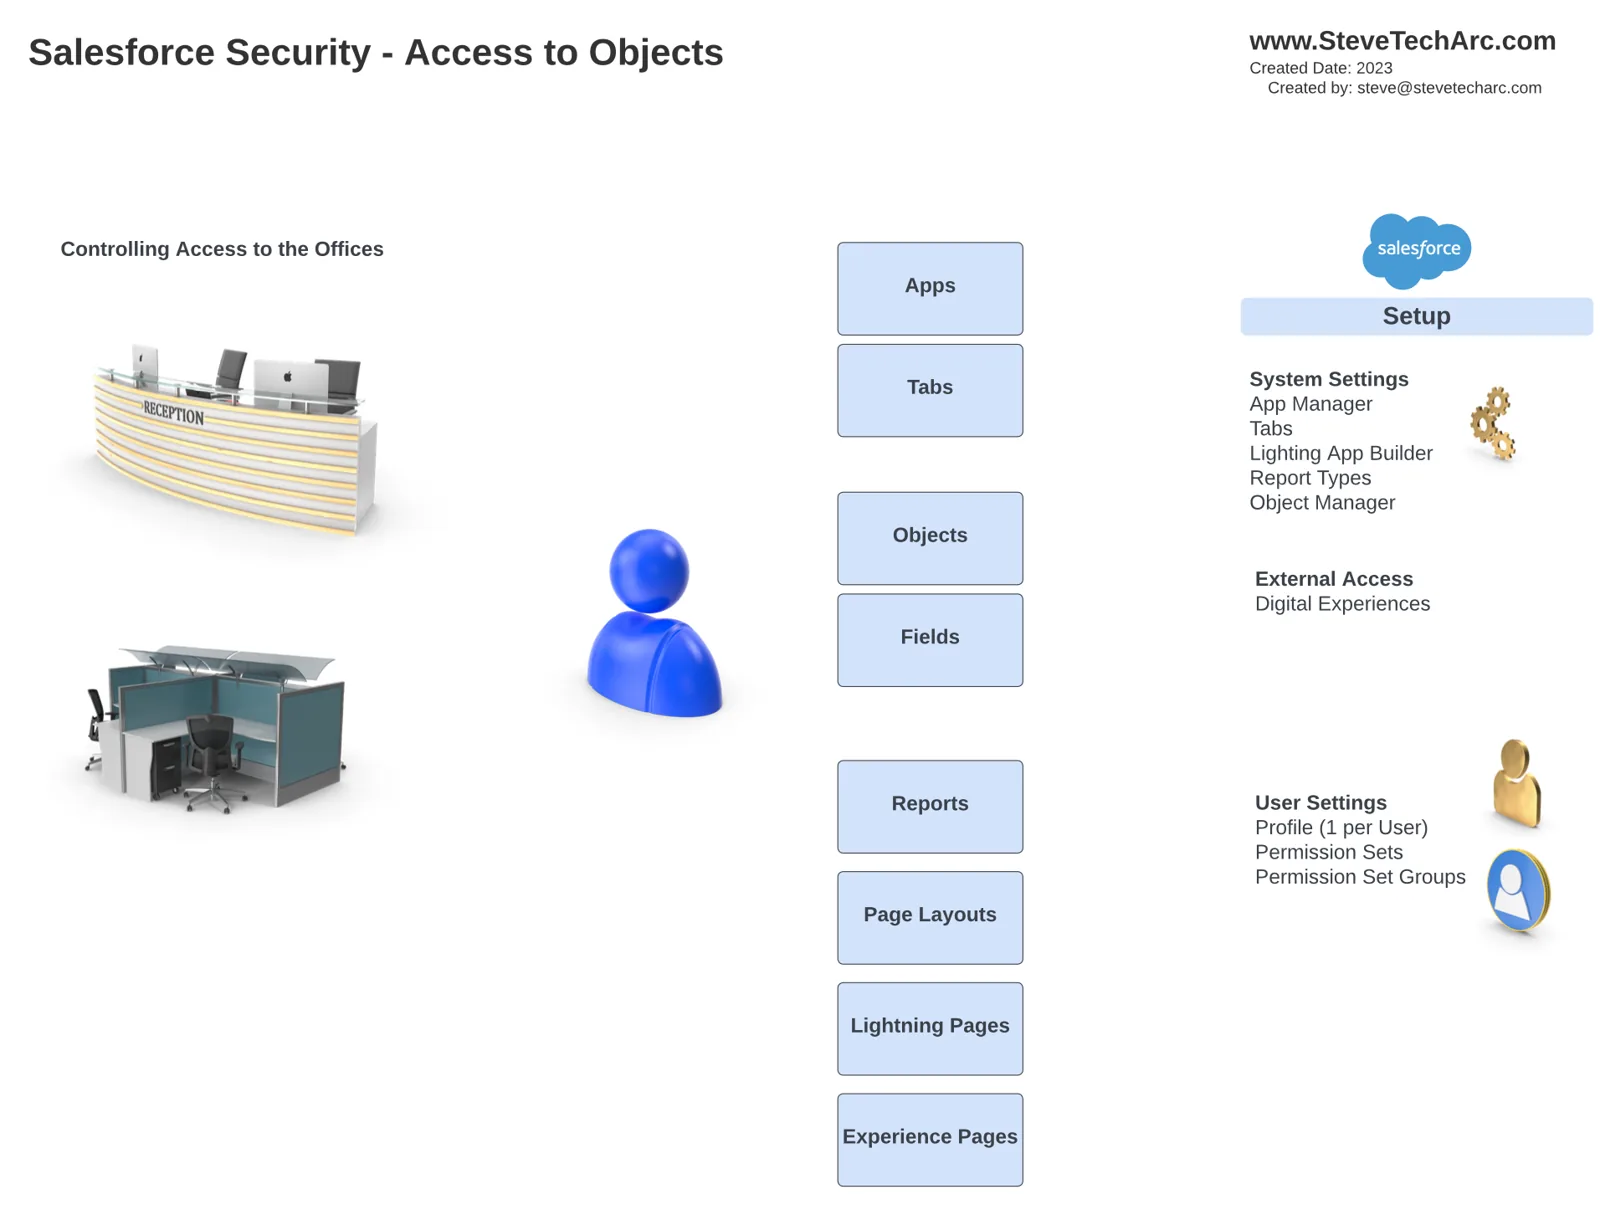
לשוניות: ההחלטה אילו לשוניות משתמשים רואים.
Lightning App Builder: הגדרת פריסות של אפליקציות.
סוגי דוחות ו-Object Manager: שליטה בגישה לאובייקטים ולשדות.
הגדרות משתמשים: ערכות הרשאות וקבוצות ערכות הרשאות.
Object Manager: שליטה בגישה לאובייקטים ולשדות
גישה ברמת הרשומה:
גישה ברמת הרשומה עוסקת בשליטה באילו רשומות מסוימות משתמש יכול לראות או לערוך ב-Salesforce. רכיבי המפתח כוללים:
[caption id="" align=“alignnone” width=“1910”]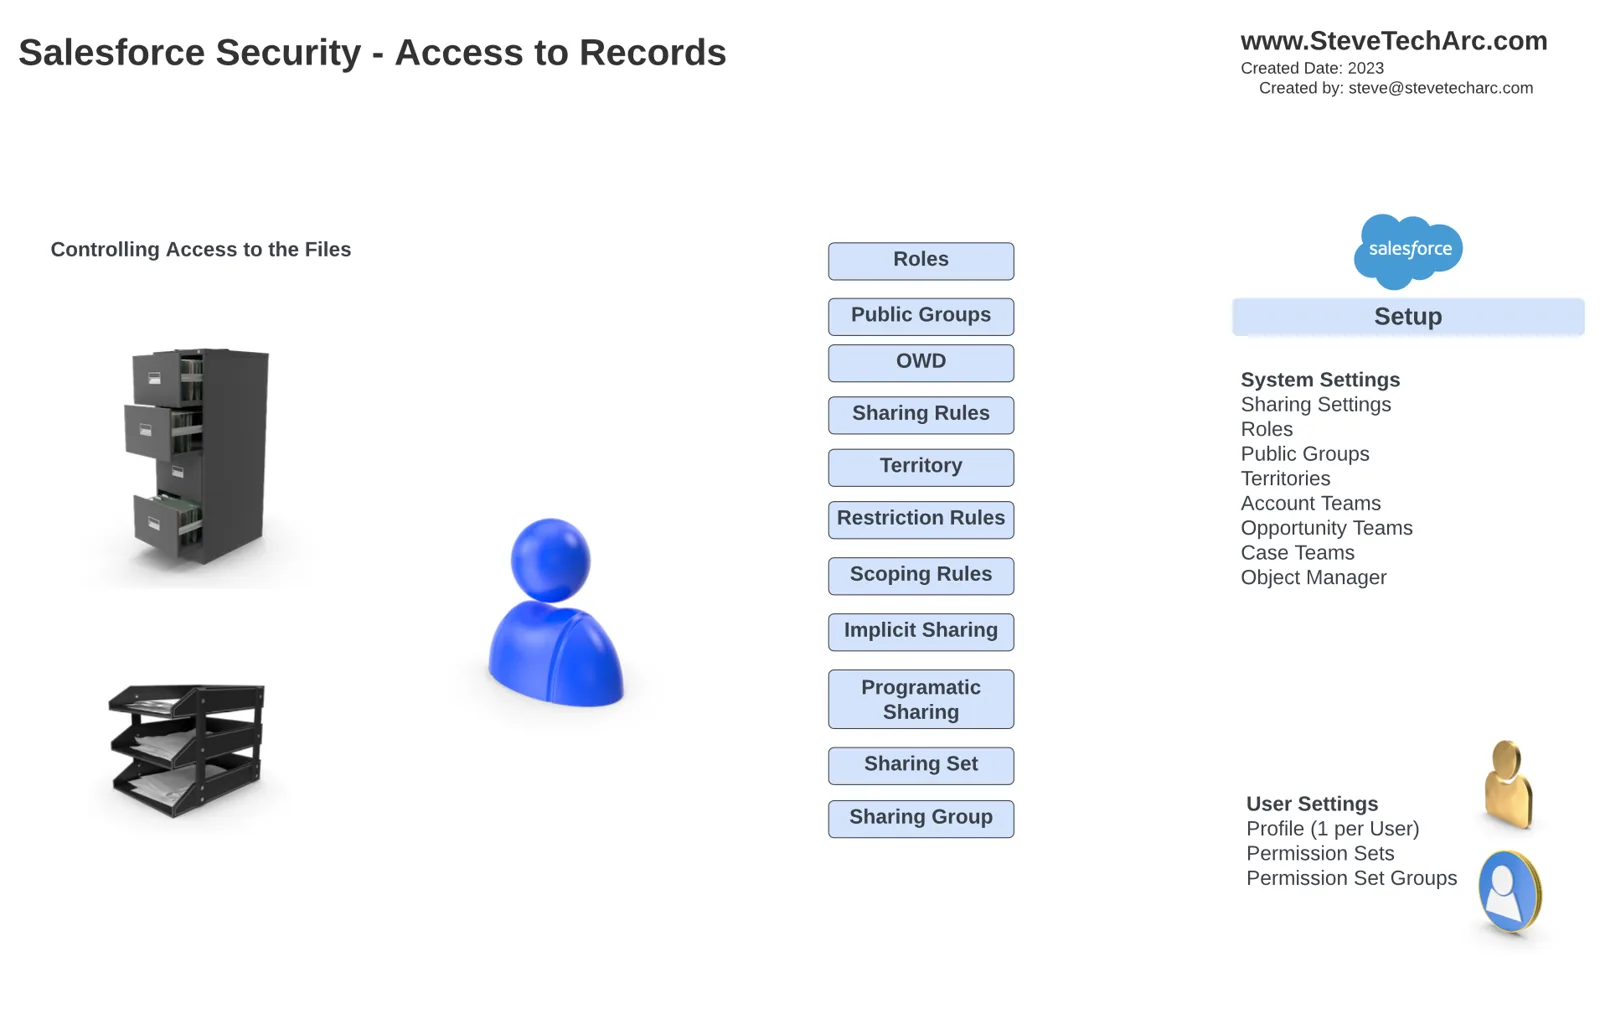 שליטה בגישה לשדות מסוימים [/caption]
תפקידים (Roles): הקמת היררכיית תפקידים.
קבוצות ציבוריות (Public Groups): הגדרת קבוצות עם גישה משותפת.
ברירות מחדל ברמת הארגון (Org-Wide Defaults): קביעת רמות הגישה ברירת המחדל.
כללי שיתוף: התאמת הגישה לפי קריטריונים או לפי בעלים.
הגבלות טריטוריה (Territories): ניהול גישה לפי טריטוריות.
שיתוף תכנותי: מימוש לוגיקת שיתוף מותאמת אישית.
Sharing Sets ו-Sharing Groups: אפשרויות שיתוף נוספות.
סיכום:
במאמר הזה סקרנו ברמה גבוהה את אבטחת Salesforce, ונגענו באימות, בהרשאה ובשיתוף נתונים. הבנת ההיבטים האלה חיונית לשמירה על סביבת Salesforce מאובטחת.
מילים לסיום:
תודה שקראתם את המאמר שלי! אני מקווה שהסיכום הזה עזר לכם.
הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab).
עוזרים לשנות את העולם בשיתוף רעיונות מגניבים עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 4.1