
Ein tiefer Einblick in die Salesforce-Sicherheit: Authentifizierung und Autorisierung erklärt
Willkommen zum Auftakt einer umfassenden Erkundung der Salesforce-Sicherheit, beginnend mit den Grundlagen Authentifizierung und Autorisierung. Dieser Artikel ist der erste einer Reihe, die das Geflecht der Salesforce-Sicherheitsmechanismen entwirren will.
Die Grundlagen: Authentifizierung und Autorisierung
Authentifizierung ist der Vorgang, bei dem geprüft wird, ob eine Entität, ob Person im Browser oder Maschine, die auf das System zugreift, wirklich die ist, die sie zu sein behauptet. Die Autorisierung legt dagegen fest, welche Aktionen die authentifizierte Entität in Salesforce ausführen darf. Beides ist entscheidend, damit Ihre Salesforce-Daten sicher bleiben und nur berechtigte Personen und Entitäten darauf zugreifen können.
Vom Browser bis zur API: die Eintrittspunkte verstehen
Salesforce stellt sicher, dass der gesamte eingehende Datenverkehr SSL und TLS für einen sicheren Datentransport nutzt. (Auf diese Begriffe gehen wir in einem späteren Artikel genauer ein.)
Wenn man sich vorstellt, wie Daten in Salesforce gelangen, gibt es zwei Hauptwege:
- Direkt über einen Browser, durch eine Person
- Über eine API-Client-Anwendung, etwa eine mobile App oder einen anderen Server
Beide Wege beginnen damit, dass sie mit dem Salesforce-Authentifizierungsserver kommunizieren.
[caption id="" align=“alignnone” width=“1800”]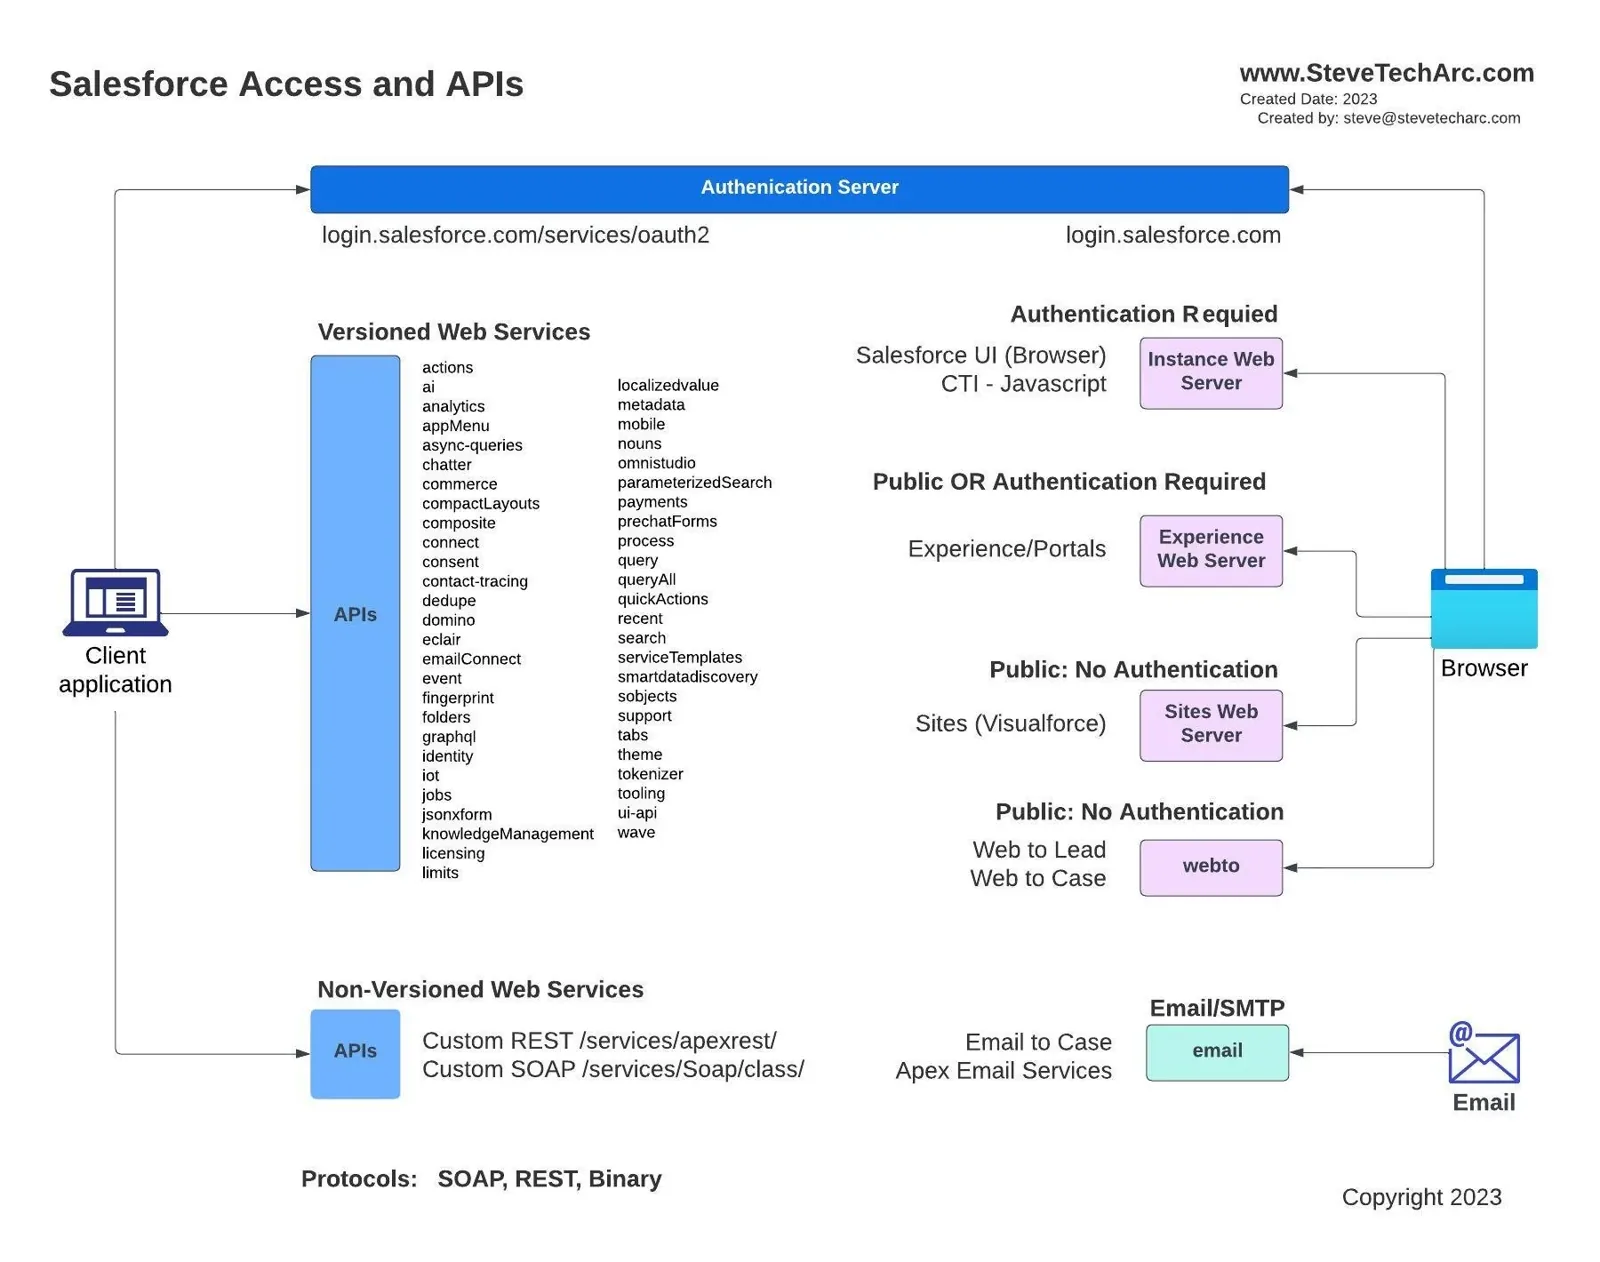 Ein Diagramm der verschiedenen Wege, auf denen externe Systeme auf Salesforce Core zugreifen können [/caption]
Sehen wir uns das genauer an:
Zugriff über den Browser
Für Menschen, die Salesforce über einen Browser nutzen:
[caption id="" align=“alignnone” width=“1840”]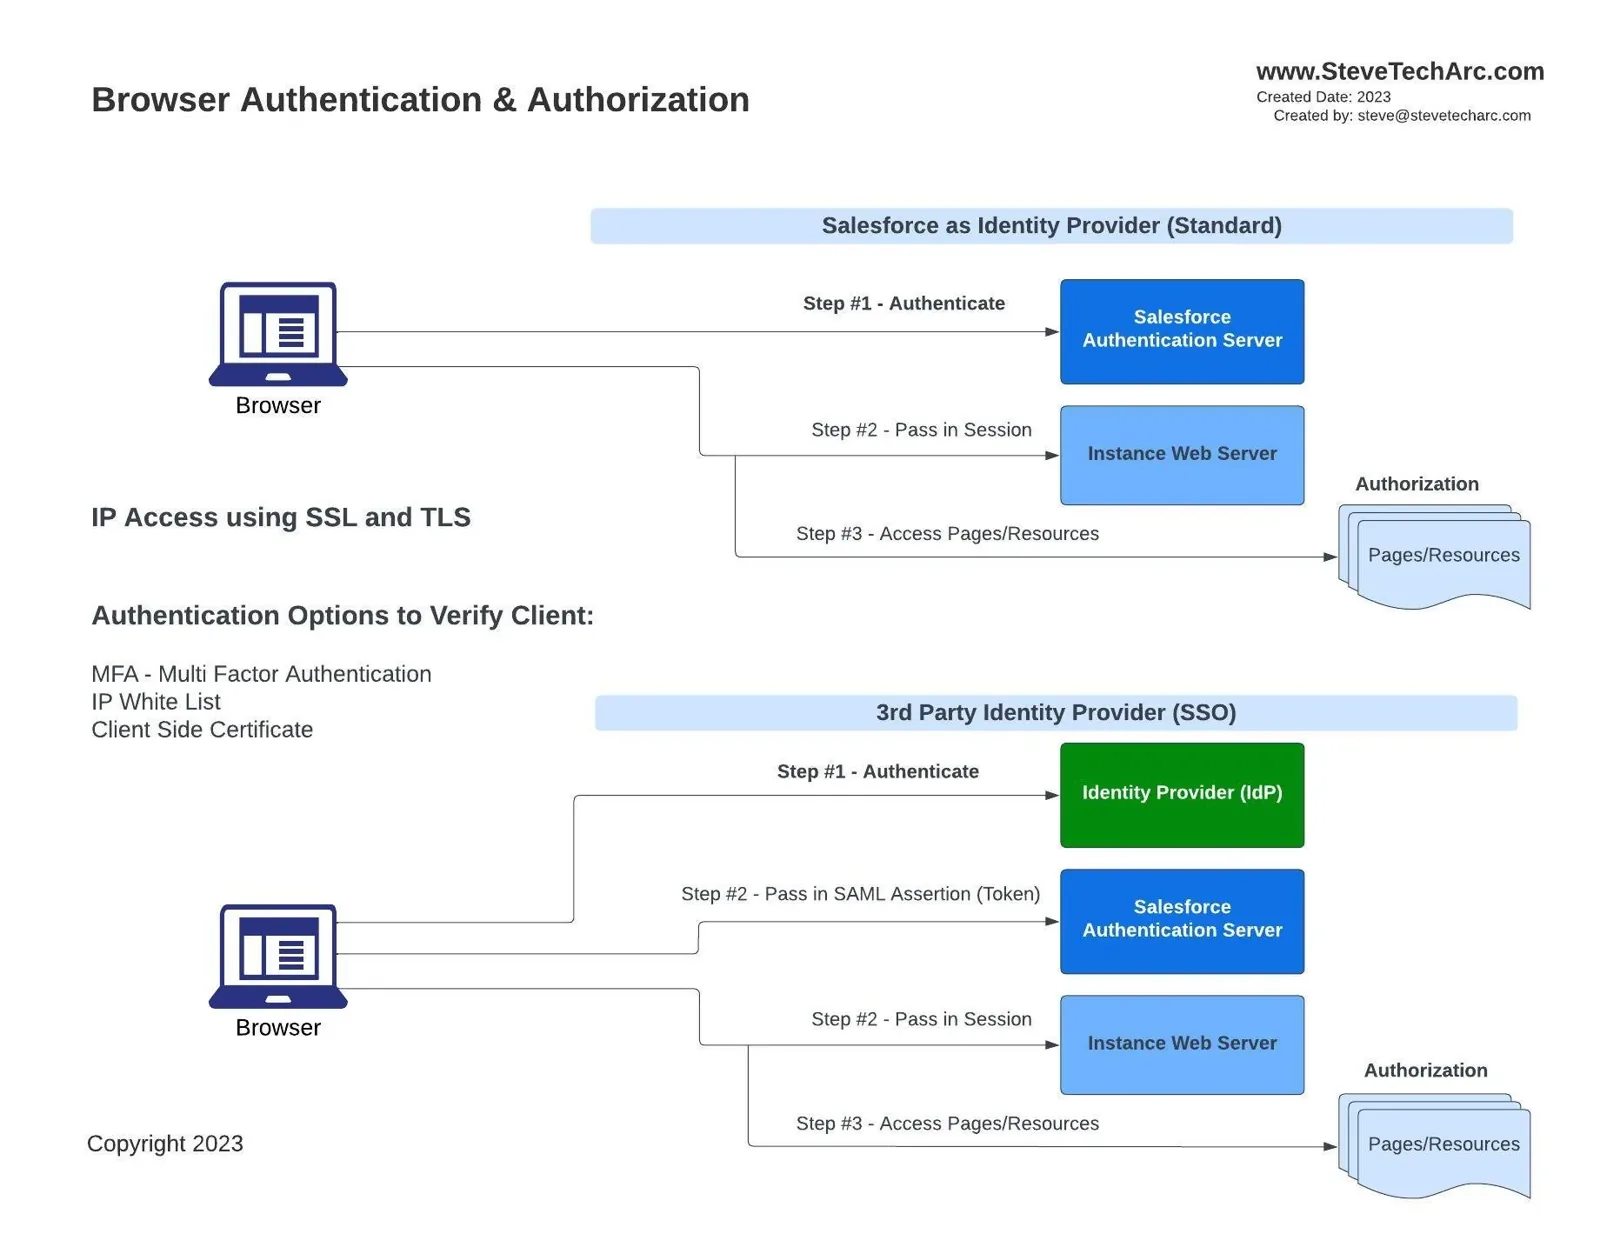 Authentifizierungsflüsse über den Browser in Salesforce [/caption]
- Zusätzliche Sicherheitsebenen bei der Authentifizierung: Multi-Faktor-Authentifizierung (MFA), IP-Bereiche und clientseitige Zertifikate.
- Identitätsanbieter: Salesforce kann als Identitätsanbieter (IDP) die Echtheit der Person prüfen. Nach der Authentifizierung stellt der Salesforce-Server der jeweiligen Org-Instanz des Clients ein Sitzungstoken bereit.
- IDP eines Drittanbieters: Statt Salesforce kann ein Drittanbieter-IDP, der per SSO mit Salesforce verbunden ist, die Authentifizierung übernehmen. In diesem Fall sendet der IDP eine SAML-Assertion an Salesforce, das nach der Prüfung das Sitzungstoken ausstellt.
Danach steuern Autorisierungsmechanismen den Zugriff auf Seiten und Ressourcen.
Zugriff über API-Clients
Für Maschinen, die auf Salesforce zugreifen wollen:
[caption id="" align=“alignnone” width=“1820”]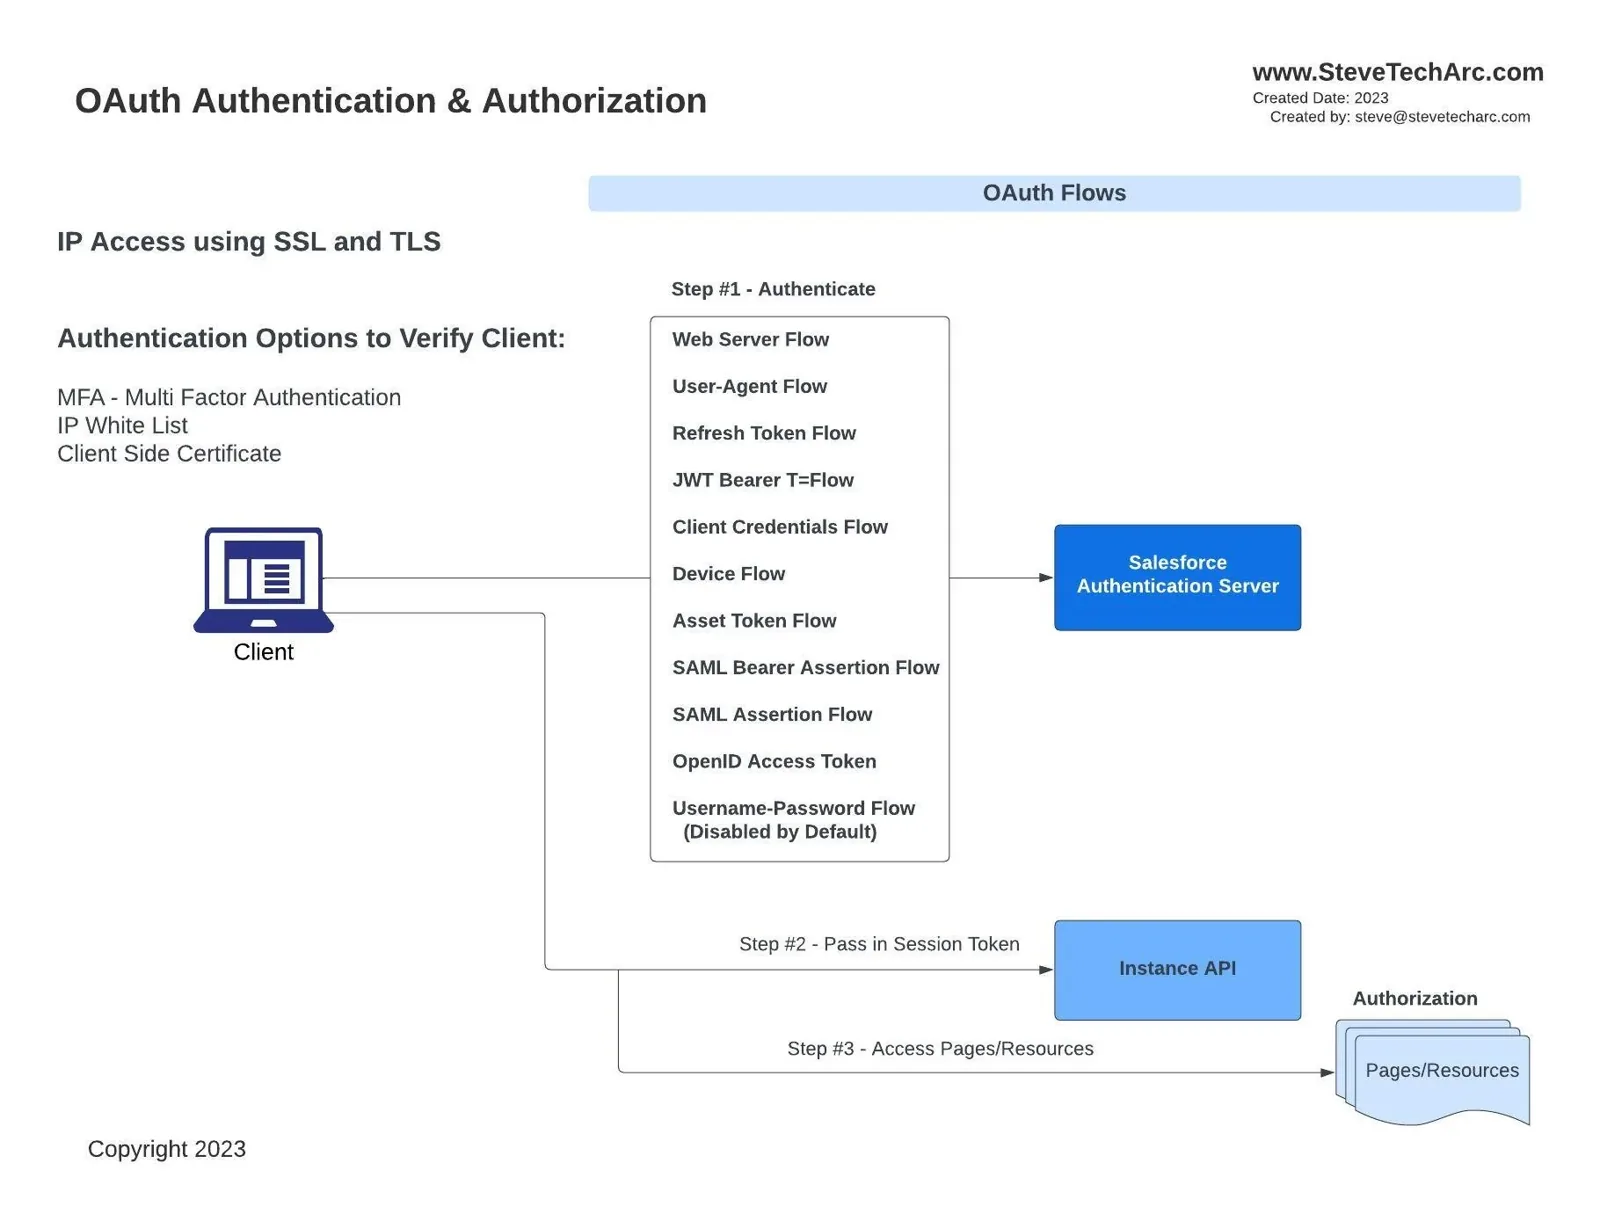 Client-Prozesse, die sich bei den Salesforce-APIs authentifizieren [/caption]
OAuth-Flows: Maschinen können einen von mehreren OAuth-Flows nutzen, um Zugriff zu erhalten, vom Webserver-Flow für externe Webserver über den Client-Credentials-Flow bis zu vielen dazwischen. Jeder hat seinen eigenen Ablauf und Zweck.
Sitzungsaufbau: Nach der Authentifizierung übergibt der Salesforce-Authentifizierungsserver ein Sitzungstoken, das dem API-Client Zugriff auf die Ressourcen von Salesforce gewährt.
Dann greifen die Autorisierungsregeln.
Zusammenfassung: wie alles zusammenpasst
Unabhängig vom Eintrittspunkt, ob Browser oder API-Client, umfasst der Prozess:
Sicherheit auf Transportebene: TLS, möglicherweise ergänzt durch Ebenen wie IP-Freigabelisten und clientseitige Zertifikate für mehr Sicherheit.
Authentifizierung: Dieser Schritt identifiziert die Person oder das System. Hier kommen Elemente wie MFA oder Drittanbieter-IDPs ins Spiel.
Ausstellung des Sitzungstokens: Nach der Authentifizierung erhält die Entität ein Sitzungstoken, das wie ein Reisepass zu den Ressourcen von Salesforce wirkt.
Autorisierung: Die letzte Hürde. Selbst mit einem gültigen Sitzungstoken legt sie fest, auf welche Ressourcen die Entität zugreifen darf.
Mit diesem Grundwissen können wir in den kommenden Artikeln tiefer in die Feinheiten der Salesforce-Sicherheit einsteigen. Freuen Sie sich auf eine noch genauere Betrachtung jeder oben genannten Komponente.
Danke fürs Lesen, ich hoffe, es war aufschlussreich. In der nächsten Folge gibt es mehr Einblicke in die Salesforce-Sicherheit.
Bleiben Sie dran
Starten Sie mit Zuversicht in Ihre Salesforce-Identity-Reise! Weitere Einblicke und Tipps gibt es hier auf www.SteveTechArc.com und auf dem YouTube-Kanal @SteveTechArc (opens in a new tab). Abonnieren Sie und vertiefen Sie Ihr Verständnis von Salesforce Identity.
Die Welt ein Stück verändern, indem ich Wissen über Integration mit anderen Architekt:innen und allen auf dem Weg dorthin teile!
Transkript mit Unterstützung von KI
STA 3.1