
A fondo con la seguridad de Salesforce: autenticación y autorización explicadas
Bienvenido al inicio de una exploración completa de la seguridad de Salesforce, empezando por sus elementos básicos: la autenticación y la autorización. Este artículo es el primero de una serie que busca desenredar la red de mecanismos de seguridad de Salesforce.
Lo básico: autenticación y autorización
La autenticación es el proceso de validar que una entidad, ya sea un usuario en un navegador o una máquina que accede al sistema, es realmente quien dice ser. La autorización, por su parte, determina qué acciones puede realizar en Salesforce la entidad autenticada. Ambas son fundamentales para que tus datos de Salesforce sigan seguros y solo los usuarios y entidades autorizados puedan acceder a ellos.
De los navegadores a las API: entender los puntos de entrada
Salesforce se asegura de que todo el tráfico entrante use SSL y TLS para transportar los datos de forma segura. (Veremos estos términos en detalle en un próximo artículo.)
Si visualizas cómo entran los datos en Salesforce, imagina dos caminos principales:
- Directamente, un usuario a través del navegador
- A través de una aplicación cliente de API, como una app móvil u otro servidor
Ambos caminos empiezan comunicándose con el servidor de autenticación de Salesforce.
[caption id="" align=“alignnone” width=“1800”]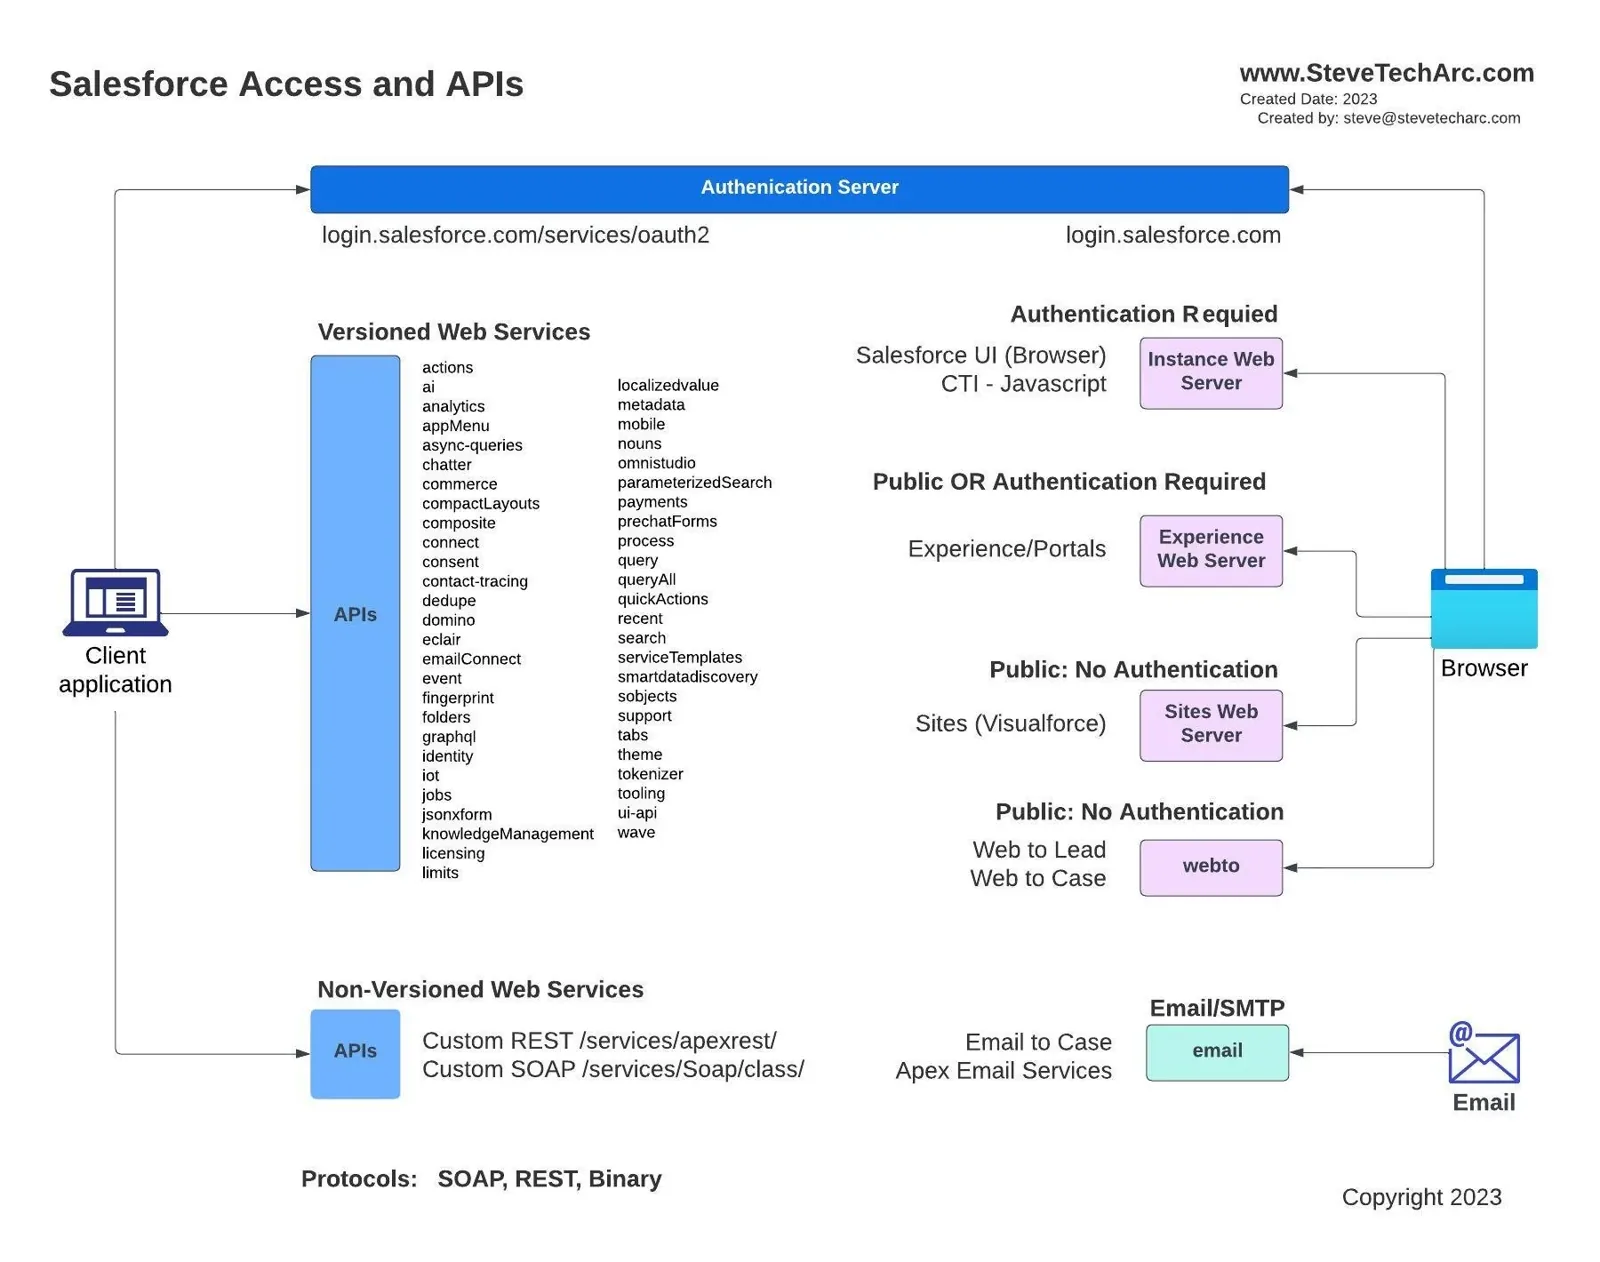 Un diagrama con las distintas formas en que los sistemas externos pueden acceder a Salesforce Core [/caption]
Veámoslos con más detalle:
Acceso desde el navegador
Para las personas que usan Salesforce desde un navegador:
[caption id="" align=“alignnone” width=“1840”]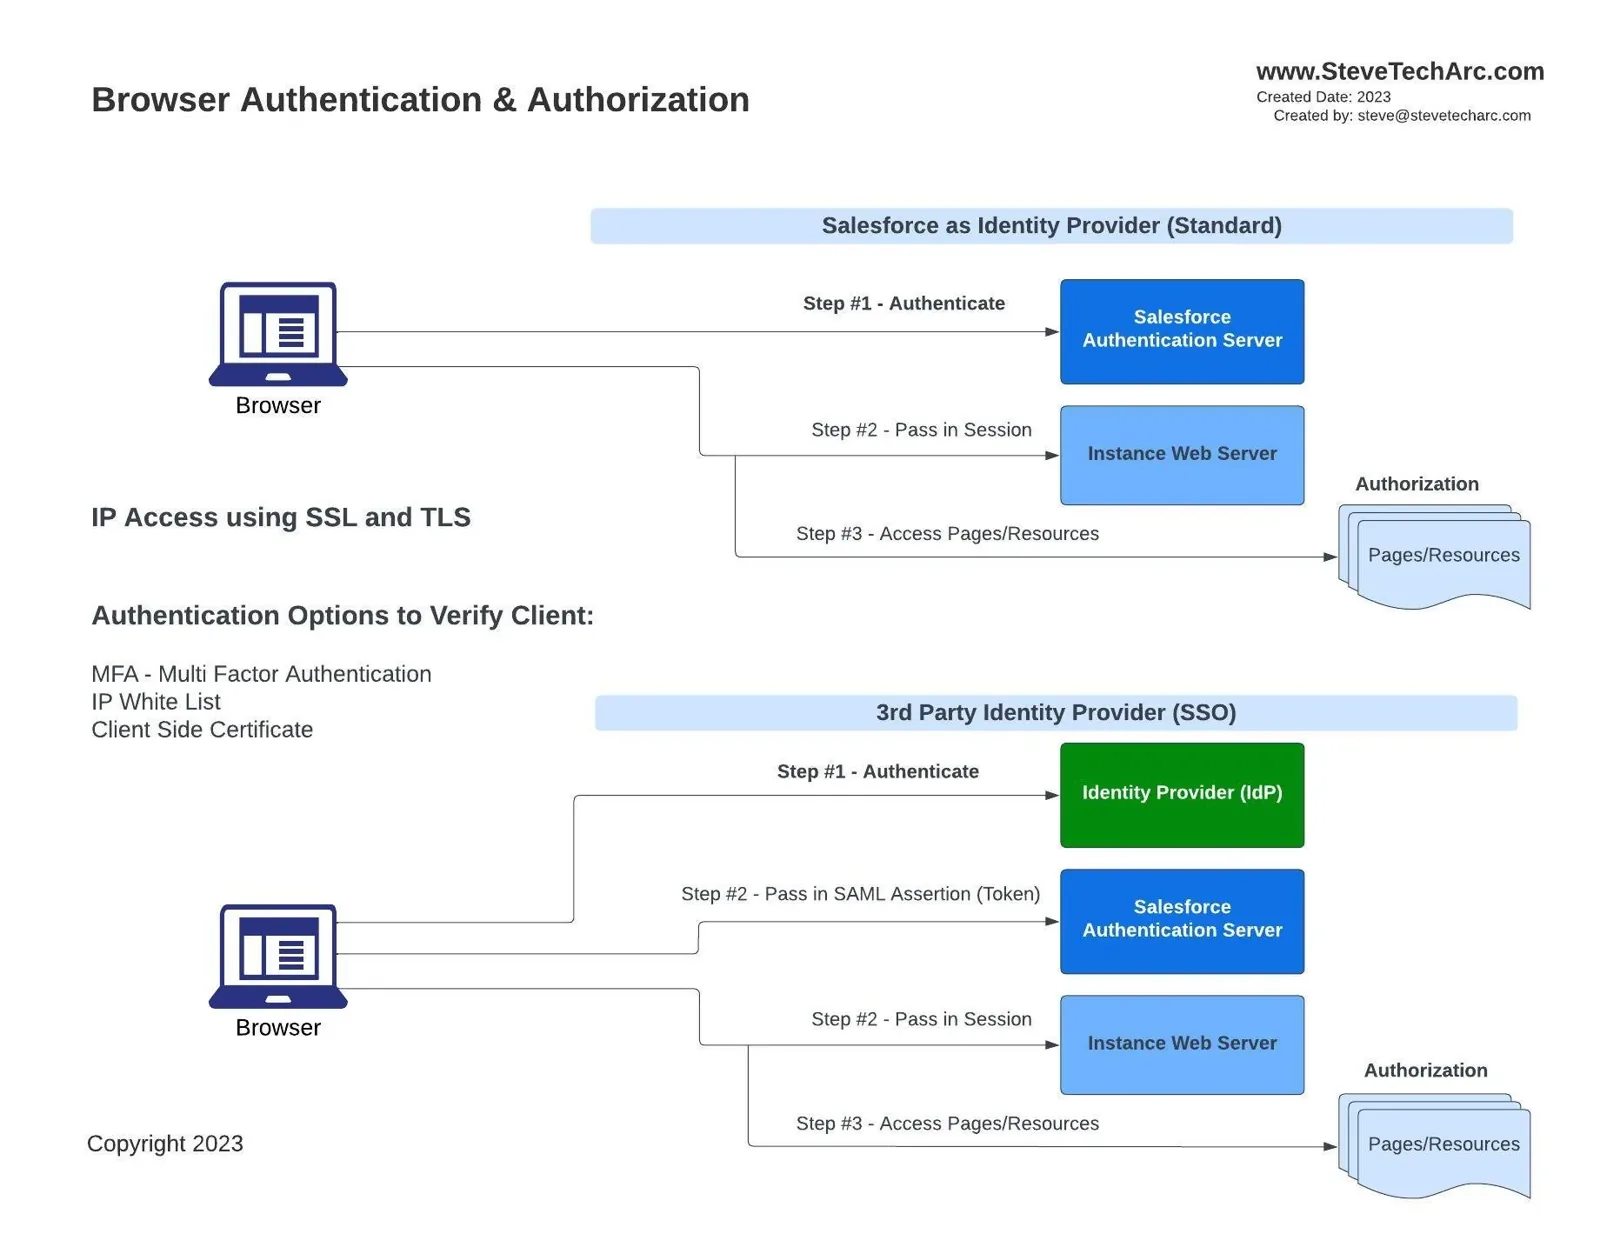 Flujos de autenticación desde el navegador hacia Salesforce [/caption]
- Capas de seguridad adicionales en la autenticación: autenticación multifactor (MFA), rangos de IP y certificados del lado del cliente.
- Proveedores de identidad: Salesforce puede actuar como proveedor de identidad (IDP) para verificar la autenticidad del usuario. Una vez autenticado, el servidor de Salesforce entrega un token de sesión a la instancia de la org del cliente.
- IDP de terceros: en lugar de Salesforce, un IDP de terceros configurado en una relación de SSO con Salesforce puede encargarse de la autenticación. En ese caso, el IDP envía una aserción SAML a Salesforce, que emite el token de sesión tras validarla.
Después, los mecanismos de autorización controlan el acceso a las páginas y los recursos.
Acceso desde clientes de API
Para las máquinas que intentan acceder a Salesforce:
[caption id="" align=“alignnone” width=“1820”]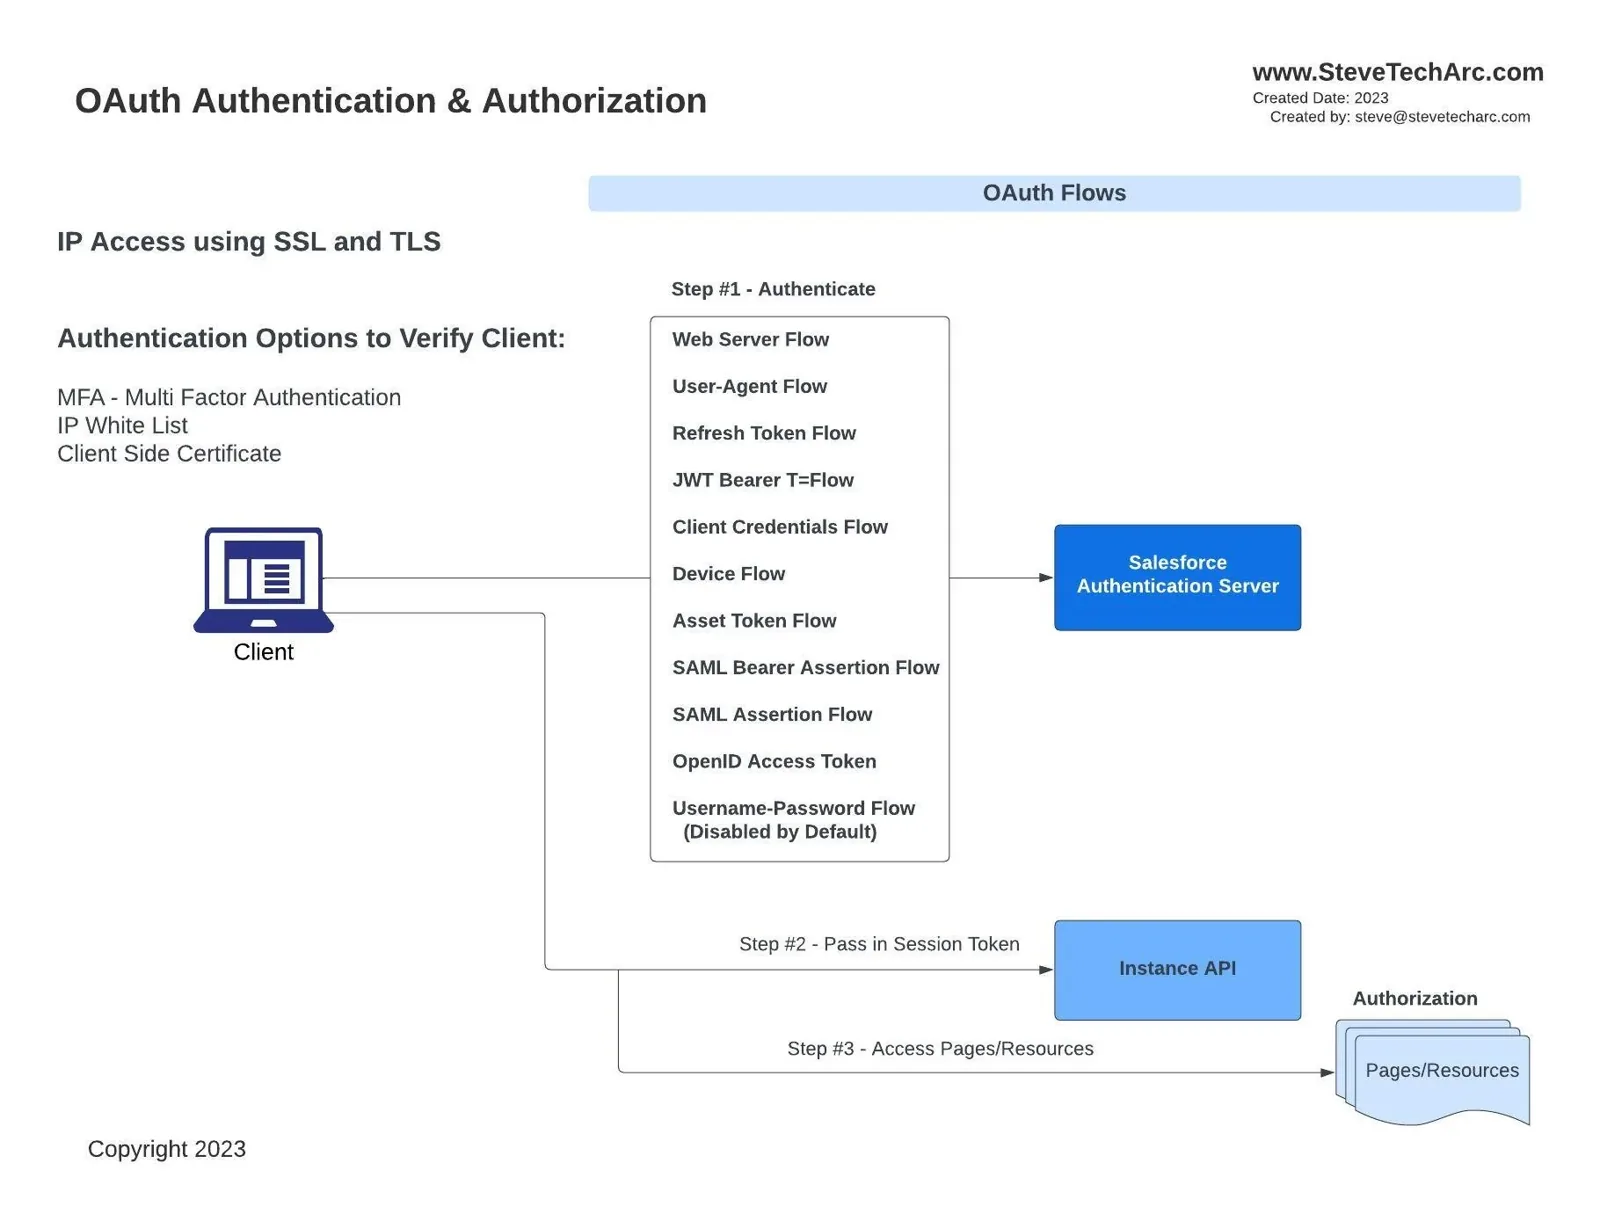 Procesos cliente que se autentican en las API de Salesforce [/caption]
Flujos de OAuth: las máquinas pueden usar uno de los varios flujos de OAuth para obtener acceso, desde el flujo de servidor web, pensado para servidores web externos, hasta el flujo de credenciales de cliente, con muchos otros entre medias. Cada uno tiene su propia secuencia y su propósito.
Establecimiento de la sesión: tras la autenticación, el servidor de autenticación de Salesforce entrega un token de sesión que da al cliente de API acceso a los recursos de Salesforce.
Después entran en juego las reglas de autorización.
En resumen: cómo encaja todo
Sea cual sea el punto de acceso, un navegador o un cliente de API, el proceso incluye:
Seguridad en la capa de transporte: TLS y, si hace falta, capas adicionales como una lista de IP permitidas y certificados del lado del cliente para reforzar la seguridad.
Autenticación: este paso identifica al usuario o al sistema. Aquí entran elementos como la MFA o los IDP de terceros.
Emisión del token de sesión: una vez autenticada, la entidad recibe un token de sesión, que funciona como un pasaporte hacia los recursos de Salesforce.
Autorización: la última barrera. Incluso con un token de sesión válido, es la que determina a qué recursos puede acceder la entidad.
Con estas bases, estamos listos para profundizar en los matices de la seguridad de Salesforce en los próximos artículos. No te pierdas un análisis aún más detallado de cada componente mencionado arriba.
Gracias por leer; espero que te haya resultado útil. No te pierdas la próxima entrega con más ideas sobre la seguridad de Salesforce.
No te lo pierdas
¡Empieza con confianza tu camino en Salesforce Identity! Para más ideas y consejos, sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab). Suscríbete y amplía tu comprensión de Salesforce Identity.
¡Ayudando a cambiar el mundo compartiendo conocimientos de integración con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 3.1