
Hloubkový pohled na zabezpečení Salesforce: autentizace a autorizace vysvětlené
Vítejte na začátku důkladného průzkumu zabezpečení Salesforce, který začíná základními prvky: autentizací a autorizací. Tento článek je první ze série, jejímž cílem je rozplést síť bezpečnostních mechanismů Salesforce.
Základy: autentizace a autorizace
Autentizace je proces ověření, že entita, ať už uživatel v prohlížeči, nebo stroj přistupující k systému, je skutečně tím, za koho se vydává. Autorizace pak určuje, jaké akce smí ověřená entita v Salesforce provádět. Obojí je zásadní, aby data v Salesforce zůstala v bezpečí a aby k nim měli přístup jen oprávnění uživatelé a entity.
Od prohlížečů k API: vstupní body
U veškerého příchozího provozu Salesforce zajišťuje, že používá SSL a TLS pro bezpečný přenos dat. (Těmto pojmům se podrobně budeme věnovat v některém z dalších článků.)
Když si představíte, jak data vstupují do Salesforce, vybavte si dvě hlavní cesty:
- Přímo přes prohlížeč, kde je uživatel
- Přes klientskou aplikaci API, například mobilní aplikaci nebo jiný server
Obě cesty začínají komunikací s autentizačním serverem Salesforce.
[caption id="" align=“alignnone” width=“1800”]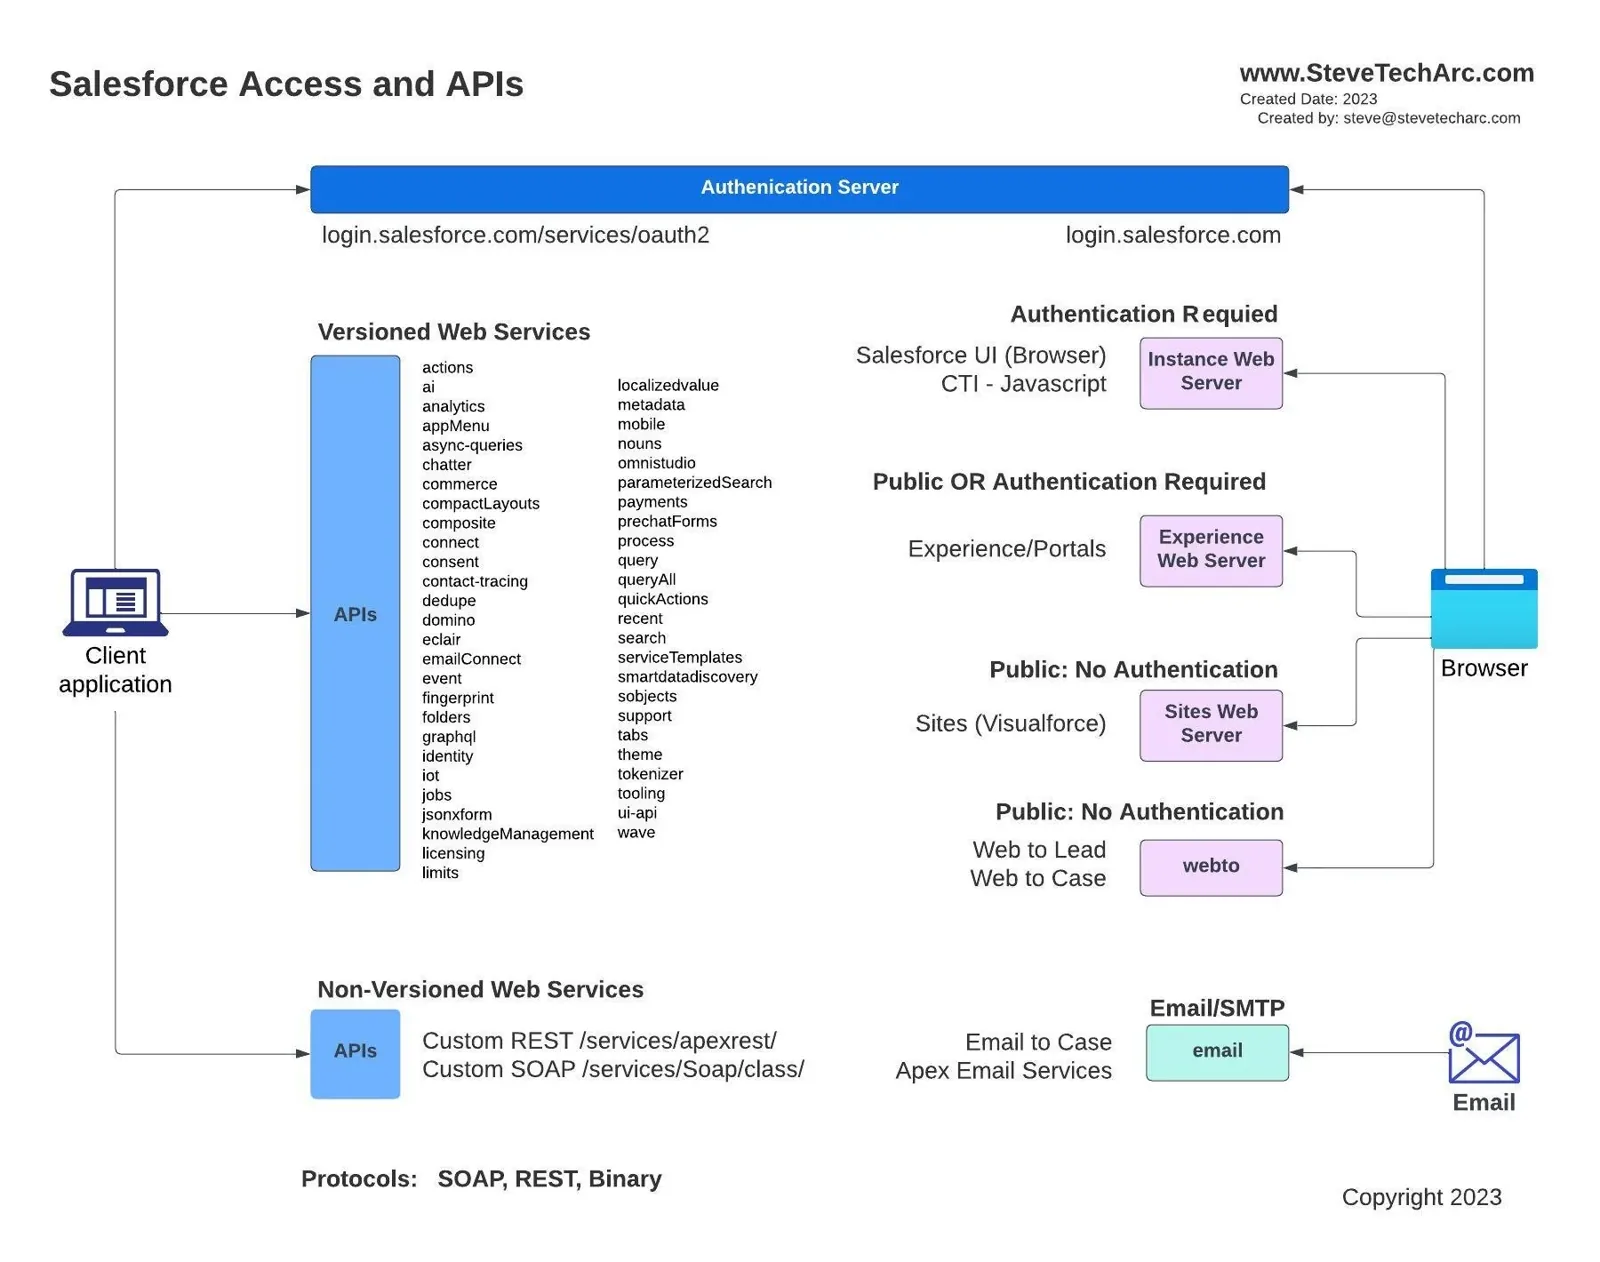 Diagram různých způsobů, jak mohou externí systémy přistupovat k Salesforce Core [/caption]
Pojďme je rozebrat podrobněji:
Přístup přes prohlížeč
Pro lidi, kteří se Salesforce pracují přes prohlížeč:
[caption id="" align=“alignnone” width=“1840”]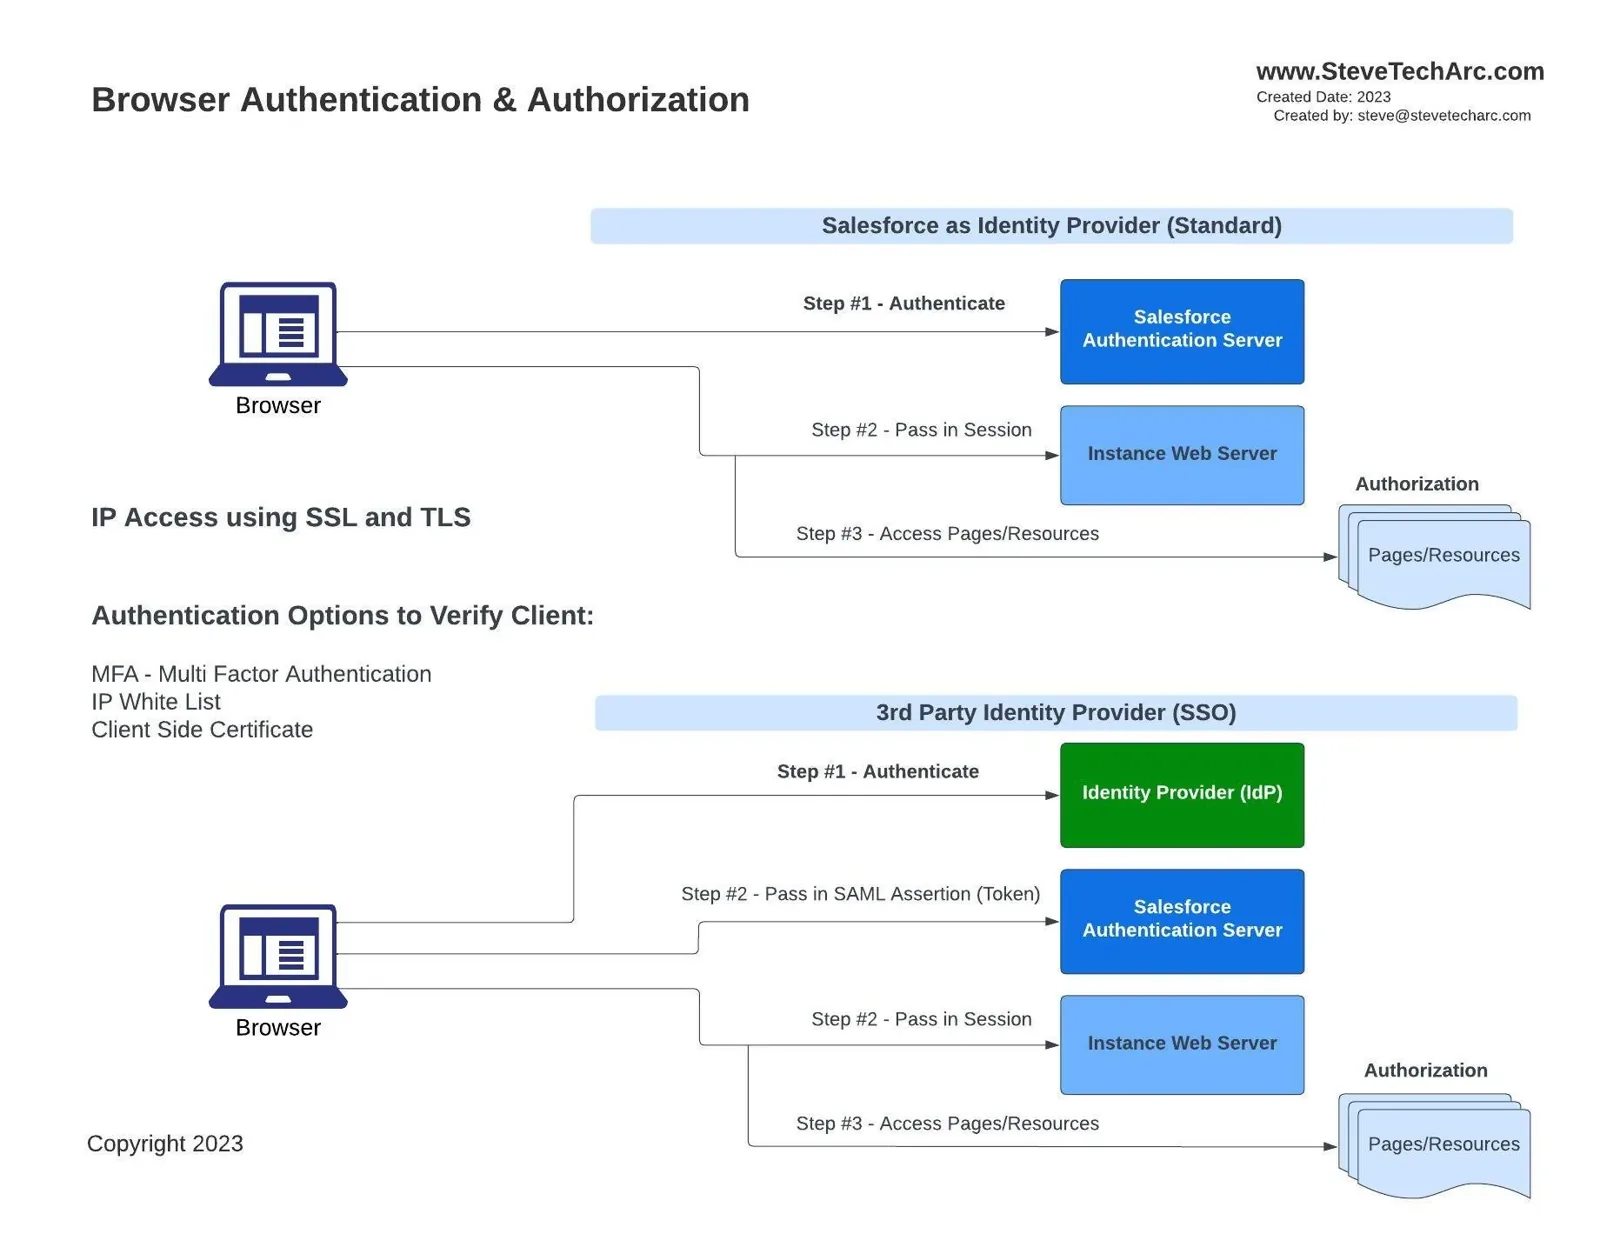 Autentizační toky z prohlížeče do Salesforce [/caption]
- Další vrstvy zabezpečení autentizace: vícefaktorové ověřování (MFA), rozsahy IP adres a certifikáty na straně klienta.
- Poskytovatelé identity: Salesforce může vystupovat jako poskytovatel identity (IDP) a ověřovat pravost uživatele. Po ověření poskytne server Salesforce token relace příslušné instanci ORG klienta.
- IDP třetí strany: Místo Salesforce může autentizaci obstarat IDP třetí strany, nastavený ve vztahu SSO se Salesforce. V tom případě IDP pošle do Salesforce aserci SAML a Salesforce po jejím ověření vydá token relace.
Poté přístup ke stránkám a prostředkům řídí autorizační mechanismy.
Přístup klientů API
Pro stroje, které se snaží přistoupit k Salesforce:
[caption id="" align=“alignnone” width=“1820”]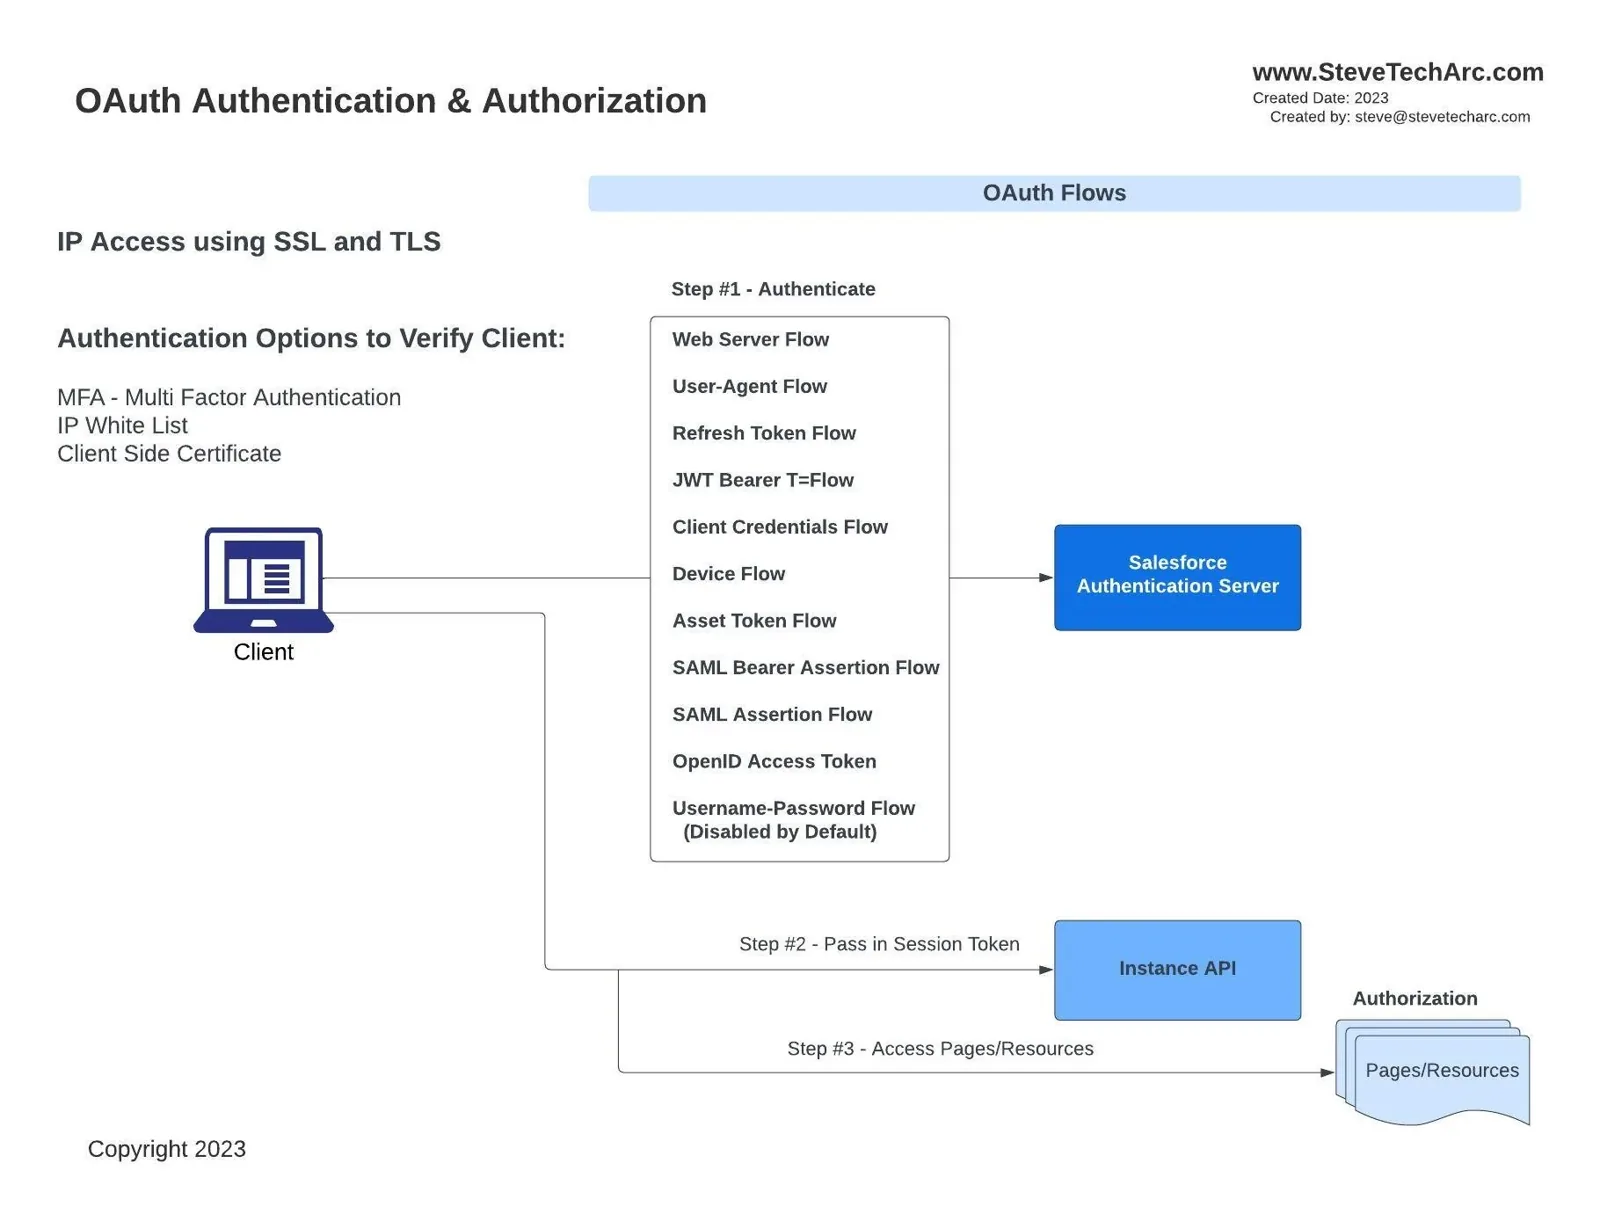 Klientské procesy se ověřují vůči API Salesforce [/caption]
Toky OAuth: Stroje mohou k získání přístupu použít jeden z mnoha toků OAuth, od toku webového serveru vhodného pro externí webové servery přes tok s přihlašovacími údaji klienta (client credentials) až po mnoho dalších mezi nimi. Každý má svůj vlastní sled kroků a účel.
Navázání relace: Po autentizaci předá autentizační server Salesforce token relace, který klientovi API dává přístup k prostředkům Salesforce.
Potom přicházejí na řadu autorizační pravidla.
Shrnutí: jak to všechno do sebe zapadá
Bez ohledu na vstupní bod, ať je to prohlížeč, nebo klient API, proces zahrnuje:
Zabezpečení na úrovni přenosu: použití TLS a případně dalších vrstev, jako je whitelist IP adres a certifikáty na straně klienta, pro vyšší bezpečnost.
Autentizace: Tento krok identifikuje uživatele nebo systém. Tady přicházejí na řadu prvky jako MFA nebo IDP třetích stran.
Vydání tokenu relace: Po autentizaci entita dostane token relace, který funguje jako cestovní pas k prostředkům Salesforce.
Autorizace: Poslední bariéra. I s platným tokenem relace určuje, ke kterým prostředkům má entita přístup.
S těmito základními znalostmi se v dalších článcích můžeme ponořit hlouběji do jemností zabezpečení Salesforce. Těšte se na ještě podrobnější rozbor každé z výše zmíněných součástí.
Děkuji za přečtení a doufám, že vám článek přinesl užitečné informace. Nenechte si ujít další díl s dalšími poznatky o zabezpečení Salesforce.
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.1