
Um mergulho na segurança do Salesforce: autenticação e autorização explicadas
Bem-vindo ao início de uma exploração completa da segurança do Salesforce, começando pelos elementos básicos de autenticação e autorização. Este artigo é o primeiro de uma série que pretende desembaraçar a teia de mecanismos de segurança do Salesforce.
O básico: autenticação e autorização
Autenticação é o processo de validar que uma entidade, seja um usuário num navegador ou uma máquina acessando o sistema, é realmente quem diz ser. Já a autorização determina quais ações a entidade autenticada pode realizar dentro do Salesforce. As duas são fundamentais para que seus dados do Salesforce continuem seguros e só usuários e entidades autorizados possam acessá-los.
Dos navegadores às APIs: entendendo os pontos de entrada
O Salesforce garante que todo o tráfego de entrada use SSL e TLS para um transporte seguro dos dados. (Vamos falar desses termos em detalhe num próximo artigo.)
Ao visualizar como os dados entram no Salesforce, imagine dois caminhos principais:
- Diretamente por um usuário, pelo navegador
- Por meio de um aplicativo cliente de API, como um app móvel ou outro servidor
Os dois caminhos começam se comunicando com o servidor de autenticação do Salesforce.
[caption id="" align=“alignnone” width=“1800”]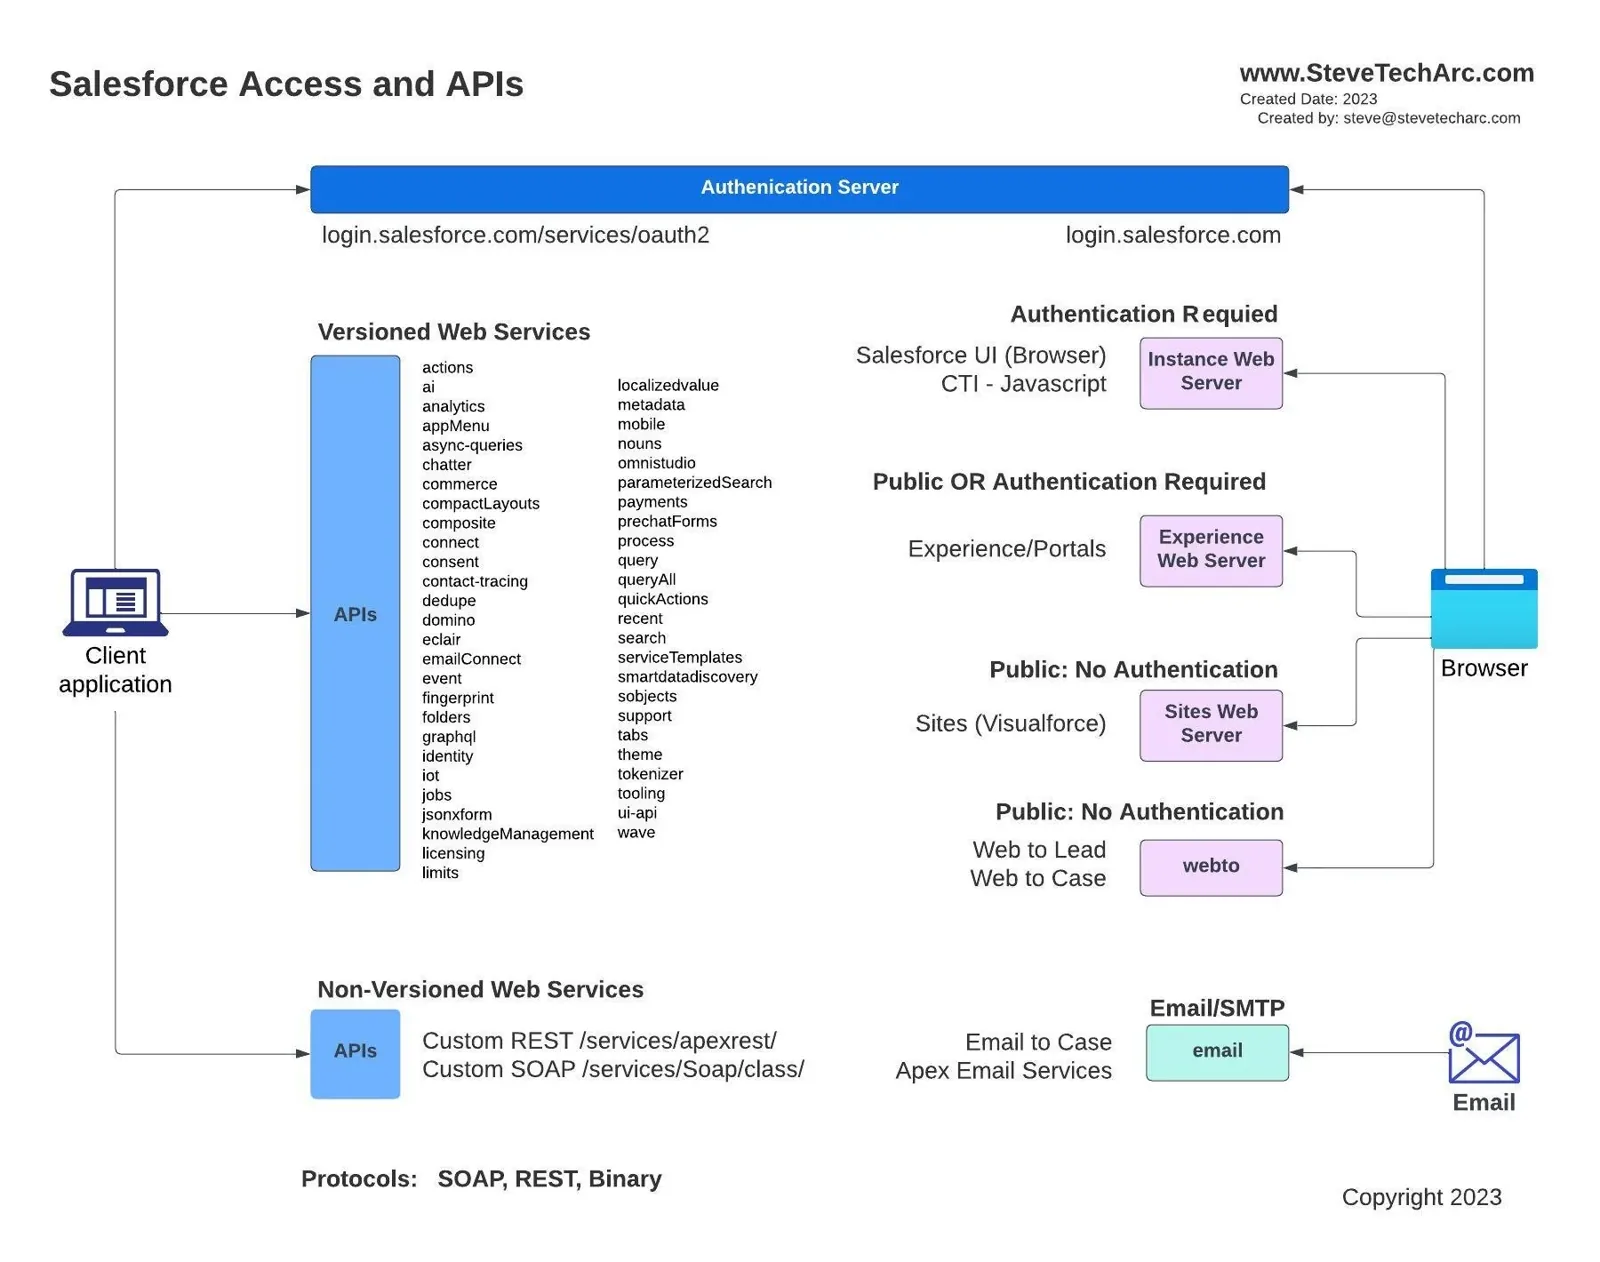 Diagrama mostrando as diferentes formas pelas quais sistemas externos podem acessar o Salesforce Core [/caption]
Vamos detalhar um pouco mais:
Acesso pelo navegador
Para pessoas que usam o Salesforce pelo navegador:
[caption id="" align=“alignnone” width=“1840”]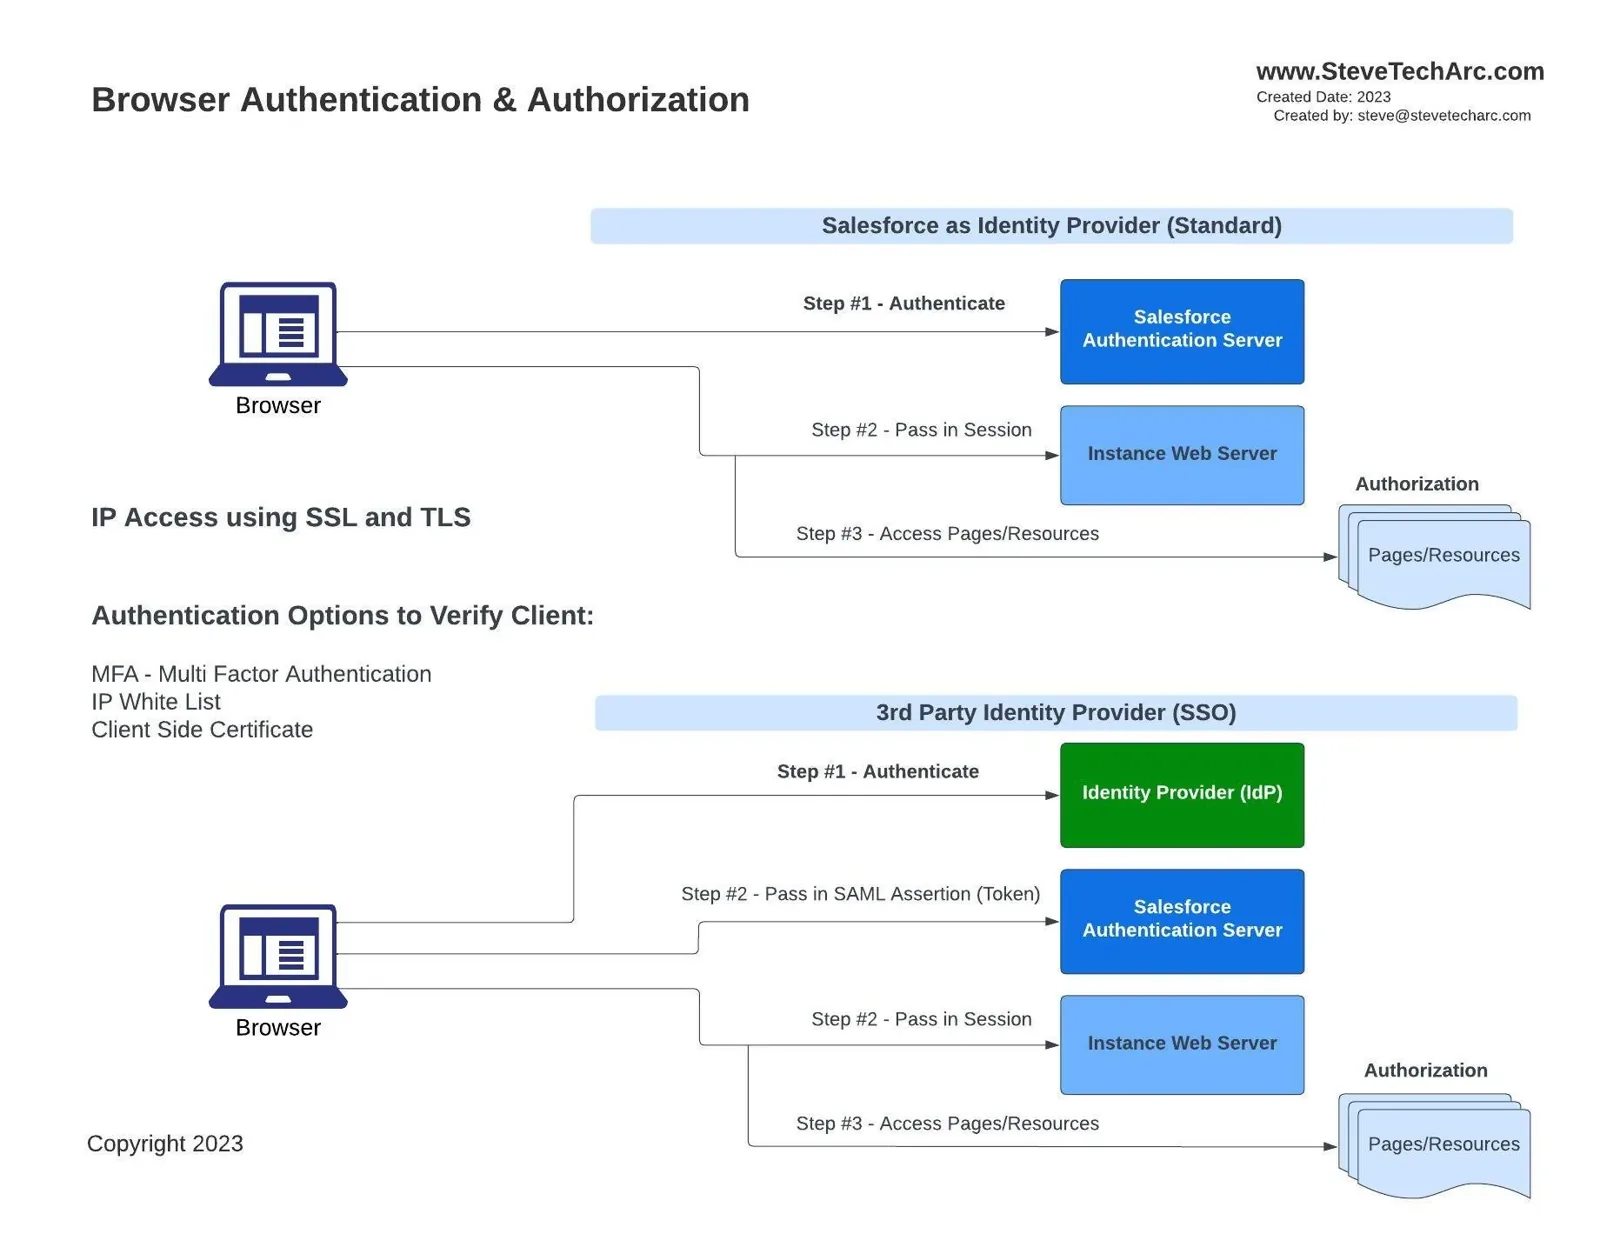 Fluxos de autenticação pelo navegador no Salesforce [/caption]
- Camadas adicionais de segurança na autenticação: autenticação multifator (MFA), intervalos de IP e certificados do lado do cliente.
- Provedores de identidade: o Salesforce pode atuar como provedor de identidade (IDP) para verificar a autenticidade do usuário. Depois da autenticação, o servidor do Salesforce fornece um token de sessão para a instância da org do cliente.
- IDP de terceiros: em vez do Salesforce, um IDP de terceiros, configurado numa relação de SSO com o Salesforce, pode cuidar da autenticação. Nesse caso, o IDP envia uma asserção SAML ao Salesforce, que emite o token de sessão depois de validá-la.
Em seguida, os mecanismos de autorização controlam o acesso a páginas e recursos.
Acesso por clientes de API
Para máquinas que tentam acessar o Salesforce:
[caption id="" align=“alignnone” width=“1820”]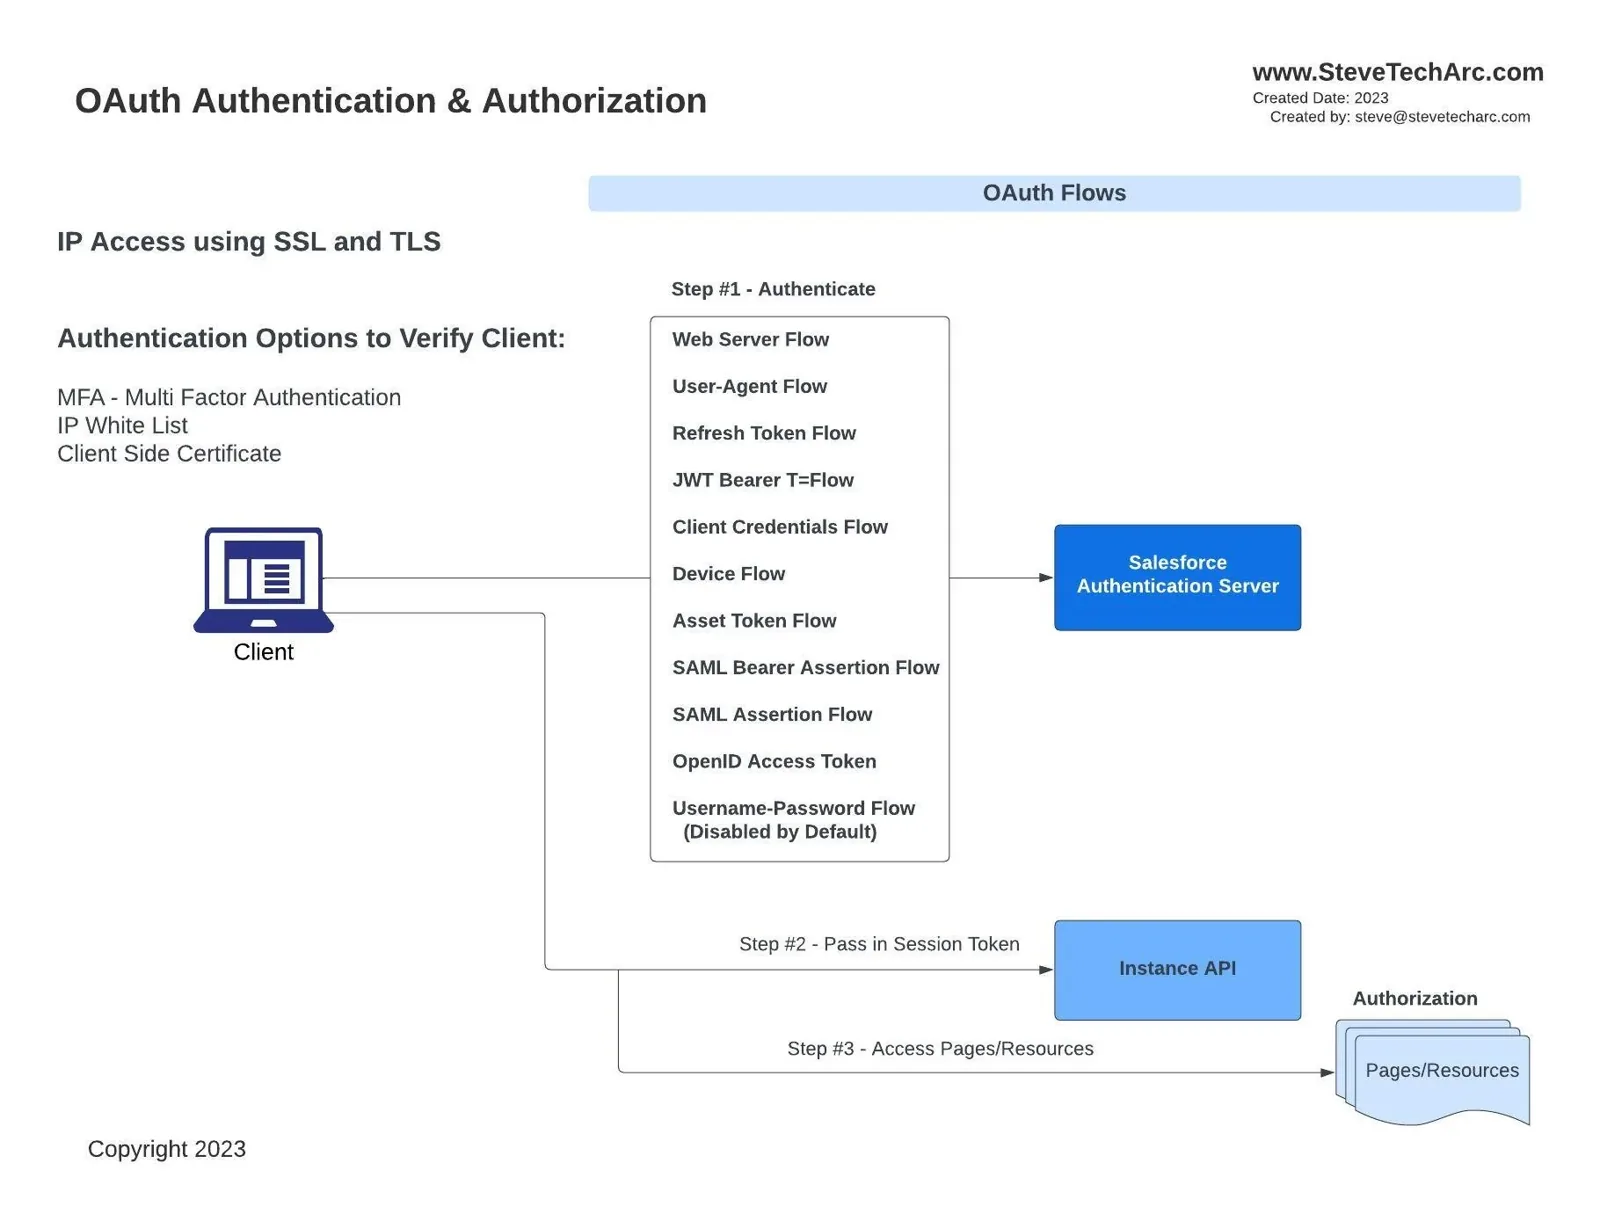 Processos clientes se autenticando nas APIs do Salesforce [/caption]
Fluxos OAuth: as máquinas podem usar um dos vários fluxos OAuth para obter acesso, do fluxo de servidor web, indicado para servidores web externos, ao fluxo de credenciais do cliente, com muitos outros no meio. Cada um tem sua sequência e seu propósito.
Estabelecimento da sessão: depois da autenticação, o servidor de autenticação do Salesforce entrega um token de sessão, dando ao cliente de API acesso aos recursos do Salesforce.
Aí entram as regras de autorização.
Em resumo: como tudo se encaixa
Não importa o ponto de acesso, navegador ou cliente de API, o processo inclui:
Segurança na camada de transporte: usar TLS e, se for o caso, acrescentar camadas como lista de IPs permitidos e certificados do lado do cliente para reforçar a segurança.
Autenticação: esta etapa identifica o usuário ou o sistema. É aqui que entram elementos como a MFA ou IDPs de terceiros.
Emissão do token de sessão: uma vez autenticada, a entidade recebe um token de sessão, que funciona como um passaporte para os recursos do Salesforce.
Autorização: a barreira final. Mesmo com um token de sessão válido, é ela que determina quais recursos a entidade pode acessar.
Com esse conhecimento básico, estamos prontos para mergulhar nos detalhes da segurança do Salesforce nos próximos artigos. Fique de olho para uma análise ainda mais detalhada de cada componente mencionado acima.
Obrigado pela leitura, espero que tenha sido útil. Acompanhe o próximo capítulo para mais ideias sobre a segurança do Salesforce.
Fique de olho
Comece sua jornada no Salesforce Identity com confiança! Para mais ideias e dicas, acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab). Inscreva-se e aprofunde seu entendimento do Salesforce Identity.
Ajudando a mudar o mundo compartilhando conhecimento sobre integração com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 3.1