
En djupdykning i säkerheten i Salesforce: autentisering och auktorisering förklarade
Välkommen till början på en grundlig genomgång av säkerheten i Salesforce, och vi börjar med grunderna: autentisering och auktorisering. Den här artikeln är den första i en serie som ska reda ut nätet av säkerhetsmekanismer i Salesforce.
Grunderna: autentisering och auktorisering
Autentisering är processen där man kontrollerar att en part, oavsett om det är en användare i en webbläsare eller en maskin som ansluter till systemet, verkligen är den den utger sig för att vara. Auktorisering avgör i sin tur vad den autentiserade parten får göra i Salesforce. Båda är avgörande för att dina data i Salesforce ska förbli säkra och för att bara behöriga användare och system ska komma åt dem.
Från webbläsare till API:er: ingångarna
Salesforce ser till att all inkommande trafik använder SSL och TLS för säker datatransport. (Vi går igenom de begreppen i detalj i en kommande artikel.)
När du föreställer dig hur data kommer in i Salesforce kan du tänka dig två huvudvägar:
- Direkt via en webbläsare, av en användare
- Genom en API-klientapplikation, till exempel en mobilapp eller en annan server
Båda vägarna börjar med att kommunicera med autentiseringsservern i Salesforce.
[caption id="" align=“alignnone” width=“1800”]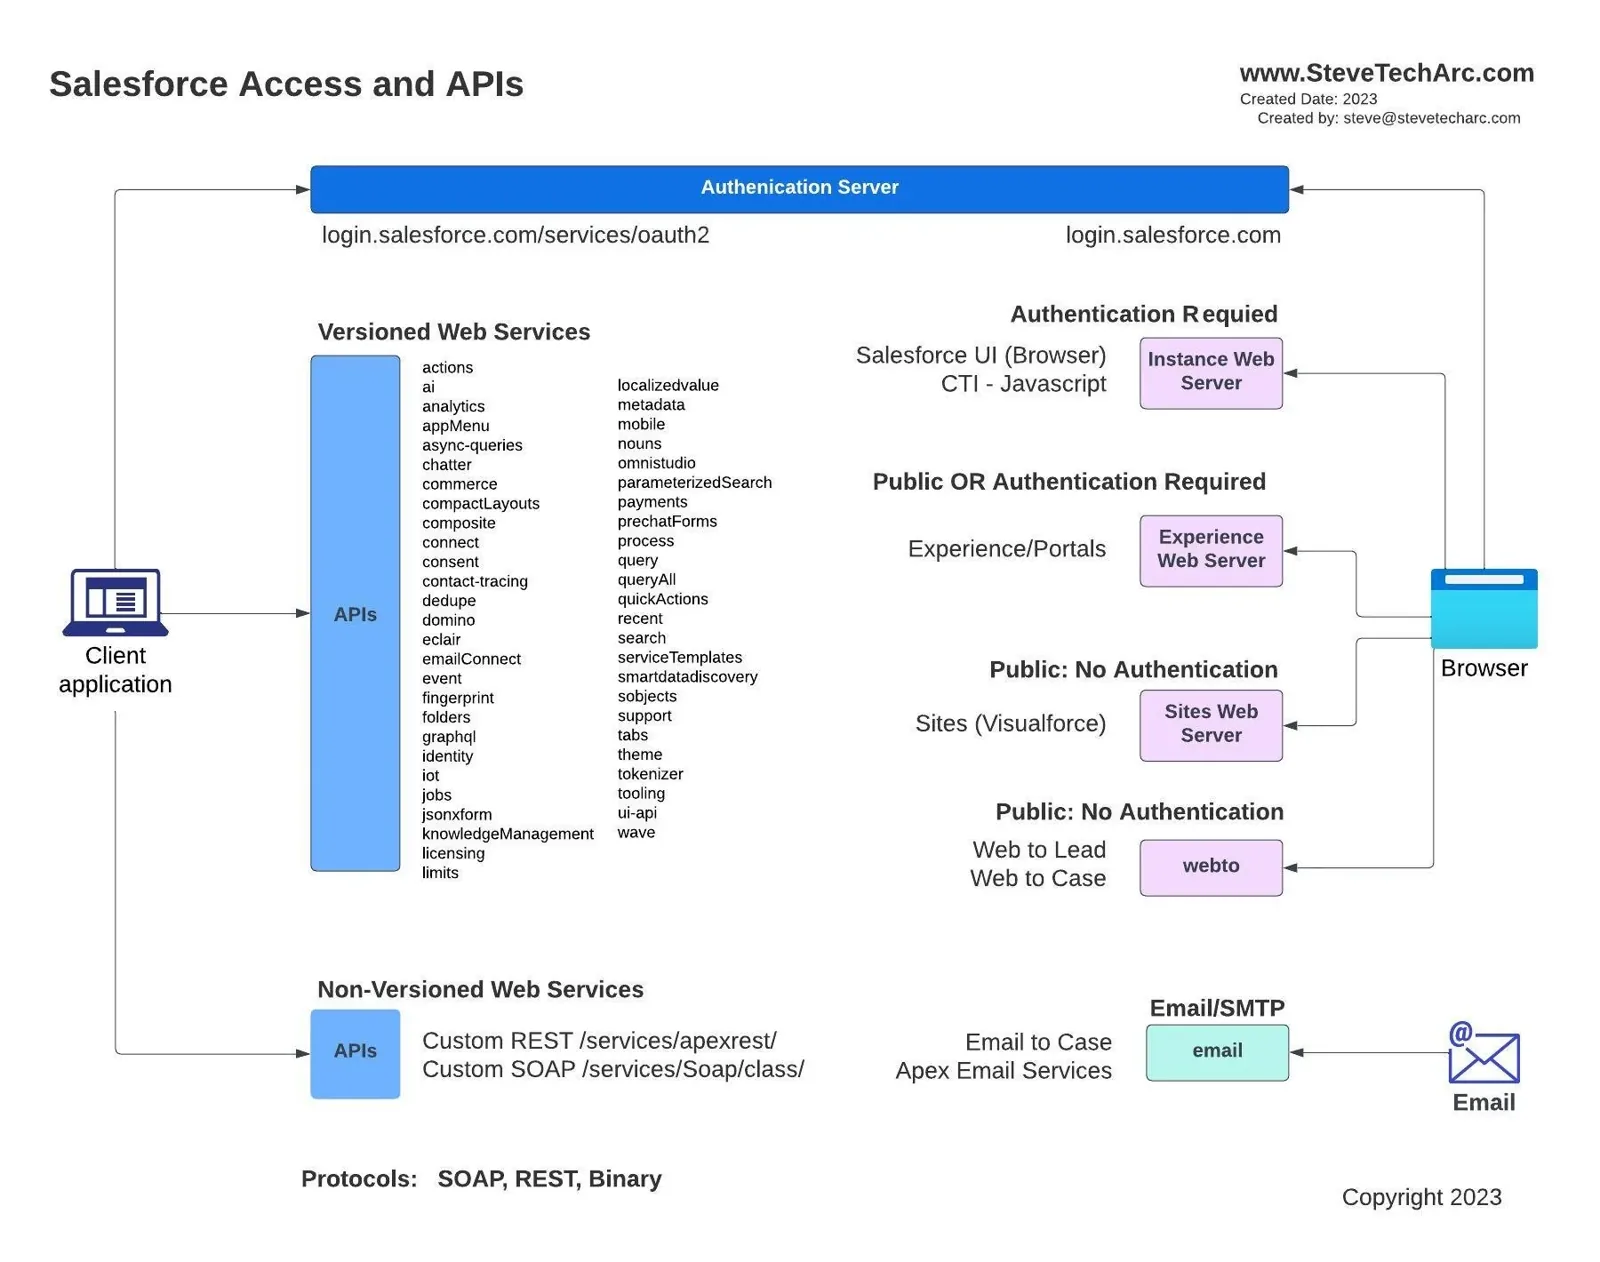 Ett diagram som visar de olika sätten externa system kan komma åt Salesforce Core [/caption]
Låt oss bryta ner dem ytterligare:
Åtkomst via webbläsare
För människor som arbetar i Salesforce via en webbläsare:
[caption id="" align=“alignnone” width=“1840”]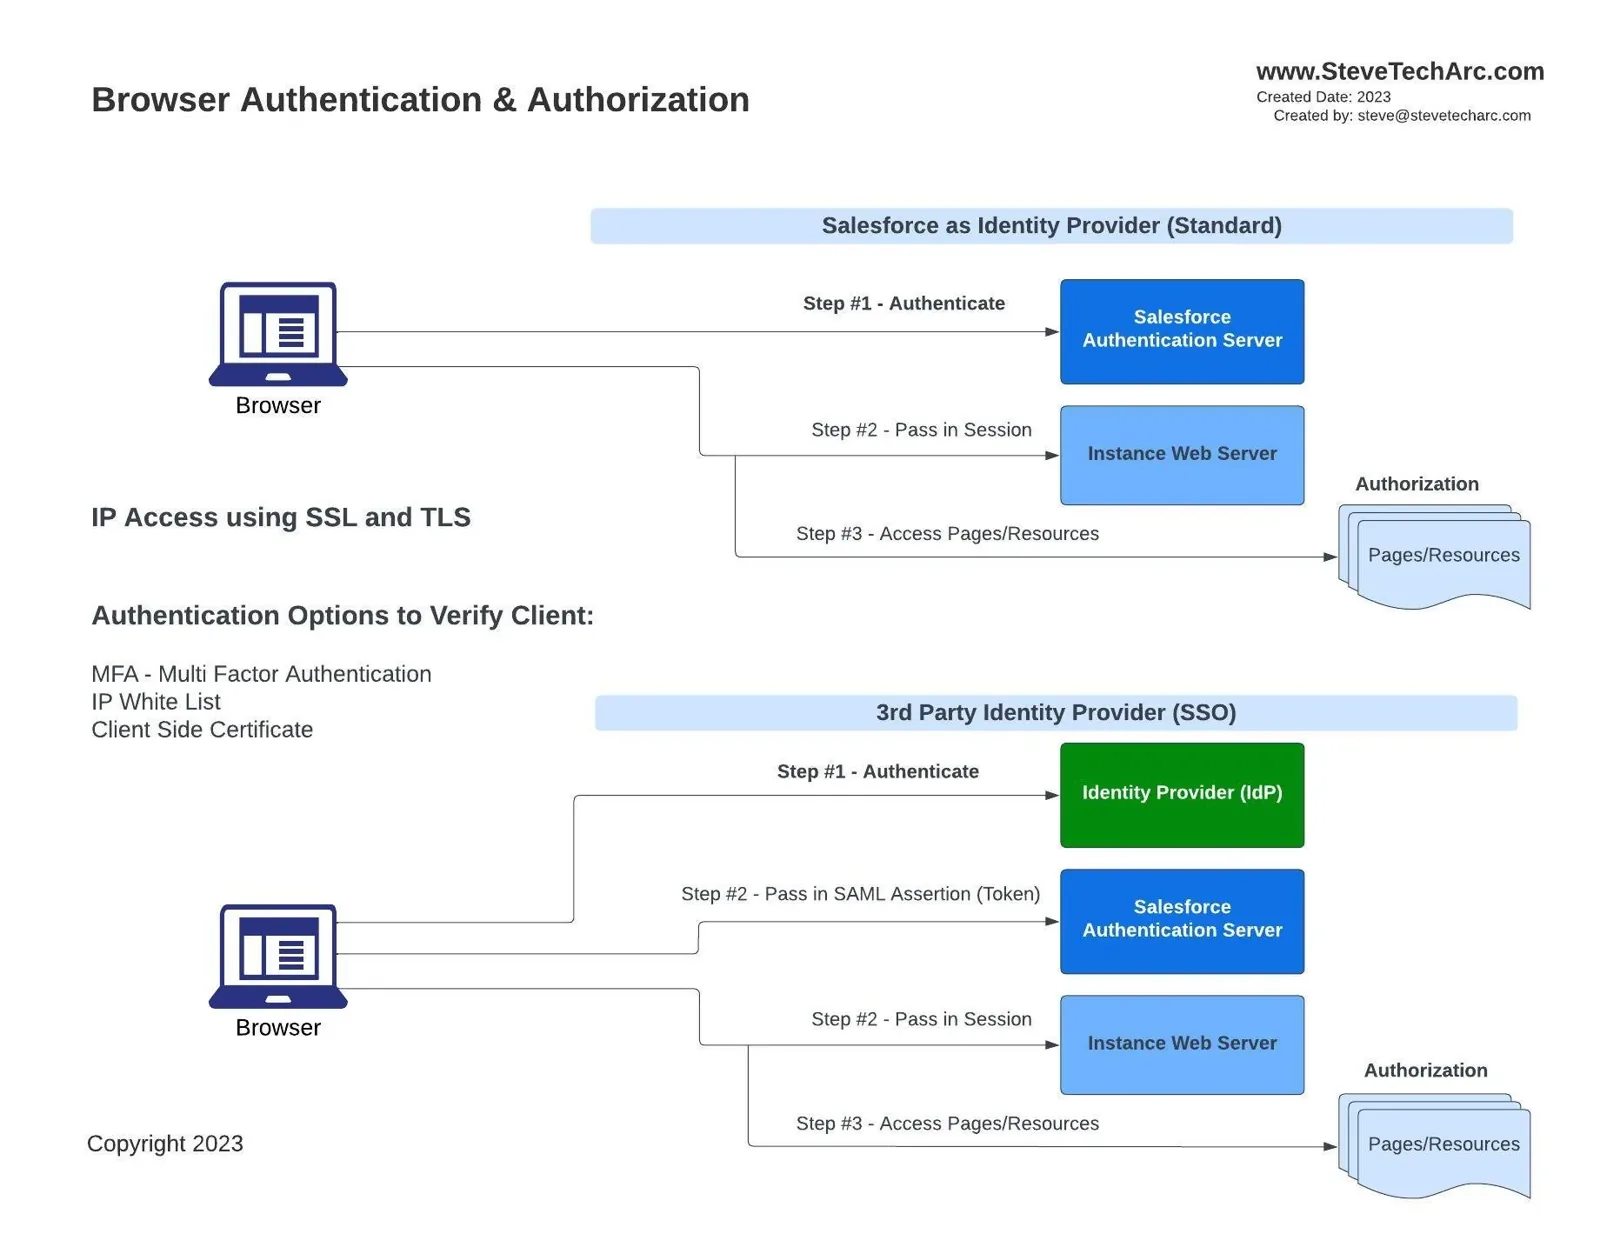 Autentiseringsflöden från webbläsaren in i Salesforce [/caption]
- Extra säkerhetslager vid autentisering: multifaktorautentisering (MFA), IP-intervall och klientcertifikat.
- Identitetsleverantörer: Salesforce kan fungera som identitetsleverantör (IDP) och kontrollera att användaren är den hen säger. När användaren är autentiserad lämnar Salesforce-servern en sessionstoken till klientens org-instans.
- Tredjeparts-IDP: I stället för Salesforce kan en tredjeparts-IDP, uppsatt i en SSO-relation med Salesforce, sköta autentiseringen. Då skickar IDP:n ett SAML-intyg (SAML assertion) till Salesforce, som utfärdar sessionstoken när intyget har validerats.
Därefter styr auktoriseringsmekanismerna åtkomsten till sidor och resurser.
Åtkomst för API-klienter
För maskiner som försöker komma åt Salesforce:
[caption id="" align=“alignnone” width=“1820”]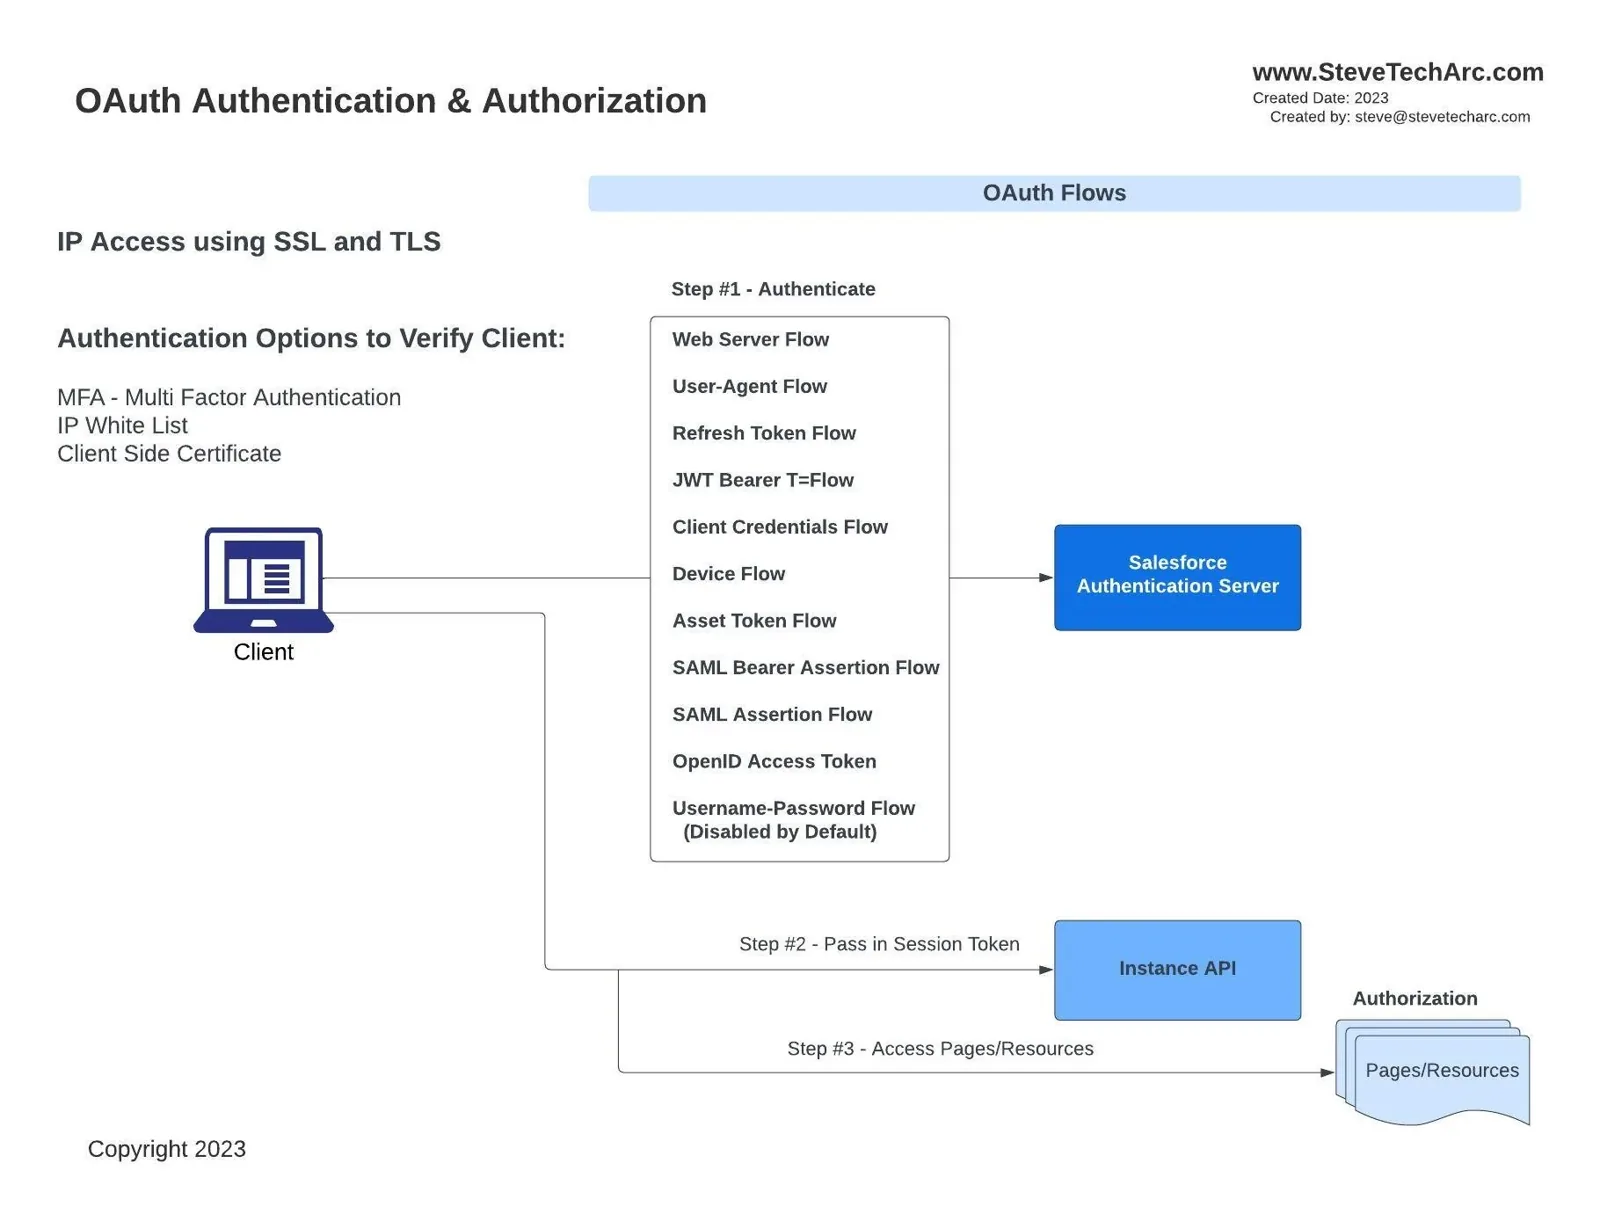 Klientprocesser som autentiserar sig mot Salesforce API:er [/caption]
OAuth-flöden: Maskiner kan använda ett av flera OAuth-flöden för att få åtkomst, från webbserverflödet för externa webbservrar till client credentials-flödet och många däremellan. Vart och ett har sin egen sekvens och sitt eget syfte.
Upprätta sessionen: Efter autentiseringen lämnar autentiseringsservern i Salesforce över en sessionstoken, som ger API-klienten åtkomst till resurserna i Salesforce.
Sedan kommer auktoriseringsreglerna in i bilden.
Sammanfattning: hur allt hänger ihop
Oavsett ingång, webbläsare eller API-klient, består processen av:
Säkerhet på transportnivå: TLS, eventuellt med extra lager som tillåtna IP-adresser och klientcertifikat för ökad säkerhet.
Autentisering: Det här steget identifierar användaren eller systemet. Det är här saker som MFA eller tredjeparts-IDP:er kommer in.
Utfärdande av sessionstoken: När parten är autentiserad får den en sessionstoken, som fungerar som ett pass till resurserna i Salesforce.
Auktorisering: Den sista spärren. Även med en giltig sessionstoken är det här som avgör vilka resurser parten kommer åt.
Med den här grunden är vi redo att gå djupare in i detaljerna kring säkerheten i Salesforce i kommande artiklar. Håll utkik efter en ännu mer detaljerad genomgång av varje del som nämnts ovan.
Tack för att du läste, jag hoppas att du fick ut något av det. Missa inte nästa del, med fler insikter om säkerheten i Salesforce.
Håll utkik
Ge dig ut på din resa med Salesforce Identity med självförtroende! För fler insikter och tips, håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab). Prenumerera och fördjupa din förståelse av Salesforce Identity.
Vi hjälper till att förändra världen genom att dela integrationskunskap med andra arkitekter och med dem som är på väg att bli arkitekter!
STA 3.1