
Menyelami Keamanan Salesforce: Penjelasan Autentikasi dan Otorisasi
Selamat datang di awal penjelajahan menyeluruh tentang keamanan Salesforce, dimulai dari elemen dasar autentikasi dan otorisasi. Artikel ini adalah yang pertama dalam sebuah seri yang bertujuan mengurai jalinan mekanisme keamanan Salesforce.
Dasar-Dasarnya: Autentikasi & Otorisasi
Autentikasi adalah proses memvalidasi bahwa sebuah entitas—entah pengguna di browser atau mesin yang mengakses sistem—benar-benar seperti yang diakuinya. Sementara itu, otorisasi menentukan tindakan apa yang boleh dilakukan entitas yang sudah diautentikasi di dalam Salesforce. Keduanya sangat penting untuk memastikan data Salesforce Anda tetap aman dan hanya pengguna serta entitas yang berwenang yang bisa mengaksesnya.
Dari Browser ke API: Memahami Titik-Titik Masuknya
Untuk semua lalu lintas yang masuk, Salesforce memastikan semuanya memakai SSL dan TLS agar data dikirim dengan aman. (Kita akan membahas istilah-istilah ini secara mendetail di artikel mendatang.)
Saat membayangkan bagaimana data masuk ke Salesforce, bayangkan dua jalur utama:
- Langsung melalui browser oleh seorang pengguna
- Melalui aplikasi klien API, seperti aplikasi seluler atau server lain
Kedua jalur memulai perjalanannya dengan berkomunikasi dengan Salesforce Authentication Server.
[caption id="" align=“alignnone” width=“1800”]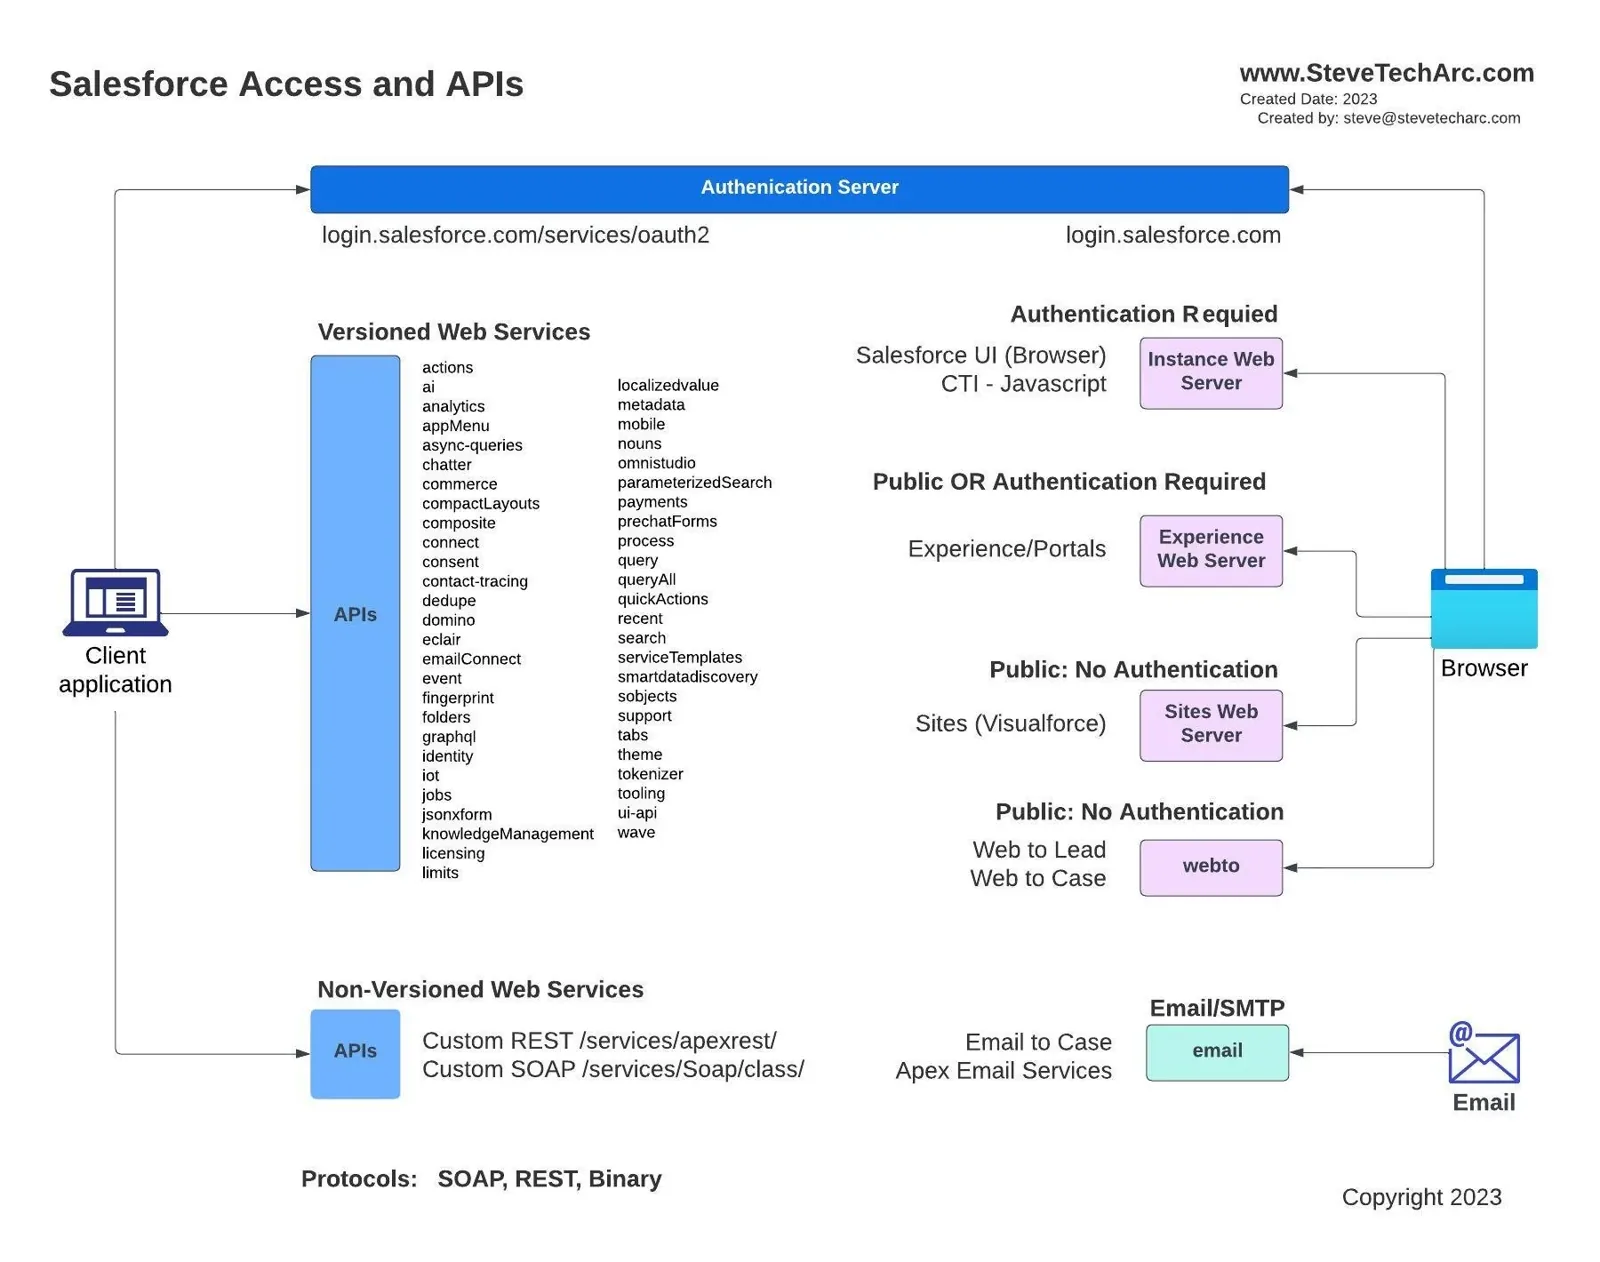 Diagram yang menunjukkan berbagai cara sistem eksternal bisa mengakses Salesforce Core [/caption]
Mari kita uraikan lebih lanjut:
Akses Berbasis Browser
Untuk manusia yang berinteraksi dengan Salesforce melalui browser:
[caption id="" align=“alignnone” width=“1840”]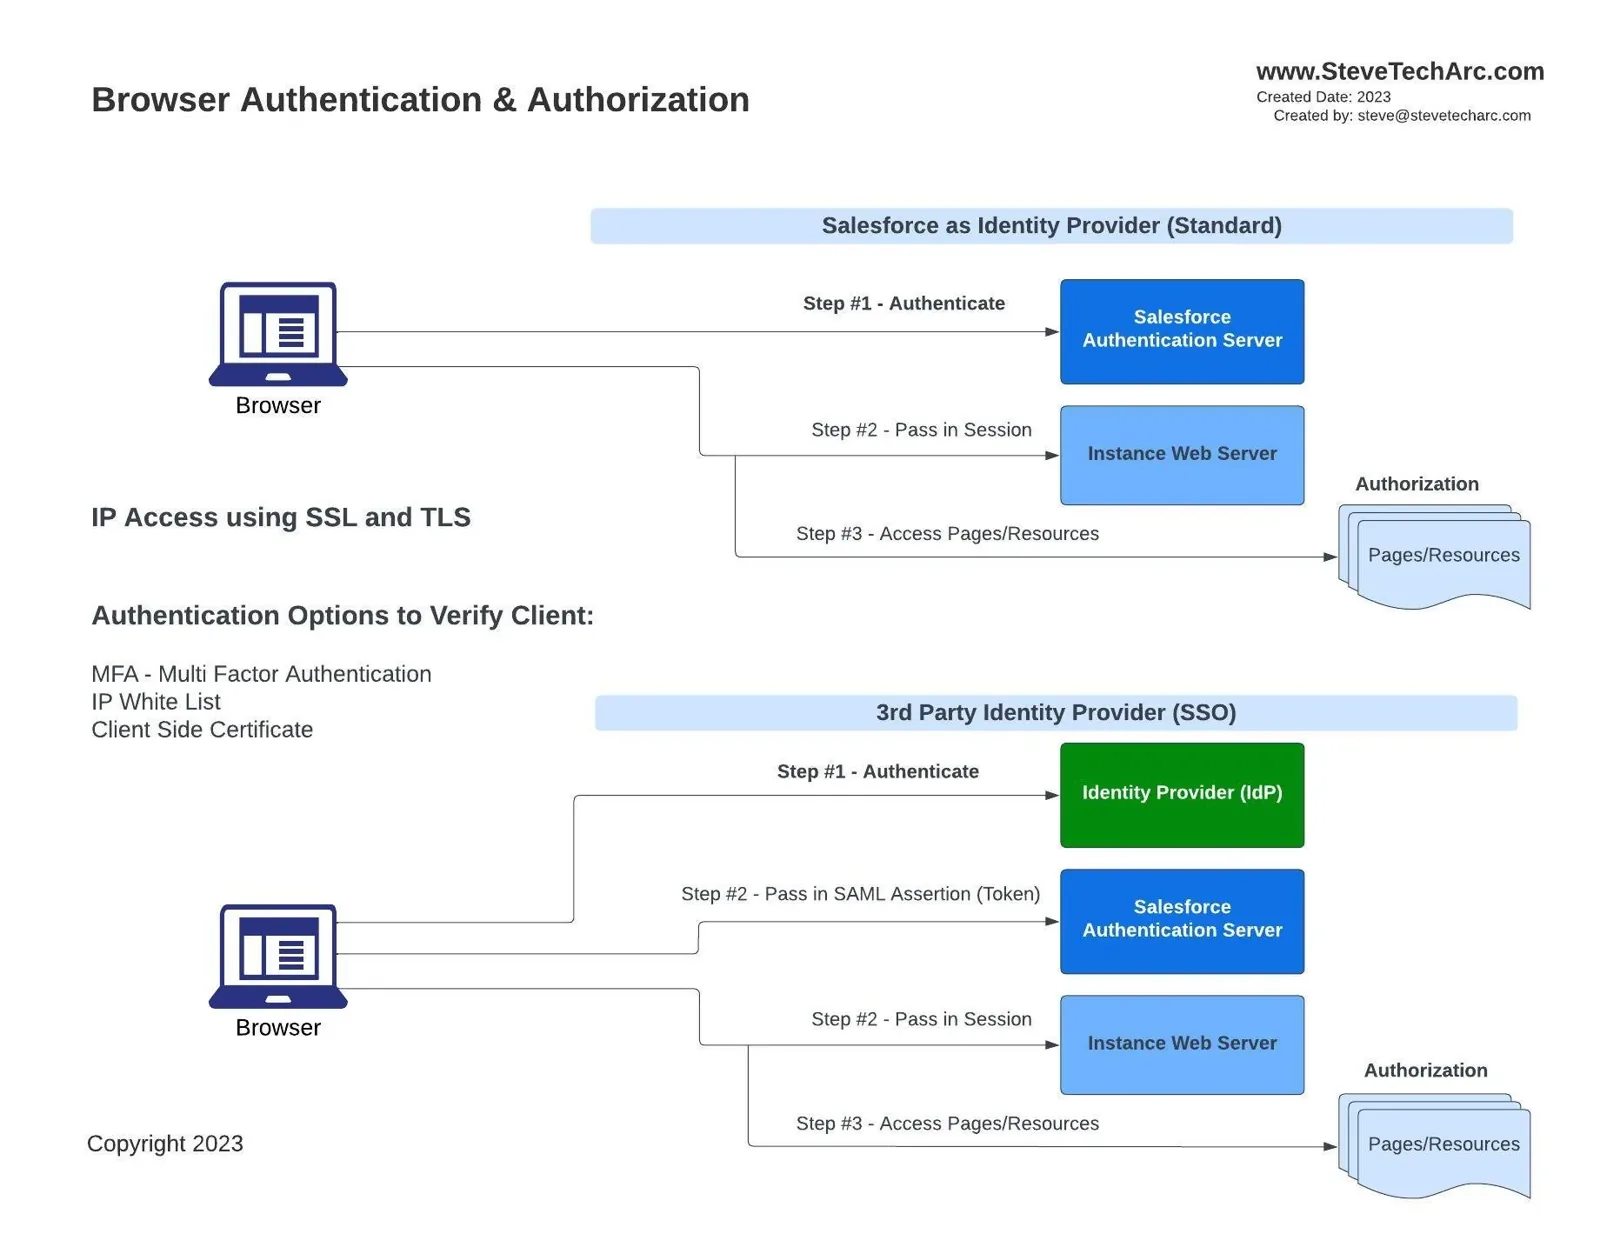 Alur Autentikasi Browser ke Salesforce [/caption]
- Lapisan keamanan tambahan untuk autentikasi: Multi-Factor Authentication (MFA), rentang IP, dan sertifikat sisi klien.
- Penyedia Identitas: Salesforce bisa bertindak sebagai Penyedia Identitas (IDP) untuk memverifikasi keaslian pengguna. Setelah diautentikasi, server Salesforce memberikan token sesi ke instans ORG milik klien yang bersangkutan.
- IDP pihak ketiga: Alih-alih Salesforce, IDP pihak ketiga, yang disiapkan dalam hubungan SSO dengan Salesforce, bisa menangani autentikasi. Dalam hal ini, IDP mengirim asersi SAML ke Salesforce, yang kemudian menerbitkan token sesi setelah divalidasi.
Setelah itu, mekanisme otorisasi mengendalikan akses ke halaman dan sumber daya.
Akses Klien API
Untuk mesin yang mencoba mengakses Salesforce:
[caption id="" align=“alignnone” width=“1820”]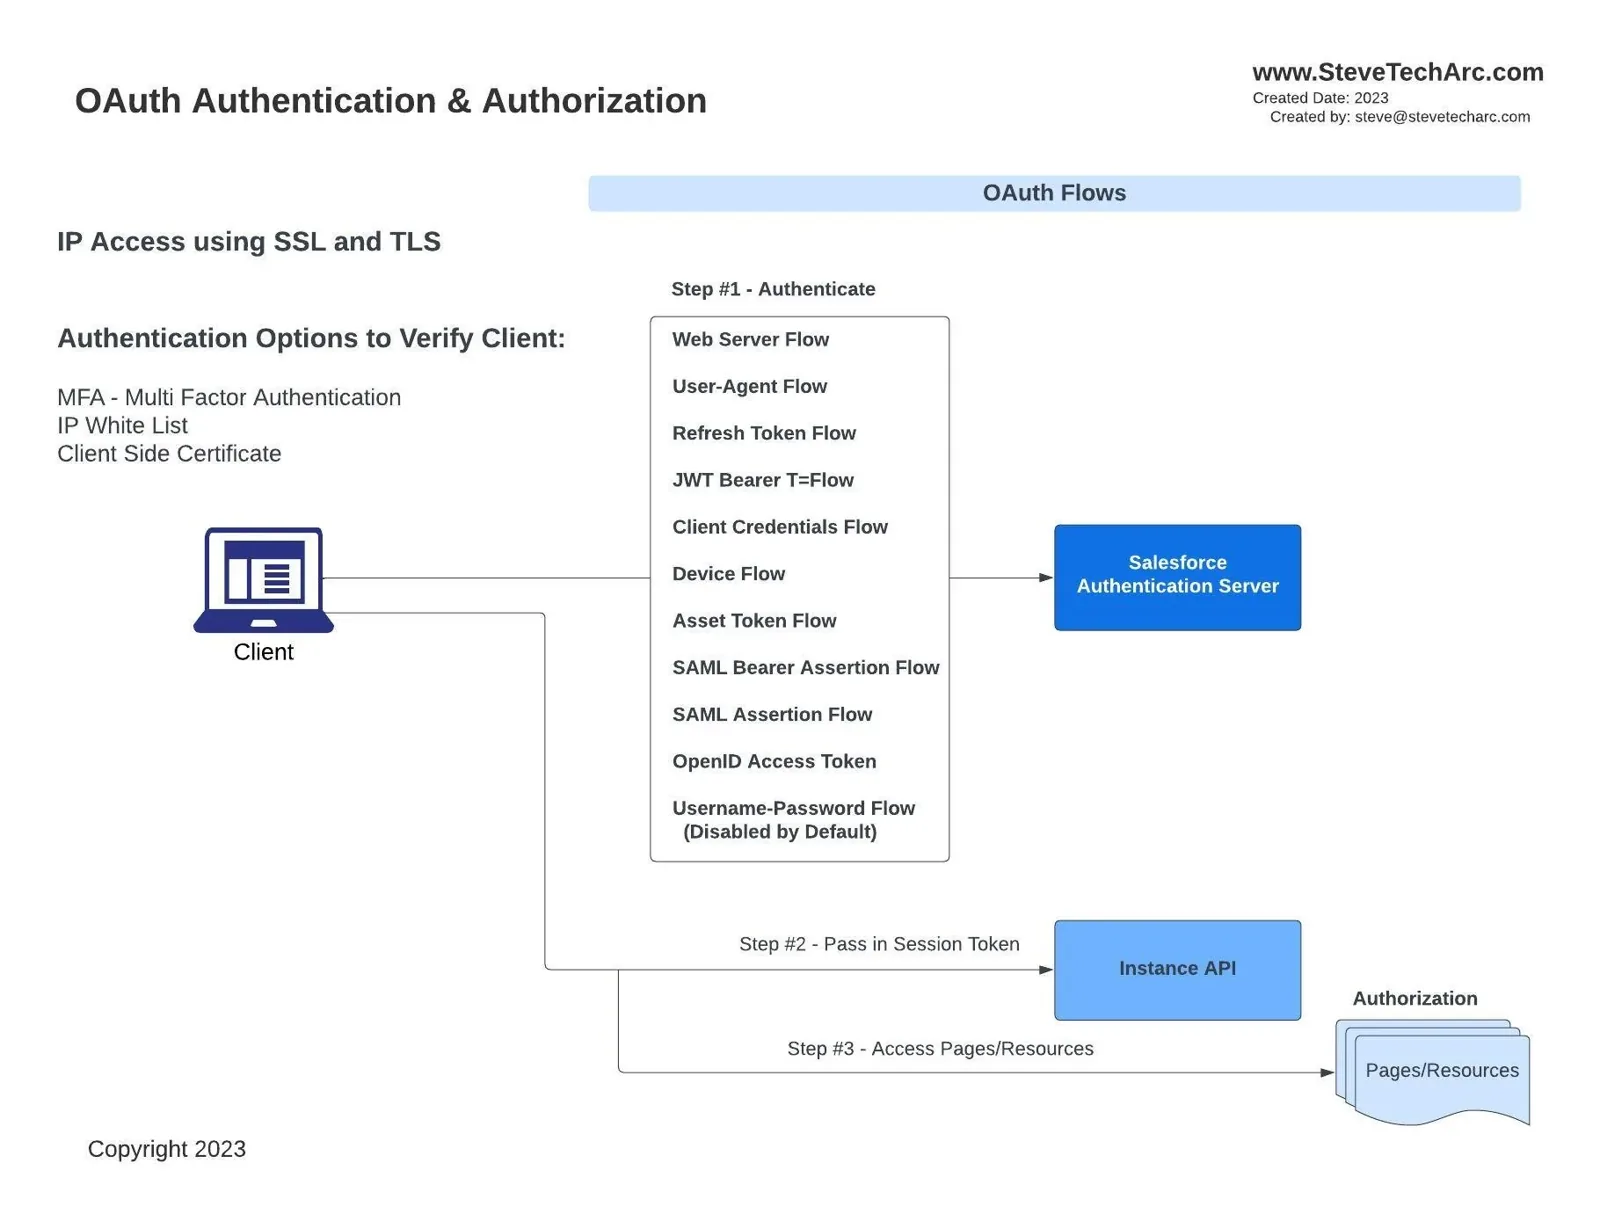 Proses Klien yang Mengautentikasi ke API Salesforce [/caption]
Alur OAuth: Mesin bisa memakai salah satu dari beberapa alur OAuth untuk mendapat akses, dari alur web server yang cocok untuk server web eksternal hingga alur client credentials dan banyak lagi di antaranya. Masing-masing punya urutan dan tujuannya sendiri.
Pembentukan Sesi: Setelah autentikasi, server autentikasi Salesforce menyerahkan token sesi, yang memberi klien API akses ke sumber daya Salesforce.
Lalu aturan-aturan otorisasi mulai berperan.
Ringkasnya: Bagaimana Semuanya Menyatu
Apa pun titik aksesnya, entah browser atau klien API, prosesnya mencakup:
Keamanan Tingkat Transport: Memakai TLS dan mungkin menambahkan lapisan seperti daftar putih IP dan sertifikat sisi klien untuk keamanan yang lebih kuat.
Autentikasi: Langkah ini mengidentifikasi pengguna atau sistem. Di sinilah elemen seperti MFA atau IDP pihak ketiga berperan.
Penerbitan Token Sesi: Setelah diautentikasi, entitas menerima token sesi, yang berfungsi seperti paspor ke sumber daya Salesforce.
Otorisasi: Penghalang terakhir. Bahkan dengan token sesi yang valid, otorisasi menentukan sumber daya apa yang bisa diakses entitas itu.
Dengan pengetahuan dasar ini, kita siap menyelami lebih dalam seluk-beluk keamanan Salesforce di artikel-artikel mendatang. Nantikan pembahasan yang lebih mendetail tentang setiap komponen yang disebutkan di atas.
Terima kasih sudah membaca, dan semoga artikel ini bermanfaat. Ikuti bagian berikutnya untuk wawasan lebih lanjut tentang keamanan Salesforce.
Nantikan Terus
Mulailah perjalanan Salesforce Identity Anda dengan percaya diri! Untuk wawasan dan tips lainnya, terus ikuti di www.SteveTechArc.com dan kanal YouTube @SteveTechArc (opens in a new tab). Berlangganan dan perdalam pemahaman Anda tentang Salesforce Identity.
Membantu mengubah dunia dengan berbagi informasi integrasi kepada sesama Arsitek dan mereka yang sedang menempuh Perjalanan Menjadi Arsitek!
STA 3.1