
Un'immersione nella sicurezza di Salesforce: autenticazione e autorizzazione spiegate
Benvenuto all’inizio di un’esplorazione completa della sicurezza di Salesforce, a partire dagli elementi di base: autenticazione e autorizzazione. Questo articolo è il primo di una serie che vuole districare la rete dei meccanismi di sicurezza di Salesforce.
Le basi: autenticazione e autorizzazione
L’autenticazione è il processo che verifica che un’entità, che sia un utente in un browser o una macchina che accede al sistema, sia davvero ciò che dichiara di essere. L’autorizzazione, invece, stabilisce quali azioni l’entità autenticata può compiere in Salesforce. Entrambe sono fondamentali perché i tuoi dati Salesforce restino al sicuro e solo utenti ed entità autorizzati possano accedervi.
Dai browser alle API: capire i punti di ingresso
Salesforce fa in modo che tutto il traffico in ingresso usi SSL e TLS per un trasporto sicuro dei dati. (Approfondiremo questi termini in un prossimo articolo.)
Se immagini come i dati entrano in Salesforce, puoi pensare a due percorsi principali:
- Direttamente da un utente, tramite browser
- Tramite un’applicazione client API, come un’app mobile o un altro server
Entrambi i percorsi iniziano comunicando con il server di autenticazione di Salesforce.
[caption id="" align=“alignnone” width=“1800”]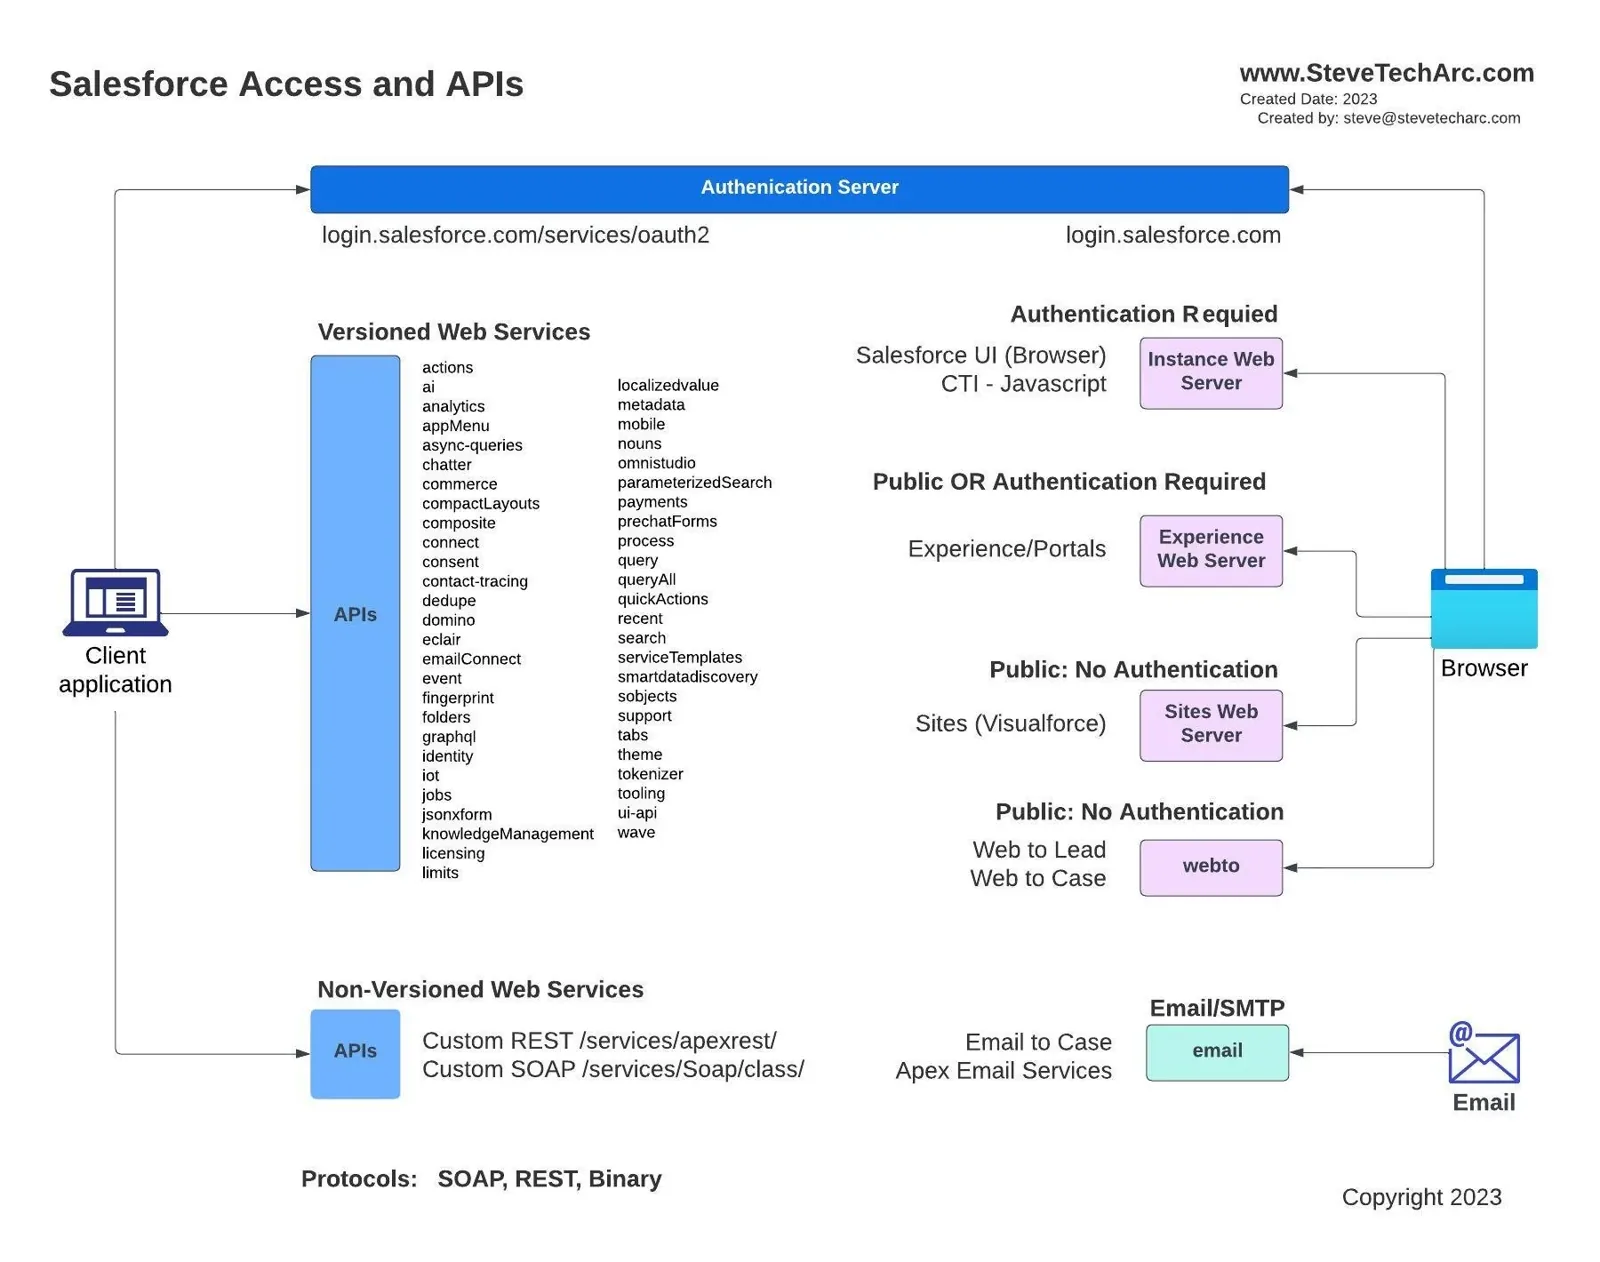 Un diagramma che mostra i diversi modi in cui i sistemi esterni possono accedere a Salesforce Core [/caption]
Vediamoli più nel dettaglio:
Accesso dal browser
Per le persone che usano Salesforce dal browser:
[caption id="" align=“alignnone” width=“1840”]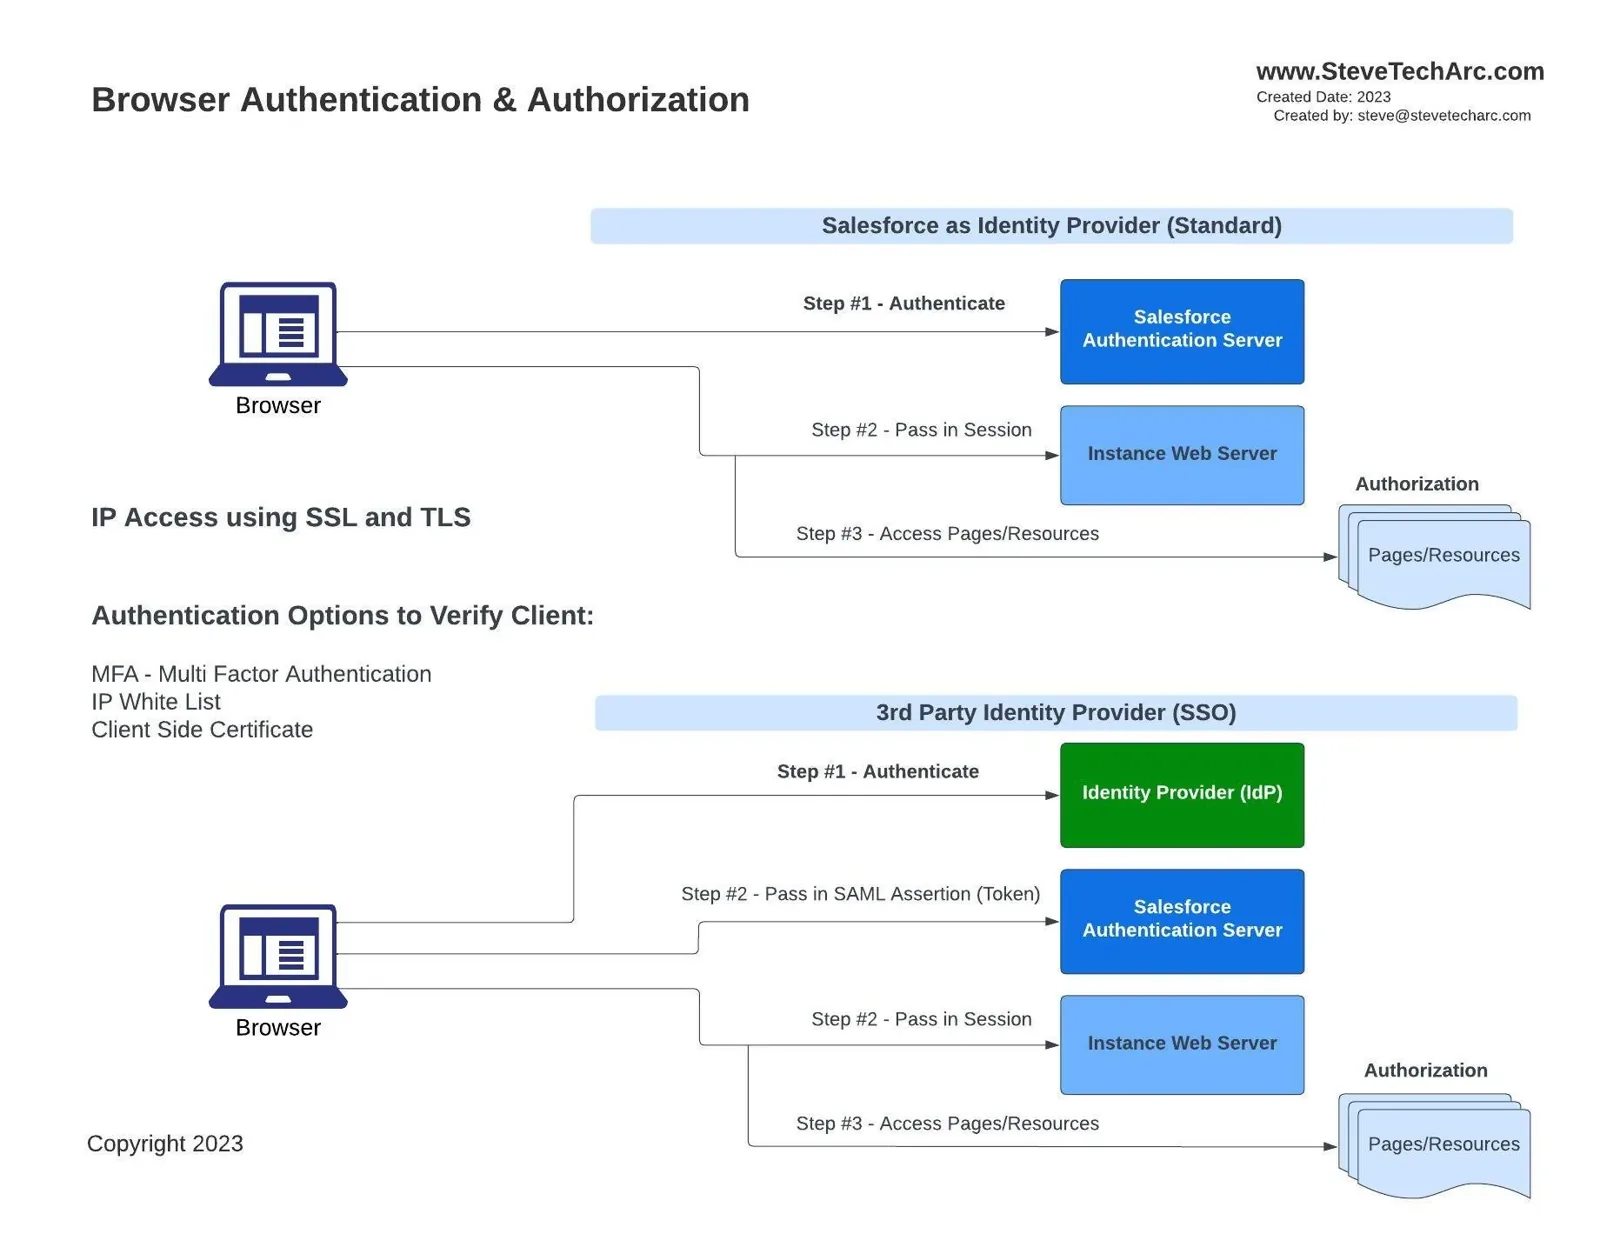 Flussi di autenticazione dal browser verso Salesforce [/caption]
- Livelli di sicurezza aggiuntivi per l’autenticazione: autenticazione a più fattori (MFA), intervalli IP e certificati lato client.
- Provider di identità: Salesforce può fare da provider di identità (IDP) per verificare l’autenticità dell’utente. Una volta autenticato, il server di Salesforce fornisce un token di sessione all’istanza della org del client.
- IDP di terze parti: al posto di Salesforce, un IDP di terze parti, configurato in una relazione SSO con Salesforce, può gestire l’autenticazione. In questo caso l’IDP invia un’asserzione SAML a Salesforce, che dopo la verifica emette il token di sessione.
Dopodiché, i meccanismi di autorizzazione controllano l’accesso a pagine e risorse.
Accesso dai client API
Per le macchine che cercano di accedere a Salesforce:
[caption id="" align=“alignnone” width=“1820”]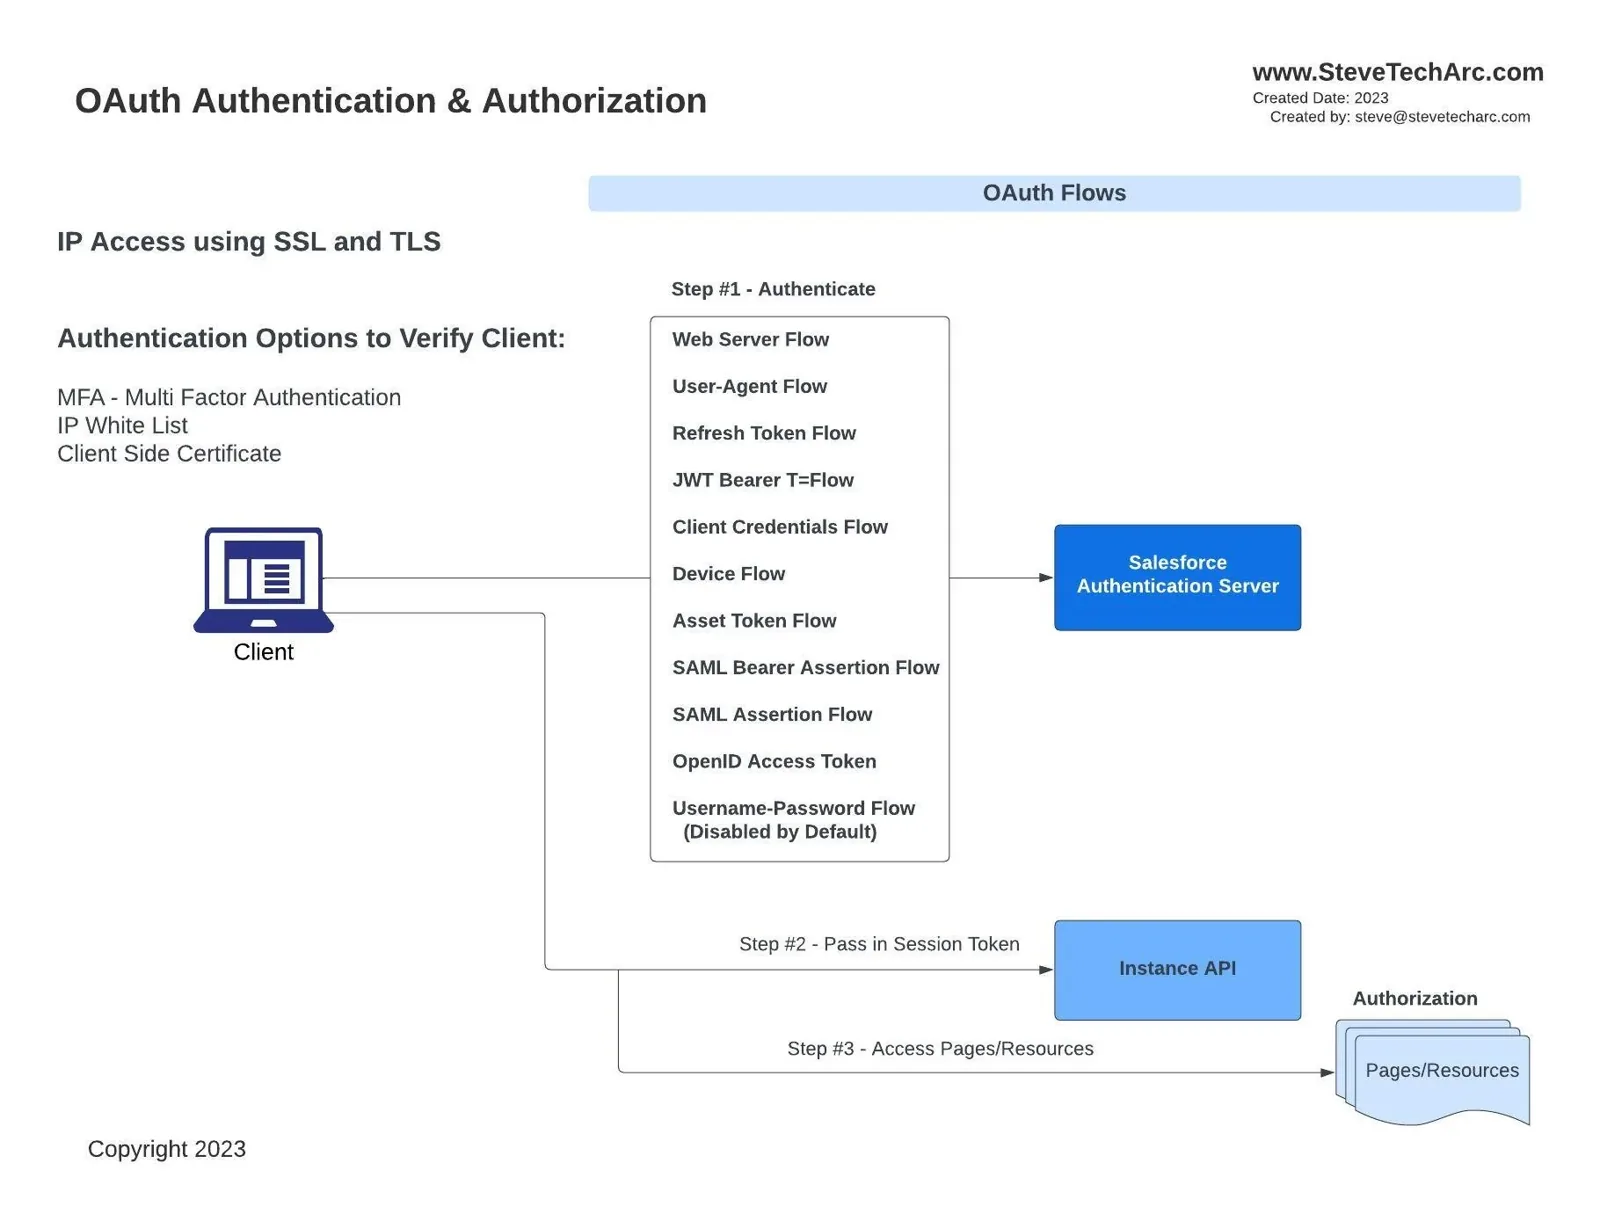 Processi client che si autenticano alle API di Salesforce [/caption]
Flussi OAuth: le macchine possono usare uno dei tanti flussi OAuth per ottenere l’accesso, dal flusso web server adatto ai server web esterni al flusso client credentials, con molti altri nel mezzo. Ognuno ha la sua sequenza e il suo scopo.
Creazione della sessione: dopo l’autenticazione, il server di autenticazione di Salesforce consegna un token di sessione, che dà al client API accesso alle risorse di Salesforce.
A quel punto entrano in gioco le regole di autorizzazione.
In sintesi: come si incastra tutto
Qualunque sia il punto di accesso, browser o client API, il processo comprende:
Sicurezza a livello di trasporto: TLS, eventualmente con livelli aggiuntivi come una lista di IP consentiti e certificati lato client per una sicurezza maggiore.
Autenticazione: questo passaggio identifica l’utente o il sistema. È qui che entrano in gioco elementi come la MFA o gli IDP di terze parti.
Emissione del token di sessione: una volta autenticata, l’entità riceve un token di sessione, che fa da passaporto per le risorse di Salesforce.
Autorizzazione: l’ultima barriera. Anche con un token di sessione valido, è questa a stabilire a quali risorse l’entità può accedere.
Con queste basi, siamo pronti ad approfondire le sfumature della sicurezza di Salesforce nei prossimi articoli. Resta sintonizzato per un esame ancora più dettagliato di ciascun componente citato sopra.
Grazie per la lettura, spero ti sia stato utile. Segui la prossima puntata per altri spunti sulla sicurezza di Salesforce.
Resta sintonizzato
Inizia con fiducia il tuo percorso in Salesforce Identity! Per altri spunti e consigli, resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab). Iscriviti e approfondisci la tua comprensione di Salesforce Identity.
Contribuire a cambiare il mondo condividendo conoscenze sull’integrazione con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
STA 3.1