
Đi sâu vào bảo mật Salesforce: Giải thích xác thực và phân quyền
Chào mừng bạn đến với phần mở đầu của một chuyến khám phá toàn diện về bảo mật Salesforce, bắt đầu với những thành phần nền tảng là xác thực và phân quyền. Bài viết này là bài đầu tiên trong một loạt bài nhằm gỡ rối mạng lưới các cơ chế bảo mật của Salesforce.
Những điều cơ bản: xác thực và phân quyền
Xác thực là quá trình kiểm chứng rằng một thực thể, dù là người dùng trong trình duyệt hay một máy truy cập hệ thống, thực sự là thứ mà nó tự nhận. Trong khi đó, phân quyền xác định thực thể đã được xác thực được phép thực hiện những hành động nào trong Salesforce. Cả hai đều tối quan trọng để đảm bảo dữ liệu Salesforce của bạn luôn an toàn và chỉ những người dùng và thực thể được phép mới truy cập được.
Từ trình duyệt đến API: hiểu các điểm truy cập
Với mọi lưu lượng đi vào, Salesforce đảm bảo tất cả đều dùng SSL và TLS để truyền dữ liệu an toàn. (Chúng ta sẽ nói chi tiết về các thuật ngữ này trong một bài viết sau.)
Khi hình dung cách dữ liệu đi vào Salesforce, hãy nghĩ đến hai con đường chính:
- Trực tiếp qua trình duyệt bởi một người dùng
- Qua một ứng dụng khách API, như một ứng dụng di động hoặc một máy chủ khác
Cả hai con đường đều bắt đầu hành trình bằng việc giao tiếp với Salesforce Authentication Server.
[caption id="" align=“alignnone” width=“1800”]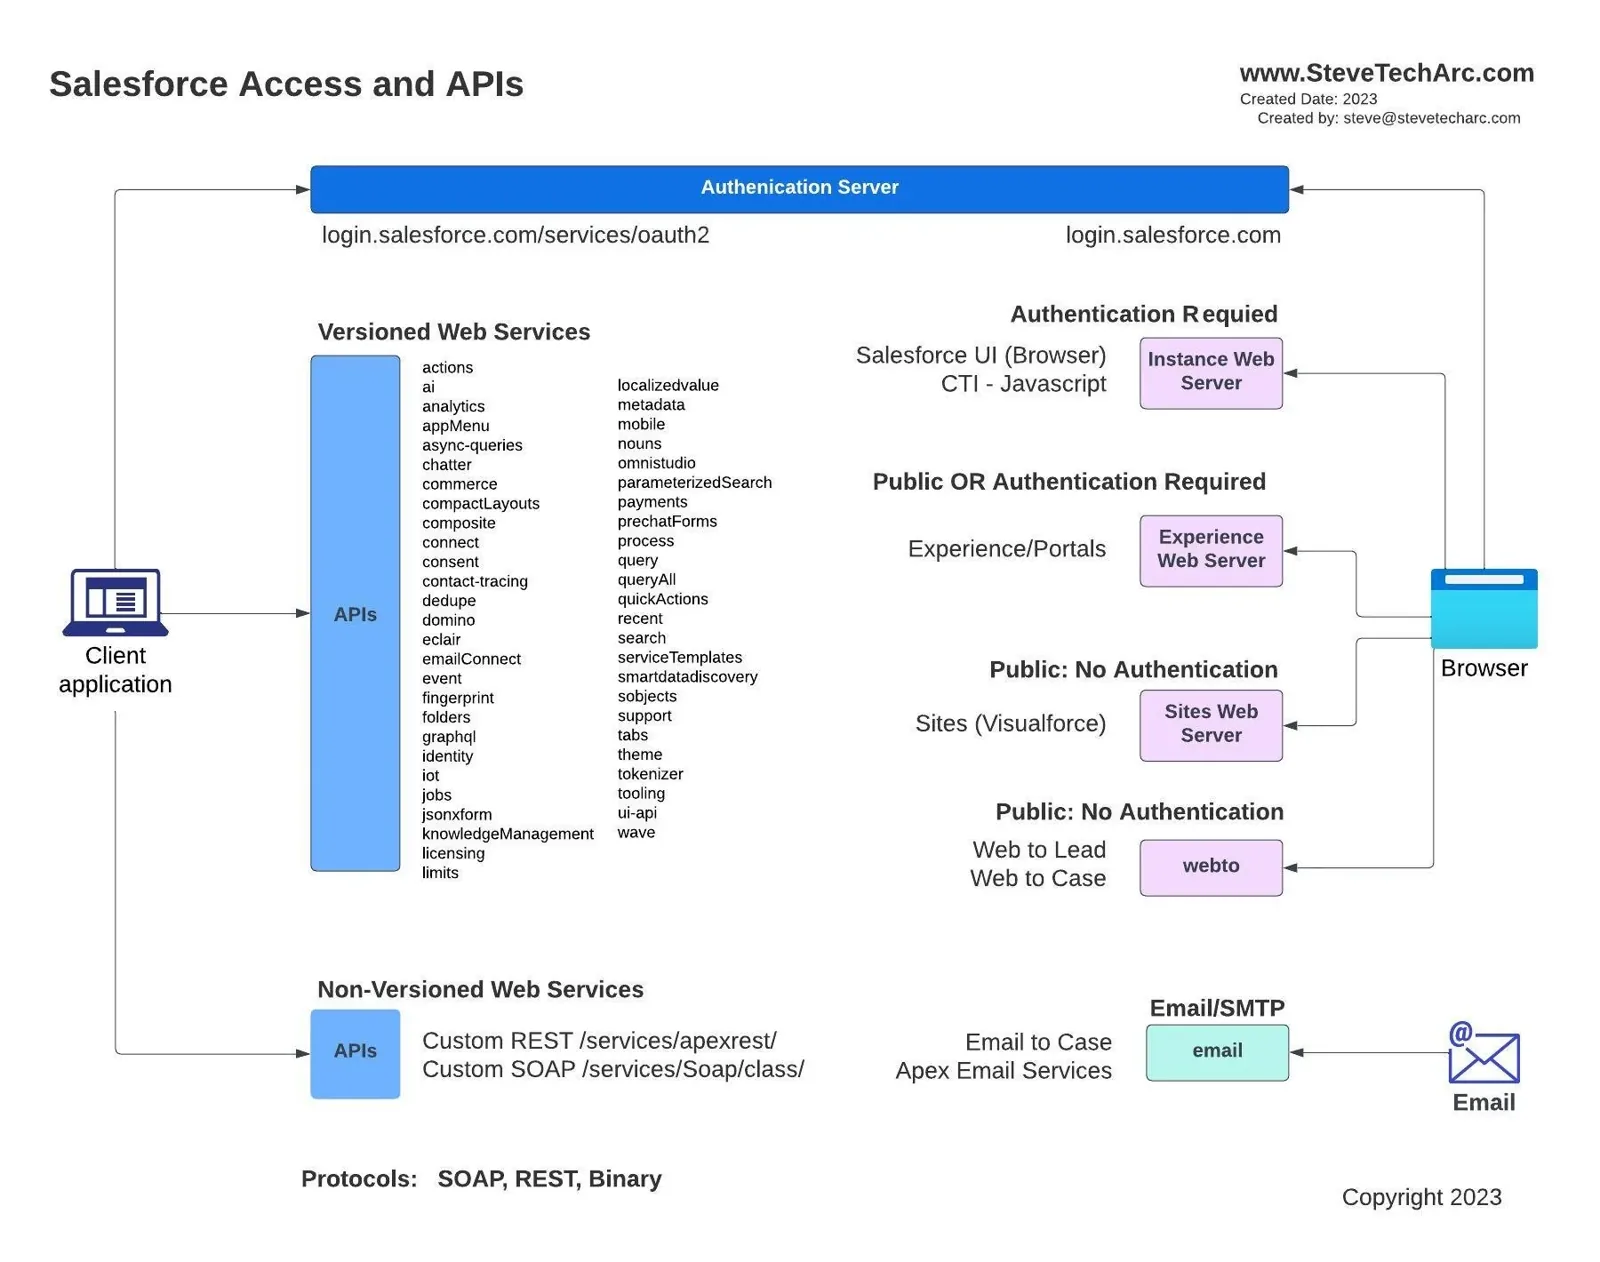 Sơ đồ cho thấy những cách khác nhau mà hệ thống bên ngoài có thể truy cập Salesforce Core [/caption]
Hãy phân tích kỹ hơn:
Truy cập qua trình duyệt
Với con người tương tác với Salesforce qua trình duyệt:
[caption id="" align=“alignnone” width=“1840”]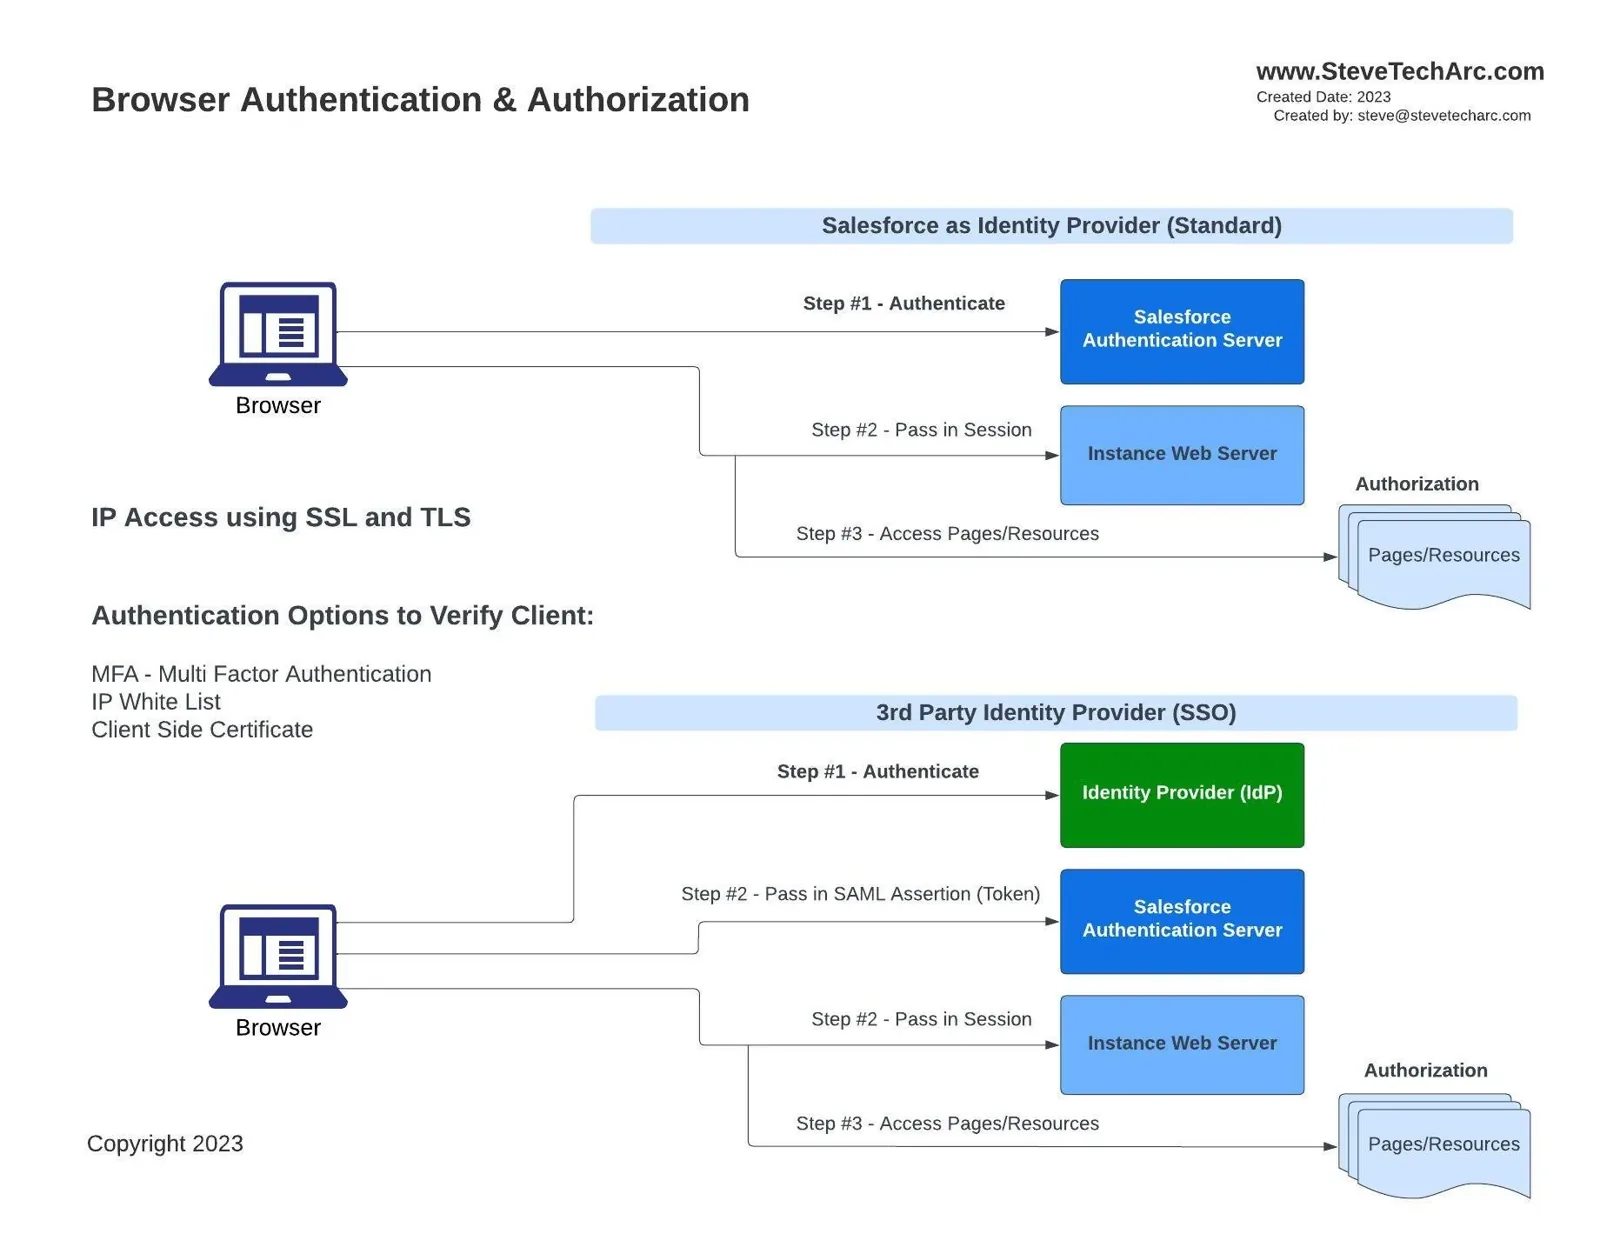 Các luồng xác thực từ trình duyệt vào Salesforce [/caption]
- Các lớp bảo mật bổ sung cho xác thực: Xác thực đa yếu tố (MFA), dải IP và chứng chỉ phía máy khách.
- Nhà cung cấp danh tính: Salesforce có thể đóng vai trò Nhà cung cấp danh tính (IDP) để xác minh người dùng là thật. Sau khi xác thực, máy chủ của Salesforce cấp một session token cho instance ORG tương ứng của máy khách.
- IDP bên thứ ba: Thay vì Salesforce, một IDP bên thứ ba, được thiết lập trong quan hệ SSO với Salesforce, có thể xử lý việc xác thực. Trong trường hợp này, IDP gửi một SAML assertion đến Salesforce, và Salesforce cấp session token sau khi xác thực hợp lệ.
Sau đó, các cơ chế phân quyền kiểm soát quyền truy cập vào các trang và tài nguyên.
Truy cập qua ứng dụng khách API
Với các máy đang cố truy cập Salesforce:
[caption id="" align=“alignnone” width=“1820”]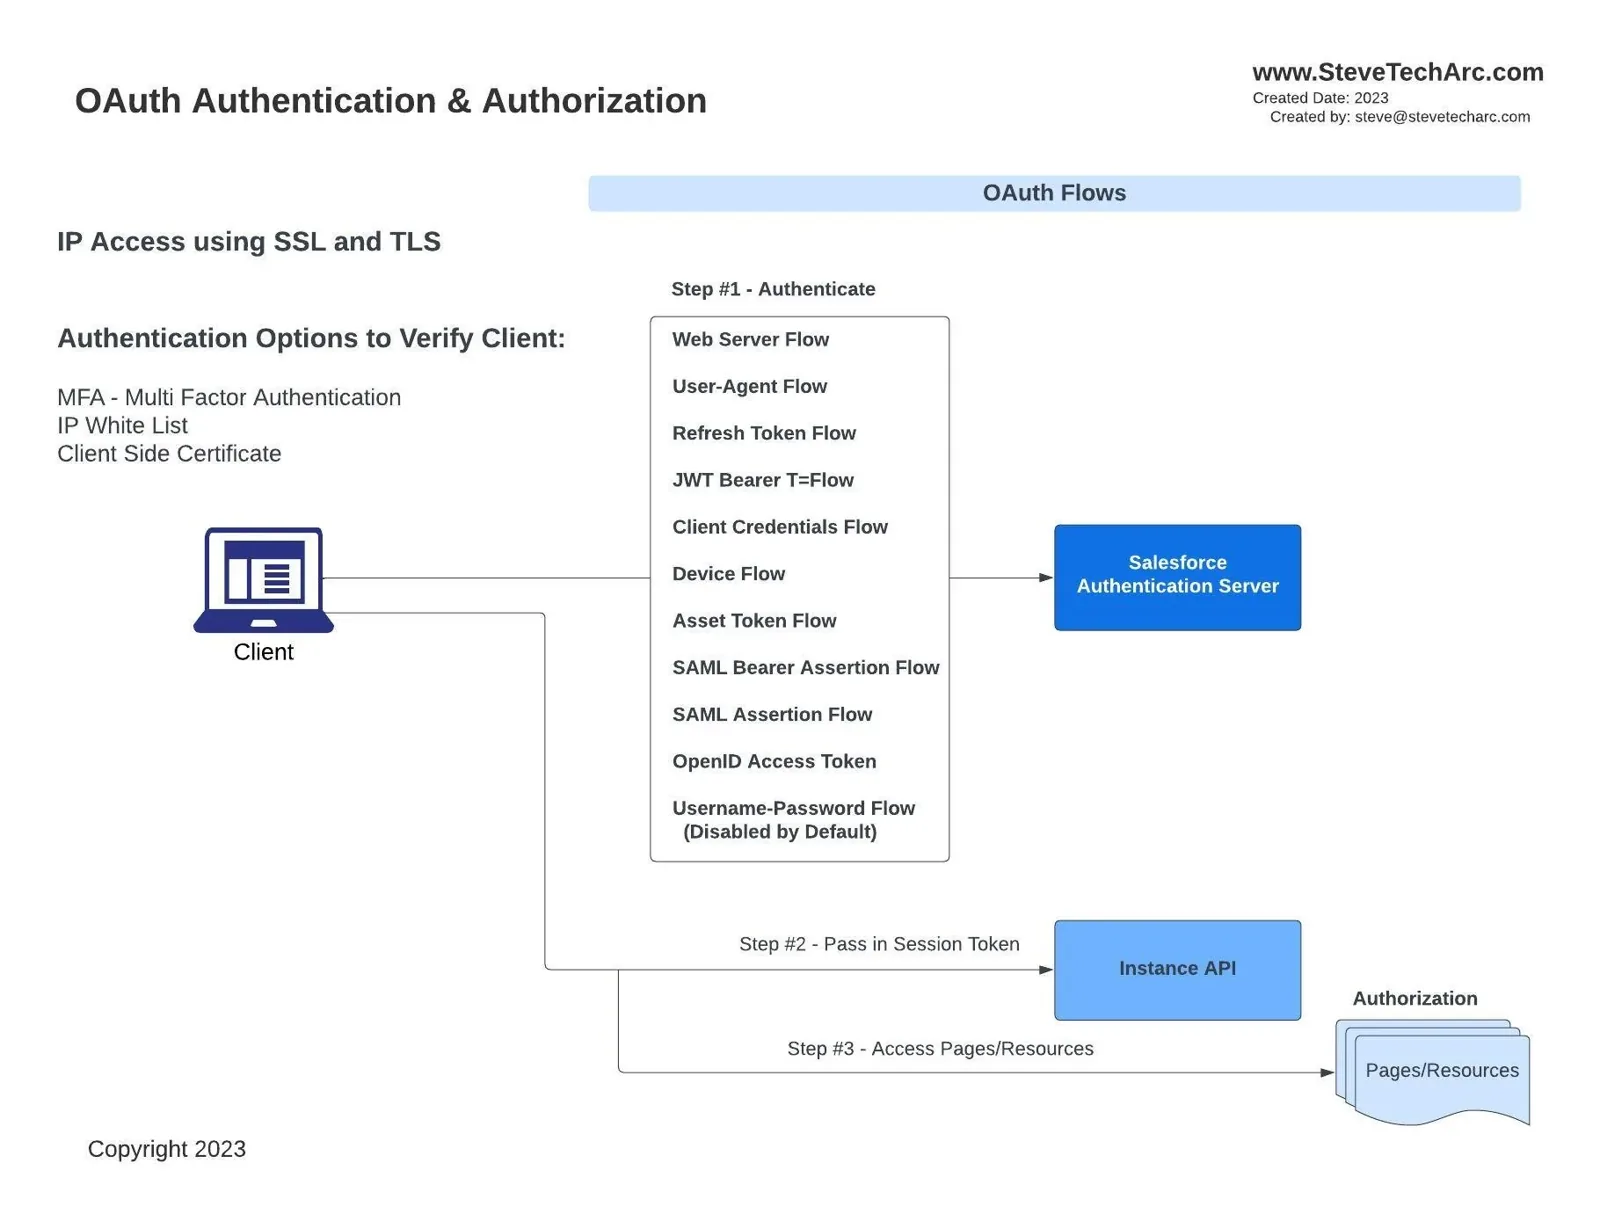 Các tiến trình máy khách xác thực vào API của Salesforce [/caption]
Các luồng OAuth: Máy có thể dùng một trong nhiều luồng OAuth để được cấp quyền truy cập, từ luồng web server phù hợp với các máy chủ web bên ngoài đến luồng client credentials và nhiều luồng ở giữa. Mỗi luồng có trình tự và mục đích riêng.
Thiết lập phiên: Sau khi xác thực, máy chủ xác thực của Salesforce trao một session token, cho phép ứng dụng khách API truy cập tài nguyên của Salesforce.
Rồi các quy tắc phân quyền bắt đầu phát huy tác dụng.
Tóm lại: mọi thứ ghép lại với nhau thế nào
Bất kể điểm truy cập nào, trình duyệt hay ứng dụng khách API, quy trình đều bao gồm:
Bảo mật tầng truyền tải: Dùng TLS và có thể thêm các lớp như danh sách IP cho phép và chứng chỉ phía máy khách để tăng cường bảo mật.
Xác thực: Bước này nhận diện người dùng hay hệ thống. Đây là nơi các yếu tố như MFA hay IDP bên thứ ba tham gia.
Cấp session token: Sau khi được xác thực, thực thể nhận một session token, đóng vai trò như hộ chiếu vào tài nguyên của Salesforce.
Phân quyền: Rào chắn cuối cùng. Ngay cả với một session token hợp lệ, bước này xác định thực thể được truy cập những tài nguyên nào.
Với kiến thức nền tảng này, chúng ta đã sẵn sàng đi sâu hơn vào những sắc thái của bảo mật Salesforce trong các bài viết sắp tới. Hãy đón xem một phân tích còn chi tiết hơn về từng thành phần đã nêu ở trên.
Cảm ơn bạn đã đọc, và tôi hy vọng bài viết hữu ích. Hãy đón đọc kỳ tiếp theo để có thêm góc nhìn về bảo mật Salesforce.
Hãy đón xem
Hãy tự tin bắt đầu hành trình Salesforce Identity của bạn! Để có thêm góc nhìn và mẹo hay, hãy theo dõi tại www.SteveTechArc.com và kênh YouTube @SteveTechArc (opens in a new tab). Hãy đăng ký và nâng cao hiểu biết của bạn về Salesforce Identity.
Góp phần thay đổi thế giới bằng cách chia sẻ kiến thức tích hợp với các kiến trúc sư đồng nghiệp và những ai đang trên hành trình trở thành kiến trúc sư!
Bản ghi lời thoại được AI hỗ trợ
STA 3.1