
深入 Salesforce 安全:认证与授权详解
欢迎来到 Salesforce 安全全面探索的开篇,我们从认证和授权这两个基础要素开始。这篇文章是一个系列的第一篇,这个系列旨在理清 Salesforce 安全机制的这张网。
基础:认证与授权
认证是验证一个实体(无论是浏览器中的用户,还是访问系统的机器)确实是它所声称的那个实体的过程。而授权决定了通过认证的实体在 Salesforce 中被允许执行哪些操作。两者对于确保你的 Salesforce 数据安全、只让获得授权的用户和实体访问它都至关重要。
从浏览器到 API:理解各个入口
对于所有入站流量,Salesforce 都确保使用 SSL 和 TLS 来安全地传输数据。(我们会在以后的文章中详细讨论这些术语。)
设想数据如何进入 Salesforce 时,可以想象两条主要途径:
- 用户直接通过浏览器
- 通过 API 客户端应用,比如移动应用或另一台服务器
两条途径都从与 Salesforce 认证服务器的通信开始。
[caption id="" align=“alignnone” width=“1800”]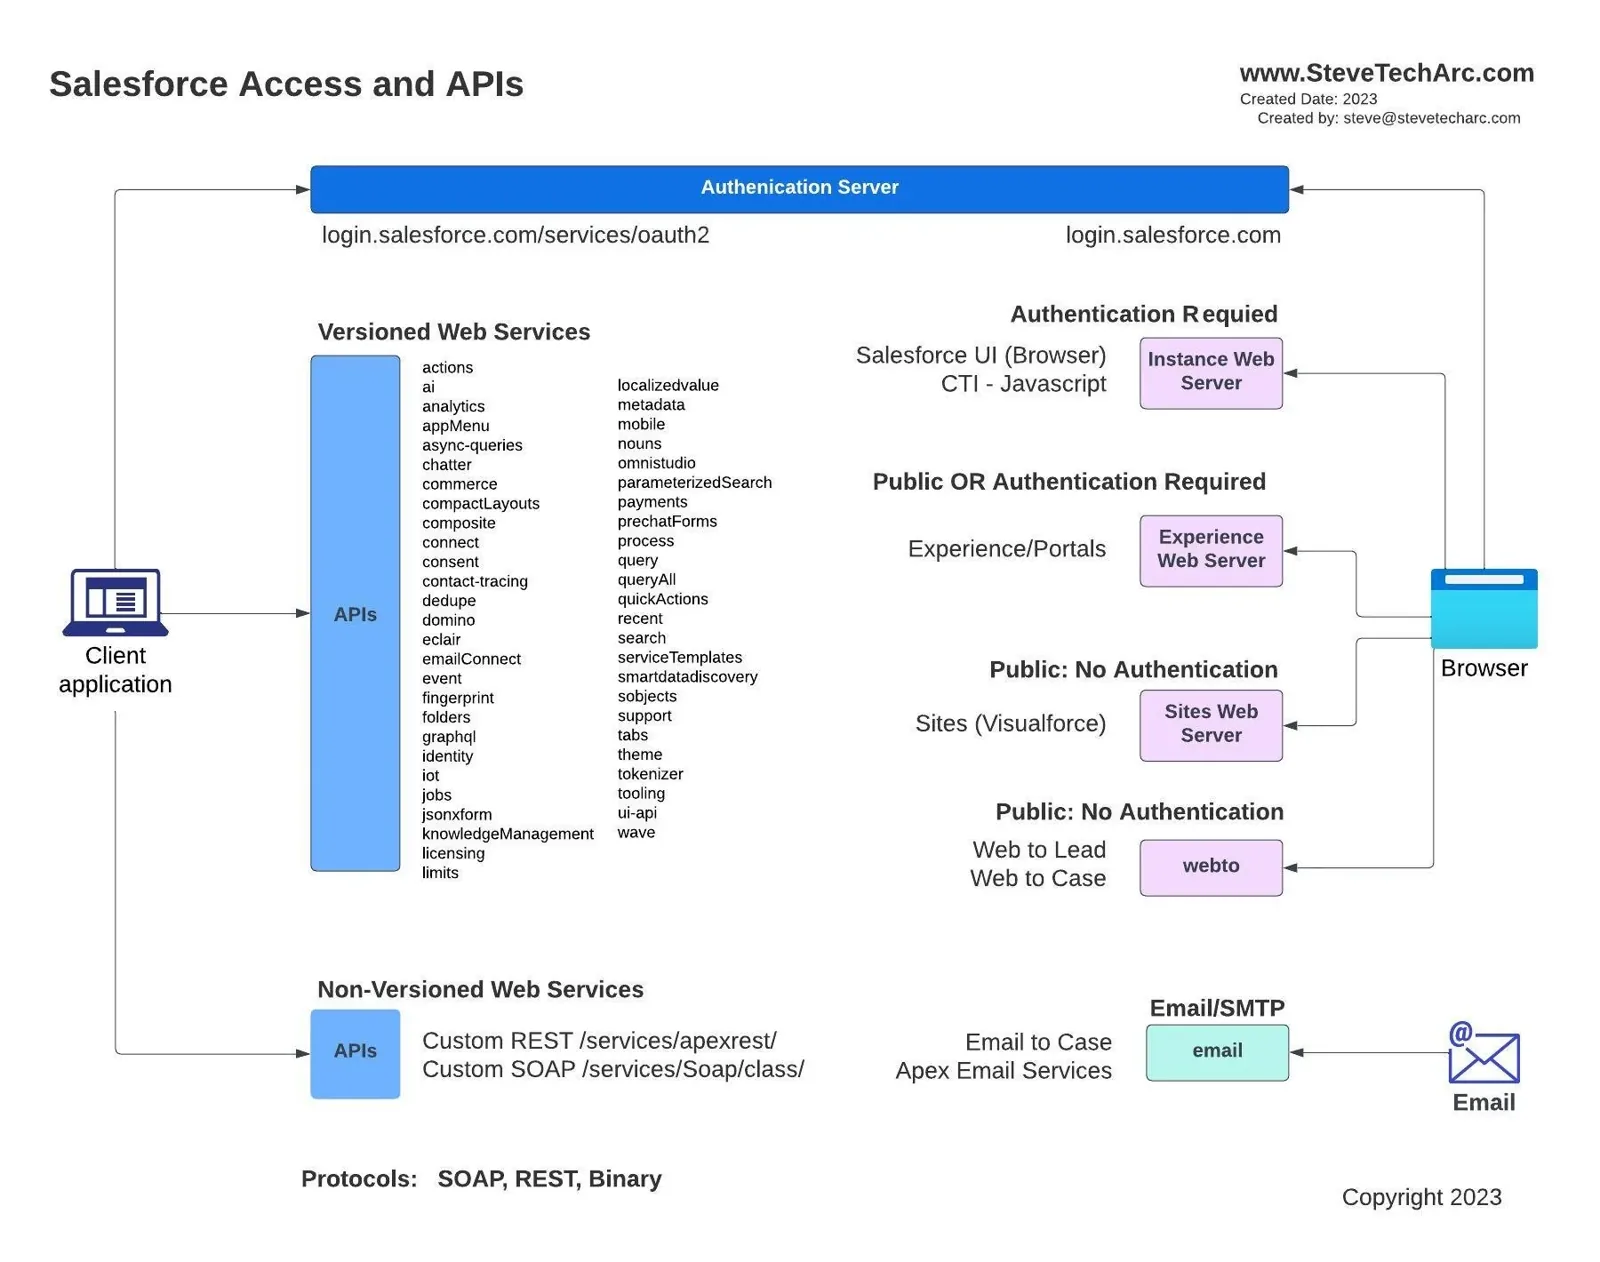 一张图,展示外部系统访问 Salesforce Core 的不同方式 [/caption]
我们再进一步拆解:
基于浏览器的访问
对于通过浏览器与 Salesforce 交互的人:
[caption id="" align=“alignnone” width=“1840”]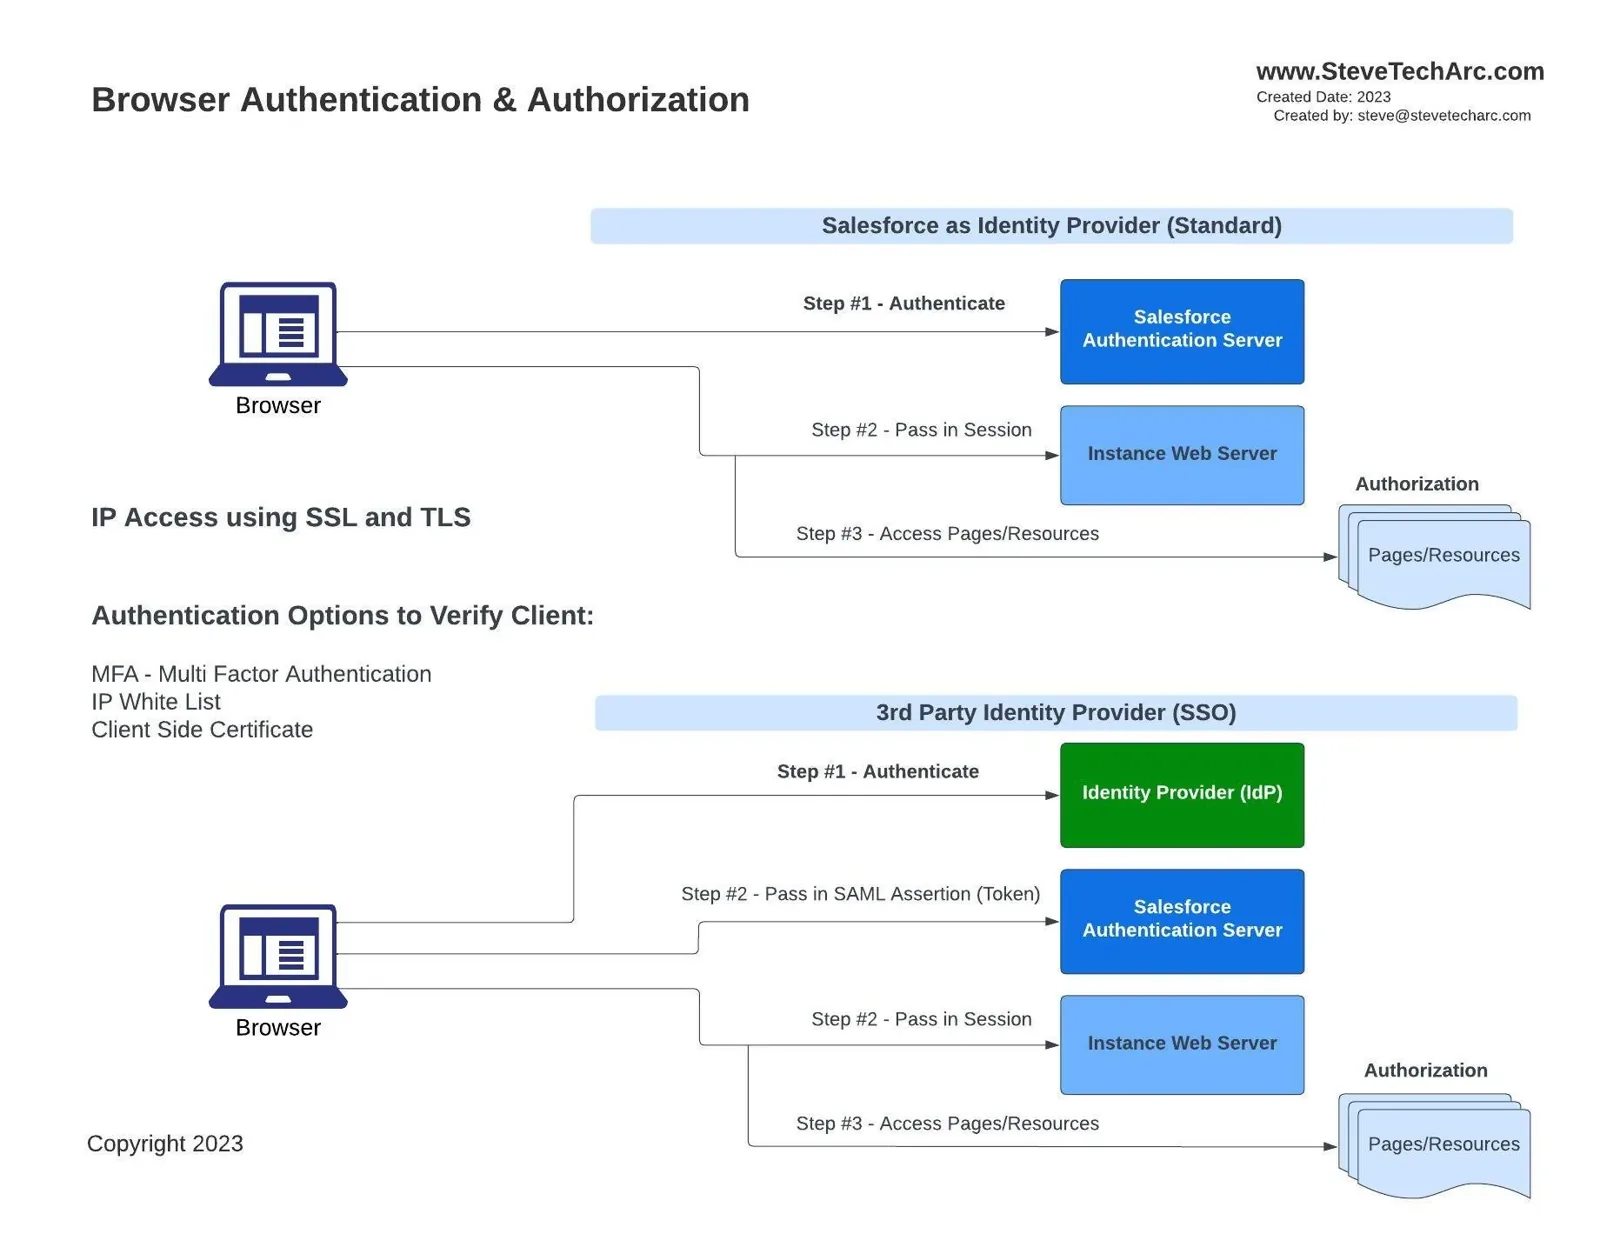 进入 Salesforce 的浏览器认证流程 [/caption]
- **认证的额外安全层:**多重身份验证(MFA)、IP 范围和客户端证书。
- **身份提供商:**Salesforce 可以充当身份提供商(IDP)来验证用户的真实性。认证通过后,Salesforce 的服务器会向相应客户端的 ORG 实例提供一个会话令牌。
- **第三方 IDP:**也可以不由 Salesforce,而是由一个与 Salesforce 建立了 SSO 关系的第三方 IDP 来处理认证。在这种情况下,IDP 向 Salesforce 发送一个 SAML 断言,Salesforce 验证通过后再签发会话令牌。
在此之后,授权机制控制对页面和资源的访问。
API 客户端访问
对于试图访问 Salesforce 的机器:
[caption id="" align=“alignnone” width=“1820”]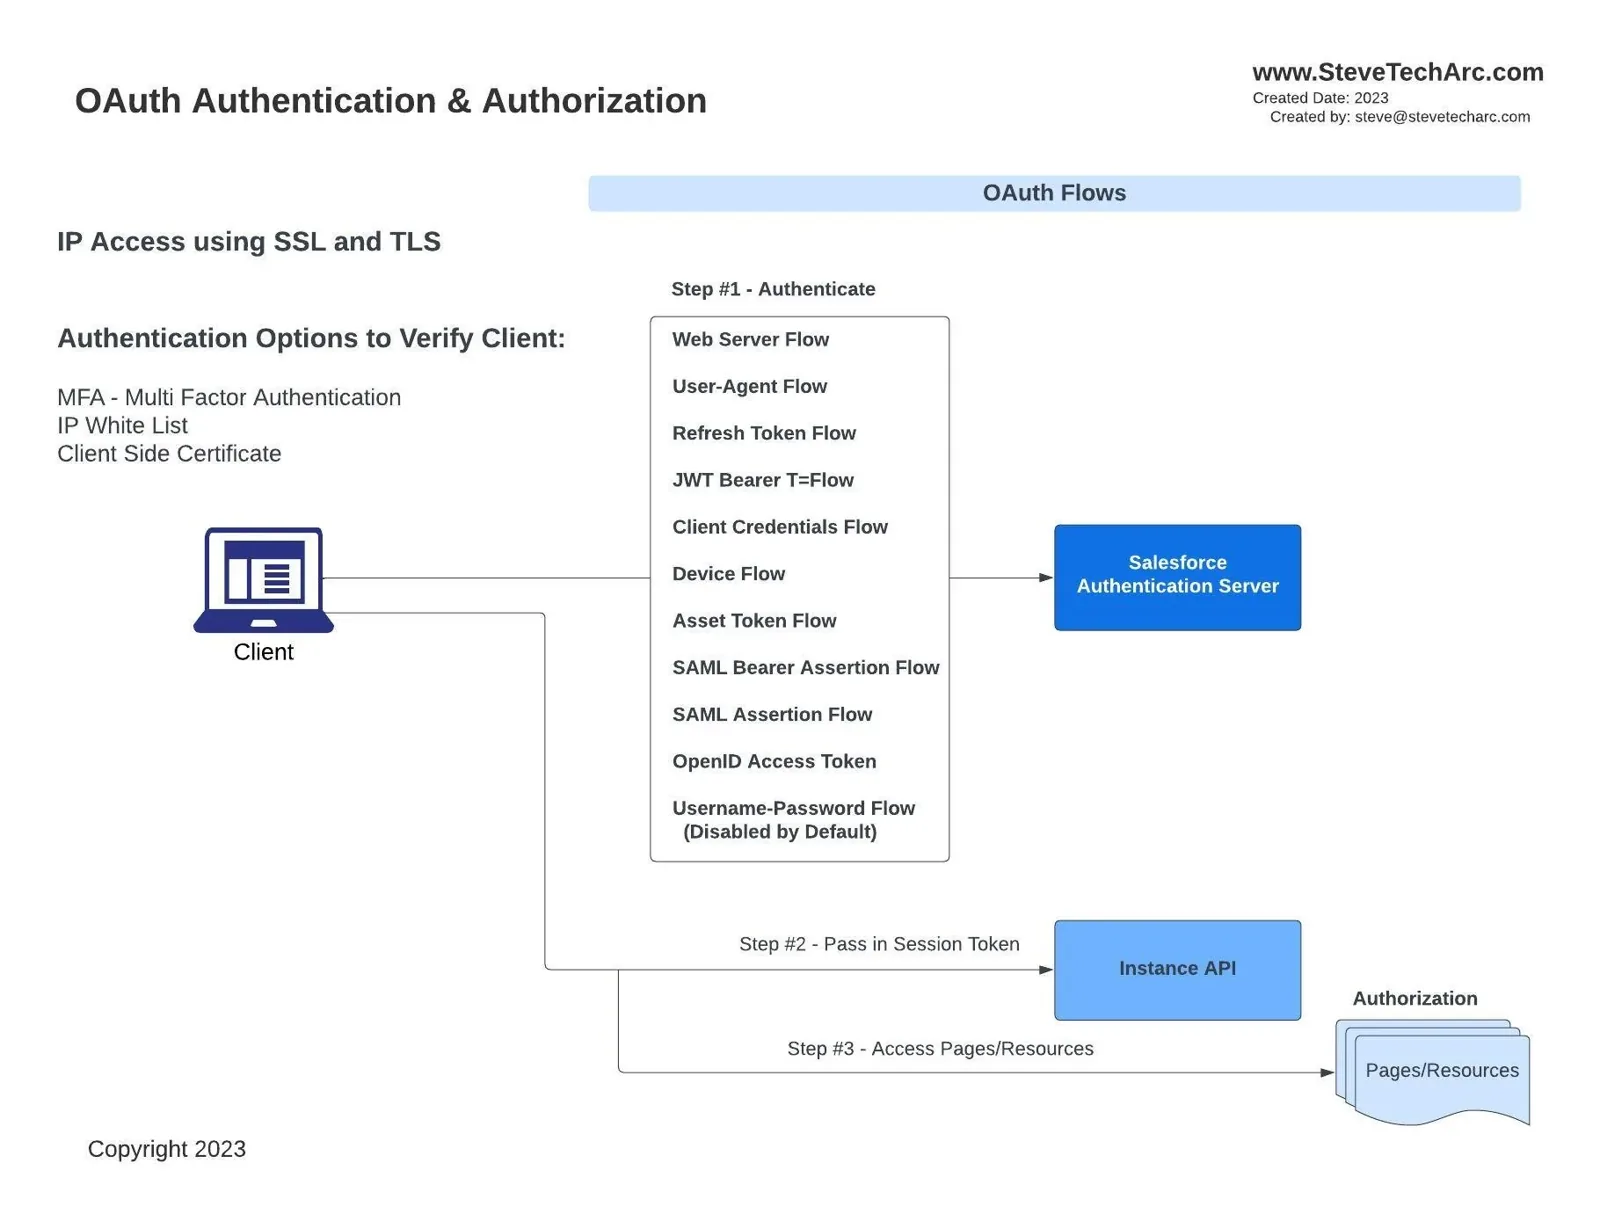 向 Salesforce API 进行认证的客户端进程 [/caption]
**OAuth 流程:**机器可以使用多种 OAuth 流程中的一种来获得访问权限,从适合外部 Web 服务器的 Web 服务器流程,到客户端凭据流程,以及介于两者之间的许多流程。每一种都有其独特的顺序和用途。
**建立会话:**认证之后,Salesforce 认证服务器交出一个会话令牌,授予 API 客户端访问 Salesforce 资源的权限。
然后授权规则开始发挥作用。
总结:一切如何组合在一起
无论入口是浏览器还是 API 客户端,这个过程都包括:
**传输层安全:**使用 TLS,并可能增加 IP 白名单和客户端证书等安全层来加强安全。
**认证:**这一步识别用户或系统。MFA 或第三方 IDP 等要素就在这里登场。
**签发会话令牌:**认证通过后,实体会收到一个会话令牌,它就像一本访问 Salesforce 资源的护照。
**授权:**最后一道屏障。即使持有有效的会话令牌,它也决定了实体可以访问哪些资源。
有了这些基础知识,我们就可以在接下来的文章中深入探讨 Salesforce 安全的细微之处了。敬请期待对上面提到的每个组件更详细的剖析。
感谢阅读,希望这篇文章对你有所帮助。关注我们的下一篇,获取更多关于 Salesforce 安全的见解。
敬请关注
满怀信心地开启你的 Salesforce 身份之旅吧!想获得更多见解和技巧,请继续关注 www.SteveTechArc.com 和 YouTube 频道 @SteveTechArc (opens in a new tab)。订阅,加深你对 Salesforce 身份的理解。
与架构师同行以及正走在架构师之路上的人分享集成知识,一起改变世界!
STA 3.1