
深入 Salesforce 安全:認證與授權詳解
歡迎來到 Salesforce 安全全面探索的開篇,我們從認證和授權這兩個基礎要素開始。這篇文章是一個系列的第一篇,這個系列旨在理清 Salesforce 安全機制的這張網。
基礎:認證與授權
認證是驗證一個實體(無論是瀏覽器中的使用者,還是存取系統的機器)確實是它所聲稱的那個實體的過程。而授權決定了通過認證的實體在 Salesforce 中被允許執行哪些操作。兩者對於確保你的 Salesforce 資料安全、只讓獲得授權的使用者和實體存取它都至關重要。
從瀏覽器到 API:理解各個入口
對於所有入站流量,Salesforce 都確保使用 SSL 和 TLS 來安全地傳輸資料。(我們會在以後的文章中詳細討論這些術語。)
設想資料如何進入 Salesforce 時,可以想像兩條主要途徑:
- 使用者直接通過瀏覽器
- 通過 API 用戶端應用,比如移動應用或另一臺伺服器
兩條途徑都從與 Salesforce 認證伺服器的通訊開始。
[caption id="" align=“alignnone” width=“1800”]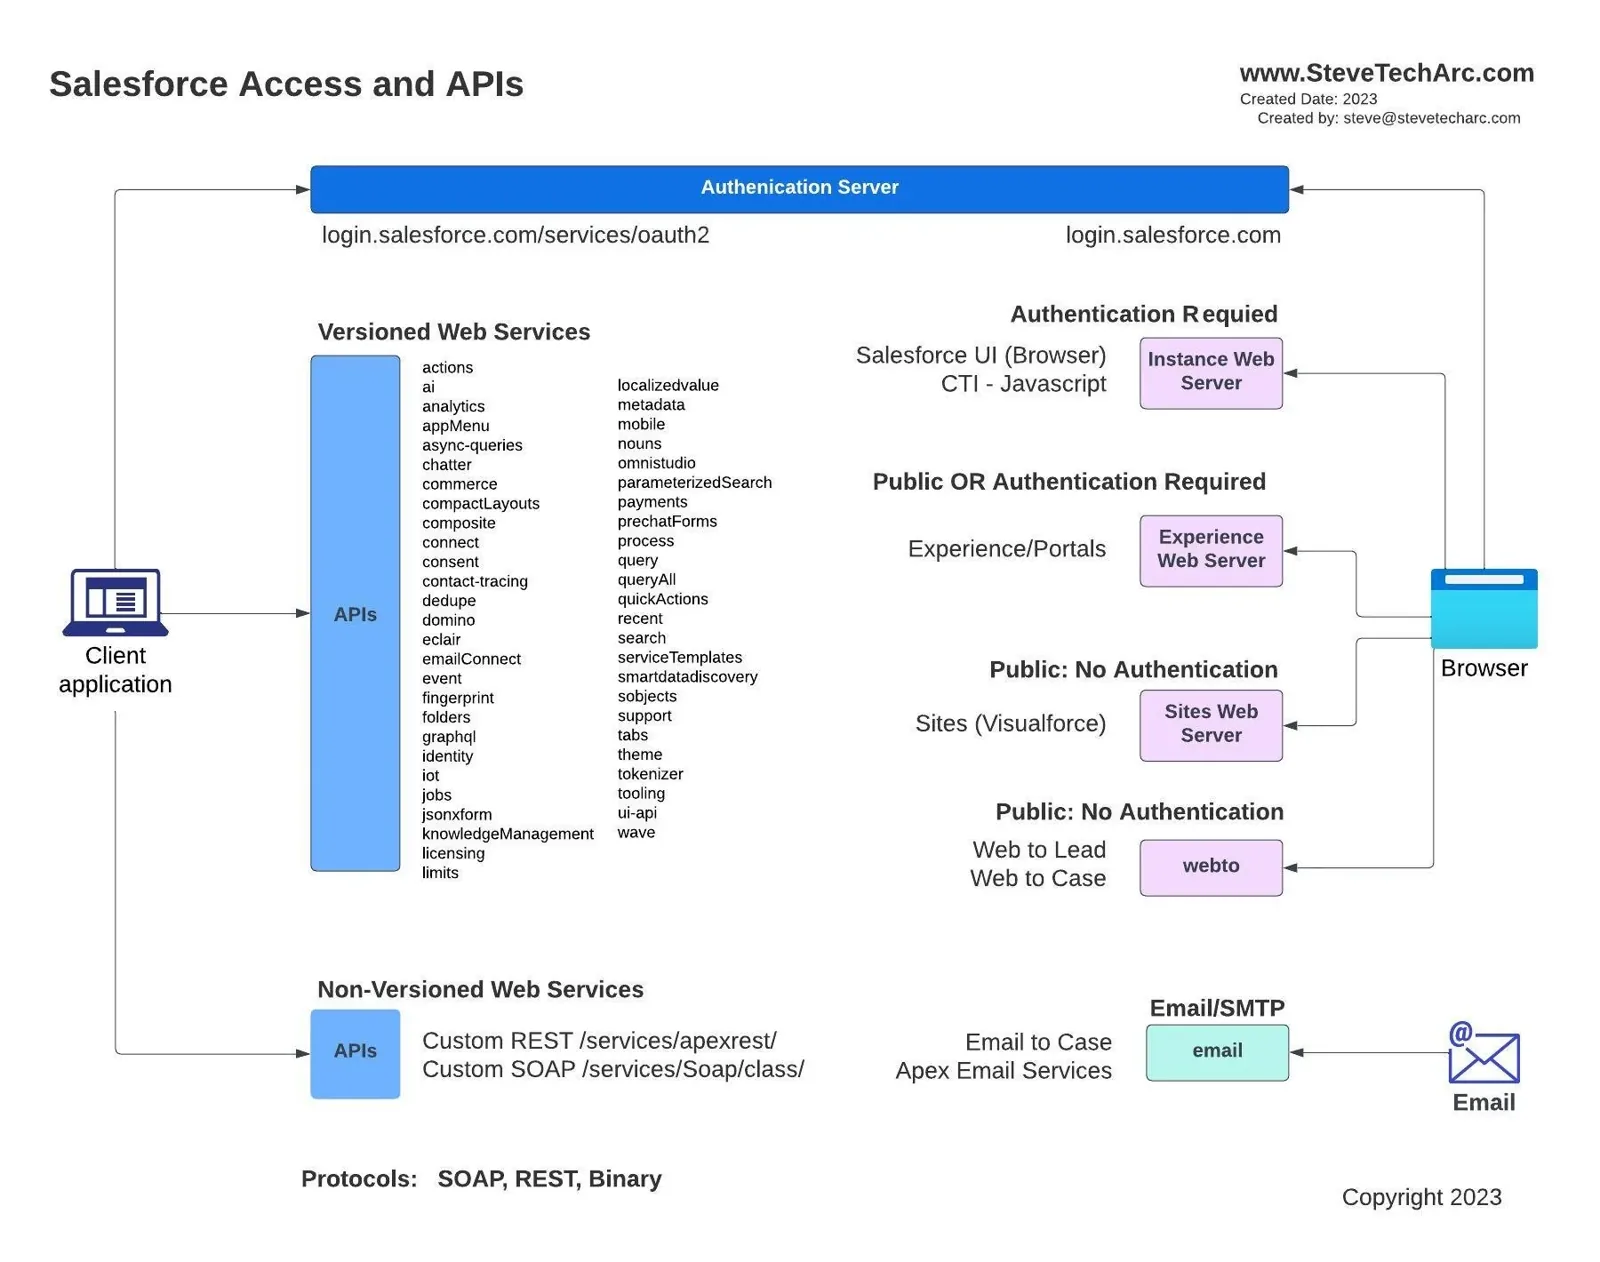 一張圖,展示外部系統存取 Salesforce Core 的不同方式 [/caption]
我們再進一步拆解:
基於瀏覽器的存取
對於通過瀏覽器與 Salesforce 互動的人:
[caption id="" align=“alignnone” width=“1840”]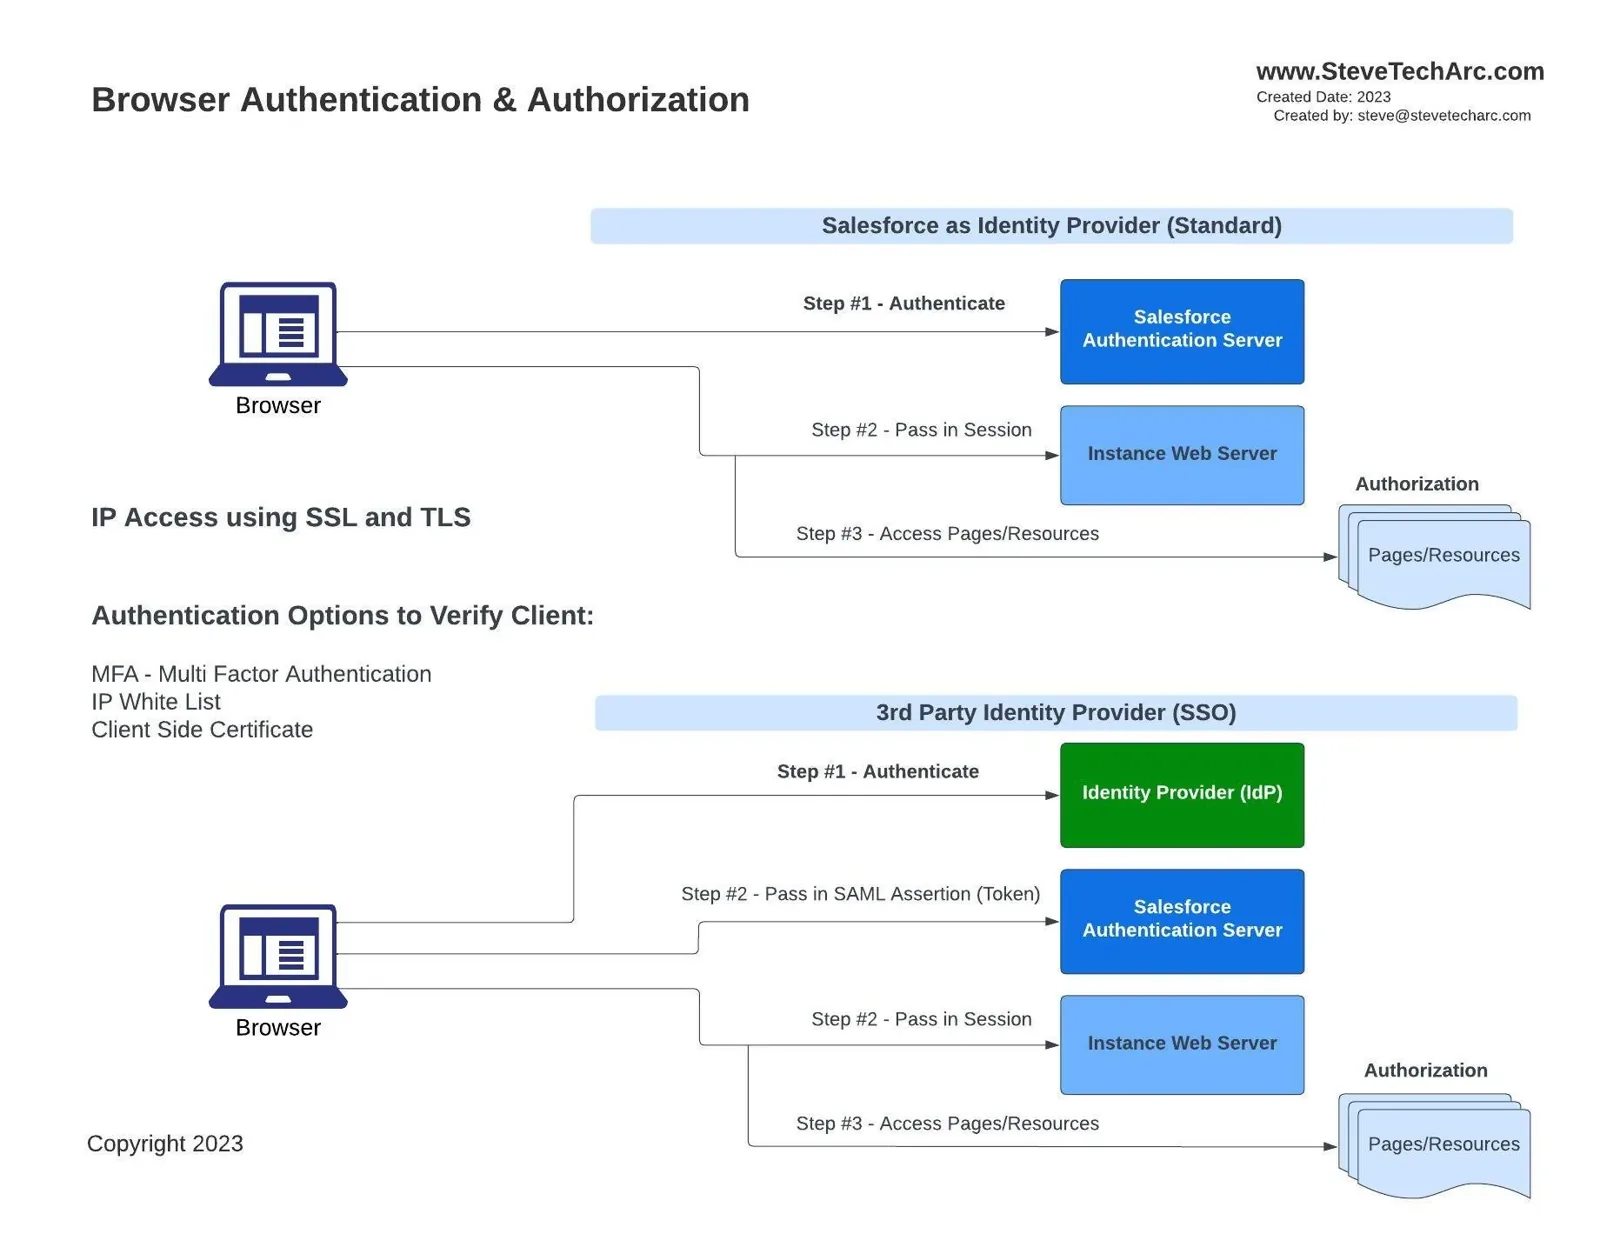 進入 Salesforce 的瀏覽器認證流程 [/caption]
- **認證的額外安全層:**多重身分驗證(MFA)、IP 範圍和用戶端憑證。
- **身分提供商:**Salesforce 可以充當身分提供商(IDP)來驗證使用者的真實性。認證通過後,Salesforce 的伺服器會向相應用戶端的 ORG 執行個體提供一個工作階段權杖。
- **第三方 IDP:**也可以不由 Salesforce,而是由一個與 Salesforce 建立了 SSO 關係的第三方 IDP 來處理認證。在這種情況下,IDP 向 Salesforce 傳送一個 SAML 斷言,Salesforce 驗證通過後再簽發工作階段權杖。
在此之後,授權機制控制對頁面和資源的存取。
API 用戶端存取
對於試圖存取 Salesforce 的機器:
[caption id="" align=“alignnone” width=“1820”]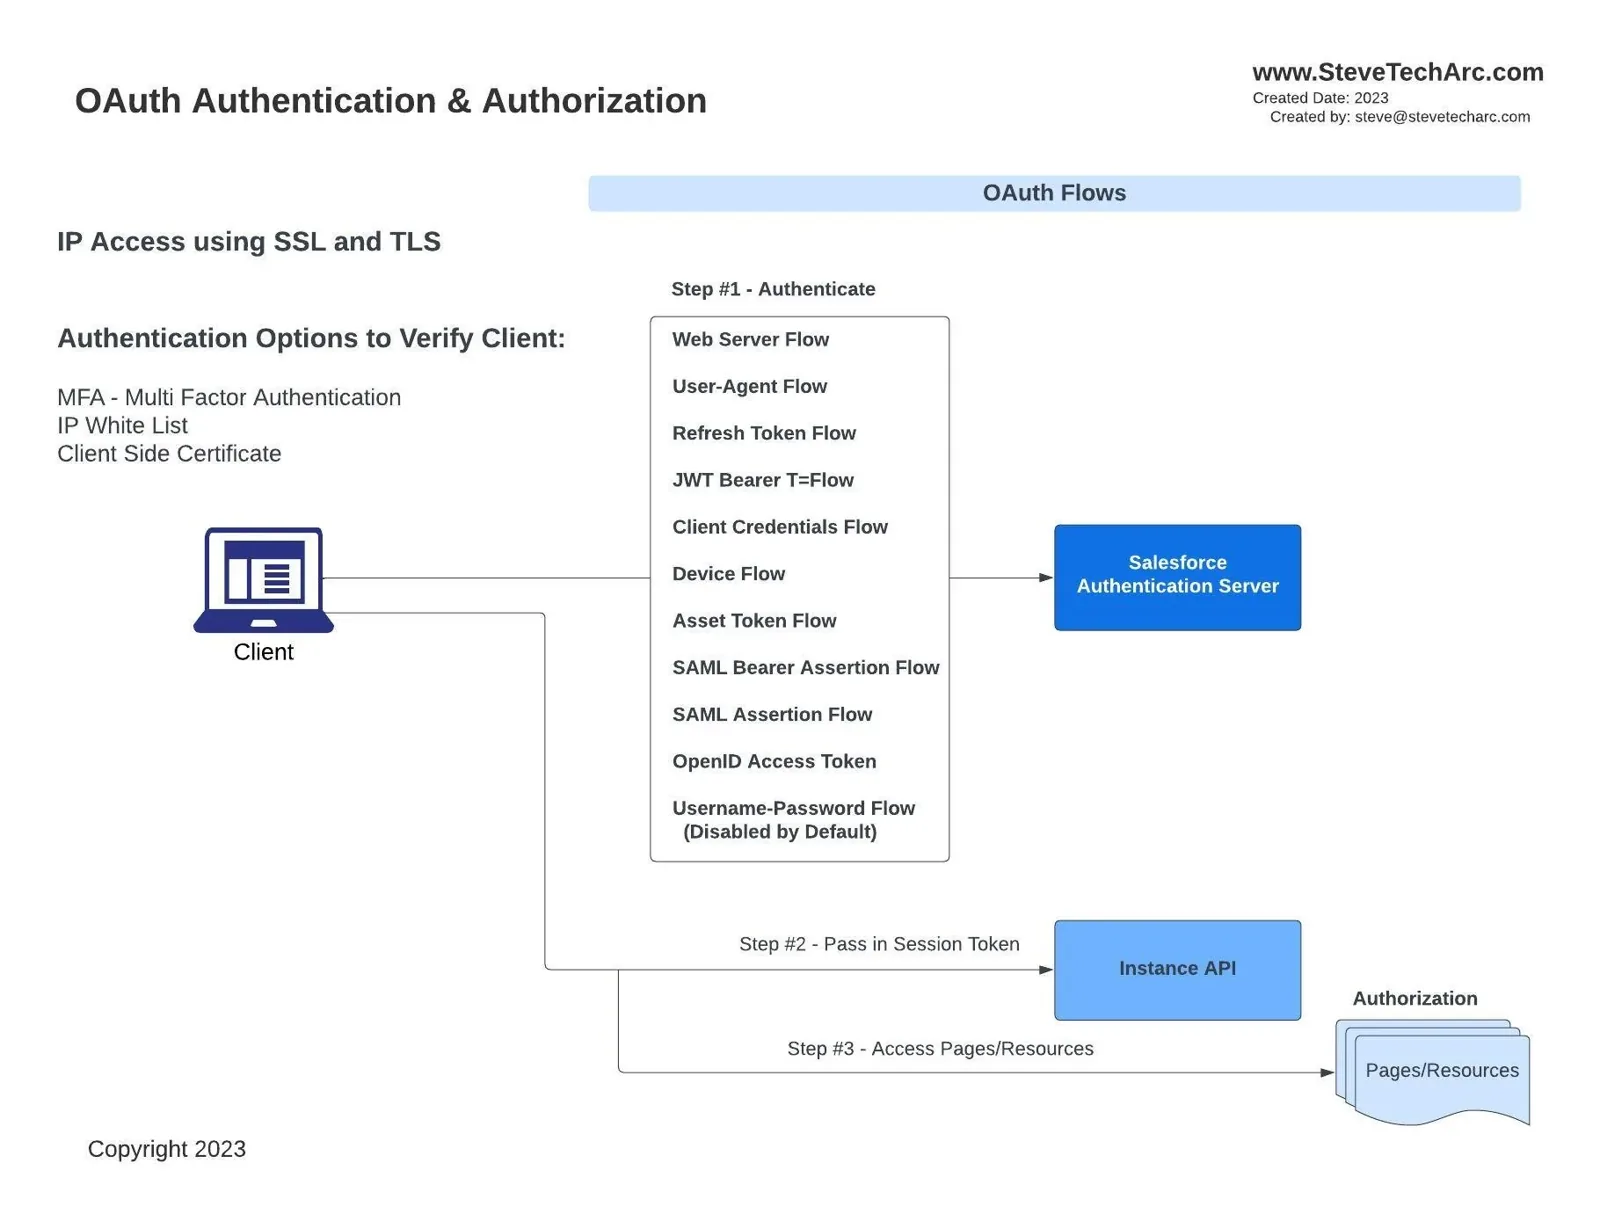 向 Salesforce API 進行認證的用戶端程序 [/caption]
**OAuth 流程:**機器可以使用多種 OAuth 流程中的一種來獲得存取權限,從適合外部 Web 伺服器的 Web 伺服器流程,到用戶端憑據流程,以及介於兩者之間的許多流程。每一種都有其獨特的順序和用途。
**建立工作階段:**認證之後,Salesforce 認證伺服器交出一個工作階段權杖,授予 API 用戶端存取 Salesforce 資源的權限。
然後授權規則開始發揮作用。
總結:一切如何組合在一起
無論入口是瀏覽器還是 API 用戶端,這個過程都包括:
**傳輸層安全:**使用 TLS,並可能增加 IP 白名單和用戶端憑證等安全層來加強安全。
**認證:**這一步識別使用者或系統。MFA 或第三方 IDP 等要素就在這裡登場。
**簽發工作階段權杖:**認證通過後,實體會收到一個工作階段權杖,它就像一本存取 Salesforce 資源的護照。
**授權:**最後一道屏障。即使持有有效的工作階段權杖,它也決定了實體可以存取哪些資源。
有了這些基礎知識,我們就可以在接下來的文章中深入探討 Salesforce 安全的細微之處了。敬請期待對上面提到的每個元件更詳細的剖析。
感謝閱讀,希望這篇文章對你有所幫助。關注我們的下一篇,獲取更多關於 Salesforce 安全的見解。
敬請關注
滿懷信心地開啟你的 Salesforce 身分之旅吧!想獲得更多見解和技巧,請繼續關注 www.SteveTechArc.com 和 YouTube 頻道 @SteveTechArc (opens in a new tab)。訂閱,加深你對 Salesforce 身分的理解。
與架構師同行以及正走在架構師之路上的人分享整合知識,一起改變世界!
STA 3.1