
Salesforce सिक्योरिटी में गहराई से: ऑथेंटिकेशन और ऑथराइज़ेशन की व्याख्या
Salesforce सिक्योरिटी की एक विस्तृत यात्रा की शुरुआत में आपका स्वागत है, जो इसकी बुनियाद से शुरू होती है: ऑथेंटिकेशन (authentication) और ऑथराइज़ेशन (authorization)। यह लेख एक सीरीज़ का पहला हिस्सा है, जिसका मकसद Salesforce के सिक्योरिटी मैकेनिज़्म के जाल को सुलझाना है।
बुनियादी बातें: ऑथेंटिकेशन और ऑथराइज़ेशन
ऑथेंटिकेशन वह प्रक्रिया है जो यह पक्का करती है कि कोई एंटिटी, चाहे वह ब्राउज़र में बैठा यूज़र हो या सिस्टम तक पहुँचने वाली कोई मशीन, सच में वही है जो वह होने का दावा करती है। वहीं ऑथराइज़ेशन यह तय करता है कि ऑथेंटिकेट हो चुकी एंटिटी Salesforce के अंदर कौन-से काम कर सकती है। दोनों बेहद ज़रूरी हैं, ताकि आपका Salesforce डेटा सुरक्षित रहे और उस तक सिर्फ़ अधिकृत यूज़र और एंटिटी ही पहुँच सकें।
ब्राउज़र से API तक: एंट्री पॉइंट को समझना
Salesforce यह पक्का करता है कि सारा आने वाला ट्रैफ़िक सुरक्षित डेटा ट्रांसपोर्ट के लिए SSL और TLS का इस्तेमाल करे। (इन शब्दों पर हम आगे के एक लेख में विस्तार से बात करेंगे।)
जब आप सोचते हैं कि डेटा Salesforce में कैसे आता है, तो दो मुख्य रास्तों की कल्पना करें:
- सीधे ब्राउज़र से, किसी यूज़र के ज़रिए
- किसी API क्लाइंट एप्लिकेशन के ज़रिए, जैसे मोबाइल ऐप या कोई दूसरा सर्वर
दोनों रास्तों की यात्रा Salesforce ऑथेंटिकेशन सर्वर से बात करने से शुरू होती है।
[caption id="" align=“alignnone” width=“1800”]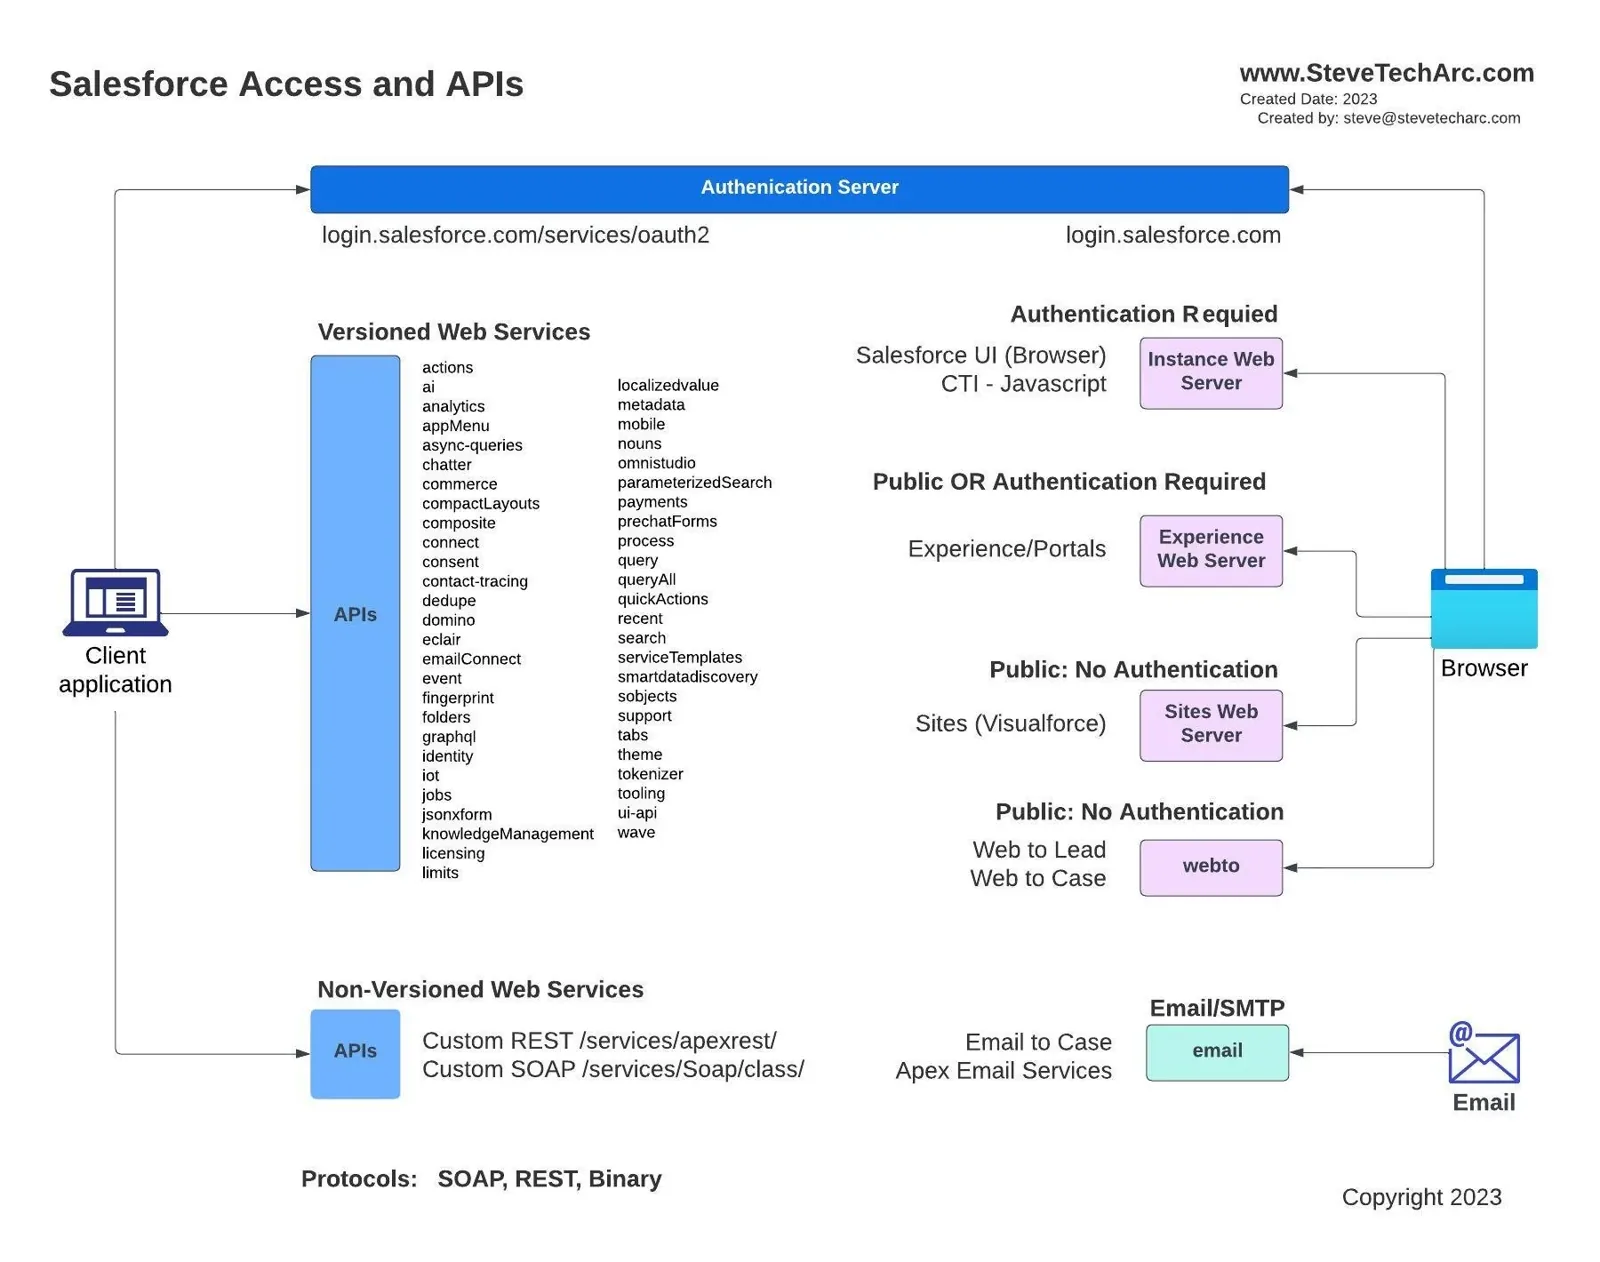 डायग्राम, जो दिखाता है कि बाहरी सिस्टम किन अलग-अलग तरीकों से Salesforce Core तक पहुँच सकते हैं [/caption]
आइए इन्हें और खोलकर देखें:
ब्राउज़र से एक्सेस
उन लोगों के लिए जो ब्राउज़र से Salesforce पर काम करते हैं:
[caption id="" align=“alignnone” width=“1840”]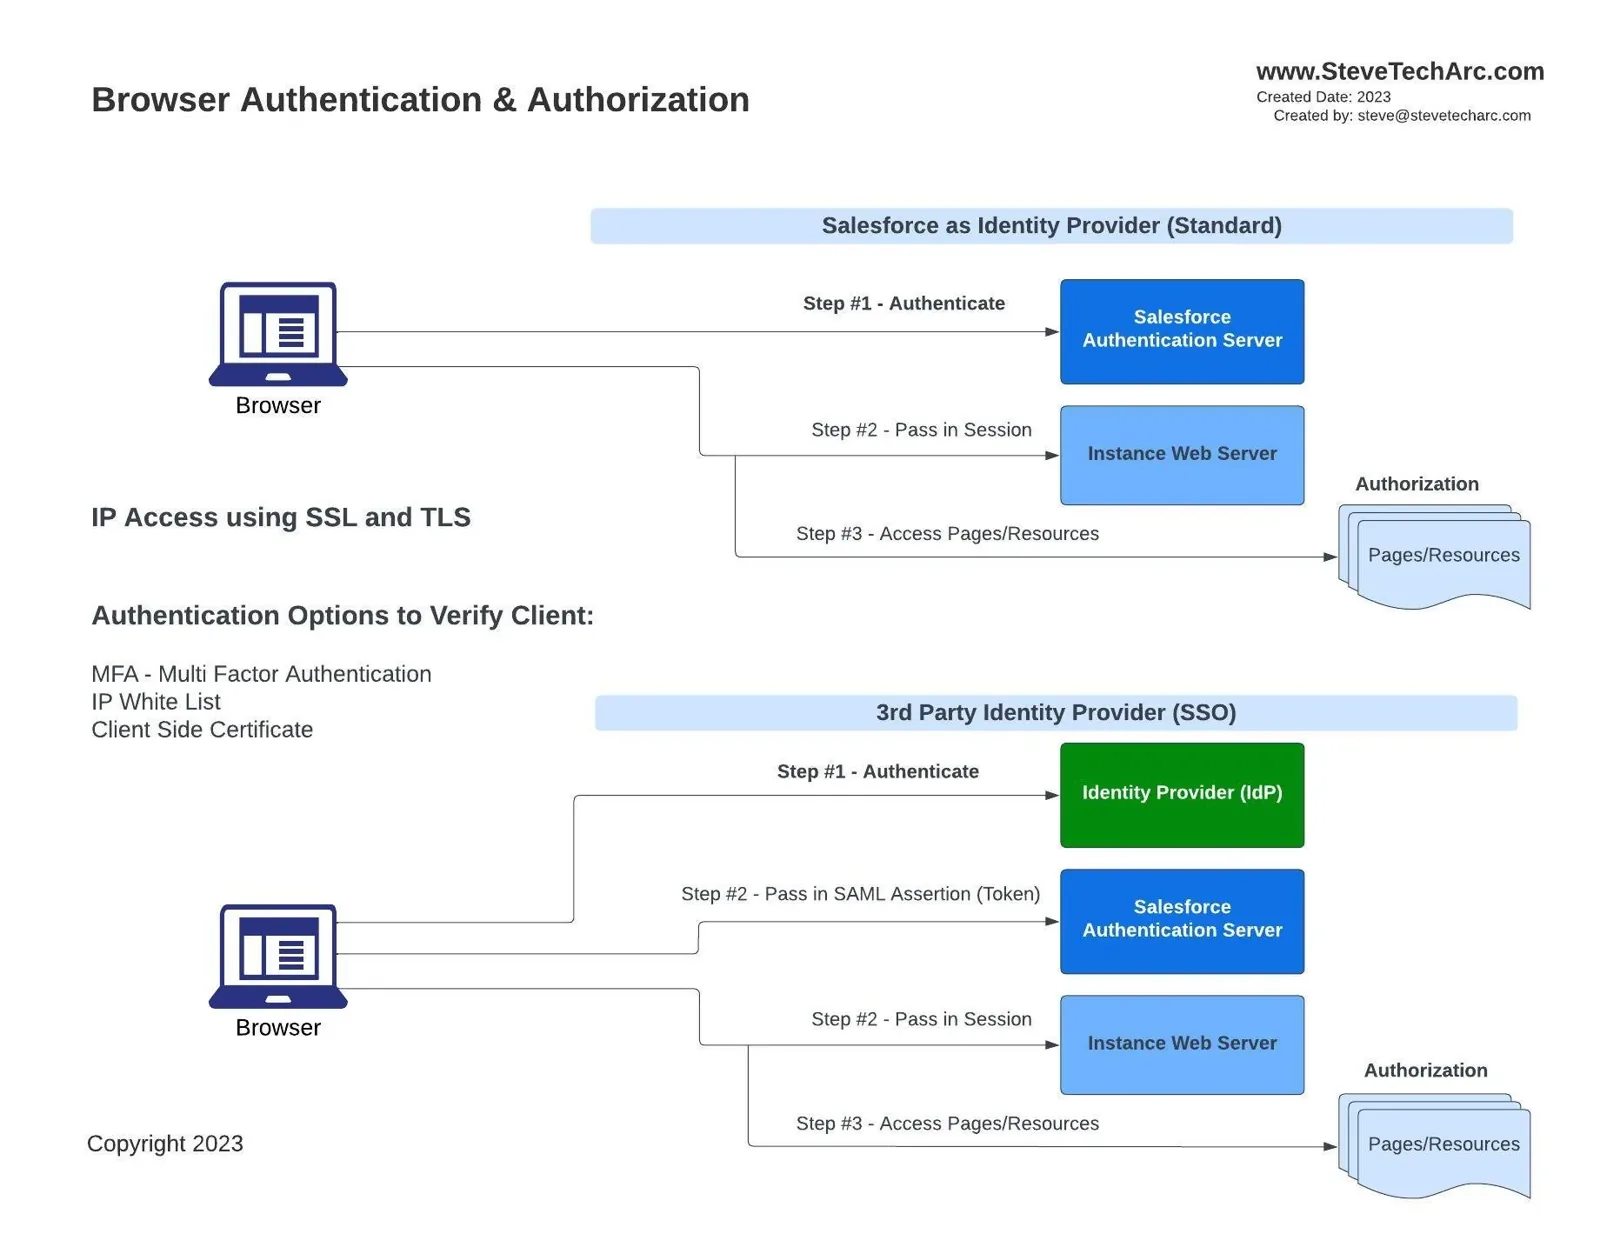 ब्राउज़र से Salesforce में ऑथेंटिकेशन फ़्लो [/caption]
- ऑथेंटिकेशन के लिए सिक्योरिटी की अतिरिक्त परतें: मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA), IP रेंज और क्लाइंट-साइड सर्टिफ़िकेट।
- आइडेंटिटी प्रोवाइडर: Salesforce खुद आइडेंटिटी प्रोवाइडर (Identity Provider, IDP) बनकर यूज़र की असलियत जाँच सकता है। ऑथेंटिकेशन के बाद, Salesforce का सर्वर संबंधित क्लाइंट के ORG इंस्टेंस को एक सेशन टोकन (session token) देता है।
- थर्ड-पार्टी IDP: Salesforce की जगह, कोई थर्ड-पार्टी IDP, जो Salesforce के साथ SSO संबंध में सेट हो, ऑथेंटिकेशन संभाल सकता है। इस स्थिति में IDP, Salesforce को एक SAML असर्शन (SAML assertion) भेजता है, और Salesforce उसे जाँचने के बाद सेशन टोकन जारी करता है।
इसके बाद ऑथराइज़ेशन मैकेनिज़्म पेज और रिसोर्स तक पहुँच को नियंत्रित करते हैं।
API क्लाइंट से एक्सेस
उन मशीनों के लिए जो Salesforce तक पहुँचने की कोशिश करती हैं:
[caption id="" align=“alignnone” width=“1820”]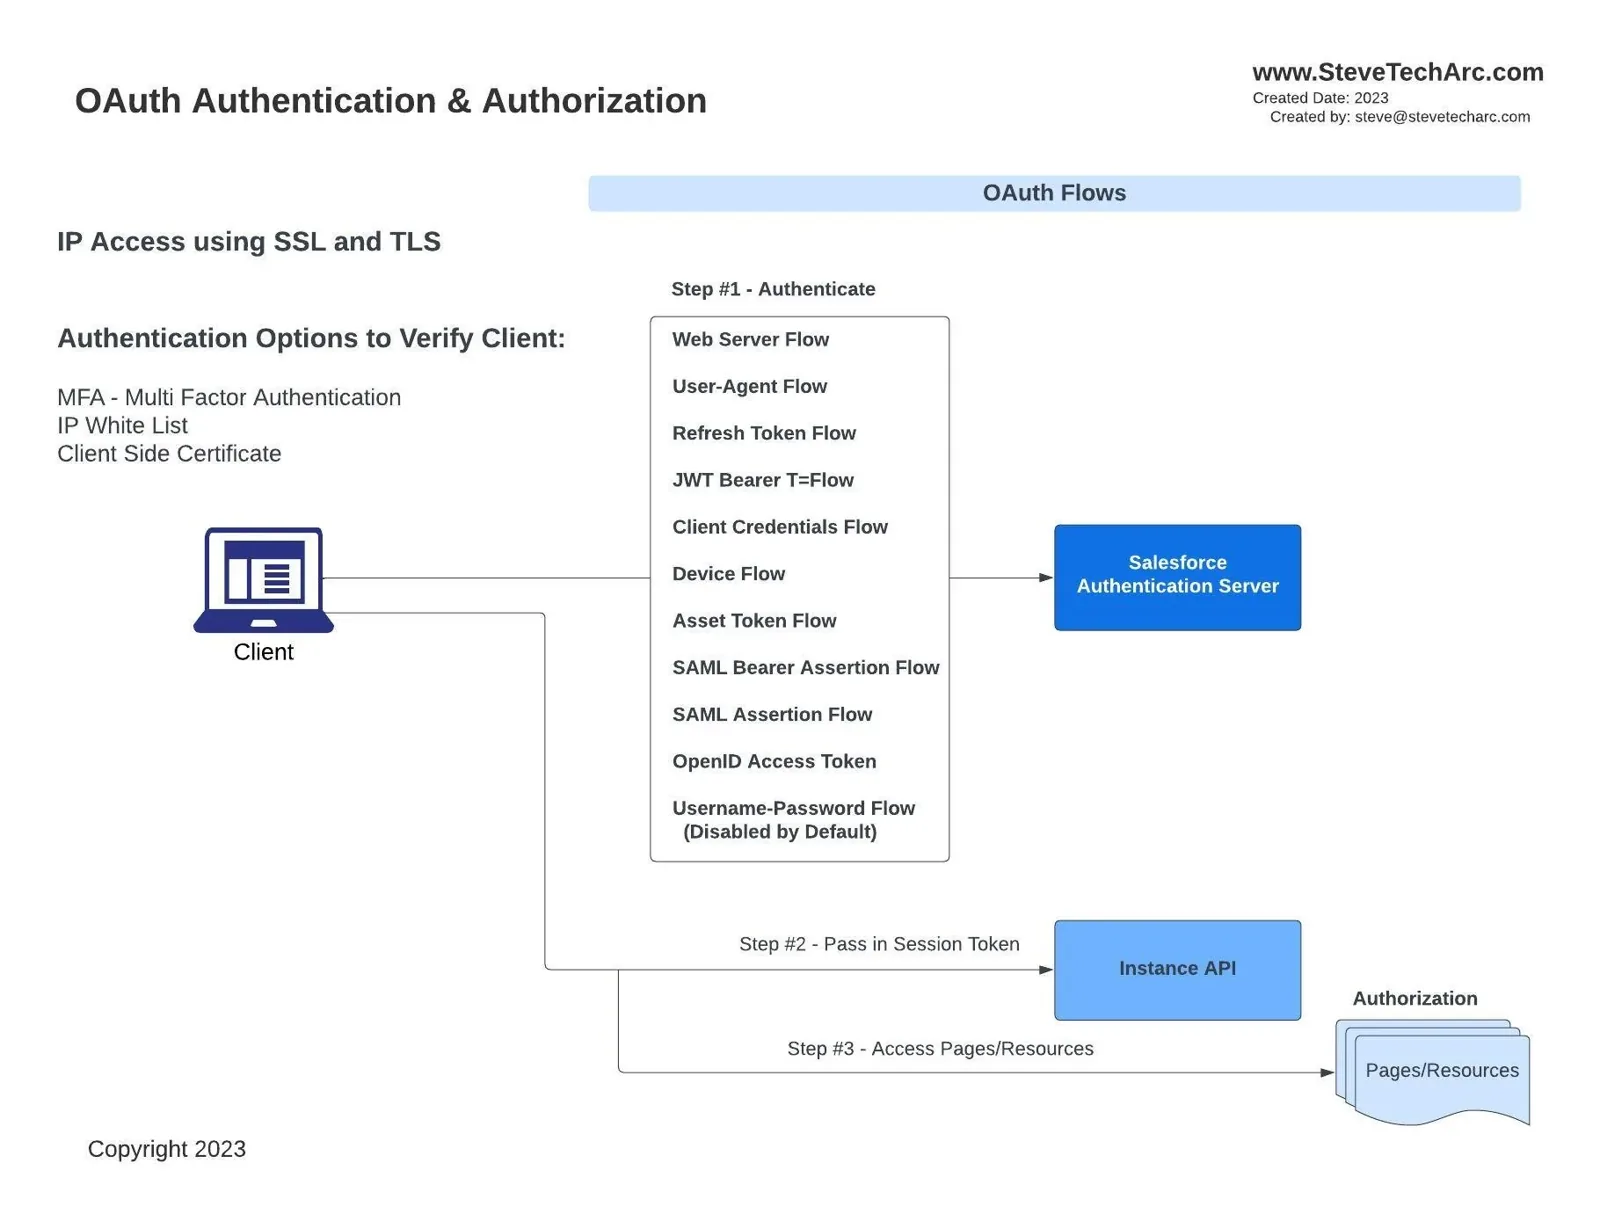 क्लाइंट प्रोसेस, जो Salesforce API में ऑथेंटिकेट होते हैं [/caption]
OAuth फ़्लो: मशीनें एक्सेस पाने के लिए कई OAuth फ़्लो में से किसी एक का इस्तेमाल कर सकती हैं, बाहरी वेब सर्वर के लिए सही वेब सर्वर फ़्लो (web server flow) से लेकर क्लाइंट क्रेडेंशियल फ़्लो (client credentials flow) तक, और इनके बीच कई और। हर फ़्लो का अपना क्रम और मकसद है।
सेशन बनना: ऑथेंटिकेशन के बाद, Salesforce ऑथेंटिकेशन सर्वर एक सेशन टोकन सौंपता है, जो API क्लाइंट को Salesforce के रिसोर्स तक पहुँच देता है।
इसके बाद ऑथराइज़ेशन के नियम लागू होते हैं।
सारांश: सब कुछ कैसे जुड़ता है
एक्सेस पॉइंट चाहे कोई भी हो, ब्राउज़र या API क्लाइंट, प्रक्रिया में ये शामिल हैं:
ट्रांसपोर्ट-लेवल सिक्योरिटी: TLS का इस्तेमाल, और बेहतर सुरक्षा के लिए शायद IP व्हाइटलिस्टिंग और क्लाइंट-साइड सर्टिफ़िकेट जैसी परतें जोड़ना।
ऑथेंटिकेशन: इस चरण में यूज़र या सिस्टम की पहचान होती है। MFA या थर्ड-पार्टी IDP जैसे तत्व यहीं आते हैं।
सेशन टोकन जारी होना: ऑथेंटिकेट होने के बाद, एंटिटी को एक सेशन टोकन मिलता है, जो Salesforce के रिसोर्स के लिए पासपोर्ट का काम करता है।
ऑथराइज़ेशन: आख़िरी बाधा। वैध सेशन टोकन होने पर भी, यही तय करता है कि एंटिटी किन रिसोर्स तक पहुँच सकती है।
इस बुनियादी जानकारी के साथ, हम अपने आने वाले लेखों में Salesforce सिक्योरिटी की बारीकियों में और गहराई से उतरने के लिए तैयार हैं। ऊपर बताए गए हर हिस्से की और भी विस्तृत पड़ताल के लिए जुड़े रहें।
पढ़ने के लिए धन्यवाद, और उम्मीद है कि आपको यह उपयोगी लगा। Salesforce सिक्योरिटी पर और जानकारी के लिए हमारी अगली कड़ी ज़रूर देखें।
जुड़े रहें
Salesforce Identity की अपनी यात्रा पूरे भरोसे के साथ शुरू करें! और जानकारी और टिप्स के लिए यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें। सब्सक्राइब करें और Salesforce Identity की अपनी समझ बढ़ाएँ।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ इंटीग्रेशन की जानकारी बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 3.1