
Plongée dans la sécurité Salesforce : l'authentification et l'autorisation expliquées
Bienvenue au début d’une exploration complète de la sécurité Salesforce, en commençant par ses fondations : l’authentification et l’autorisation. Cet article est le premier d’une série qui vise à démêler la toile des mécanismes de sécurité de Salesforce.
Les bases : authentification et autorisation
L’authentification consiste à vérifier qu’une entité, qu’il s’agisse d’un utilisateur dans un navigateur ou d’une machine qui accède au système, est bien ce qu’elle prétend être. L’autorisation, elle, détermine les actions que l’entité authentifiée peut effectuer dans Salesforce. Les deux sont essentielles pour que vos données Salesforce restent sécurisées et que seuls les utilisateurs et entités autorisés puissent y accéder.
Des navigateurs aux API : comprendre les points d’entrée
Salesforce veille à ce que tout le trafic entrant utilise SSL et TLS pour un transport sécurisé des données. (Nous reviendrons en détail sur ces termes dans un prochain article.)
Quand on visualise la façon dont les données entrent dans Salesforce, on peut imaginer deux grands chemins :
- Directement par un utilisateur, via un navigateur
- Par une application cliente d’API, comme une application mobile ou un autre serveur
Les deux chemins commencent par un échange avec le serveur d’authentification Salesforce.
[caption id="" align=“alignnone” width=“1800”]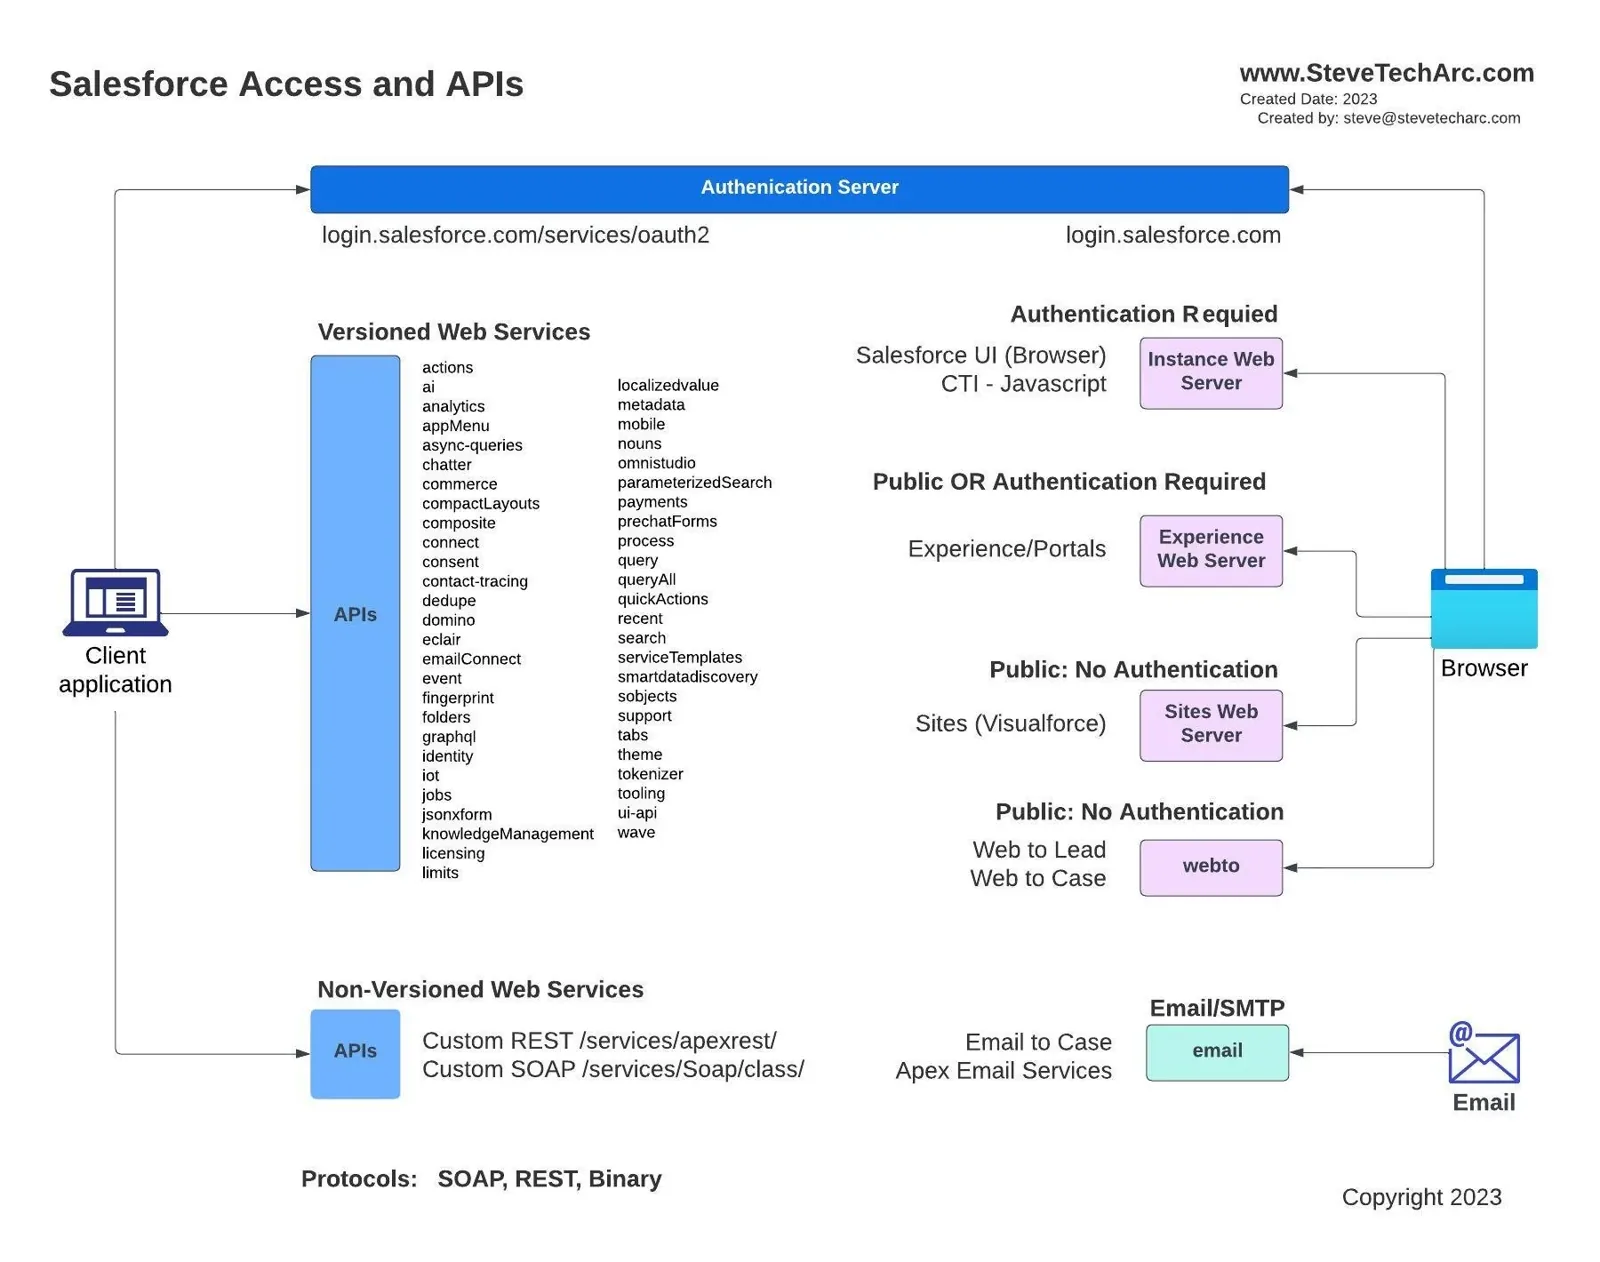 Schéma montrant les différentes façons dont des systèmes externes peuvent accéder à Salesforce Core [/caption]
Détaillons-les davantage :
Accès par navigateur
Pour les personnes qui utilisent Salesforce dans un navigateur :
[caption id="" align=“alignnone” width=“1840”]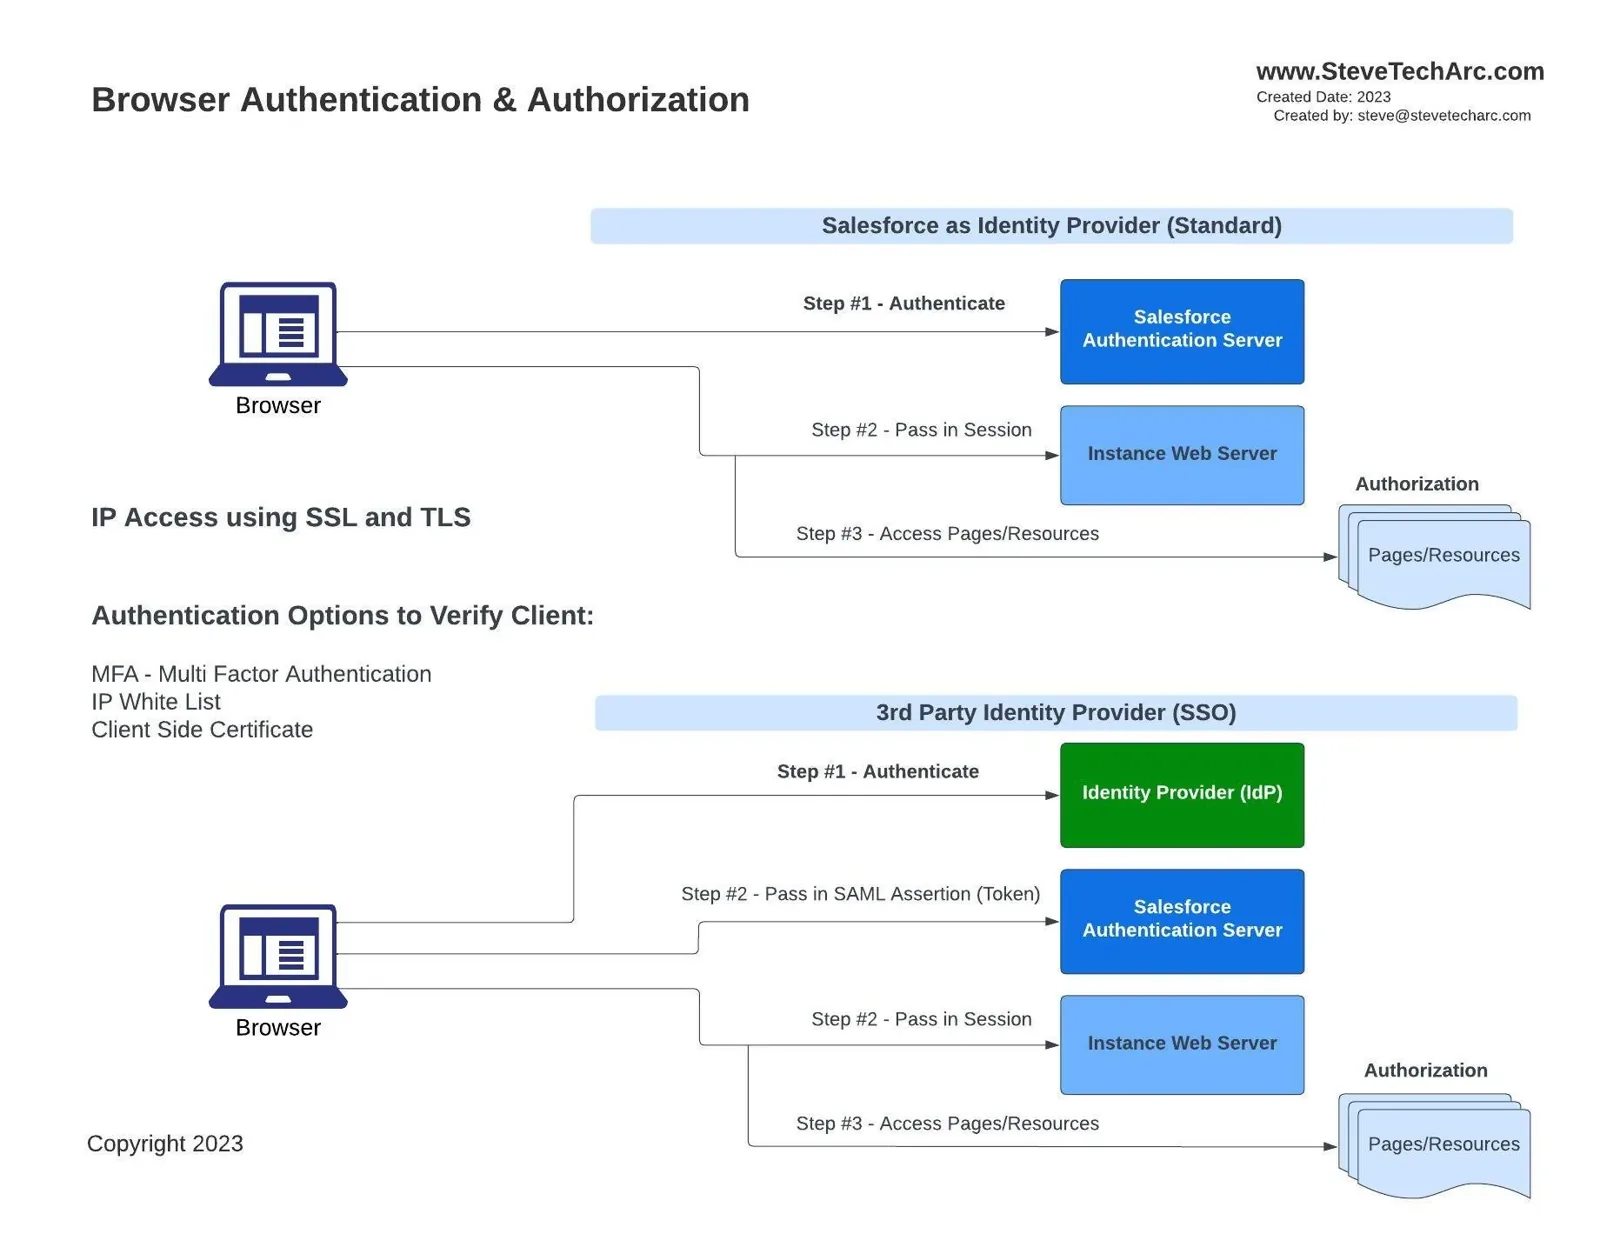 Flux d’authentification par navigateur vers Salesforce [/caption]
- Couches de sécurité supplémentaires pour l’authentification : authentification multifacteur (MFA), plages d’adresses IP et certificats côté client.
- Fournisseurs d’identité : Salesforce peut jouer le rôle de fournisseur d’identité (IDP) pour vérifier l’authenticité de l’utilisateur. Une fois l’authentification faite, le serveur Salesforce fournit un jeton de session à l’instance de l’org du client.
- IDP tiers : à la place de Salesforce, un IDP tiers, configuré dans une relation SSO avec Salesforce, peut prendre en charge l’authentification. Dans ce cas, l’IDP envoie une assertion SAML à Salesforce, qui émet ensuite le jeton de session après validation.
Ensuite, les mécanismes d’autorisation contrôlent l’accès aux pages et aux ressources.
Accès par un client d’API
Pour les machines qui cherchent à accéder à Salesforce :
[caption id="" align=“alignnone” width=“1820”]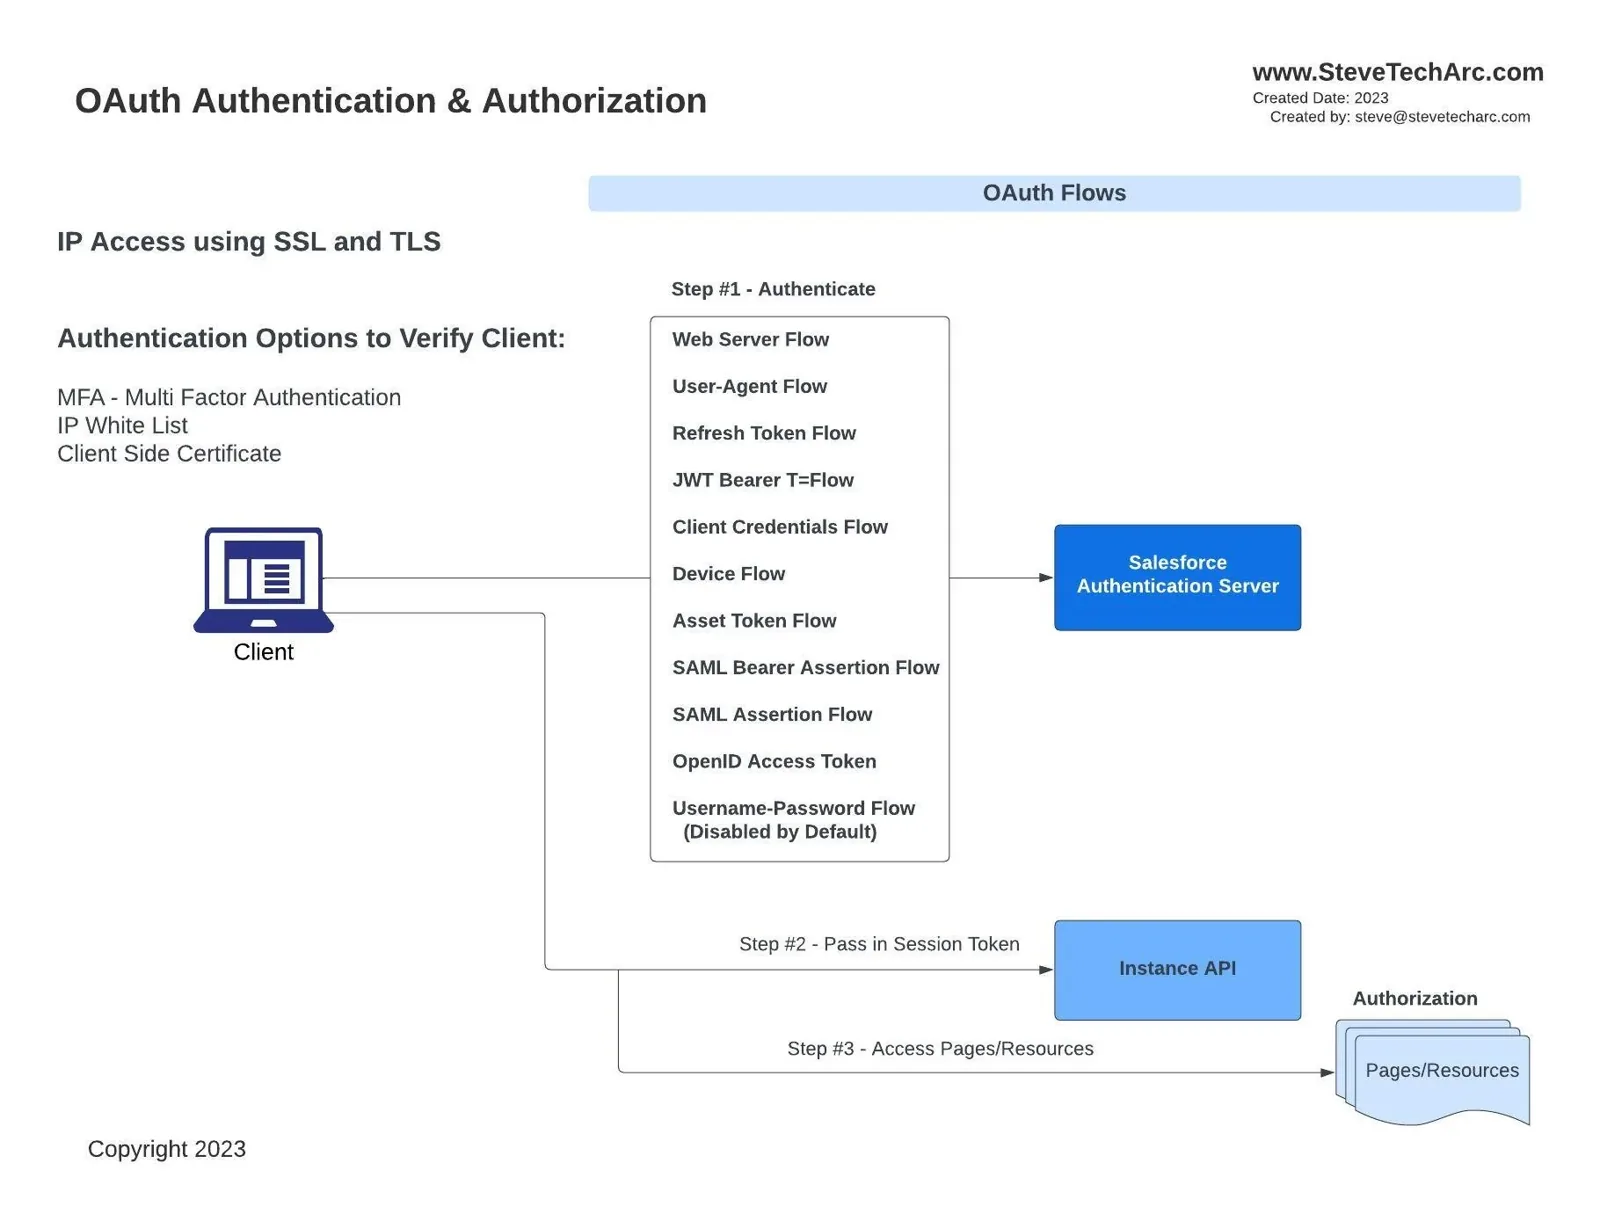 Processus clients s’authentifiant auprès des API Salesforce [/caption]
Flux OAuth : les machines peuvent utiliser l’un des nombreux flux OAuth pour obtenir l’accès, du flux serveur web adapté aux serveurs web externes au flux d’identifiants client, avec beaucoup d’autres entre les deux. Chacun a sa séquence et son objectif propres.
Établissement de la session : après l’authentification, le serveur d’authentification Salesforce remet un jeton de session qui donne au client d’API l’accès aux ressources de Salesforce.
Les règles d’autorisation entrent alors en jeu.
En résumé : comment tout s’articule
Quel que soit le point d’entrée, navigateur ou client d’API, le processus comprend :
La sécurité au niveau du transport : TLS, avec éventuellement des couches supplémentaires comme une liste d’adresses IP autorisées et des certificats côté client pour renforcer la sécurité.
L’authentification : cette étape identifie l’utilisateur ou le système. C’est là qu’interviennent des éléments comme la MFA ou les IDP tiers.
L’émission du jeton de session : une fois authentifiée, l’entité reçoit un jeton de session, qui sert de passeport vers les ressources de Salesforce.
L’autorisation : la dernière barrière. Même avec un jeton de session valide, c’est elle qui détermine les ressources auxquelles l’entité peut accéder.
Avec ces bases, nous sommes prêts à explorer plus en profondeur les subtilités de la sécurité Salesforce dans nos prochains articles. Restez à l’écoute pour un examen encore plus détaillé de chaque élément mentionné ci-dessus.
Merci de votre lecture, j’espère que cet article vous a été utile. Retrouvez le prochain épisode pour en savoir plus sur la sécurité Salesforce.
Restez à l’écoute
Lancez-vous avec confiance dans votre parcours Salesforce Identity ! Pour plus d’idées et de conseils, restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab). Abonnez-vous et approfondissez votre compréhension de Salesforce Identity.
Contribuer à changer le monde en partageant des connaissances sur l’intégration avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
STA 3.1