
Bezpieczeństwo Salesforce od podszewki: uwierzytelnianie i autoryzacja
Witaj na początku wszechstronnego przeglądu bezpieczeństwa Salesforce, który zaczynamy od podstawowych elementów: uwierzytelniania i autoryzacji. Ten artykuł to pierwszy z serii, której celem jest rozplątanie sieci mechanizmów bezpieczeństwa Salesforce.
Podstawy: uwierzytelnianie i autoryzacja
Uwierzytelnianie to proces sprawdzania, czy podmiot (użytkownik w przeglądarce albo maszyna uzyskująca dostęp do systemu) naprawdę jest tym, za kogo się podaje. Autoryzacja z kolei określa, jakie działania uwierzytelniony podmiot może wykonywać w Salesforce. Oba są kluczowe, żeby dane w Salesforce pozostały bezpieczne i żeby dostęp do nich mieli tylko uprawnieni użytkownicy i podmioty.
Od przeglądarek do API: punkty wejścia
Salesforce dba o to, żeby cały ruch przychodzący korzystał z SSL i TLS do bezpiecznego przesyłania danych. (Szczegółowo omówimy te terminy w jednym z kolejnych artykułów).
Wyobrażając sobie, jak dane wchodzą do Salesforce, pomyśl o dwóch głównych ścieżkach:
- Bezpośrednio przez przeglądarkę, przez użytkownika
- Przez aplikację kliencką API, taką jak aplikacja mobilna albo inny serwer
Obie ścieżki zaczynają swoją drogę od komunikacji z serwerem uwierzytelniania Salesforce.
[caption id="" align=“alignnone” width=“1800”]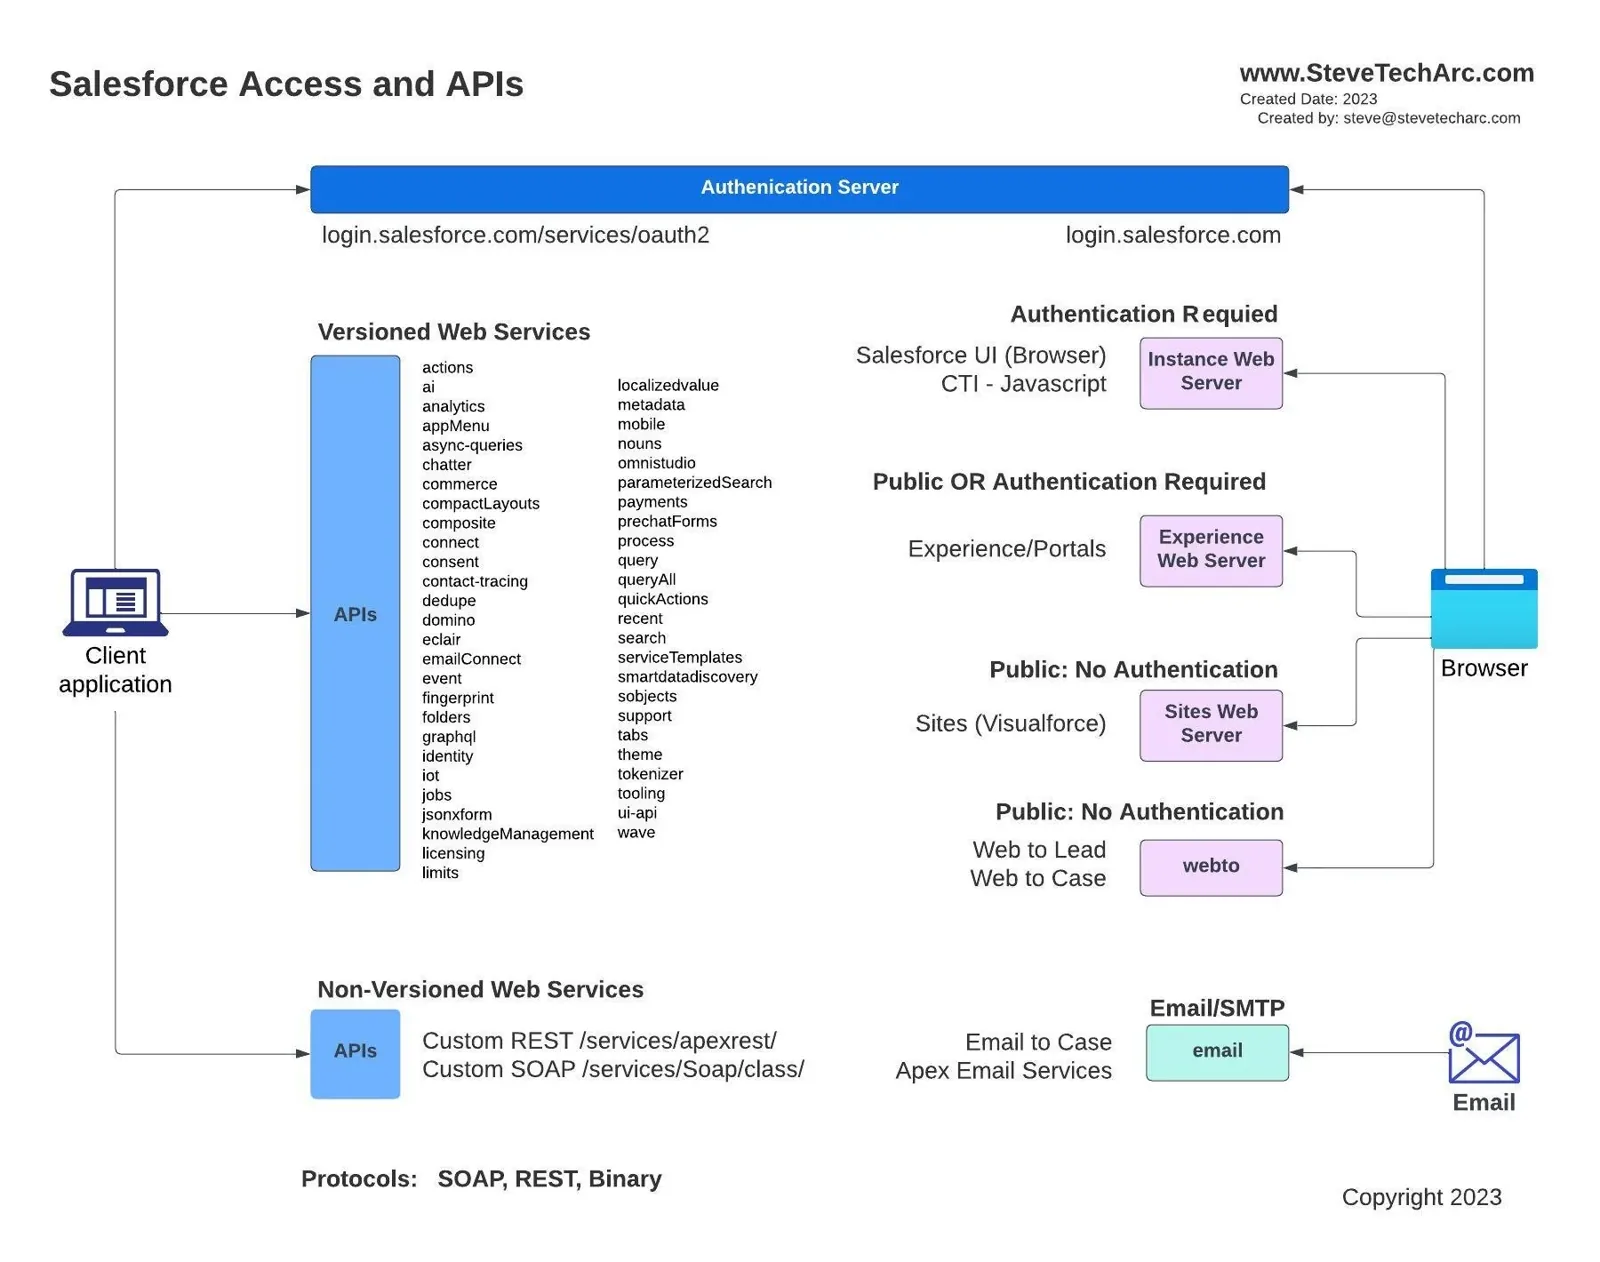 Diagram pokazujący różne sposoby, w jakie systemy zewnętrzne mogą uzyskać dostęp do Salesforce Core [/caption]
Rozłóżmy je bardziej na części:
Dostęp przez przeglądarkę
Dla ludzi korzystających z Salesforce przez przeglądarkę:
[caption id="" align=“alignnone” width=“1840”]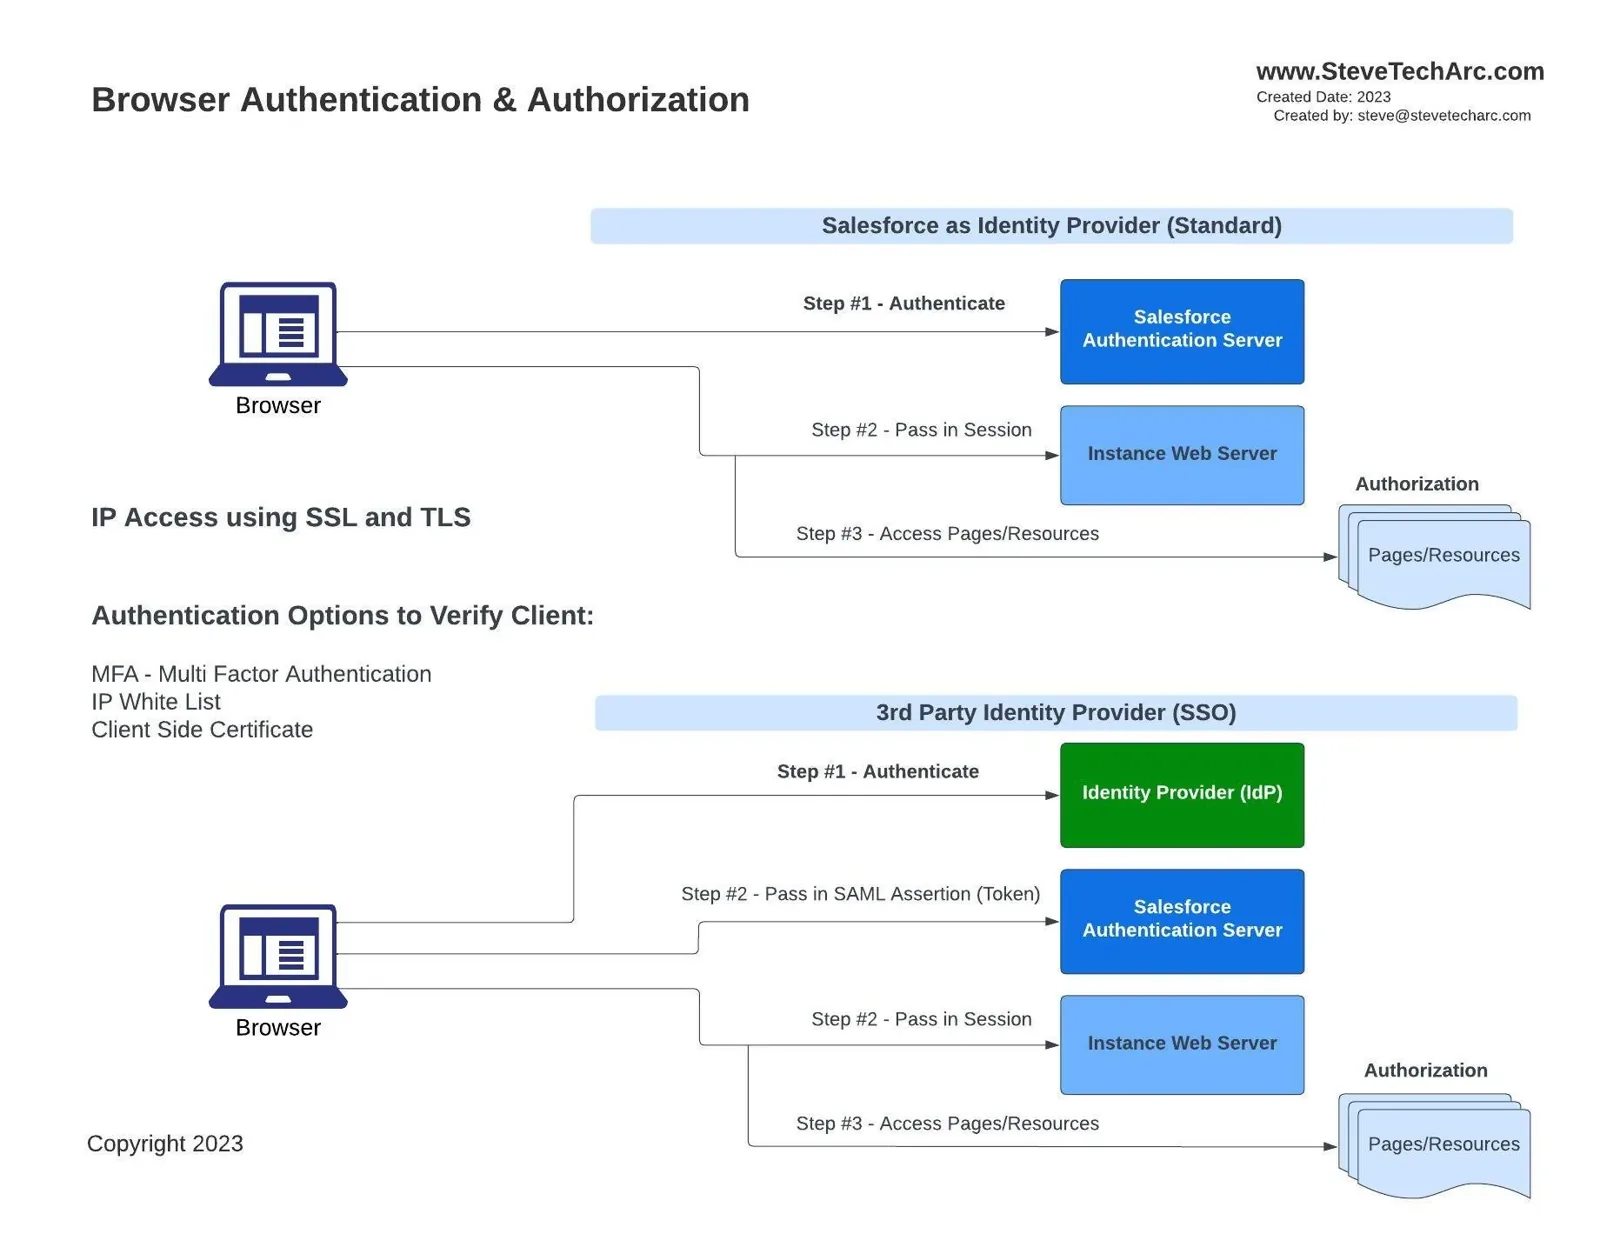 Przepływy uwierzytelniania przeglądarki w Salesforce [/caption]
- Dodatkowe warstwy bezpieczeństwa uwierzytelniania: uwierzytelnianie wieloskładnikowe (MFA), zakresy adresów IP i certyfikaty po stronie klienta.
- Dostawcy tożsamości: Salesforce może działać jako dostawca tożsamości (IDP) i weryfikować autentyczność użytkownika. Po uwierzytelnieniu serwer Salesforce przekazuje token sesji do instancji orgu danego klienta.
- Zewnętrzny IDP: zamiast Salesforce uwierzytelnianiem może zajmować się zewnętrzny IDP, skonfigurowany w relacji SSO z Salesforce. W takim przypadku IDP wysyła do Salesforce asercję SAML, a Salesforce po jej zweryfikowaniu wydaje token sesji.
Następnie mechanizmy autoryzacji kontrolują dostęp do stron i zasobów.
Dostęp klientów API
Dla maszyn próbujących uzyskać dostęp do Salesforce:
[caption id="" align=“alignnone” width=“1820”]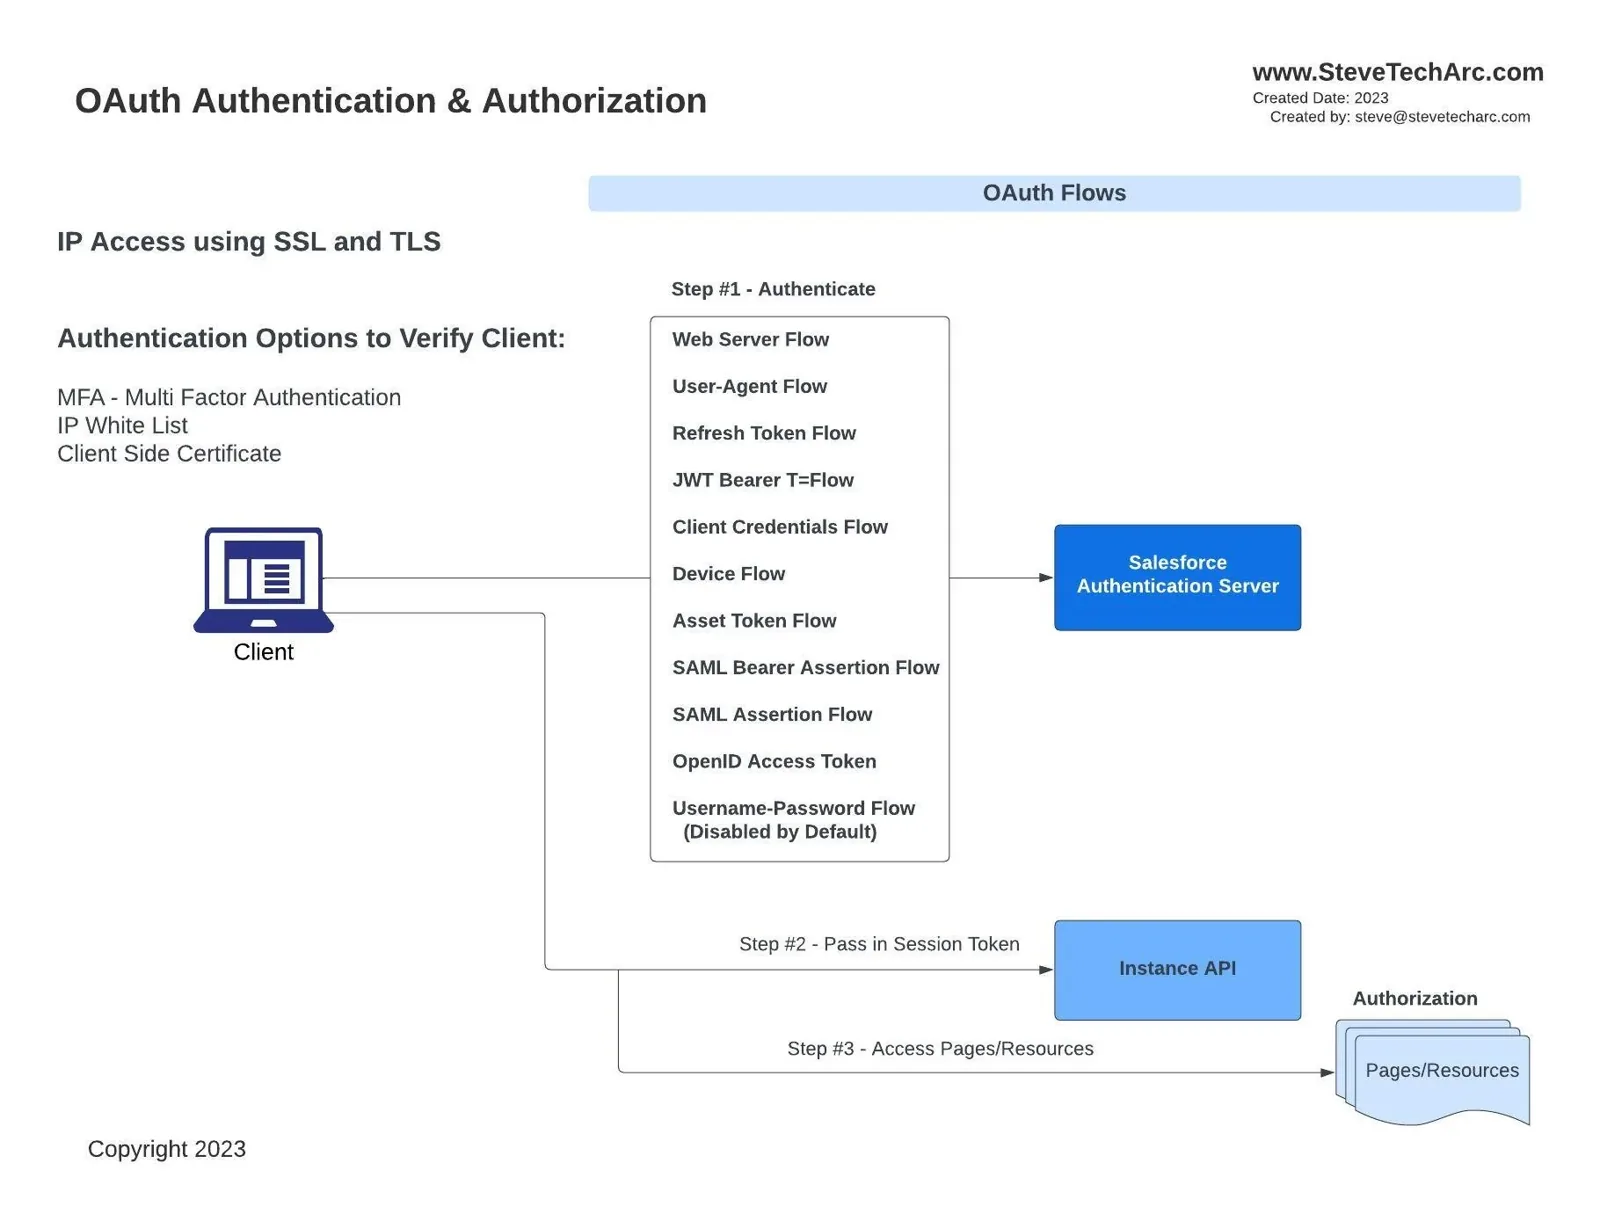 Procesy klienckie uwierzytelniające się w API Salesforce [/caption]
Przepływy OAuth: maszyny mogą uzyskać dostęp za pomocą jednego z wielu przepływów OAuth, od przepływu serwera WWW, odpowiedniego dla zewnętrznych serwerów WWW, po przepływ poświadczeń klienta i wiele innych pomiędzy. Każdy ma własną sekwencję i przeznaczenie.
Nawiązanie sesji: po uwierzytelnieniu serwer uwierzytelniania Salesforce przekazuje token sesji, który daje klientowi API dostęp do zasobów Salesforce.
Potem do gry wchodzą reguły autoryzacji.
Podsumowanie: jak to wszystko do siebie pasuje
Niezależnie od punktu dostępu, przeglądarki czy klienta API, proces obejmuje:
Bezpieczeństwo na poziomie transportu: użycie TLS i ewentualnie dodatkowych warstw, takich jak lista dozwolonych adresów IP i certyfikaty po stronie klienta, dla większego bezpieczeństwa.
Uwierzytelnianie: ten krok identyfikuje użytkownika albo system. Tu wchodzą elementy takie jak MFA czy zewnętrzni dostawcy tożsamości.
Wydanie tokenu sesji: po uwierzytelnieniu podmiot otrzymuje token sesji, który działa jak paszport do zasobów Salesforce.
Autoryzacja: ostatnia bariera. Nawet z prawidłowym tokenem sesji to ona decyduje, do jakich zasobów podmiot ma dostęp.
Z tą podstawową wiedzą możemy w kolejnych artykułach zagłębić się w niuanse bezpieczeństwa Salesforce. Czekaj na jeszcze bardziej szczegółowe omówienie każdego z wymienionych wyżej elementów.
Dziękuję za lekturę i mam nadzieję, że ten tekst okazał się przydatny. Nie przegap kolejnej części z dalszymi spostrzeżeniami o bezpieczeństwie Salesforce.
Bądźmy w kontakcie
Wyrusz w swoją podróż po tożsamości w Salesforce z pewnością siebie! Więcej spostrzeżeń i wskazówek znajdziesz tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab). Zasubskrybuj i pogłębiaj swoje zrozumienie tożsamości w Salesforce.
Pomagam zmieniać świat, dzieląc się wiedzą o integracji z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 3.1