
Et dypdykk i sikkerheten i Salesforce: autentisering og autorisasjon forklart
Velkommen til starten på en grundig gjennomgang av sikkerheten i Salesforce, der vi begynner med grunnmuren: autentisering og autorisasjon. Denne artikkelen er den første i en serie som skal nøste opp i nettet av sikkerhetsmekanismer i Salesforce.
Det grunnleggende: autentisering og autorisasjon
Autentisering er prosessen der man kontrollerer at en part, enten det er en bruker i en nettleser eller en maskin som kobler seg til systemet, virkelig er den den utgir seg for å være. Autorisasjon avgjør derimot hva den autentiserte parten har lov til å gjøre i Salesforce. Begge deler er avgjørende for at dataene dine i Salesforce forblir sikre, og for at bare autoriserte brukere og systemer får tilgang til dem.
Fra nettlesere til API-er: inngangene
Salesforce sørger for at all innkommende trafikk bruker SSL og TLS for sikker datatransport. (Vi går nærmere inn på disse begrepene i en kommende artikkel.)
Når du ser for deg hvordan data kommer inn i Salesforce, kan du tenke på to hovedveier:
- Direkte via en nettleser, av en bruker
- Gjennom en API-klientapplikasjon, for eksempel en mobilapp eller en annen server
Begge veiene starter med å kommunisere med autentiseringsserveren i Salesforce.
[caption id="" align=“alignnone” width=“1800”]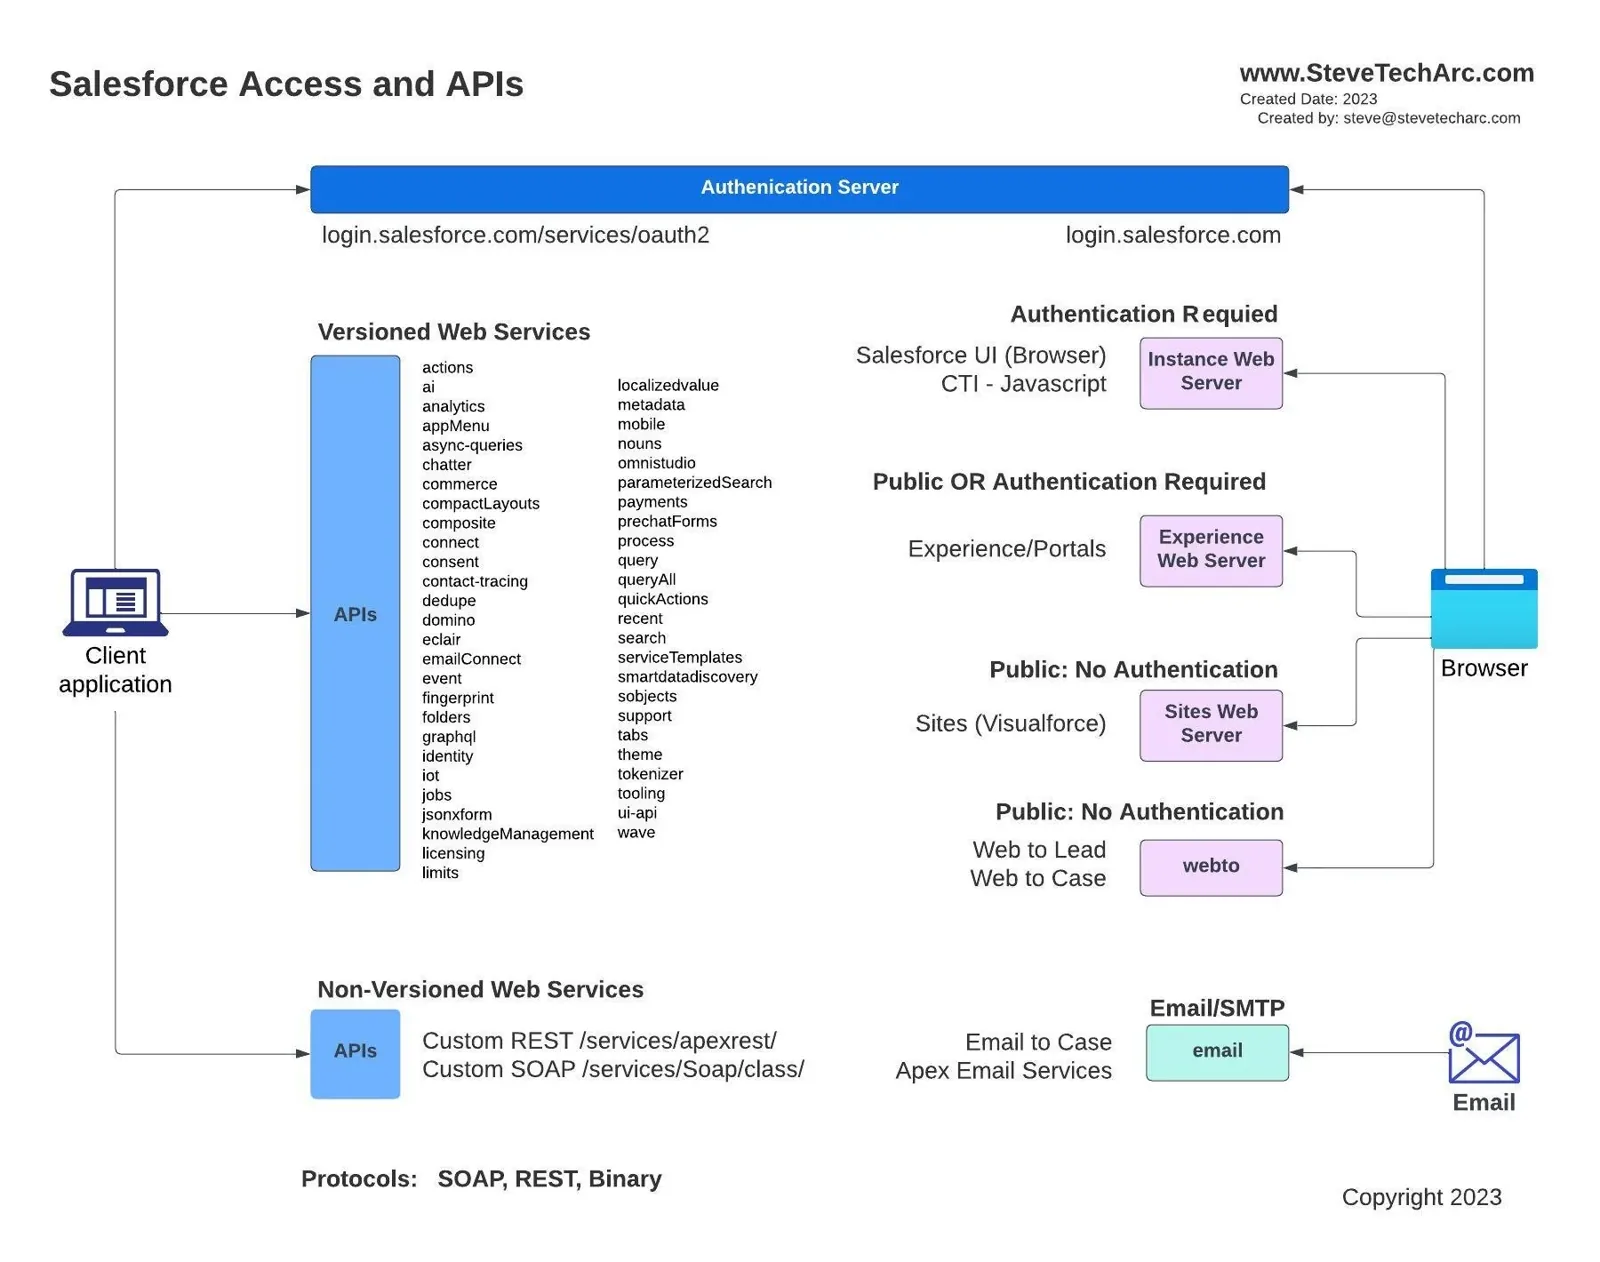 Et diagram som viser de ulike måtene eksterne systemer kan få tilgang til Salesforce Core på [/caption]
La oss bryte dem videre ned:
Tilgang via nettleser
For mennesker som jobber i Salesforce via en nettleser:
[caption id="" align=“alignnone” width=“1840”]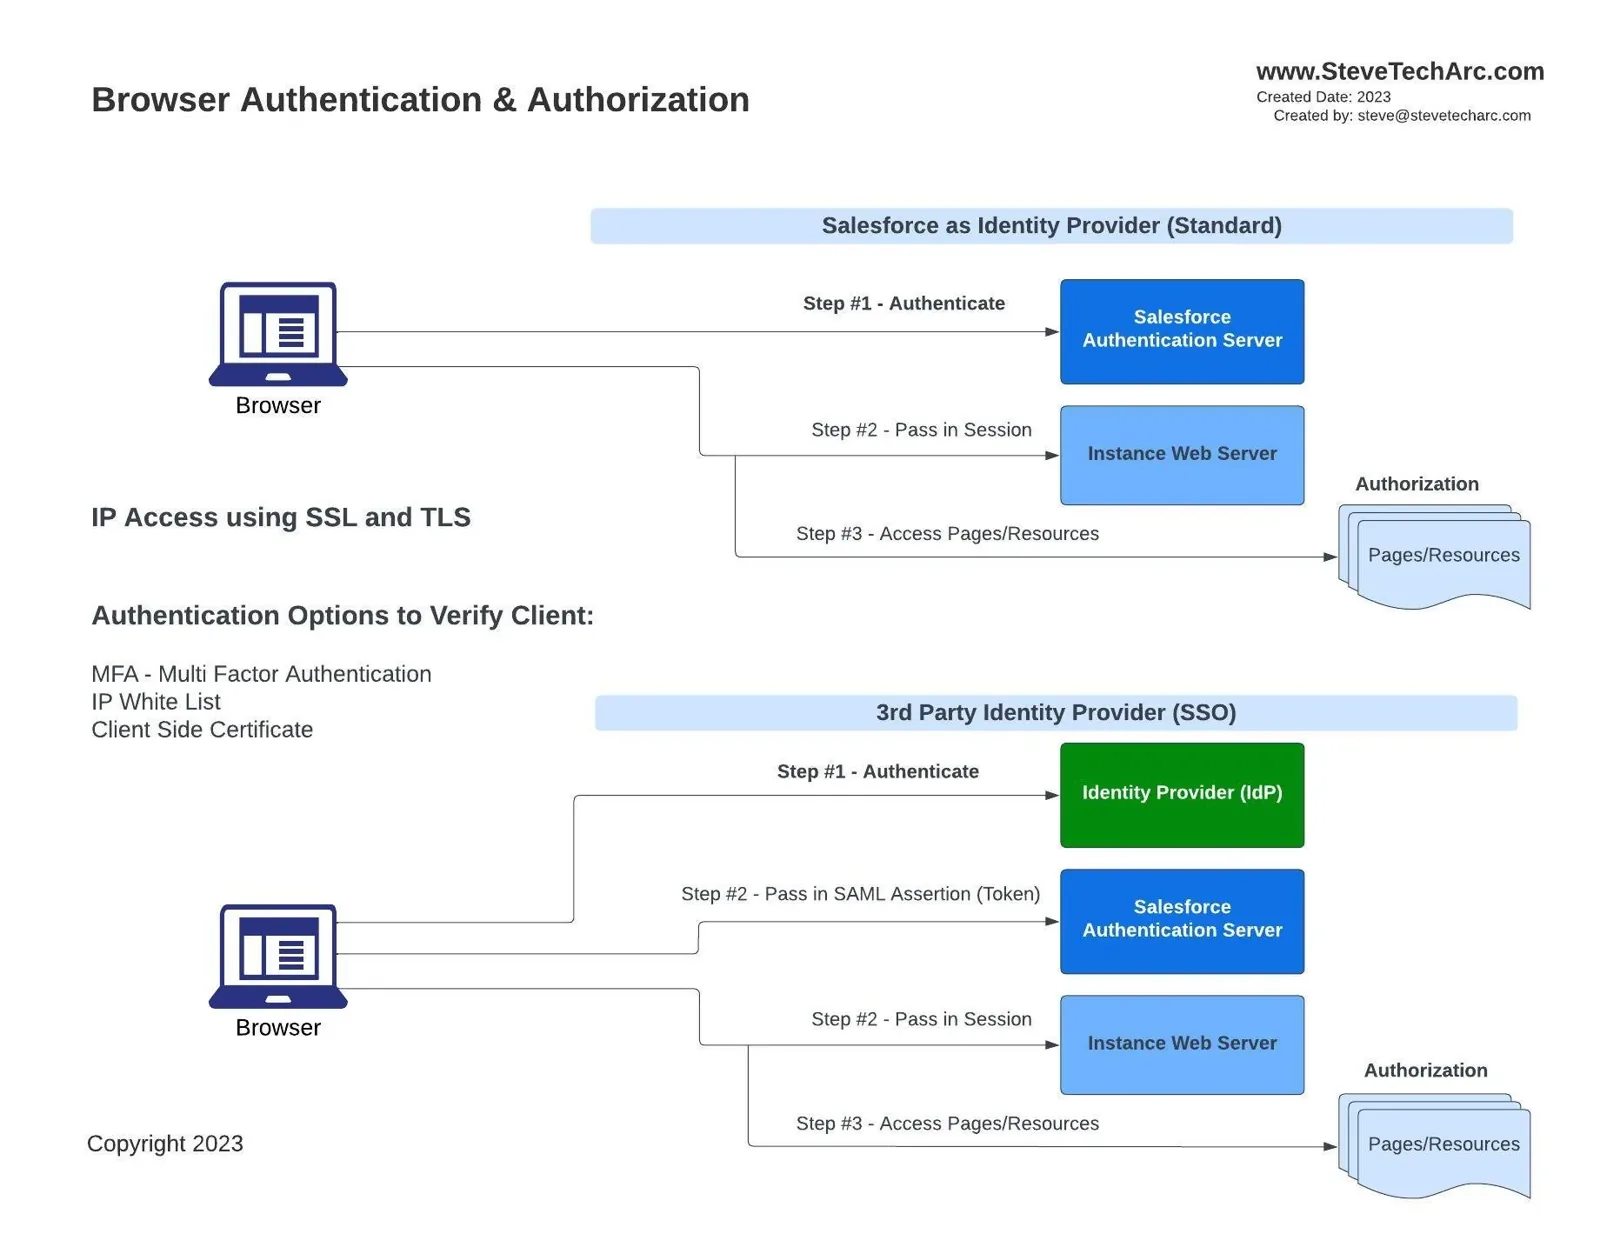 Autentiseringsflyter fra nettleseren inn i Salesforce [/caption]
- Ekstra sikkerhetslag ved autentisering: flerfaktorautentisering (MFA), IP-områder og klientsertifikater.
- Identitetsleverandører: Salesforce kan fungere som identitetsleverandør (IDP) og kontrollere at brukeren er ekte. Når brukeren er autentisert, gir Salesforce-serveren et sesjonstoken til klientens org-instans.
- Tredjeparts-IDP: I stedet for Salesforce kan en tredjeparts-IDP, satt opp i en SSO-relasjon med Salesforce, ta seg av autentiseringen. Da sender IDP-en en SAML-assertion til Salesforce, som utsteder sesjonstokenet når den er validert.
Deretter styrer autorisasjonsmekanismene tilgangen til sider og ressurser.
Tilgang for API-klienter
For maskiner som prøver å få tilgang til Salesforce:
[caption id="" align=“alignnone” width=“1820”]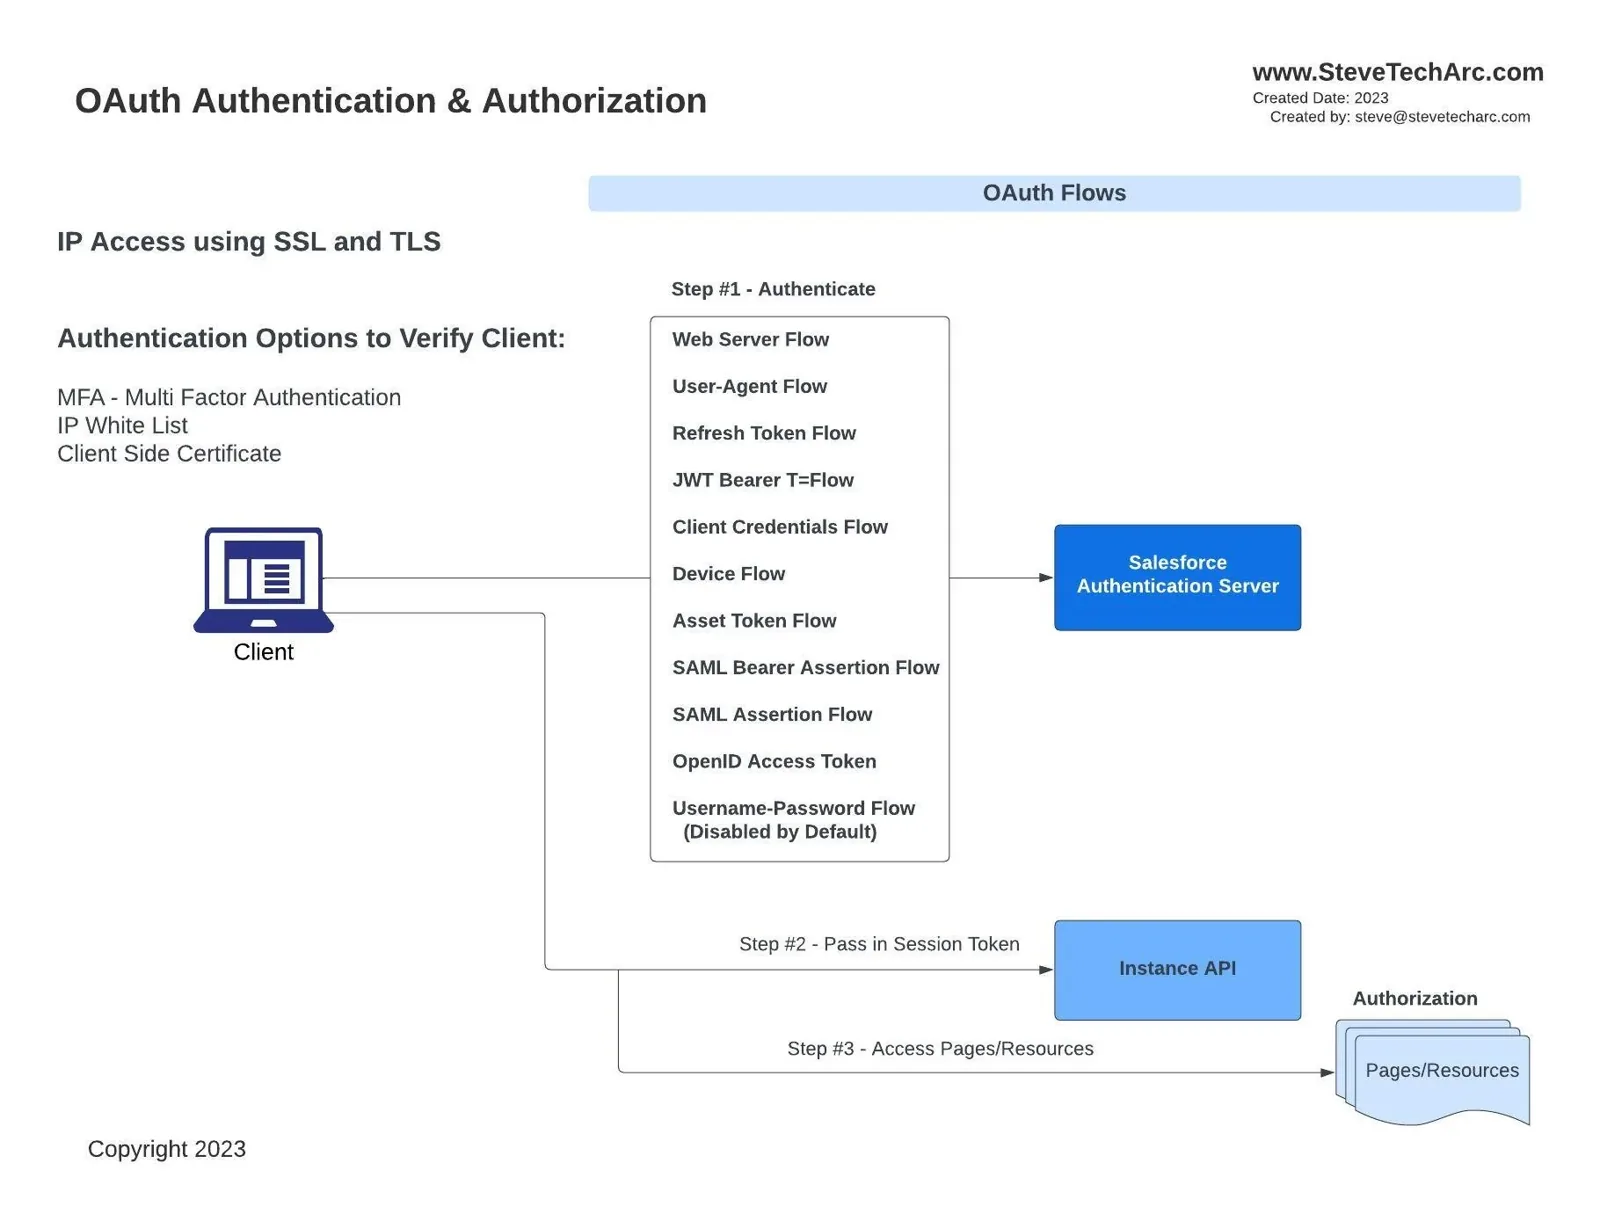 Klientprosesser som autentiserer seg mot Salesforce-API-er [/caption]
OAuth-flyter: Maskiner kan bruke én av flere OAuth-flyter for å få tilgang, fra webserverflyten for eksterne webservere til client credentials-flyten og mange imellom. Hver har sin egen sekvens og sitt eget formål.
Etablering av sesjonen: Etter autentiseringen overleverer autentiseringsserveren i Salesforce et sesjonstoken, som gir API-klienten tilgang til ressursene i Salesforce.
Deretter kommer autorisasjonsreglene inn i bildet.
Oppsummering: slik henger alt sammen
Uansett inngang, nettleser eller API-klient, består prosessen av:
Sikkerhet på transportnivå: TLS, eventuelt med ekstra lag som tillatte IP-adresser og klientsertifikater for økt sikkerhet.
Autentisering: Dette trinnet identifiserer brukeren eller systemet. Det er her ting som MFA eller tredjeparts-IDP-er kommer inn.
Utstedelse av sesjonstoken: Når parten er autentisert, får den et sesjonstoken som fungerer som et pass til ressursene i Salesforce.
Autorisasjon: Den siste sperren. Selv med et gyldig sesjonstoken er det her det avgjøres hvilke ressurser parten får tilgang til.
Med denne grunnkunnskapen er vi klare til å gå dypere inn i nyansene i sikkerheten i Salesforce i de kommende artiklene. Følg med på en enda mer detaljert gjennomgang av hver del som er nevnt ovenfor.
Takk for at du leste, jeg håper du fikk noe ut av det. Ikke gå glipp av neste del, med mer innsikt i sikkerheten i Salesforce.
Følg med
Begynn reisen din med Salesforce Identity med selvtillit! For mer innsikt og flere tips, følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonner, og styrk forståelsen din av Salesforce Identity.
Vi hjelper til med å forandre verden ved å dele integrasjonskunnskap med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
STA 3.1