
Подробно о безопасности Salesforce: аутентификация и авторизация
Добро пожаловать в начало подробного разбора безопасности Salesforce. Начнем с основ: аутентификации и авторизации. Эта статья — первая в серии, цель которой — распутать сеть механизмов безопасности Salesforce.
Основы: аутентификация и авторизация
Аутентификация — это процесс проверки того, что участник, будь то пользователь в браузере или машина, обращающаяся к системе, действительно тот, за кого себя выдает. Авторизация же определяет, какие действия аутентифицированному участнику разрешено выполнять в Salesforce. И то и другое крайне важно, чтобы ваши данные в Salesforce оставались защищенными и доступ к ним имели только авторизованные пользователи и системы.
От браузеров до API: точки входа
Salesforce следит за тем, чтобы весь входящий трафик использовал SSL и TLS для защищенной передачи данных. (Мы подробно разберем эти термины в одной из следующих статей.)
Если представить, как данные попадают в Salesforce, можно выделить два основных пути:
- Напрямую через браузер, силами пользователя
- Через клиентское приложение API, например мобильное приложение или другой сервер
Оба пути начинаются с обращения к серверу аутентификации Salesforce.
[caption id="" align=“alignnone” width=“1800”]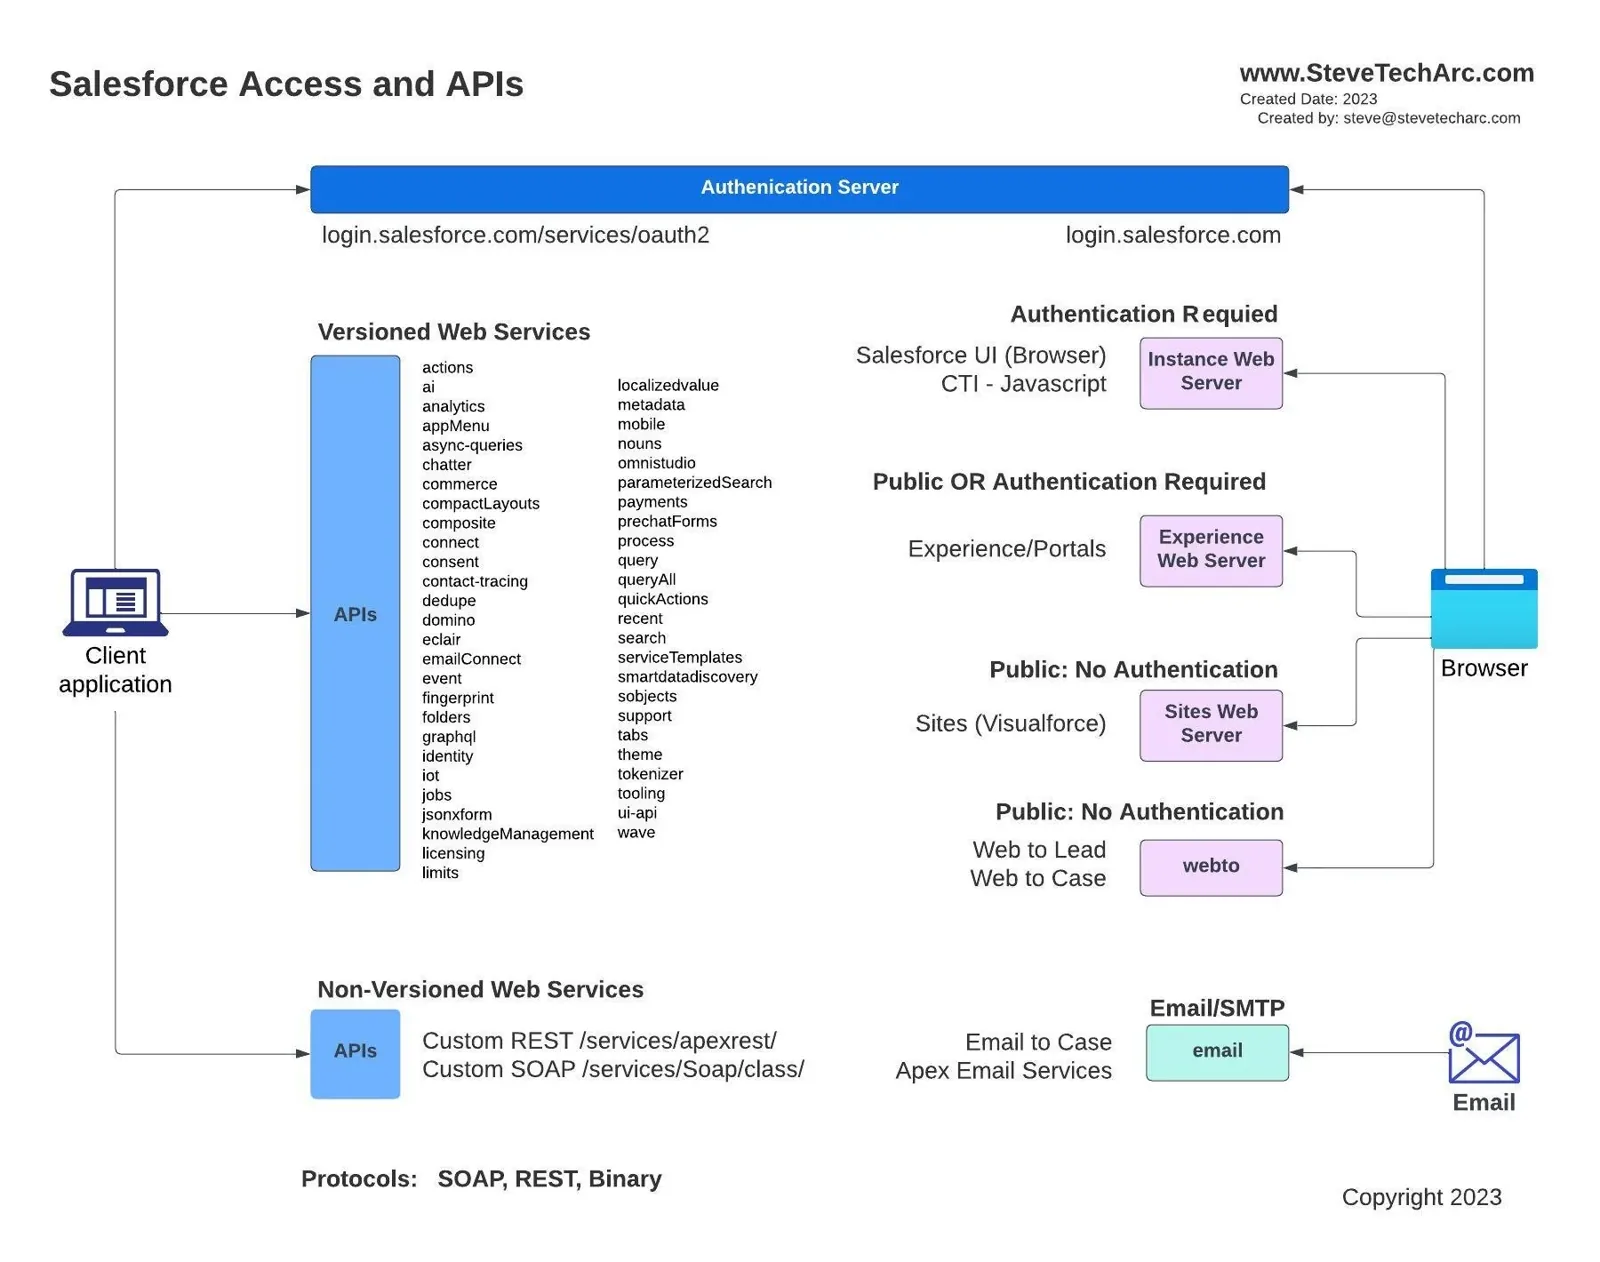 Схема, показывающая разные способы, которыми внешние системы могут обращаться к Salesforce Core [/caption]
Разберем их подробнее:
Доступ через браузер
Для людей, работающих с Salesforce через браузер:
[caption id="" align=“alignnone” width=“1840”]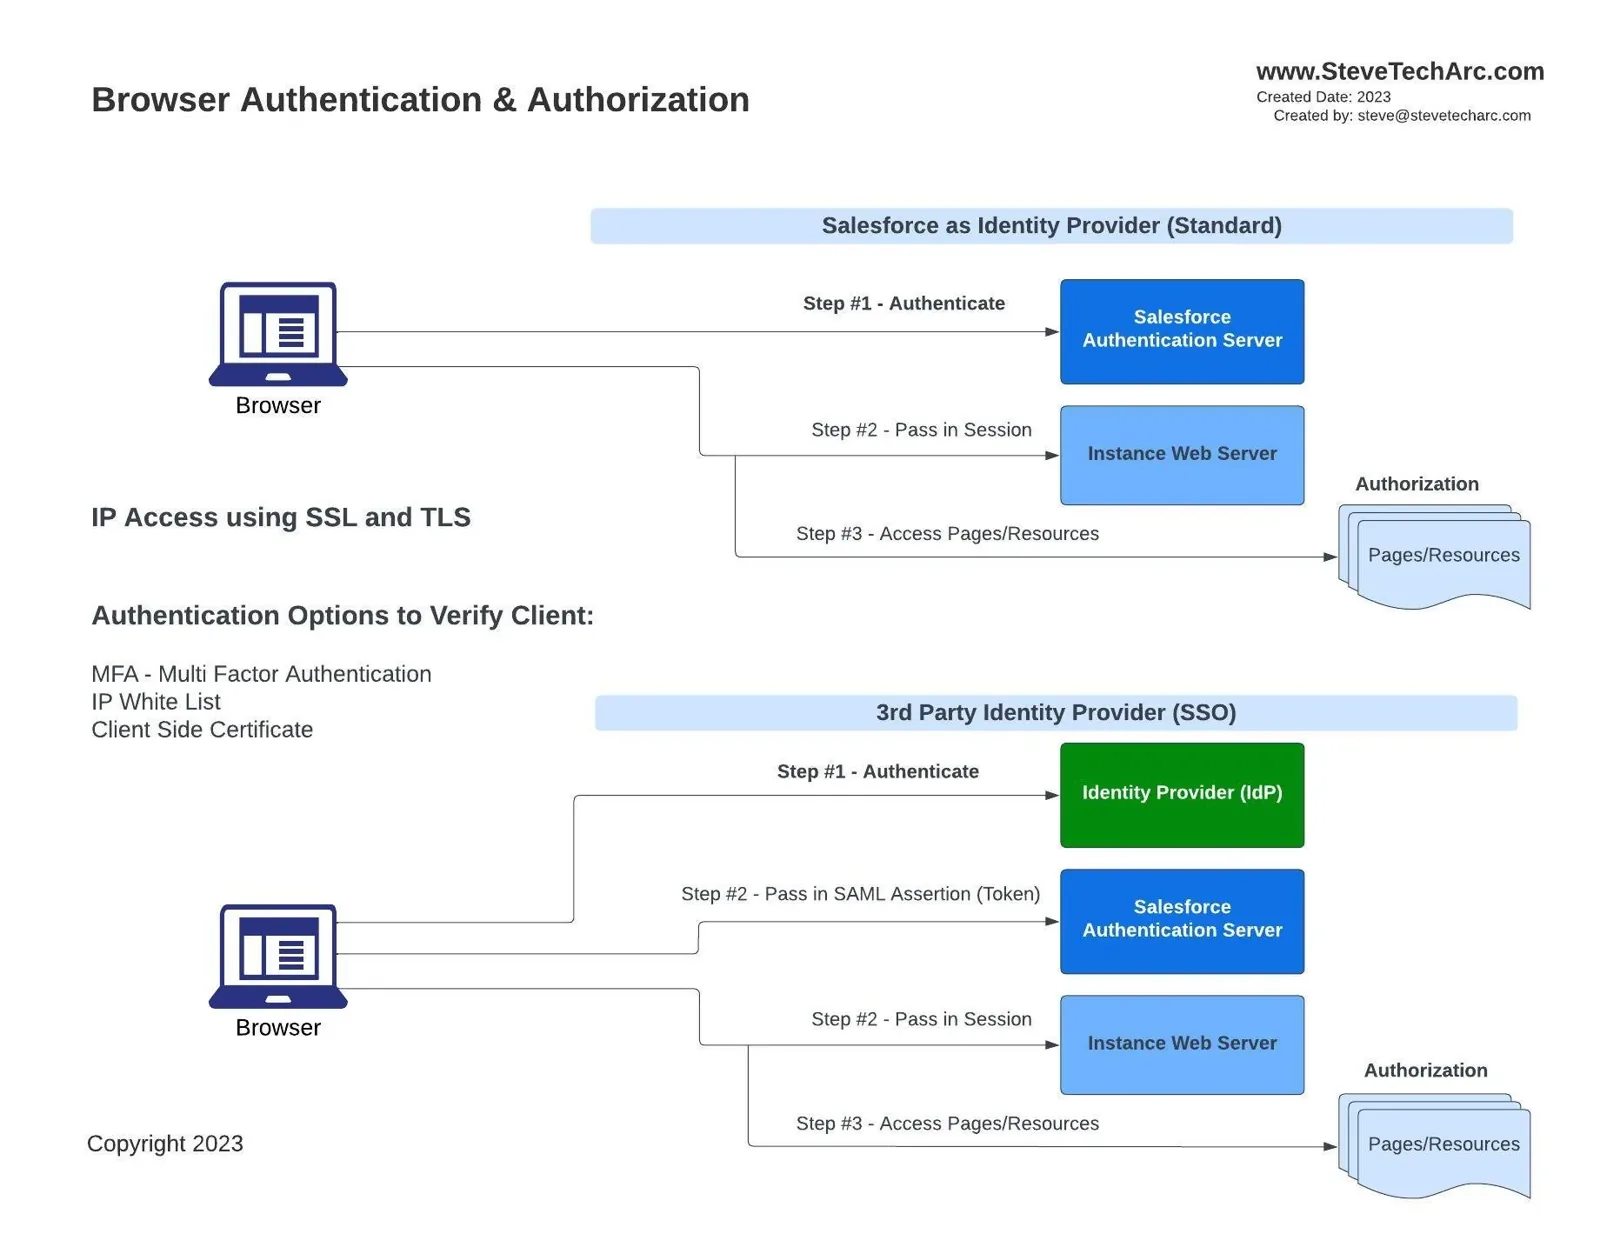 Потоки аутентификации из браузера в Salesforce [/caption]
- Дополнительные уровни защиты при аутентификации: многофакторная аутентификация (MFA), диапазоны IP-адресов и клиентские сертификаты.
- Поставщики удостоверений: Salesforce может выступать поставщиком удостоверений (IDP) и проверять подлинность пользователя. После аутентификации сервер Salesforce выдает маркер сеанса экземпляру организации клиента.
- Сторонний IDP: Вместо Salesforce аутентификацию может выполнять сторонний IDP, настроенный в отношениях SSO с Salesforce. В этом случае IDP отправляет в Salesforce утверждение SAML (SAML assertion), и после его проверки Salesforce выдает маркер сеанса.
После этого механизмы авторизации управляют доступом к страницам и ресурсам.
Доступ для клиентов API
Для машин, которые пытаются обратиться к Salesforce:
[caption id="" align=“alignnone” width=“1820”]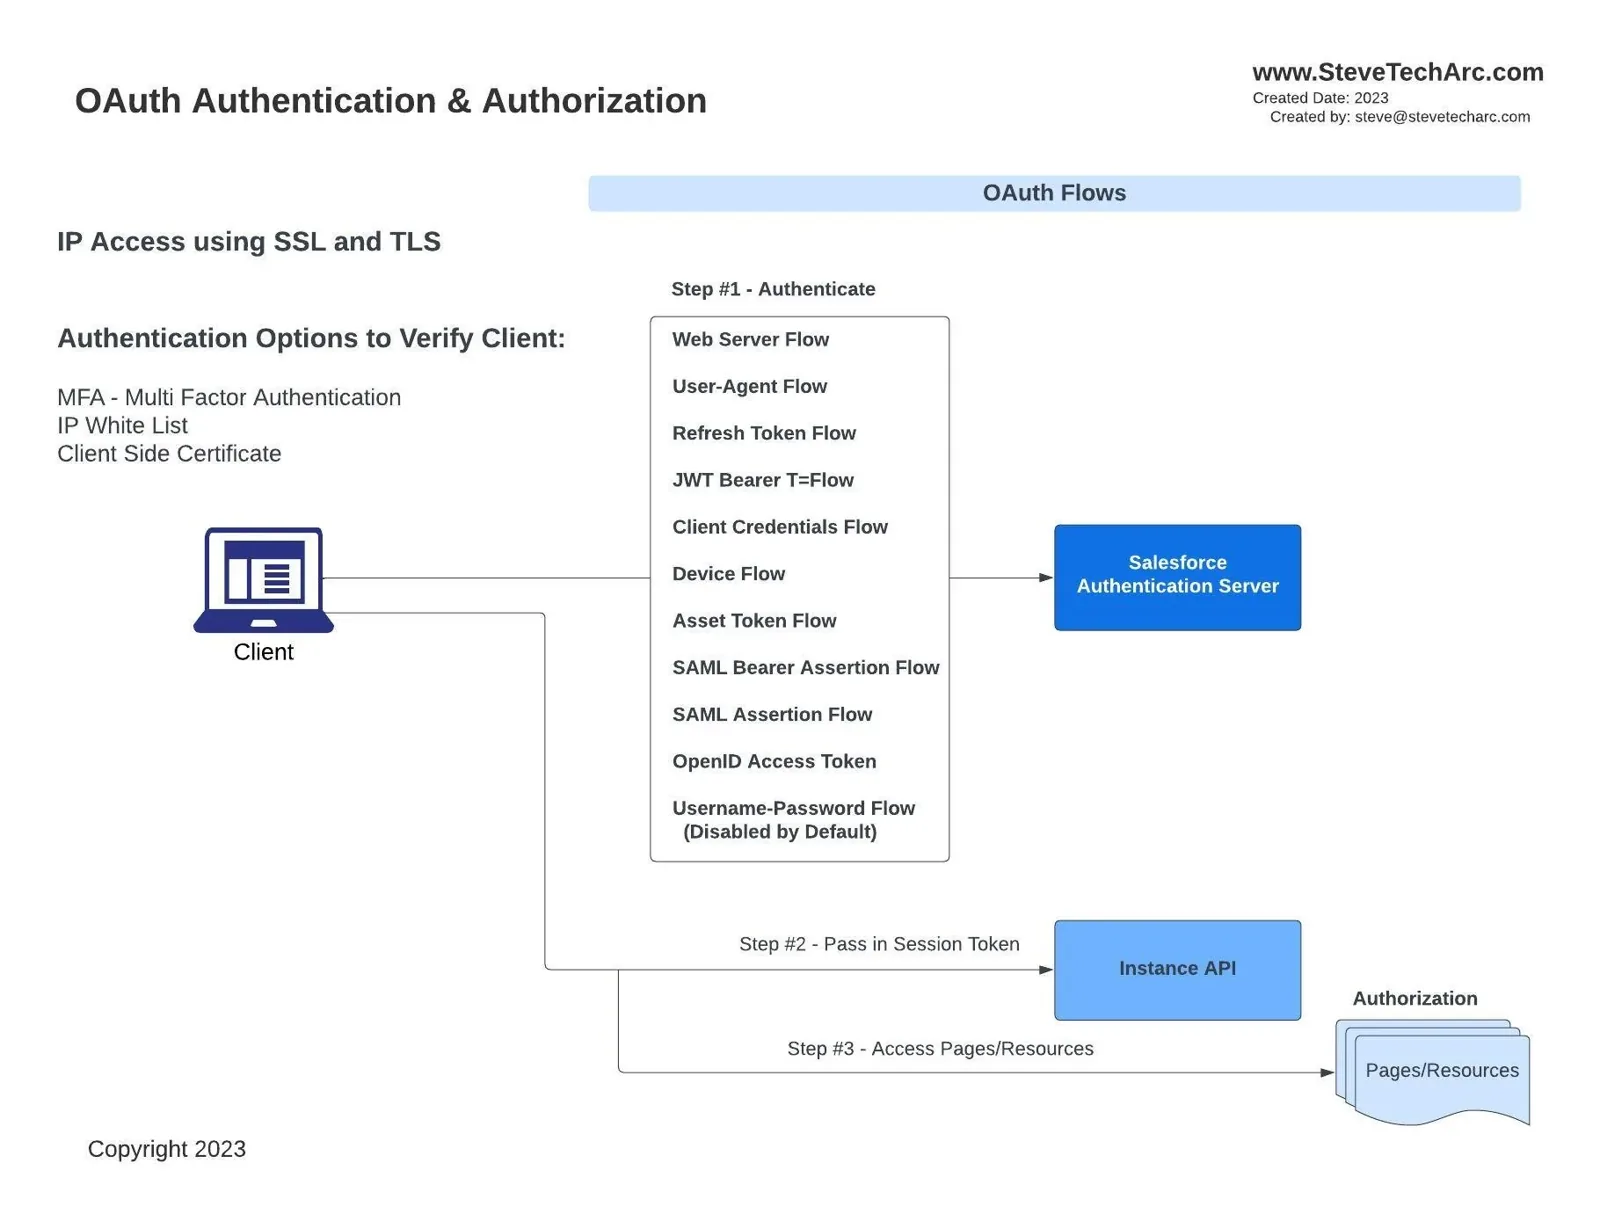 Клиентские процессы, проходящие аутентификацию в API Salesforce [/caption]
Потоки OAuth: Машины могут получить доступ с помощью одного из нескольких потоков OAuth: от потока веб-сервера для внешних веб-серверов до потока client credentials и множества промежуточных вариантов. У каждого своя последовательность и свое назначение.
Установка сеанса: После аутентификации сервер аутентификации Salesforce передает маркер сеанса, который дает клиенту API доступ к ресурсам Salesforce.
Затем в дело вступают правила авторизации.
Итог: как все это складывается вместе
Независимо от точки входа — браузер или клиент API — процесс включает:
Безопасность на транспортном уровне: TLS и, возможно, дополнительные уровни, такие как список разрешенных IP-адресов и клиентские сертификаты, для повышения безопасности.
Аутентификация: На этом шаге определяется пользователь или система. Именно здесь подключаются такие элементы, как MFA или сторонние IDP.
Выдача маркера сеанса: После аутентификации участник получает маркер сеанса, который служит пропуском к ресурсам Salesforce.
Авторизация: Последний барьер. Даже при действительном маркере сеанса именно она определяет, к каким ресурсам участник получит доступ.
С этими базовыми знаниями мы готовы глубже погрузиться в тонкости безопасности Salesforce в следующих статьях. Следите за новостями — впереди еще более подробный разбор каждого упомянутого компонента.
Спасибо, что дочитали. Надеюсь, статья была вам полезна. Не пропустите следующую часть с новыми подробностями о безопасности Salesforce.
Следите за новостями
Начните свой путь в Salesforce Identity уверенно! Больше идей и советов ищите здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab). Подписывайтесь и углубляйте свое понимание Salesforce Identity.
Помогаем менять мир, делясь знаниями об интеграции с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 3.1