
Salesforce परमिशन सेट और परमिशन सेट ग्रुप: एक गाइड और डेमो
Salesforce सिक्योरिटी की आज की पड़ताल में हम परमिशन सेट (permission sets) और परमिशन सेट ग्रुप (permission set groups) की दुनिया में गहराई से उतर रहे हैं।
Salesforce सालों में बदलता रहा है, और अब परमिशन सेट प्लेटफ़ॉर्म के अलग-अलग तत्वों तक एक्सेस देने का मुख्य ज़रिया बन गए हैं।
इस ब्लॉग पोस्ट में हम परमिशन सेट के महत्व पर बात करेंगे, और देखेंगे कि ज़्यादा कुशल एक्सेस मैनेजमेंट के लिए उन्हें परमिशन सेट ग्रुप में कैसे व्यवस्थित किया जा सकता है।
प्रोफ़ाइल से परमिशन सेट की ओर
पहले, Salesforce की सुविधाओं तक एक्सेस नियंत्रित करने का सबसे आम तरीक़ा प्रोफ़ाइल थीं। लेकिन हाल के समय में एक बुनियादी बदलाव आया है। अब प्रोफ़ाइल को ज़रूरी चीज़ों तक सीमित रखने के लिए डिज़ाइन किया जाता है, जिनमें मुख्य रूप से IP एड्रेस एक्सेस और बुनियादी डिफ़ॉल्ट जैसे तत्व होते हैं। असली ताक़त परमिशन सेट में है, यानी एक सेट में साथ रखी गई परमिशन का संग्रह।
यह बदलाव यूज़र एक्सेस पर ज़्यादा बारीक नियंत्रण देता है। यूज़र प्रोफ़ाइल में सीधे ढेर सारी परमिशन जोड़ने के बजाय, परमिशन सेट एक्सेस मैनेजमेंट का मॉड्यूलर तरीक़ा देते हैं। आप इन्हें ऐसे बिल्डिंग ब्लॉक मान सकते हैं जिन्हें जोड़कर परमिशन के जटिल सेट बनाए जा सकते हैं। इसके अलावा, परमिशन सेट ग्रुप “म्यूटिंग” (muting) की अवधारणा लाते हैं, जिससे आप यूज़र के किसी समूह से ख़ास क्षमताएँ हटा सकते हैं।
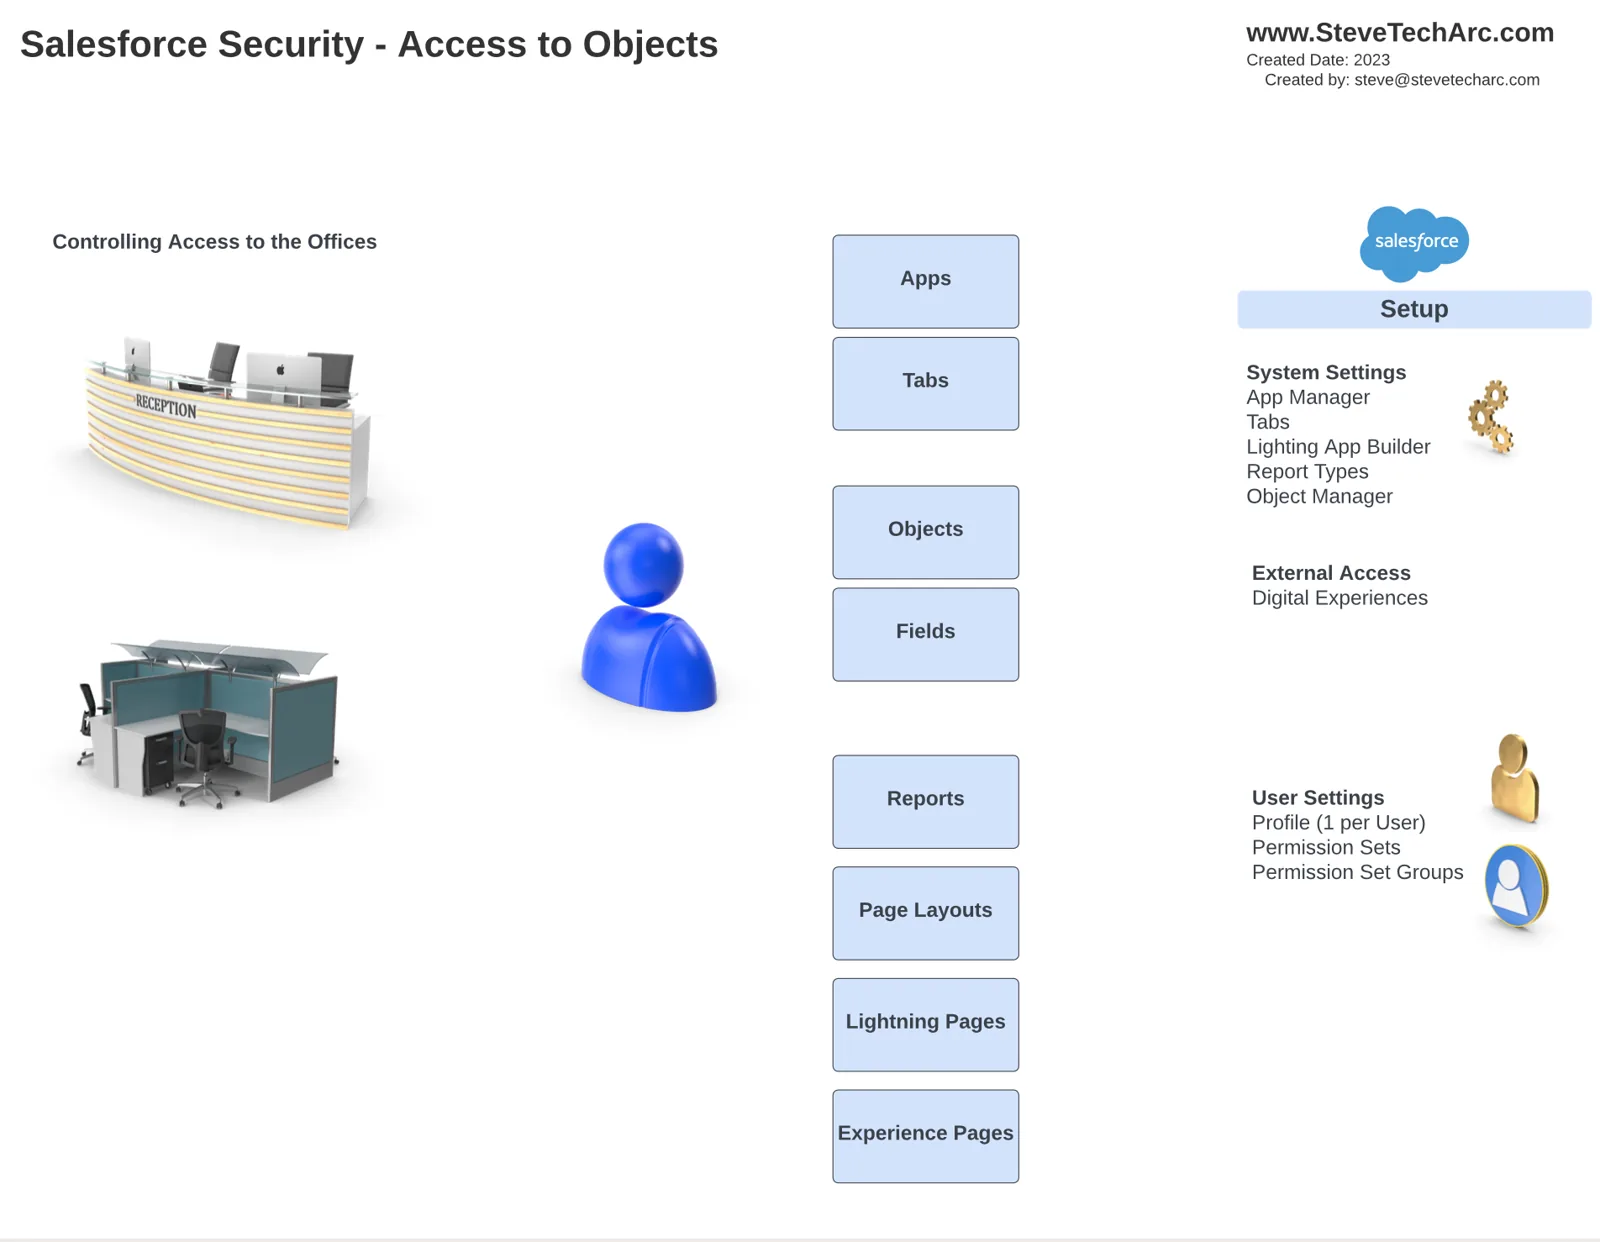
प्रोफ़ाइल और परमिशन सेट की बनावट
इस अवधारणा को बेहतर समझने के लिए, इसे एक व्यावहारिक उदाहरण से खोलते हैं। कल्पना करें कि आपके पास एक Salesforce इंस्टेंस है जिसमें अलग-अलग तरह के यूज़र हैं, और हर एक को अलग स्तर का एक्सेस चाहिए। हम इसे Paul नाम के एक पायलट यूज़र और दो ऑब्जेक्ट, “View Airports” और “Navigational Aids”, वाले डेमो से समझाएँगे।
1. Staff Pilot प्रोफ़ाइल बनाना
शुरुआत Paul के लिए न्यूनतम एक्सेस वाली प्रोफ़ाइल बनाकर करें, जिसका सटीक नाम “Staff Pilot Profile” रखें। इस प्रोफ़ाइल को सिर्फ़ ज़रूरत भर की न्यूनतम परमिशन देनी चाहिए।
2. परमिशन सेट बनाना
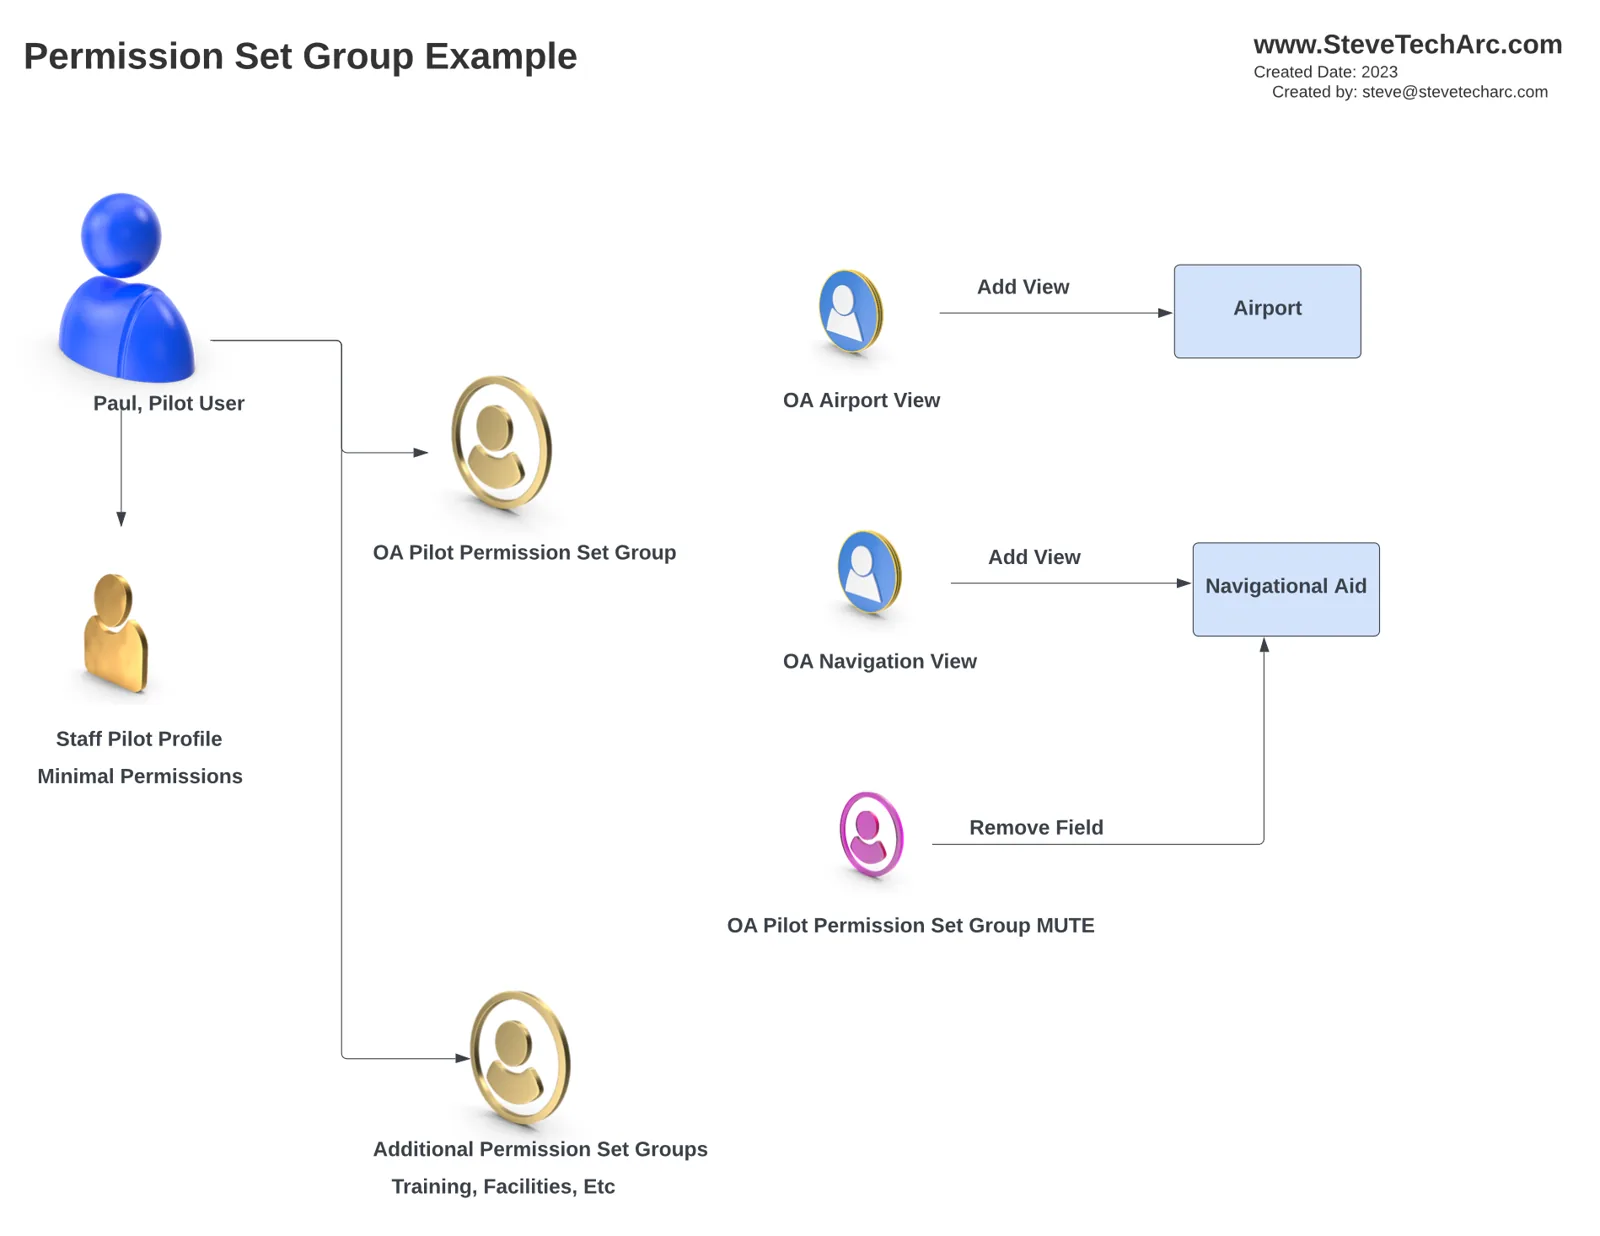
अब दो परमिशन सेट बनाते हैं:
परमिशन सेट 1: Airport View
विवरण: एयरपोर्ट डेटा देखना
परमिशन: “OA Airports” ऑब्जेक्ट का एक्सेस दें, उसके सभी फ़ील्ड के रीड एक्सेस के साथ।
परमिशन सेट 2: Navigational View
विवरण: नेविगेशन डेटा देखना
परमिशन: “OA Navigational Aid” ऑब्जेक्ट का एक्सेस दें, उसके सभी फ़ील्ड के रीड एक्सेस के साथ।
3. परमिशन सेट ग्रुप बनाना
इसके बाद “Pilot Group” नाम का एक परमिशन सेट ग्रुप बनाएँ। इस ग्रुप में वे दोनों परमिशन सेट होंगे जो हमने पहले बनाए, “Airport View” और “Navigational View”।
4. परमिशन म्यूट करना
अब आता है म्यूटिंग का जादू। ख़ास क्षमताएँ घटाने के लिए हम परमिशन सेट ग्रुप में एक म्यूटिंग परमिशन सेट इस्तेमाल कर सकते हैं। हमारे मामले में, हम “Navigational Aid” ऑब्जेक्ट के “File Name” फ़ील्ड का एक्सेस हटाना चाहते हैं।
[caption id="" align=“alignnone” width=“2236”]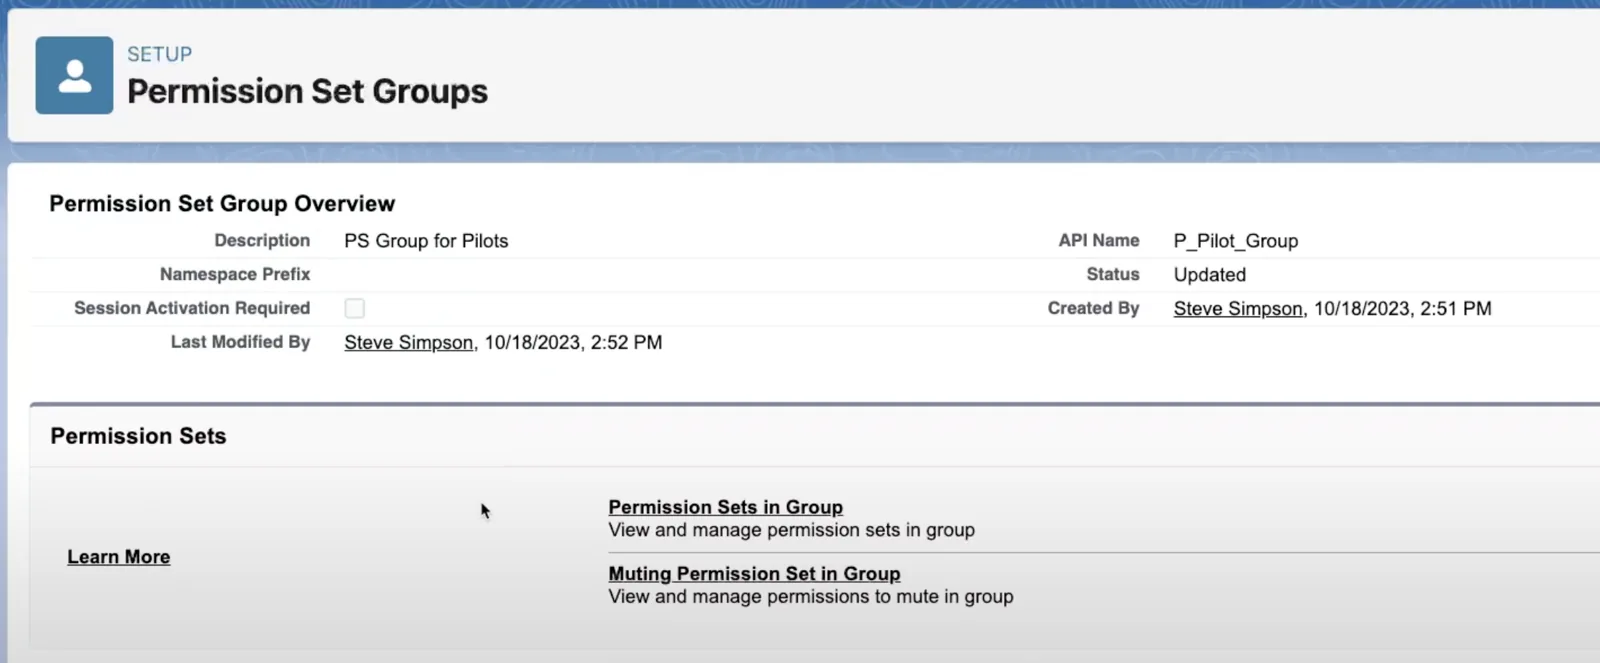 म्यूट परमिशन सेट (Mute Permission Set) चुनें [/caption]
यह म्यूटिंग परमिशन सेट सिर्फ़ “Pilot Group” के लिए होना चाहिए, और इसे न साझा किया जा सकता है, न पहले से बनाया जा सकता है।
यूज़र असाइनमेंट और एक्सपायरी
अब जब हमारे परमिशन सेट और ग्रुप तैयार हैं, हम उन्हें यूज़र को असाइन कर सकते हैं। इस डेमो में हम पायलट Paul को “Pilot Group” असाइन करते हैं। लेकिन बात यहीं ख़त्म नहीं होती।
आप एक्सपायरी डेट तय करके असाइनमेंट की अवधि नियंत्रित कर सकते हैं। यानी आप यूज़र को समय-सीमा वाला एक्सेस दे सकते हैं, और एक्सपायर होने पर परमिशन सेट ग्रुप अपने-आप हट जाएगा।
नतीजा
नतीजतन, जब पायलट Paul लॉग इन करता है, तो उसे दो टैब दिखते हैं: “OA Airports” और “OA Navigational Aid”। लेकिन ध्यान दें कि “File Name” फ़ील्ड, जिसे म्यूट किया गया था, अब उपलब्ध नहीं है। यह दिखाता है कि परमिशन सेट और परमिशन सेट ग्रुप यूज़र की क्षमताओं पर कितना बारीक नियंत्रण दे सकते हैं।
निष्कर्ष
निष्कर्ष यह है कि Salesforce प्रोफ़ाइल मुख्य रूप से ऑथेंटिकेशन और एक्सेस के लिए डिज़ाइन की जानी चाहिए, जबकि परमिशन सेट और परमिशन सेट ग्रुप काम (फ़ंक्शन) के हिसाब से व्यवस्थित होने चाहिए। इस तरीक़े से आप यूज़र की क्षमताओं को ज़्यादा असरदार ढंग से मैनेज कर सकते हैं और एक सुव्यवस्थित सिस्टम बनाए रख सकते हैं।
परमिशन सेट और म्यूटिंग की ताक़त से आप यूज़र एक्सेस को ख़ास ज़रूरतों के हिसाब से आसानी से ढाल सकते हैं, और ज़्यादा सुरक्षित और कुशल Salesforce एनवायरनमेंट बना सकते हैं।
धन्यवाद
उम्मीद है इस ब्लॉग पोस्ट ने प्रोफ़ाइल, परमिशन सेट और परमिशन सेट ग्रुप की क्षमताओं पर रोशनी डाली होगी।
यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ बढ़िया विचार बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 4.3