
ערכות הרשאות וקבוצות ערכות הרשאות ב-Salesforce: מדריך והדגמה
בסיור של היום באבטחת Salesforce אנחנו צוללים לעולם של ערכות הרשאות (permission sets) וקבוצות ערכות הרשאות (permission set groups).
Salesforce התפתחה לאורך השנים, וכיום ערכות הרשאות הפכו לדרך העיקרית לתת גישה לרכיבים שונים בפלטפורמה.
במאמר הזה נדון בחשיבות של ערכות הרשאות, ובאופן שבו אפשר לארגן אותן בקבוצות ערכות הרשאות לניהול גישה יעיל יותר.
המעבר מפרופילים לערכות הרשאות
בעבר, פרופילים היו השיטה המקובלת לשליטה בגישה לתכונות של Salesforce. אבל לאחרונה התרחש שינוי מהותי. כיום פרופילים מתוכננים להיות מצומצמים למינימום ההכרחי, ולהתמקד בעיקר ברכיבים כמו גישה לפי כתובת IP וברירות מחדל בסיסיות. הכוח האמיתי נמצא בערכות ההרשאות, כלומר אוספים של הרשאות שמקובצות יחד לערכה אחת.
השינוי הזה מאפשר שליטה מדויקת יותר בגישת המשתמשים. במקום להוסיף הרבה הרשאות ישירות לפרופילים של המשתמשים, ערכות הרשאות מספקות גישה מודולרית לניהול הגישה. אפשר לחשוב עליהן כעל אבני בניין שאפשר לשלב כדי ליצור צירופים מורכבים של הרשאות. יתרה מזו, קבוצות ערכות הרשאות מציגות את המושג “השתקה” (muting), שמאפשר להסיר יכולות מסוימות מקבוצה של משתמשים.
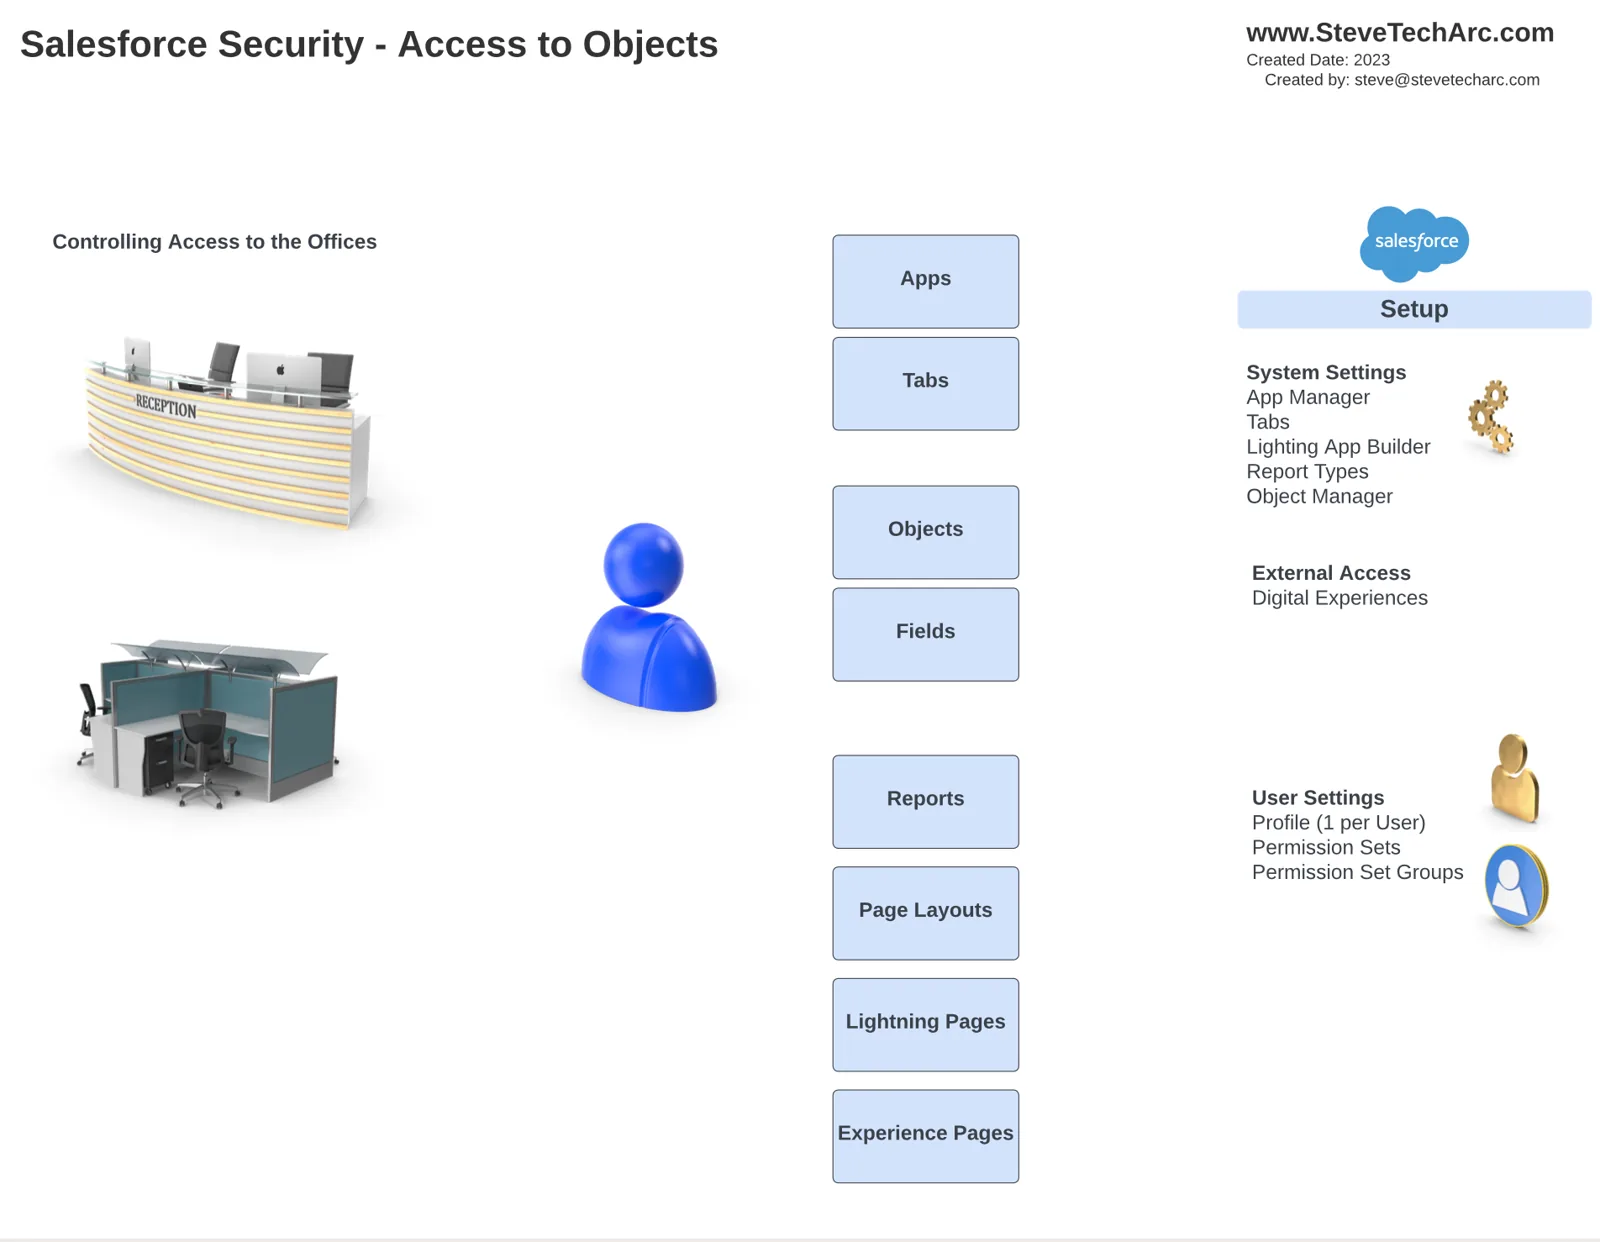
האנטומיה של פרופילים וערכות הרשאות
כדי להבין טוב יותר את המושג, בואו נפרק אותו עם דוגמה מעשית. דמיינו שיש לכם מופע Salesforce עם סוגים שונים של משתמשים, שכל אחד מהם צריך רמת גישה אחרת. נמחיש את זה בהדגמה עם משתמש טייס בשם Paul ושני אובייקטים: “View Airports” ו-”Navigational Aids”.
1. יצירת פרופיל Staff Pilot
מתחילים ביצירת פרופיל עם גישה מינימלית ל-Paul, ובשם שמתאים לו: “Staff Pilot Profile”. הפרופיל הזה צריך לתת רק את ההרשאות המינימליות הנדרשות.
2. בניית ערכות הרשאות
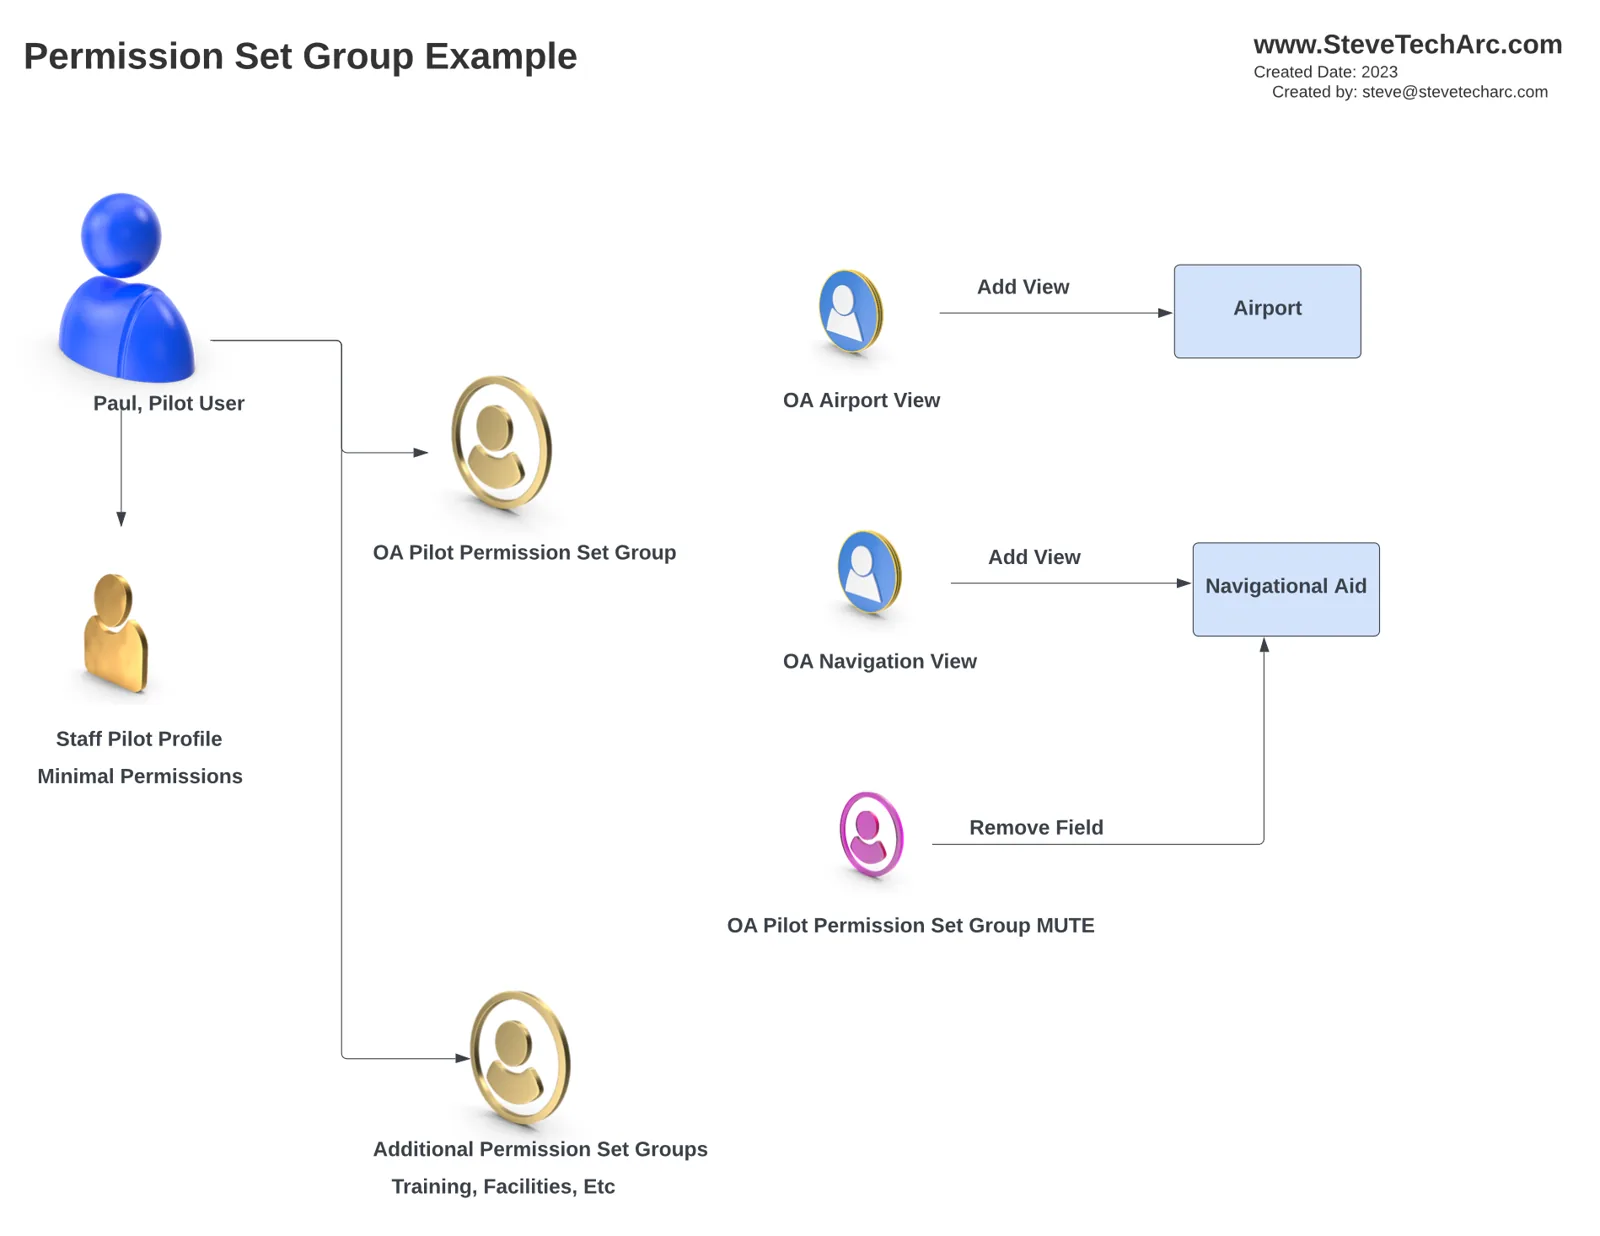
עכשיו ניצור שתי ערכות הרשאות:
ערכת הרשאות 1: Airport View
תיאור: צפייה בנתוני שדות תעופה
הרשאות: תנו גישה לאובייקט “OA Airports”, כולל הרשאת קריאה לכל השדות שלו.
ערכת הרשאות 2: Navigational View
תיאור: צפייה בנתוני ניווט
הרשאות: תנו גישה לאובייקט “OA Navigational Aid”, יחד עם הרשאת קריאה לכל השדות שלו.
3. יצירת קבוצת ערכות הרשאות
עכשיו צרו קבוצת ערכות הרשאות בשם “Pilot Group”. הקבוצה הזו תכלול את שתי ערכות ההרשאות שיצרנו קודם, “Airport View” ו-”Navigational View”.
4. השתקת הרשאות
וכאן מגיע הקסם של ההשתקה. אפשר להשתמש בערכת הרשאות השתקה בתוך קבוצת ערכות ההרשאות כדי להחסיר יכולות מסוימות. במקרה שלנו, אנחנו רוצים להסיר את הגישה לשדה “File Name” באובייקט “Navigational Aid”.
[caption id="" align=“alignnone” width=“2236”]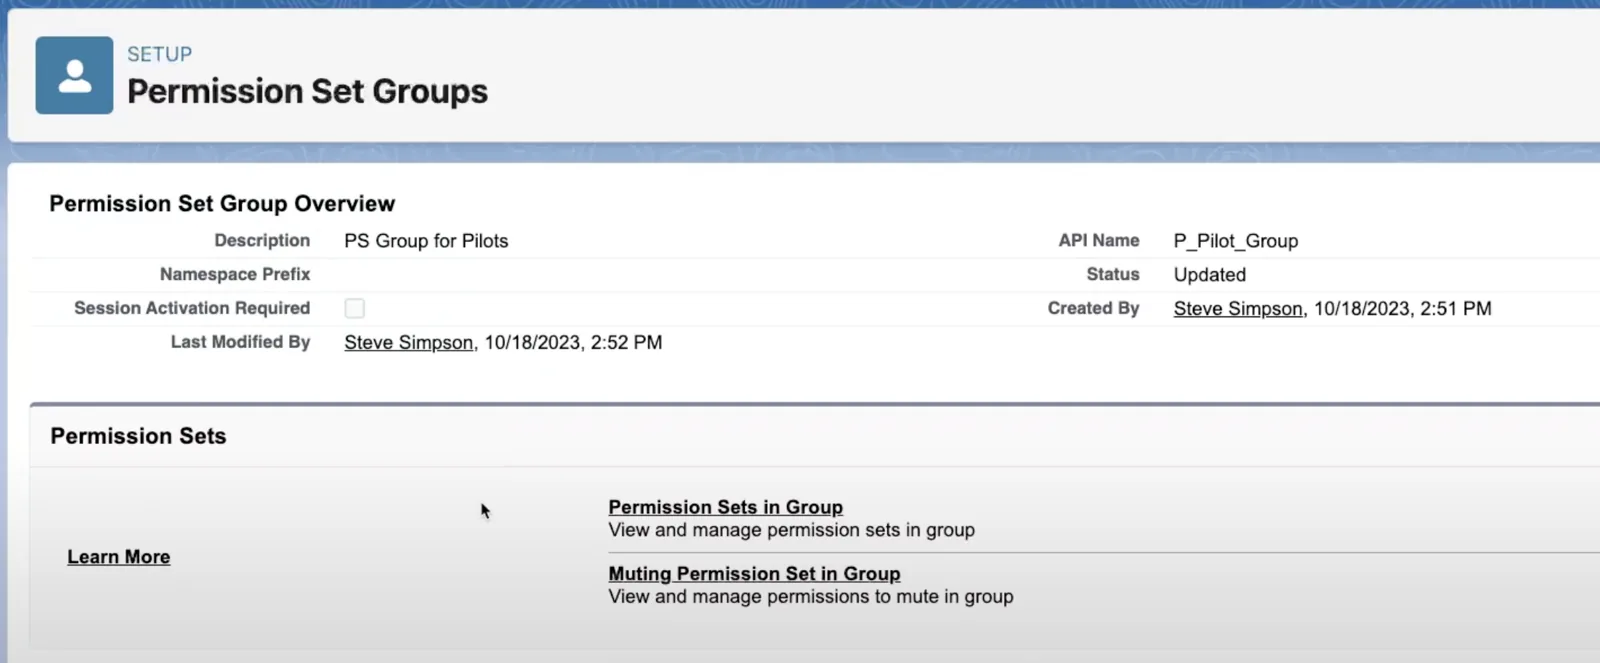 בחרו את ערכת הרשאות ההשתקה (Mute Permission Set) [/caption]
ערכת הרשאות ההשתקה הזו צריכה להיות ייחודית ל-”Pilot Group”, ואי אפשר לשתף אותה או ליצור אותה מראש.
שיוך משתמשים ותפוגה
עכשיו, כשערכות ההרשאות והקבוצות במקומן, אפשר לשייך אותן למשתמשים. בהדגמה הזו אנחנו משייכים את Paul הטייס ל-”Pilot Group”. אבל יש עוד.
אפשר לשלוט במשך השיוך בקביעת תאריך תפוגה. כלומר, אפשר לתת למשתמשים גישה מוגבלת בזמן, וקבוצת ערכות ההרשאות תוסר אוטומטית כשתוקפה יפוג.
התוצאה
כתוצאה מכך, כש-Paul הטייס מתחבר, הוא רואה שתי לשוניות: “OA Airports” ו-”OA Navigational Aid”. אבל שימו לב שהשדה “File Name”, שהושתק, כבר לא נגיש. זה ממחיש איך ערכות הרשאות וקבוצות ערכות הרשאות יכולות לספק שליטה מדויקת ביכולות המשתמשים.
סיכום
לסיכום, פרופילים ב-Salesforce צריכים להיות מתוכננים בעיקר לאימות ולגישה, ואילו ערכות הרשאות וקבוצות ערכות הרשאות צריכות להיות מאורגנות לפי תפקוד. הגישה הזו מאפשרת לנהל את יכולות המשתמשים ביעילות רבה יותר ולשמור על מערכת מובנית היטב.
עם הכוח של ערכות הרשאות ושל השתקה, אפשר בקלות להתאים את גישת המשתמשים לצרכים מסוימים, וליצור סביבת Salesforce מאובטחת ויעילה יותר.
תודה רבה
אני מקווה שהמאמר הזה שפך אור על היכולות של פרופילים, ערכות הרשאות וקבוצות ערכות הרשאות.
הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab).
עוזרים לשנות את העולם בשיתוף רעיונות מגניבים עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 4.3