
Les ensembles d'autorisations et groupes d'ensembles d'autorisations Salesforce : guide et démo
Dans l’exploration d’aujourd’hui sur la sécurité Salesforce, nous plongeons dans le monde des ensembles d’autorisations et des groupes d’ensembles d’autorisations.
Salesforce a évolué au fil des années, et les ensembles d’autorisations sont désormais le principal moyen d’accorder l’accès aux différents éléments de la plateforme.
Dans cet article, nous verrons l’importance des ensembles d’autorisations et comment les organiser en groupes d’ensembles d’autorisations pour une gestion des accès plus efficace.
Le passage des profils aux ensembles d’autorisations
Autrefois, les profils étaient la méthode de référence pour contrôler l’accès aux fonctionnalités de Salesforce. Mais un changement de fond s’est produit ces derniers temps. Les profils sont désormais conçus pour être réduits à l’essentiel, surtout pour des éléments comme l’accès par adresse IP et les paramètres par défaut de base. La vraie puissance réside dans les ensembles d’autorisations, des collections d’autorisations regroupées en un ensemble.
Ce changement permet un contrôle plus fin de l’accès des utilisateurs. Au lieu d’ajouter de nombreuses autorisations directement aux profils, les ensembles d’autorisations apportent une approche modulaire de la gestion des accès. Voyez-les comme des briques que l’on combine pour créer des ensembles d’autorisations complexes. Les groupes d’ensembles d’autorisations introduisent en plus la notion de « mise en sourdine », qui permet de retirer des capacités précises à un groupe d’utilisateurs.
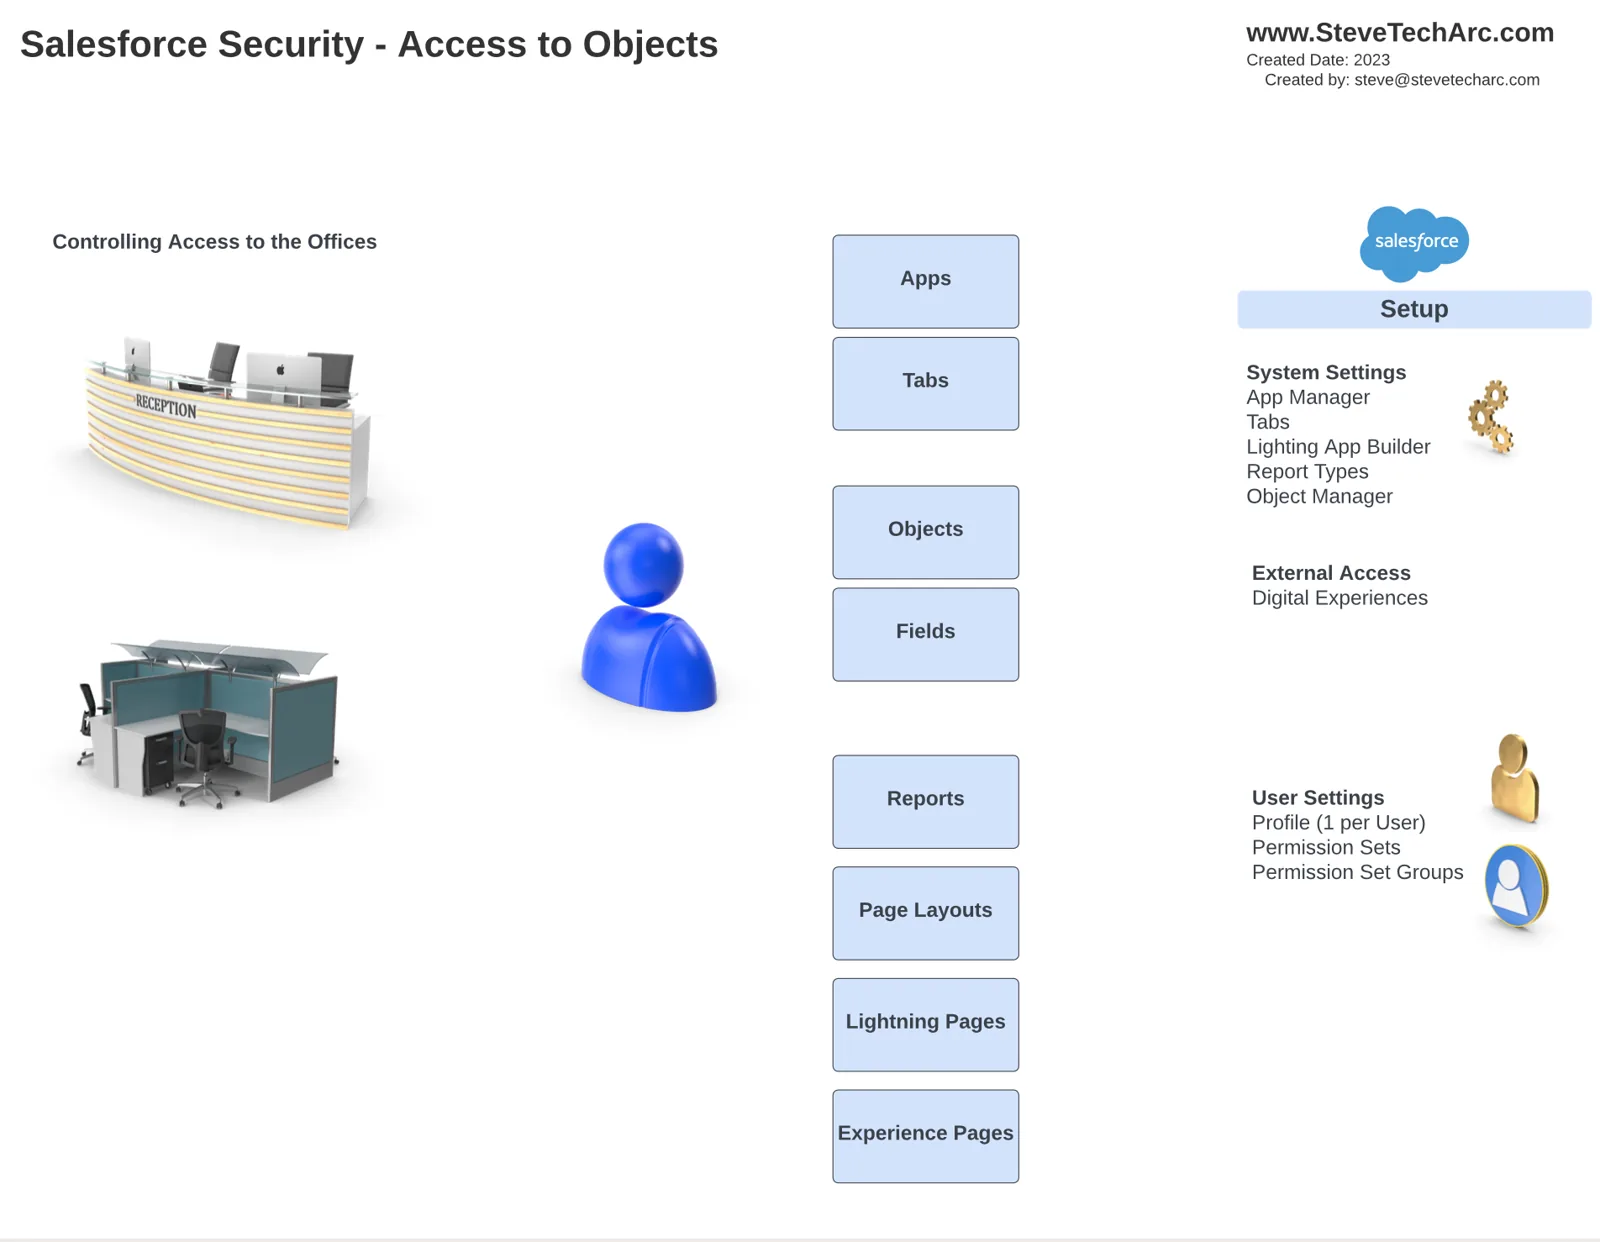
L’anatomie des profils et des ensembles d’autorisations
Pour mieux comprendre, décortiquons le concept avec un exemple concret. Imaginez une instance Salesforce avec différents types d’utilisateurs, chacun ayant besoin de niveaux d’accès différents. Nous allons l’illustrer avec une démo utilisant un utilisateur pilote nommé Paul et deux objets : « View Airports » et « Navigational Aids ».
1. Créer un profil Staff Pilot
Commencez par créer pour Paul un profil à accès minimal, judicieusement nommé « Staff Pilot Profile ». Ce profil ne doit accorder que le strict minimum d’autorisations.
2. Construire des ensembles d’autorisations
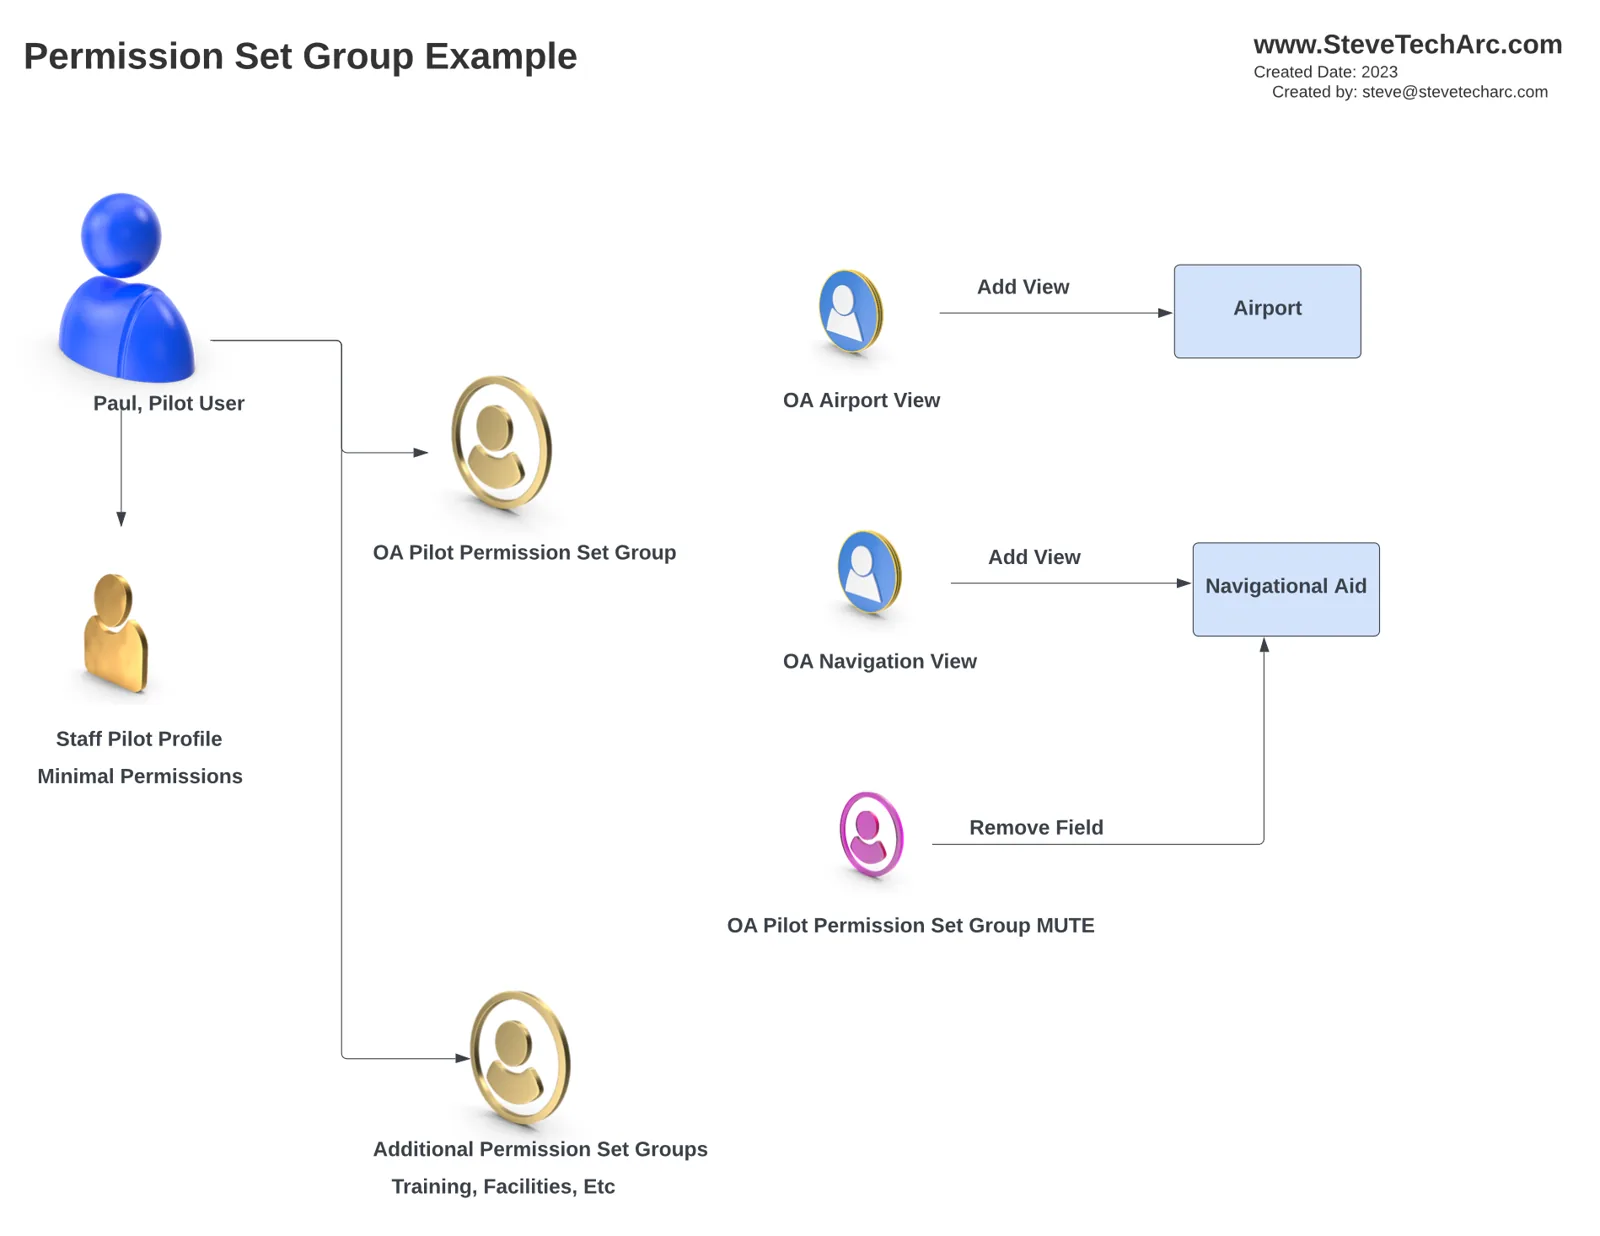
Créons maintenant deux ensembles d’autorisations :
Ensemble d’autorisations 1 : Airport View
Description : consulter les données des aéroports
Autorisations : donner accès à l’objet « OA Airports », y compris l’accès en lecture à tous ses champs.
Ensemble d’autorisations 2 : Navigational View
Description : consulter les données de navigation
Autorisations : donner accès à l’objet « OA Navigational Aid », avec l’accès en lecture à tous ses champs.
3. Créer un groupe d’ensembles d’autorisations
Ensuite, formez un groupe d’ensembles d’autorisations appelé « Pilot Group ». Ce groupe réunit les deux ensembles d’autorisations créés plus tôt, « Airport View » et « Navigational View ».
4. Mettre des autorisations en sourdine
Voici la magie de la mise en sourdine. Un ensemble d’autorisations de mise en sourdine permet de retirer des capacités précises. Dans notre cas, nous voulons retirer l’accès au champ « File Name » de l’objet « Navigational Aid ».
[caption id="" align=“alignnone” width=“2236”]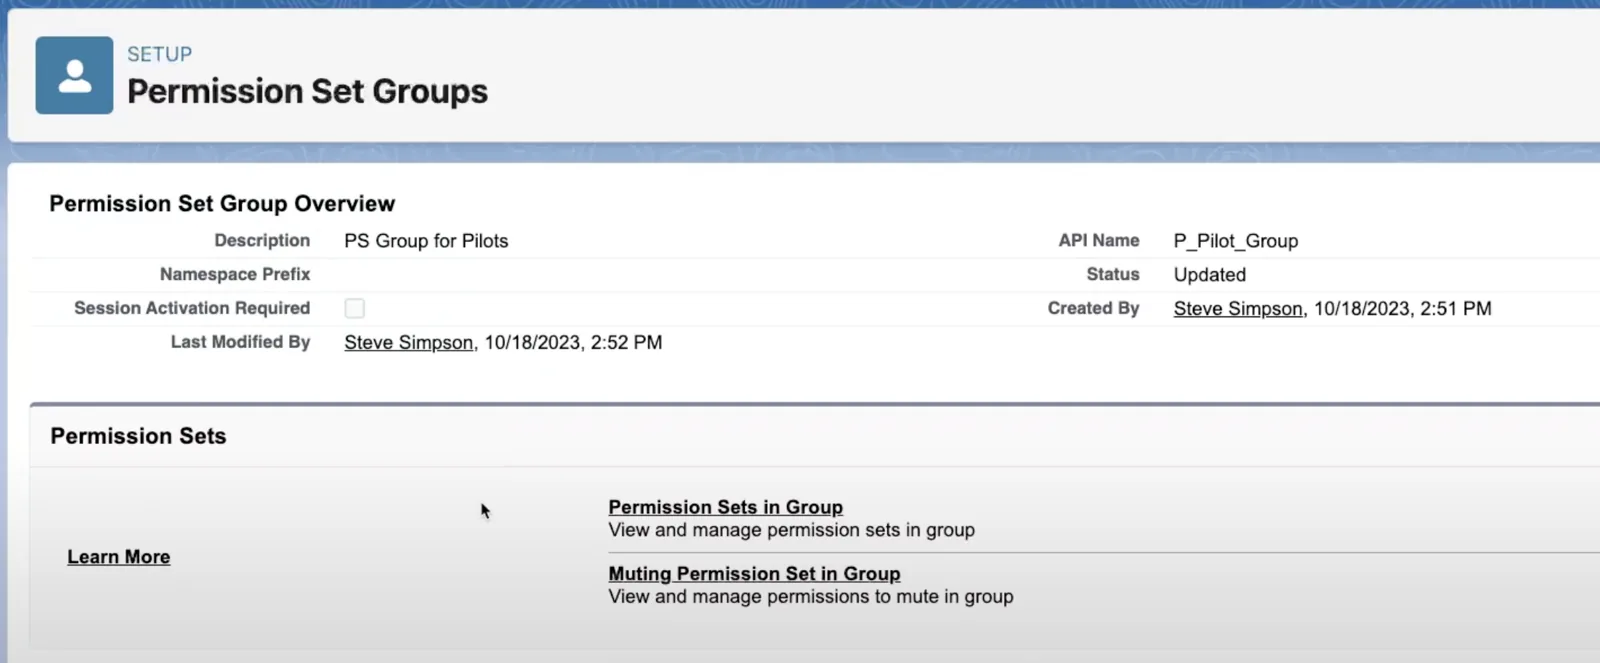 Sélectionner l’ensemble d’autorisations de mise en sourdine [/caption]
Cet ensemble de mise en sourdine est propre au « Pilot Group » : on ne peut ni le partager ni le créer à l’avance.
Attribution aux utilisateurs et expiration
Maintenant que nos ensembles et groupes sont en place, nous pouvons les attribuer aux utilisateurs. Dans cette démo, nous attribuons Paul le pilote au « Pilot Group ». Mais ce n’est pas tout.
Vous pouvez contrôler la durée de l’attribution en définissant une date d’expiration. Vous pouvez ainsi accorder un accès limité dans le temps et faire retirer automatiquement le groupe d’ensembles d’autorisations à son expiration.
Le résultat
Résultat : quand Paul le pilote se connecte, il voit deux onglets, « OA Airports » et « OA Navigational Aid ». Mais remarquez que le champ « File Name », mis en sourdine, n’est plus accessible. Cela montre à quel point les ensembles et groupes d’ensembles d’autorisations permettent de contrôler finement les capacités des utilisateurs.
Conclusion
En conclusion, les profils Salesforce devraient être conçus surtout pour l’authentification et l’accès, et les ensembles et groupes d’ensembles d’autorisations organisés par fonction. Cette approche permet de gérer plus efficacement les capacités des utilisateurs et de garder un système bien structuré.
Grâce aux ensembles d’autorisations et à la mise en sourdine, vous pouvez facilement adapter l’accès des utilisateurs à des besoins précis, pour un environnement Salesforce plus sûr et plus efficace.
Merci
J’espère que cet article a éclairé les capacités des profils, des ensembles d’autorisations et des groupes d’ensembles d’autorisations.
Restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab).
Contribuer à changer le monde en partageant de bonnes idées avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
STA 4.3