
Conjuntos de permisos y grupos de conjuntos de permisos de Salesforce: guía y demostración
En la exploración de hoy sobre la seguridad de Salesforce, nos sumergimos en el mundo de los conjuntos de permisos y los grupos de conjuntos de permisos.
Salesforce ha evolucionado con los años, y ahora los conjuntos de permisos se han convertido en el medio principal para dar acceso a los distintos elementos de la plataforma.
En esta entrada hablaremos de la importancia de los conjuntos de permisos y de cómo organizarlos en grupos de conjuntos de permisos para gestionar el acceso con más eficiencia.
La transición de los perfiles a los conjuntos de permisos
En el pasado, los perfiles eran el método habitual para controlar el acceso a las funciones de Salesforce. Pero recientemente se ha producido un cambio de fondo. Ahora los perfiles están pensados para quedarse en lo esencial, centrados sobre todo en elementos como el acceso por dirección IP y los valores predeterminados básicos. La verdadera potencia está en los conjuntos de permisos, colecciones de permisos agrupadas en un conjunto.
Este cambio permite un control más preciso del acceso de los usuarios. En lugar de añadir muchísimos permisos directamente a los perfiles, los conjuntos de permisos ofrecen un enfoque modular para gestionar el acceso. Piensa en ellos como bloques que se combinan para crear conjuntos de permisos complejos. Además, los grupos de conjuntos de permisos introducen el concepto de «silenciamiento», que permite quitar capacidades concretas a un grupo de usuarios.
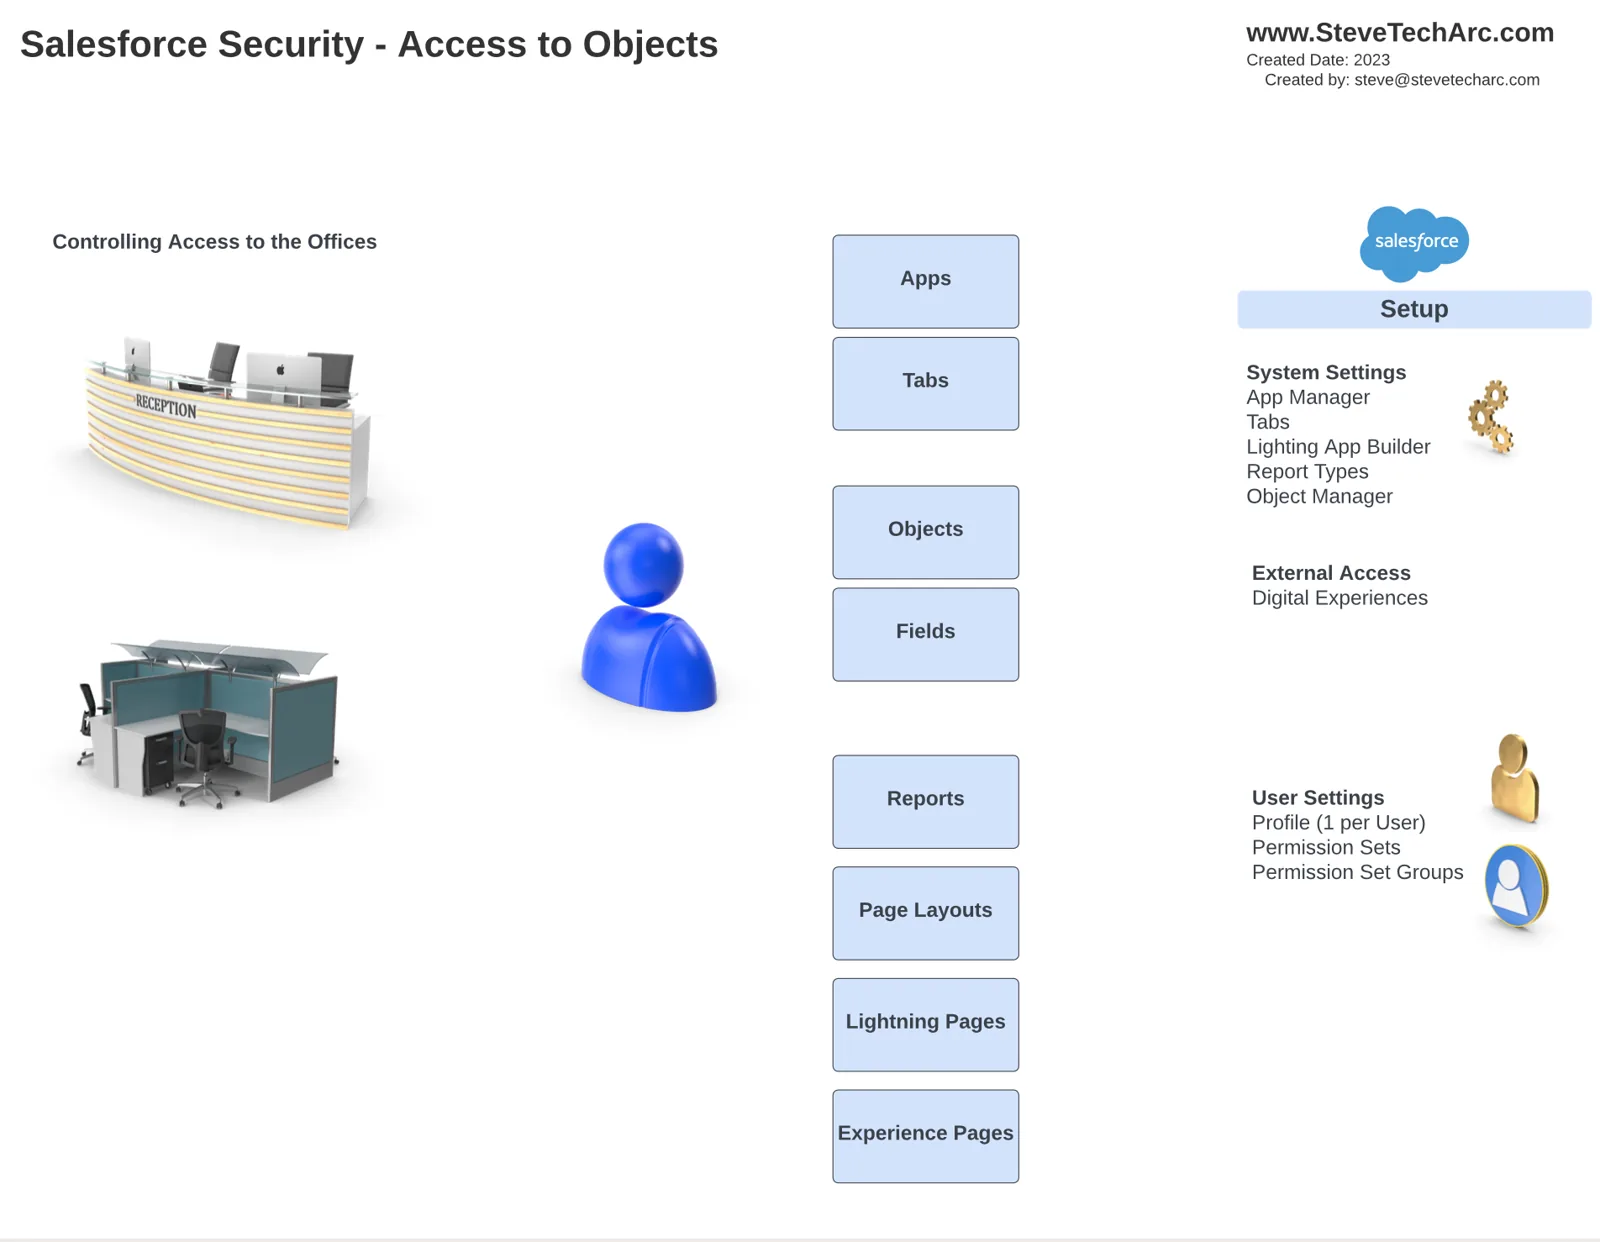
La anatomía de los perfiles y los conjuntos de permisos
Para entender mejor el concepto, desglosémoslo con un ejemplo práctico. Imagina una instancia de Salesforce con distintos tipos de usuarios, cada uno con necesidades de acceso distintas. Lo ilustraremos con una demostración usando un usuario piloto llamado Paul y dos objetos: «View Airports» y «Navigational Aids».
1. Crear un perfil Staff Pilot
Empieza creando para Paul un perfil de acceso mínimo, llamado acertadamente «Staff Pilot Profile». Este perfil solo debe conceder los permisos imprescindibles.
2. Crear los conjuntos de permisos
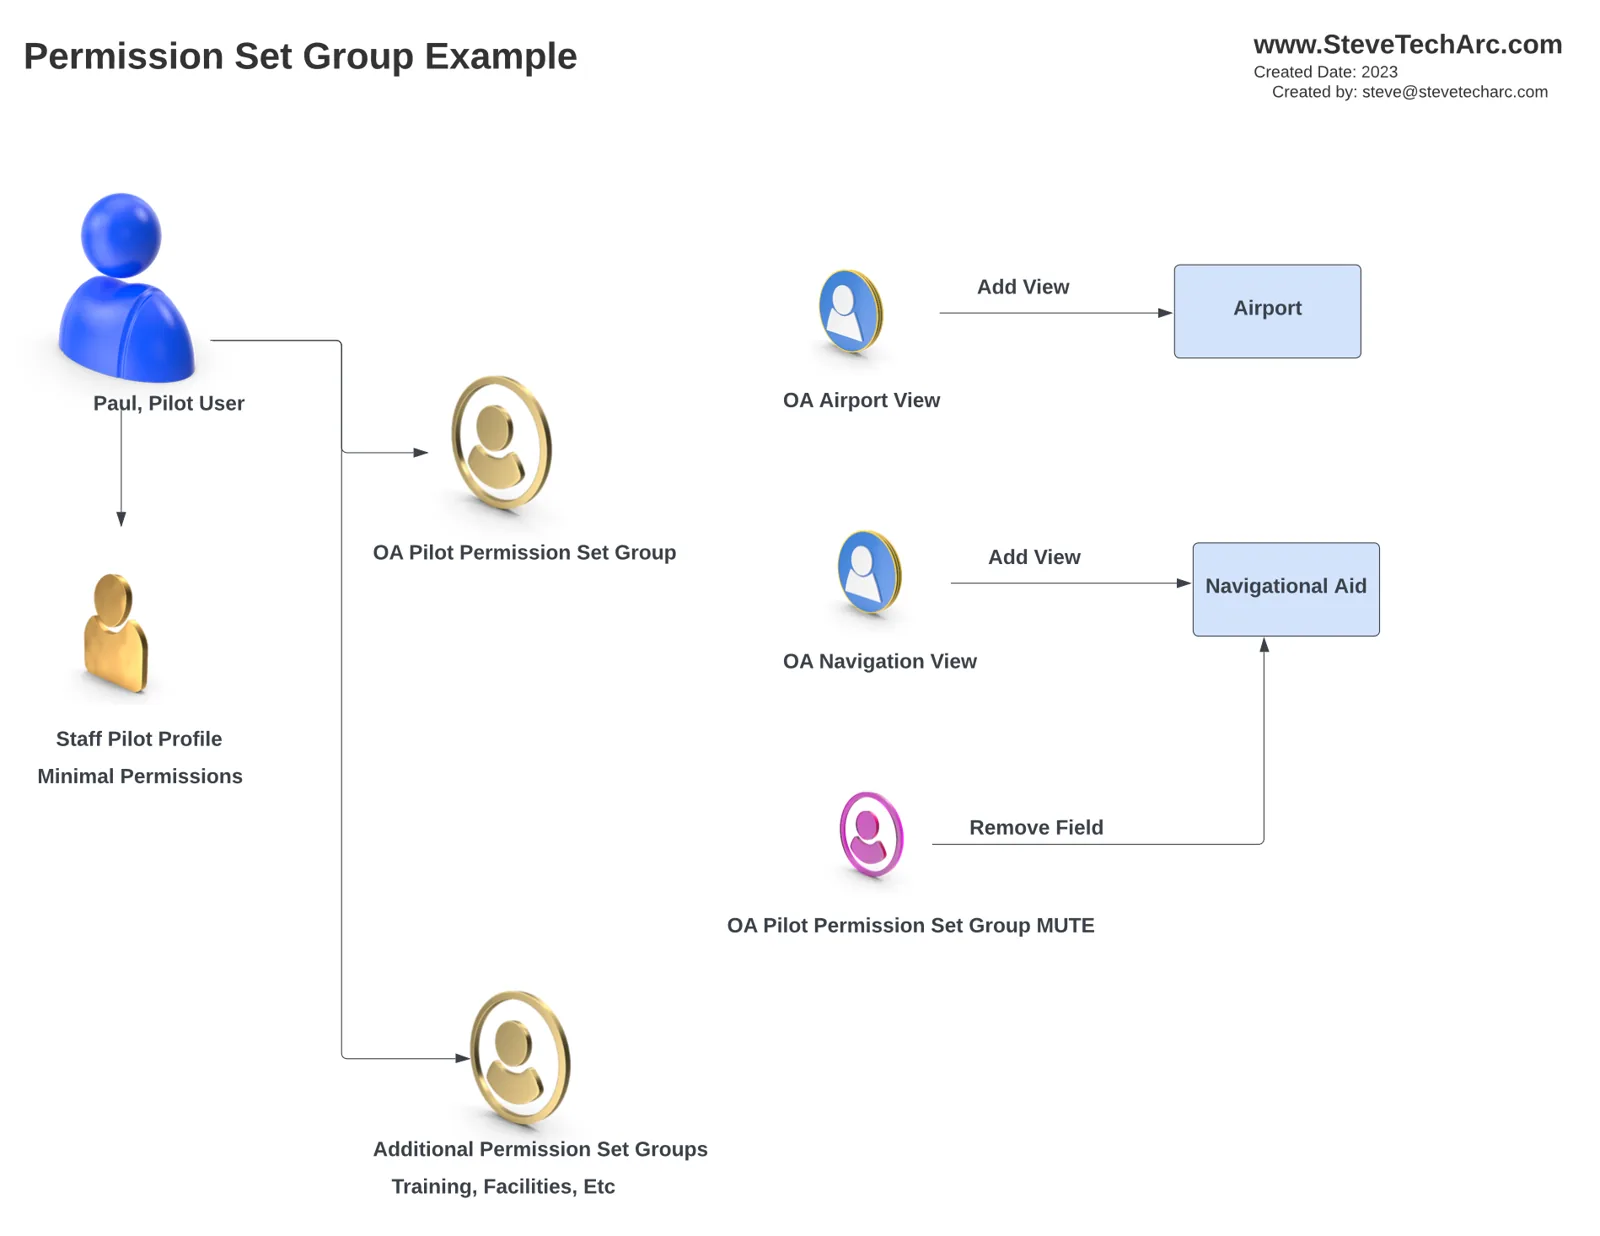
Ahora creemos dos conjuntos de permisos:
Conjunto de permisos 1: Airport View
Descripción: ver datos de aeropuertos
Permisos: dar acceso al objeto «OA Airports», incluido el acceso de lectura a todos sus campos.
Conjunto de permisos 2: Navigational View
Descripción: ver datos de navegación
Permisos: dar acceso al objeto «OA Navigational Aid», con acceso de lectura a todos sus campos.
3. Crear un grupo de conjuntos de permisos
A continuación, crea un grupo de conjuntos de permisos llamado «Pilot Group». Este grupo reúne los dos conjuntos de permisos creados antes, «Airport View» y «Navigational View».
4. Silenciar permisos
Aquí llega la magia del silenciamiento. Con un conjunto de permisos de silenciamiento podemos restar capacidades concretas. En nuestro caso, queremos quitar el acceso al campo «File Name» del objeto «Navigational Aid».
[caption id="" align=“alignnone” width=“2236”]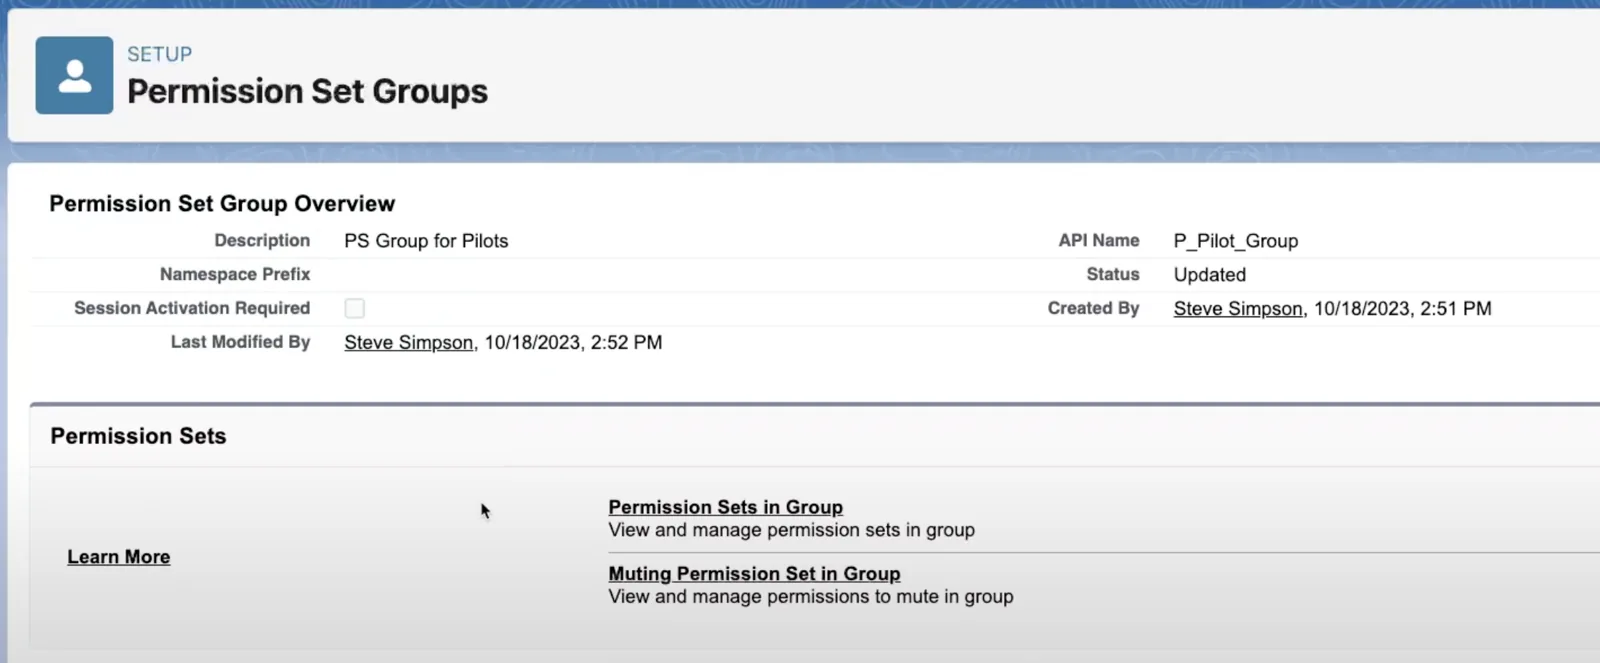 Selecciona el conjunto de permisos de silenciamiento [/caption]
Este conjunto de silenciamiento es propio del «Pilot Group» y no se puede compartir ni crear por adelantado.
Asignación a usuarios y caducidad
Ahora que tenemos los conjuntos y grupos, podemos asignarlos a los usuarios. En esta demostración asignamos a Paul, el piloto, al «Pilot Group». Pero hay más.
Puedes controlar la duración de la asignación fijando una fecha de caducidad. Así puedes dar acceso por tiempo limitado y que el grupo de conjuntos de permisos se quite automáticamente al caducar.
El resultado
Como resultado, cuando Paul, el piloto, inicia sesión, ve dos fichas: «OA Airports» y «OA Navigational Aid». Pero fíjate en que el campo «File Name», que se silenció, ya no es accesible. Esto demuestra lo preciso que puede ser el control de las capacidades de los usuarios con los conjuntos y grupos de conjuntos de permisos.
Conclusión
En conclusión, los perfiles de Salesforce deberían diseñarse sobre todo para la autenticación y el acceso, mientras que los conjuntos y grupos de conjuntos de permisos deberían organizarse por funciones. Este enfoque te permite gestionar mejor las capacidades de los usuarios y mantener un sistema bien estructurado.
Con la potencia de los conjuntos de permisos y el silenciamiento, puedes adaptar fácilmente el acceso de los usuarios a necesidades concretas y crear un entorno de Salesforce más seguro y eficiente.
Gracias
Espero que esta entrada haya aclarado las capacidades de los perfiles, los conjuntos de permisos y los grupos de conjuntos de permisos.
Sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab).
¡Ayudando a cambiar el mundo compartiendo buenas ideas con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 4.3