
Salesforce 권한 집합과 권한 집합 그룹: 가이드와 데모
오늘의 Salesforce 보안 탐구에서는 권한 집합과 권한 집합 그룹의 세계를 깊이 살펴봅니다.
Salesforce는 해를 거듭하며 발전했고, 이제 권한 집합이 플랫폼 안의 여러 요소에 접근 권한을 부여하는 주된 수단이 되었습니다.
이 글에서는 권한 집합의 중요성과, 더 효율적인 접근 관리를 위해 권한 집합을 권한 집합 그룹으로 묶는 방법을 이야기합니다.
프로필에서 권한 집합으로의 전환
예전에는 Salesforce 기능에 대한 접근을 제어할 때 프로필을 쓰는 것이 보통이었습니다. 하지만 최근 근본적인 변화가 일어났습니다. 이제 프로필은 꼭 필요한 것만 남기도록 설계되어, 주로 IP 주소 접근과 핵심 기본값 같은 요소에 집중합니다. 진짜 힘은 권한 집합, 즉 여러 권한을 하나로 묶은 집합에 있습니다.
이 변화로 사용자 접근을 더 세밀하게 통제할 수 있습니다. 사용자 프로필에 수많은 권한을 직접 더하는 대신, 권한 집합은 접근 관리에 모듈식 접근을 제공합니다. 조합해서 복잡한 권한 집합을 만들 수 있는 빌딩 블록이라고 생각하십시오. 게다가 권한 집합 그룹에는 “음소거”라는 개념이 있어, 사용자 그룹에서 특정 기능을 뺄 수 있습니다.
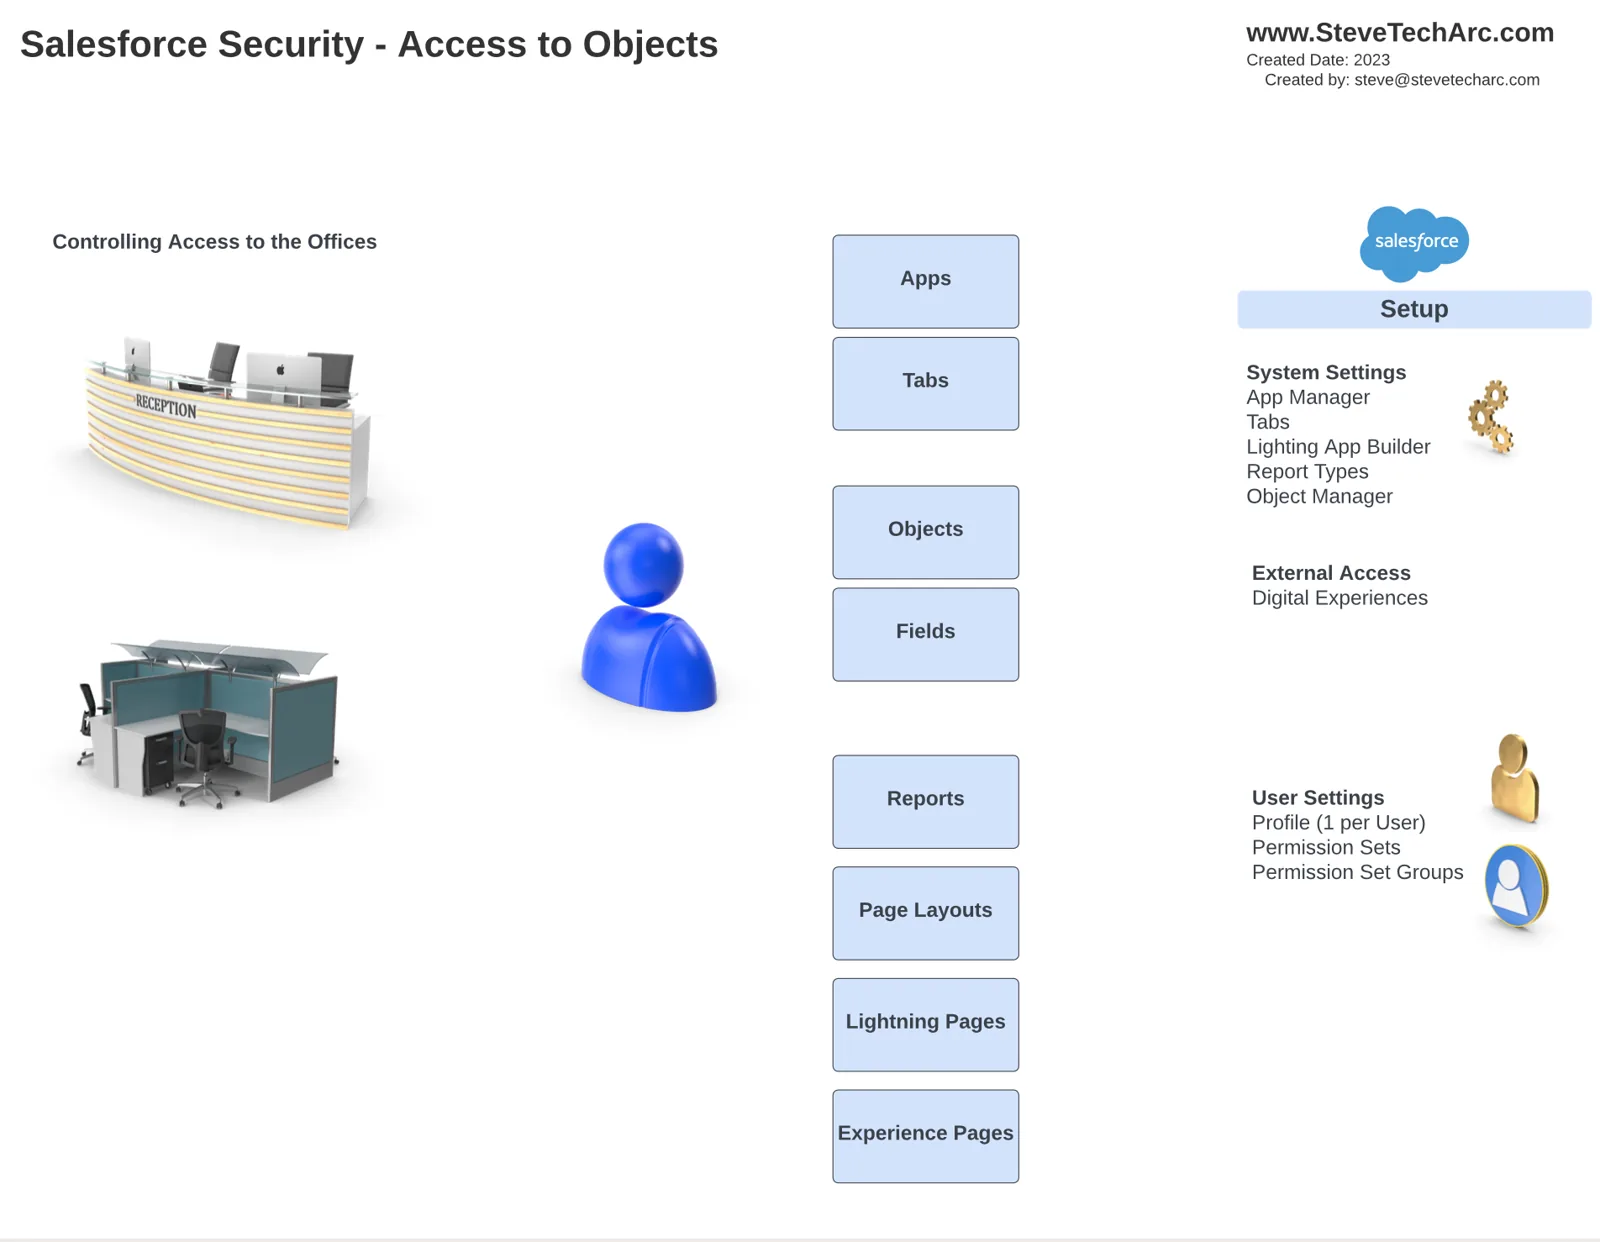
프로필과 권한 집합의 구조
이 개념을 더 잘 이해하기 위해 실용적인 예로 나눠 보겠습니다. 저마다 다른 수준의 접근이 필요한 여러 유형의 사용자가 있는 Salesforce 인스턴스를 상상해 보십시오. 조종사 사용자 Paul과 “View Airports”, “Navigational Aids”라는 두 개체로 데모를 보여 드리겠습니다.
1. 직원 조종사 프로필 만들기
먼저 Paul을 위해 최소한의 접근만 주는 프로필을 만듭니다. 이름하여 “Staff Pilot Profile”입니다. 이 프로필은 꼭 필요한 최소한의 권한만 부여해야 합니다.
2. 권한 집합 만들기
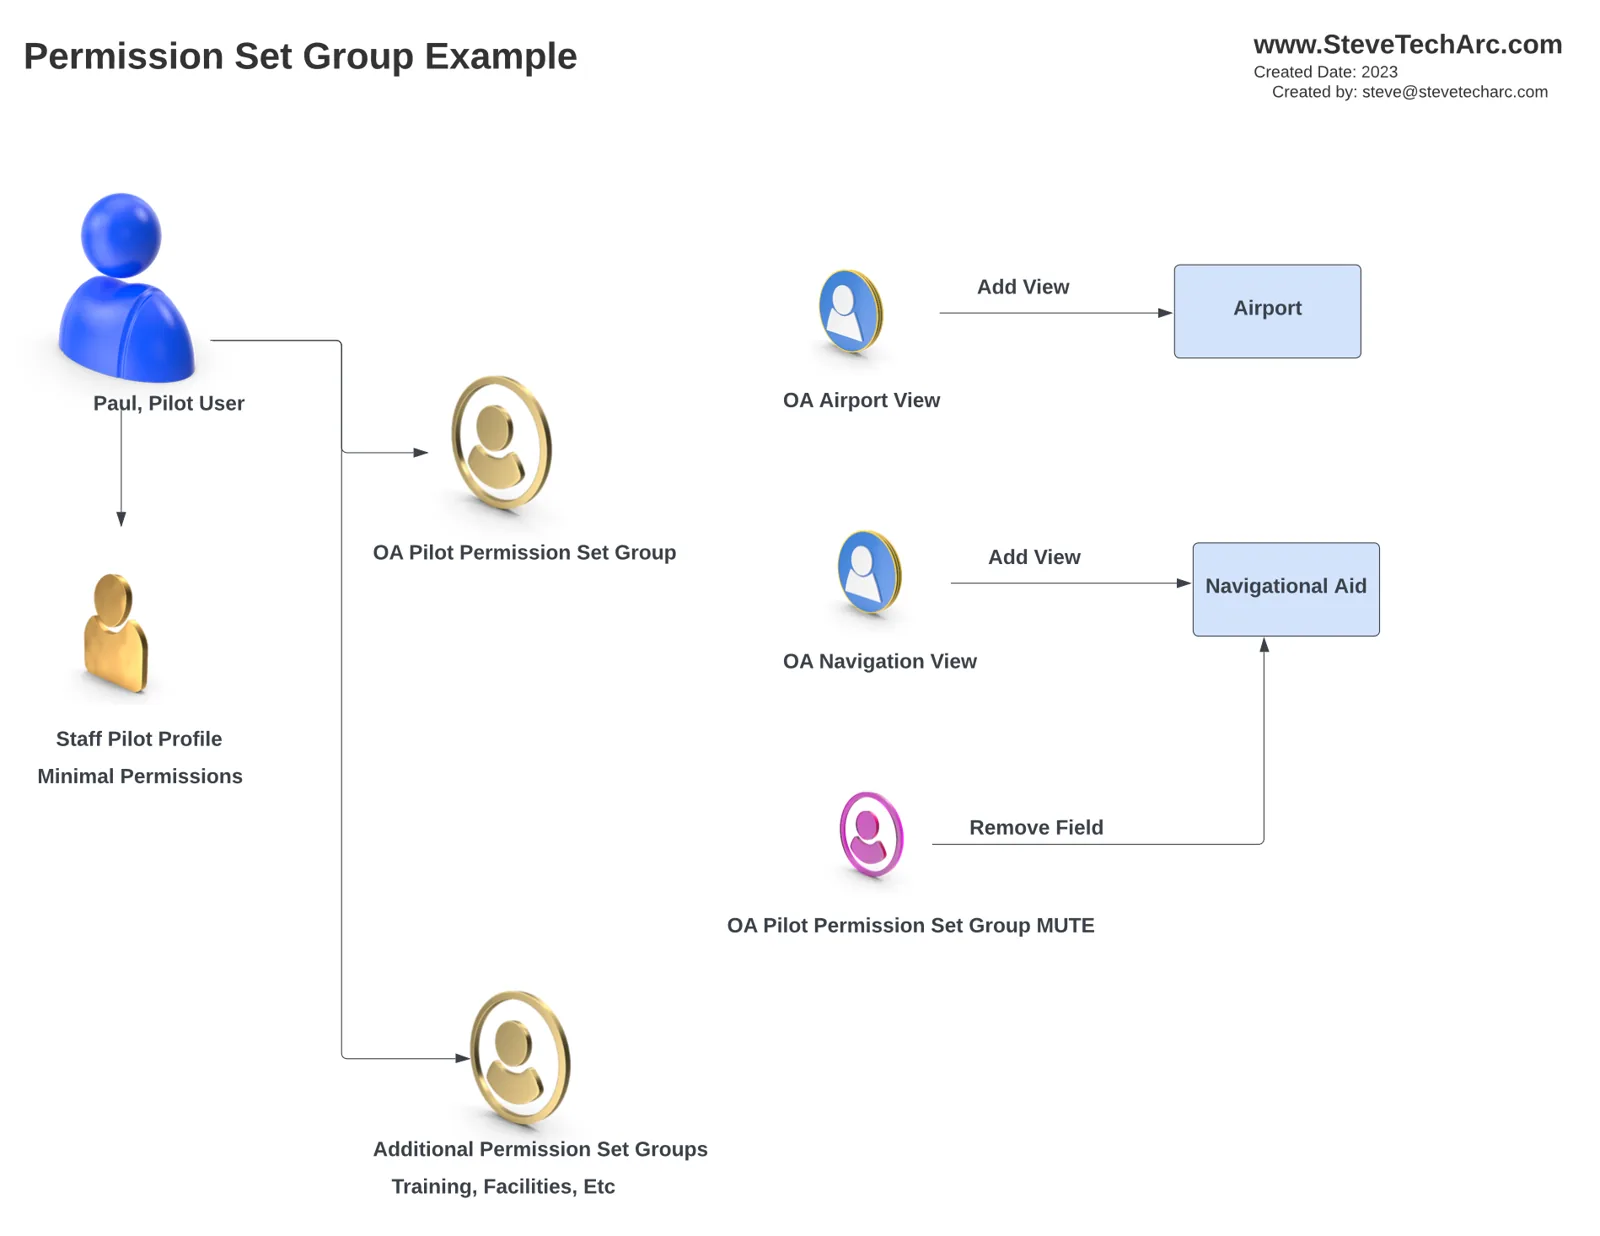
이제 권한 집합 두 개를 만들어 보겠습니다.
권한 집합 1: Airport View
설명: 공항 데이터 보기
권한: “OA Airports” 개체에 대한 접근을 주고, 모든 필드에 대한 읽기 접근을 포함합니다.
권한 집합 2: Navigational View
설명: 항법 데이터 보기
권한: “OA Navigational Aid” 개체에 대한 접근과 모든 필드에 대한 읽기 접근을 줍니다.
3. 권한 집합 그룹 만들기
다음으로 “Pilot Group”이라는 권한 집합 그룹을 만듭니다. 이 그룹은 앞서 만든 두 권한 집합 “Airport View”와 “Navigational View”로 구성됩니다.
4. 권한 음소거하기
이제 음소거의 마법이 등장합니다. 음소거 권한 집합 그룹으로 특정 기능을 뺄 수 있습니다. 여기서는 “Navigational Aid” 개체의 “File Name” 필드에 대한 접근을 빼고 싶습니다.
[caption id="" align=“alignnone” width=“2236”]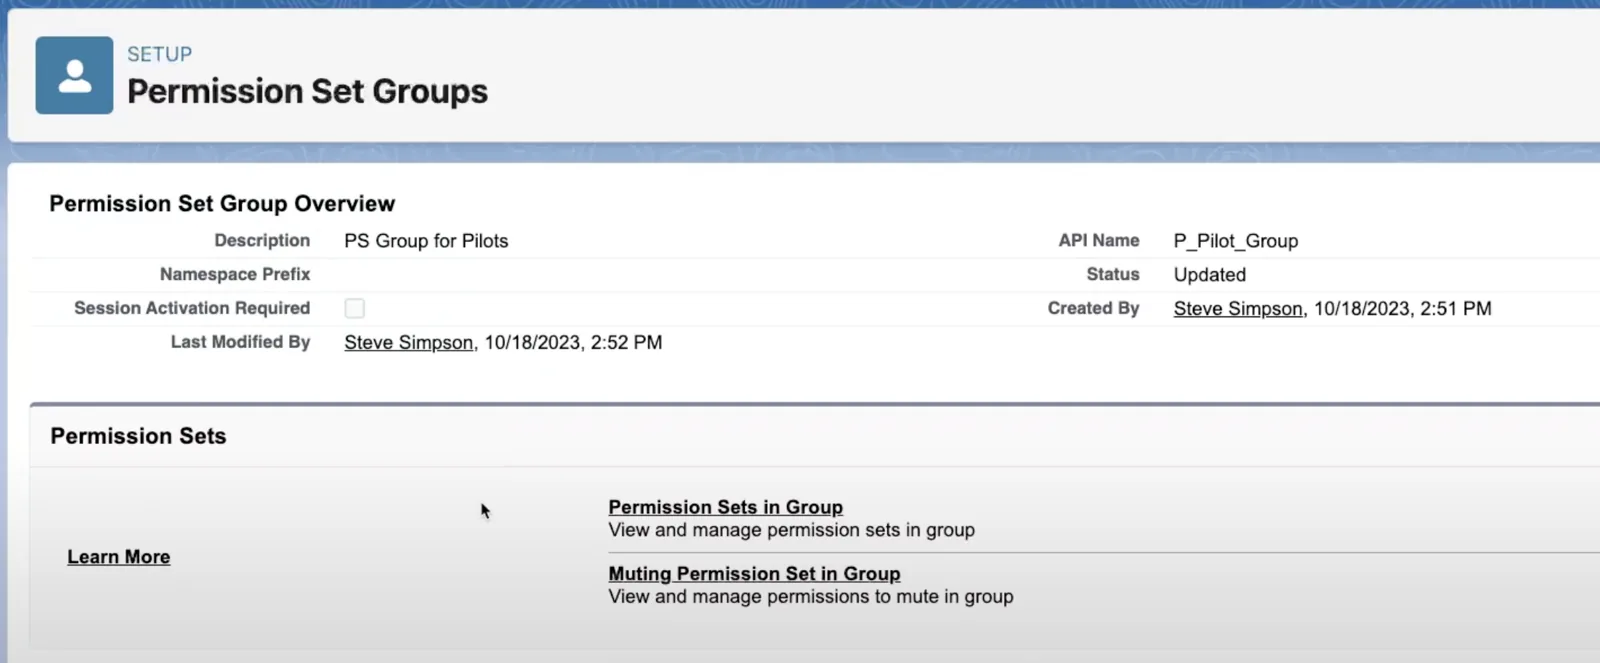 음소거 권한 집합 선택 [/caption]
이 음소거 권한 집합은 “Pilot Group” 전용이며, 공유하거나 미리 만들어 둘 수 없습니다.
사용자 할당과 만료
권한 집합과 그룹이 준비되었으니 사용자에게 할당할 수 있습니다. 이 데모에서는 조종사 Paul을 “Pilot Group”에 할당합니다. 하지만 그게 다가 아닙니다.
만료 날짜를 정해 할당 기간을 통제할 수 있습니다. 즉 사용자에게 기간이 정해진 접근을 주고, 만료되면 권한 집합 그룹이 자동으로 해제되게 할 수 있습니다.
결과
그 결과 조종사 Paul이 로그인하면 “OA Airports”와 “OA Navigational Aid” 두 탭이 보입니다. 하지만 음소거한 “File Name” 필드에는 더 이상 접근할 수 없다는 점에 주목하십시오. 권한 집합과 권한 집합 그룹이 사용자 기능을 얼마나 세밀하게 통제할 수 있는지 보여 줍니다.
결론
결론적으로 Salesforce 프로필은 주로 인증과 접근을 위해 설계하고, 권한 집합과 권한 집합 그룹은 기능별로 정리해야 합니다. 이렇게 하면 사용자 기능을 더 효과적으로 관리하고 잘 구조화된 시스템을 유지할 수 있습니다.
권한 집합과 음소거의 힘으로 사용자 접근을 특정 요구에 쉽게 맞출 수 있어, 더 안전하고 효율적인 Salesforce 환경을 만들 수 있습니다.
감사합니다
이 글이 프로필, 권한 집합, 권한 집합 그룹의 기능을 이해하는 데 도움이 되었기를 바랍니다.
이곳 www.SteveTechArc.com과 YouTube 채널 @SteveTechArc (opens in a new tab)을 계속 지켜봐 주십시오.
동료 아키텍트와 아키텍트의 길을 걷는 분들에게 멋진 생각을 나누며 세상을 바꾸는 데 힘을 보탭니다!
STA 4.3