
Наборы разрешений и группы наборов разрешений Salesforce: руководство и демонстрация
Сегодня в нашем исследовании безопасности Salesforce мы подробно разберем наборы разрешений и группы наборов разрешений.
Salesforce развивалась годами, и теперь наборы разрешений стали основным способом предоставления доступа к различным элементам платформы.
В этой статье мы обсудим, почему наборы разрешений так важны и как объединять их в группы наборов разрешений для более эффективного управления доступом.
Переход от профилей к наборам разрешений
Раньше профили были основным способом управлять доступом к функциям Salesforce. Однако в последнее время произошел фундаментальный сдвиг. Теперь профили принято урезать до самого необходимого, сосредоточив их в основном на таких элементах, как доступ по IP-адресам и базовые настройки по умолчанию. Настоящая сила — в наборах разрешений, то есть в собранных вместе разрешениях.
Этот сдвиг дает более детальный контроль над доступом пользователей. Вместо того чтобы добавлять множество разрешений прямо в профили пользователей, наборы разрешений дают модульный подход к управлению доступом. Их можно представить как строительные блоки, которые объединяются в сложные наборы разрешений. Кроме того, группы наборов разрешений вводят понятие «отключения» (muting), которое позволяет убрать определенные возможности у группы пользователей.
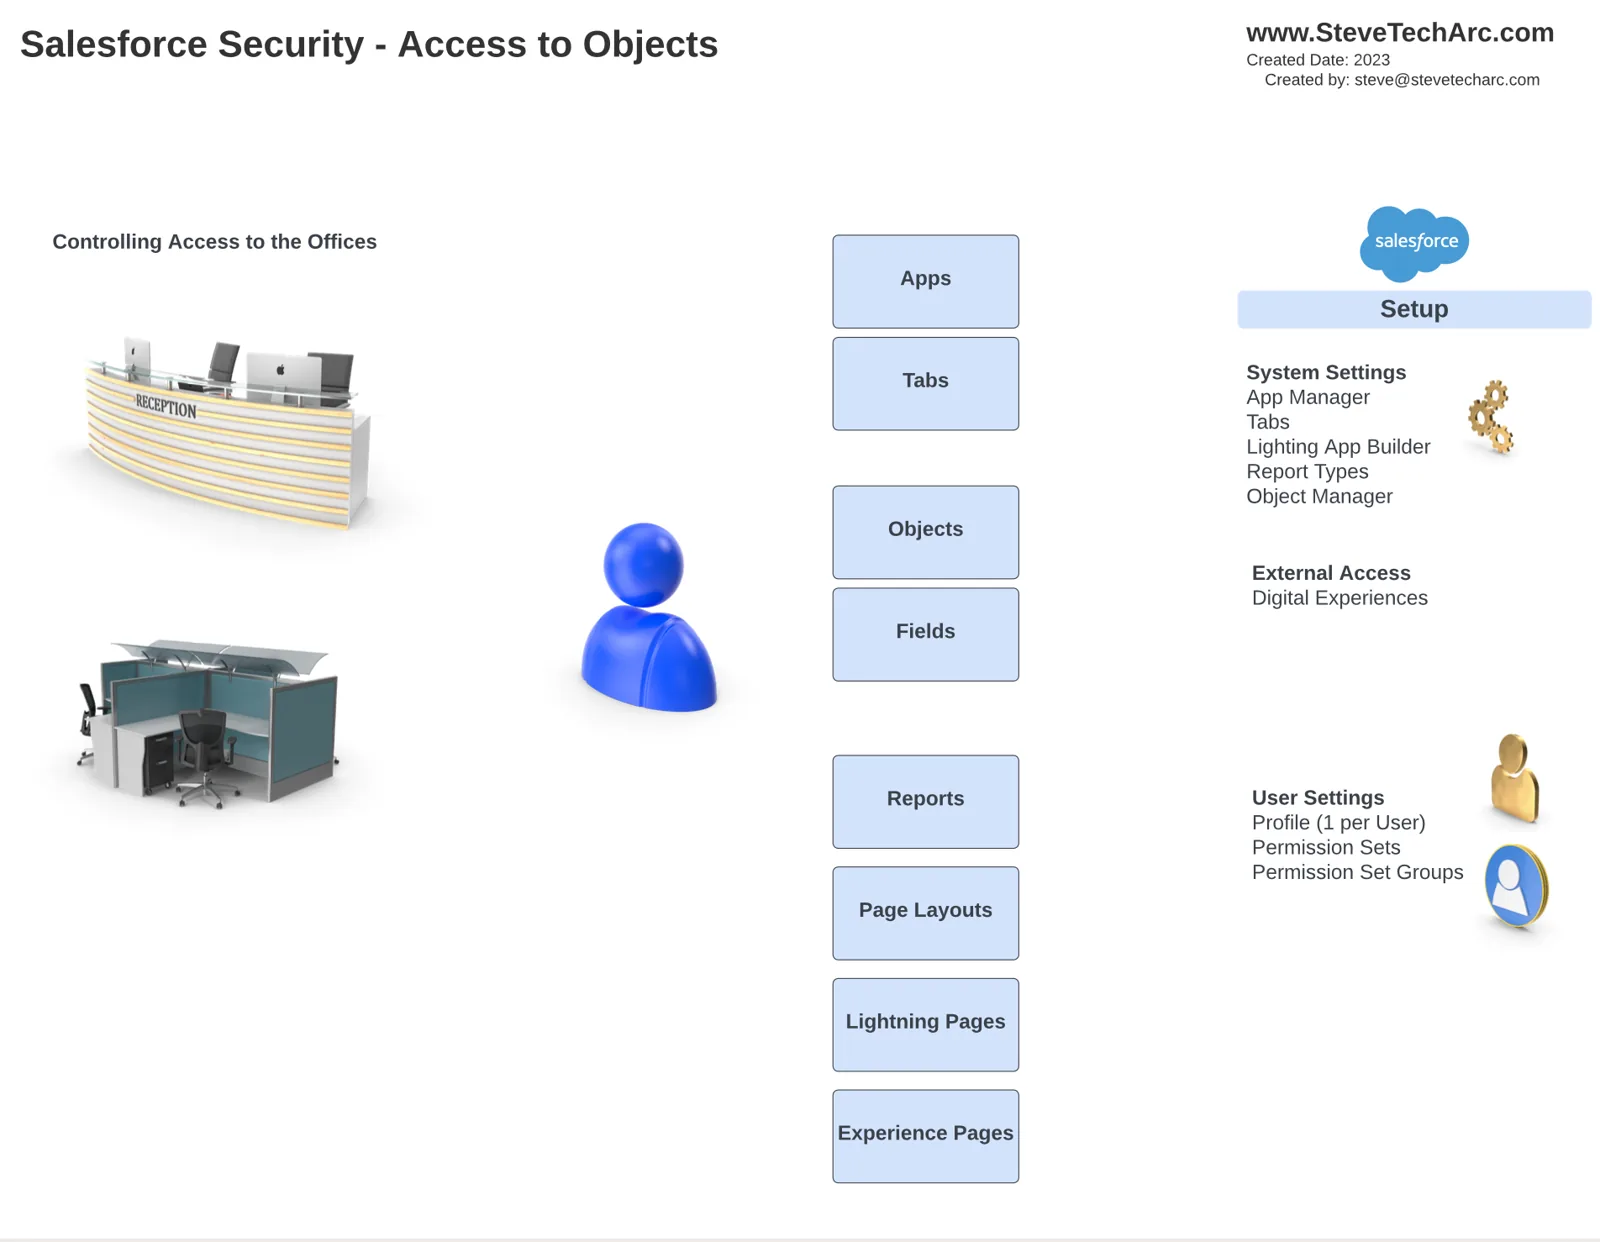
Устройство профилей и наборов разрешений
Чтобы лучше понять эту идею, разберем ее на практическом примере. Представьте экземпляр Salesforce с разными типами пользователей, каждому из которых нужен свой уровень доступа. Покажем это на демонстрации с пользователем-пилотом Paul и двумя объектами: «View Airports» и «Navigational Aids».
1. Создаем профиль Staff Pilot
Начните с создания для Paul профиля с минимальным доступом, удачно названного «Staff Pilot Profile». Этот профиль должен давать лишь самый необходимый минимум разрешений.
2. Создаем наборы разрешений
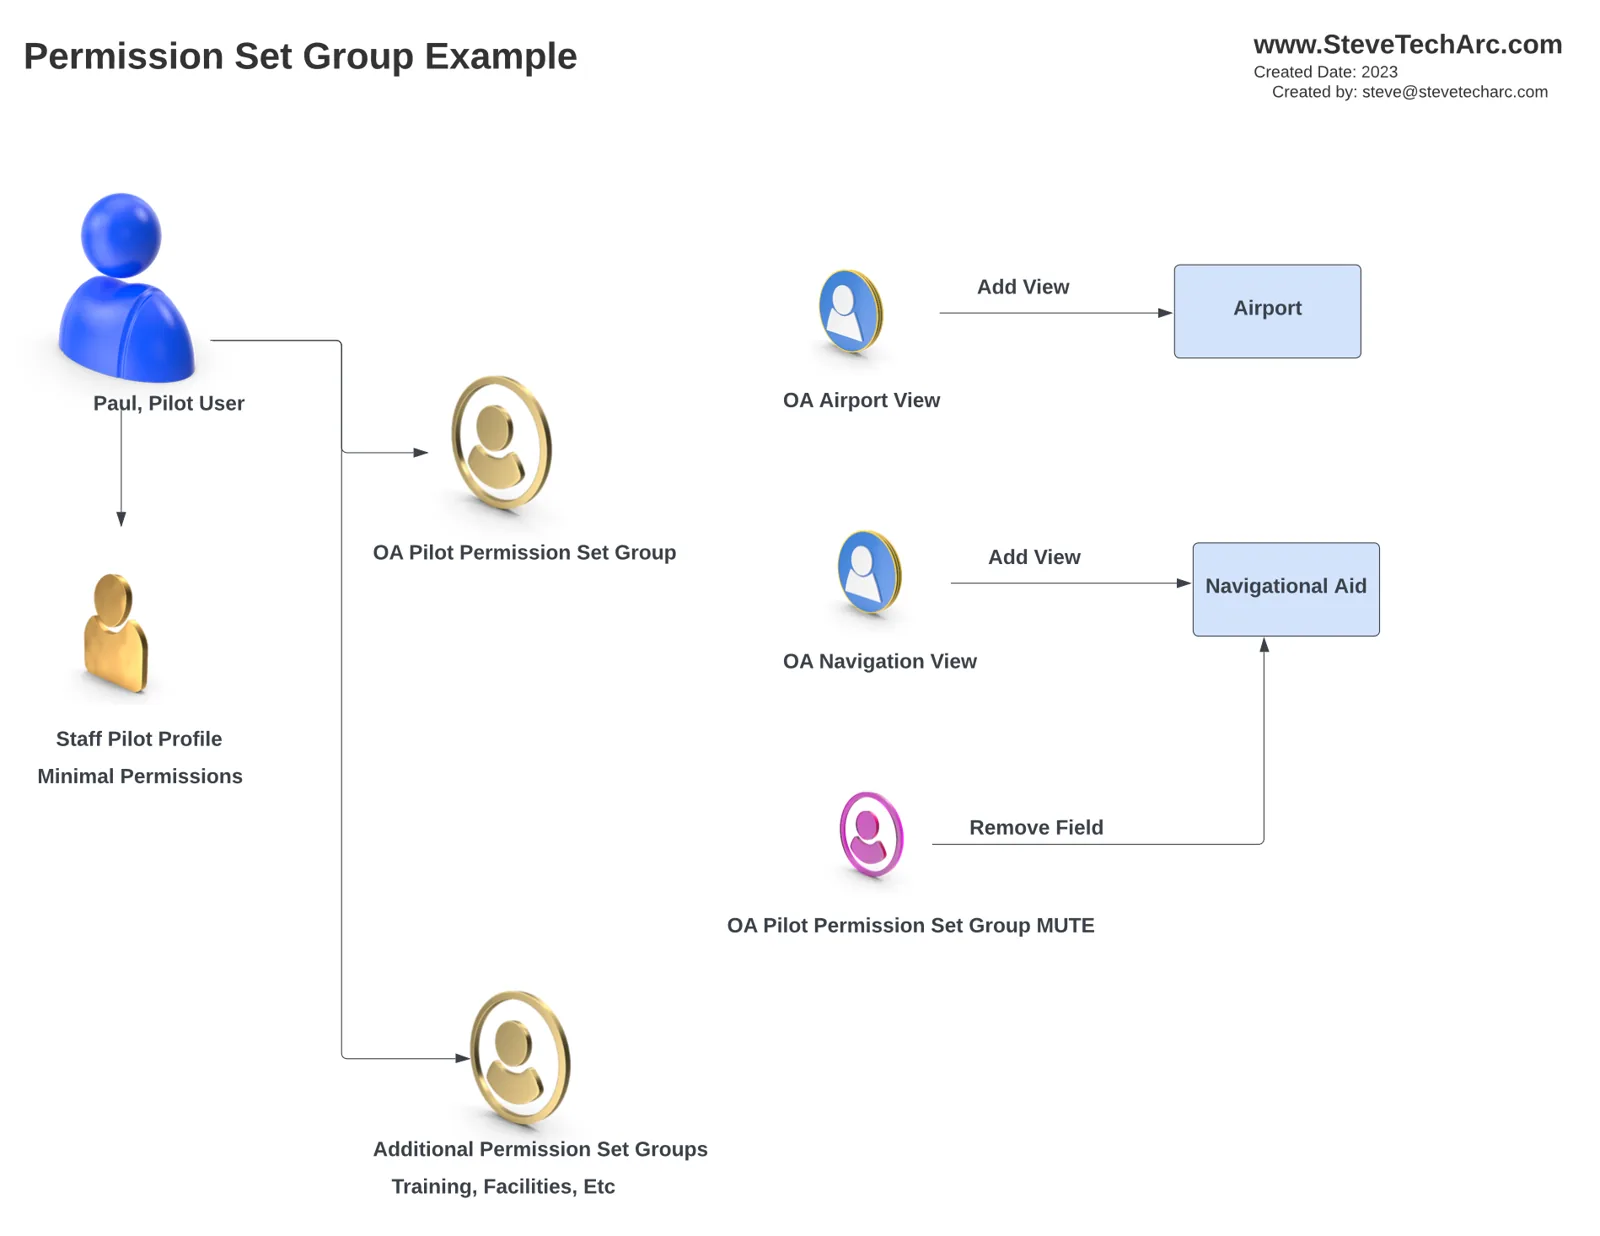
Теперь создадим два набора разрешений:
Набор разрешений 1: Airport View
Описание: просмотр данных аэропортов
Разрешения: доступ к объекту «OA Airports», включая доступ на чтение ко всем его полям.
Набор разрешений 2: Navigational View
Описание: просмотр навигационных данных
Разрешения: доступ к объекту «OA Navigational Aid» вместе с доступом на чтение ко всем его полям.
3. Создаем группу наборов разрешений
Далее создайте группу наборов разрешений «Pilot Group». В нее войдут два созданных ранее набора разрешений — «Airport View» и «Navigational View».
4. Отключение разрешений
А теперь — магия отключения. С помощью набора разрешений с отключением (muting) можно вычесть определенные возможности. В нашем случае мы хотим убрать доступ к полю «File Name» в объекте «Navigational Aid».
[caption id="" align=“alignnone” width=“2236”]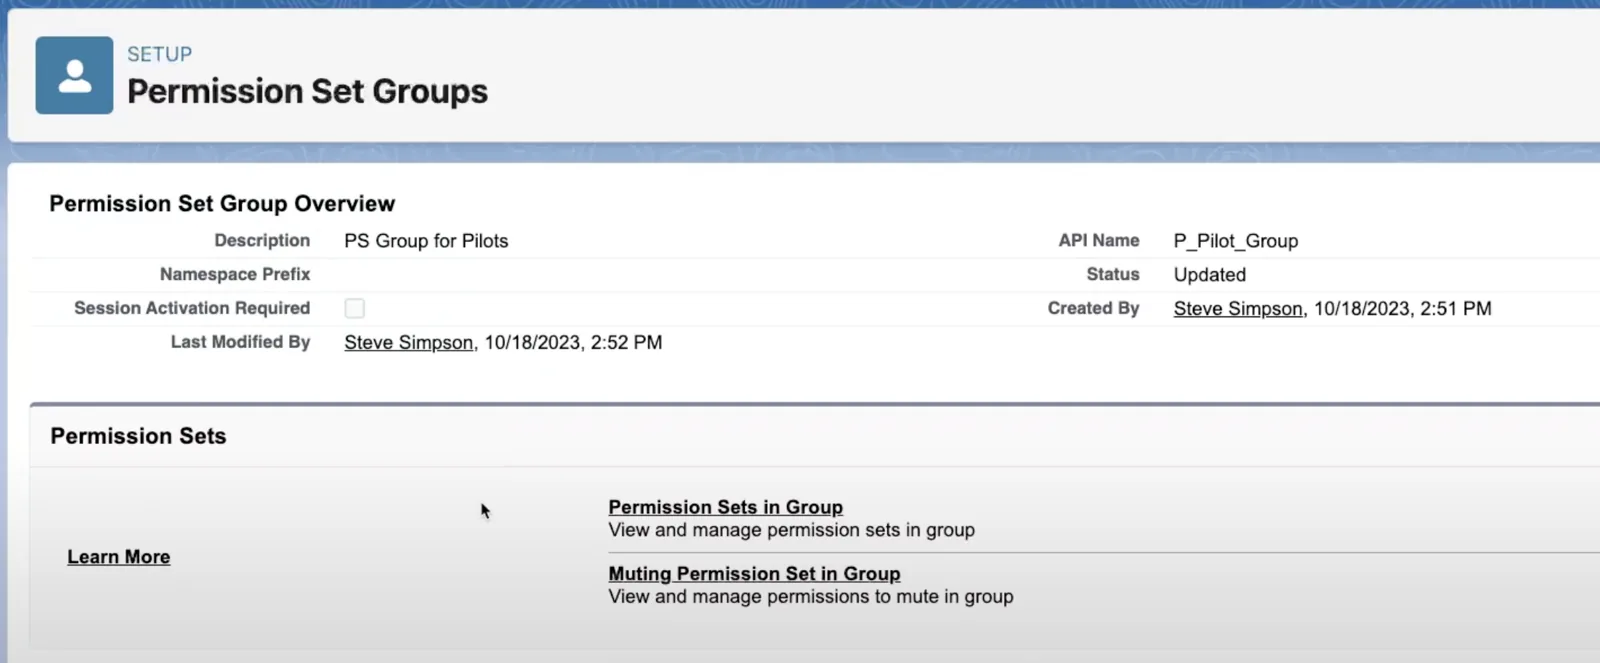 Выберите набор разрешений с отключением [/caption]
Эта группа с отключением должна относиться именно к «Pilot Group», ее нельзя использовать совместно или создать заранее.
Назначение пользователям и срок действия
Теперь, когда наборы разрешений и группы готовы, их можно назначать пользователям. В этой демонстрации мы назначаем пилота Paul в «Pilot Group». Но это еще не все.
Срок действия назначения можно ограничить, указав дату окончания. Это значит, что вы можете дать пользователям временный доступ, а группа наборов разрешений будет автоматически снята по истечении срока.
Результат
В результате, когда пилот Paul входит в систему, он видит две вкладки: «OA Airports» и «OA Navigational Aid». Однако обратите внимание: отключенное поле «File Name» больше недоступно. Это показывает, как наборы разрешений и группы наборов разрешений дают тонкий контроль над возможностями пользователей.
Заключение
Итак, профили Salesforce стоит проектировать в первую очередь для аутентификации и доступа, а наборы разрешений и группы наборов разрешений — организовывать по функциям. Такой подход позволяет эффективнее управлять возможностями пользователей и поддерживать хорошо структурированную систему.
С помощью наборов разрешений и отключения можно легко подстроить доступ пользователей под конкретные потребности и сделать среду Salesforce более защищенной и эффективной.
Спасибо
Надеюсь, эта статья прояснила возможности профилей, наборов разрешений и групп наборов разрешений.
Следите за новостями здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab).
Помогаем менять мир, делясь интересными мыслями с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 4.3