
Bộ quyền và nhóm bộ quyền trong Salesforce: Hướng dẫn và demo
Trong chuyến khám phá bảo mật Salesforce hôm nay, chúng ta đi sâu vào thế giới của bộ quyền và nhóm bộ quyền.
Salesforce đã phát triển qua nhiều năm, và giờ đây, bộ quyền đã trở thành phương tiện chính để cấp quyền truy cập vào các thành phần khác nhau trong nền tảng.
Trong bài blog này, chúng ta sẽ thảo luận về tầm quan trọng của bộ quyền và cách chúng có thể được tổ chức thành nhóm bộ quyền để quản lý quyền truy cập hiệu quả hơn.
Chuyển đổi từ hồ sơ sang bộ quyền
Trước đây, hồ sơ là phương pháp mặc định để kiểm soát quyền truy cập vào các tính năng của Salesforce. Tuy nhiên, một sự chuyển dịch căn bản đã diễn ra trong thời gian gần đây. Hồ sơ giờ được thiết kế để tinh giản đến mức thiết yếu, tập trung chủ yếu vào các thành phần như quyền truy cập theo địa chỉ IP và các giá trị mặc định cốt lõi. Sức mạnh thực sự nằm ở bộ quyền: tập hợp các quyền được nhóm lại thành một bộ.
Sự chuyển dịch này cho phép kiểm soát quyền truy cập của người dùng chi tiết hơn. Thay vì thêm vô số quyền trực tiếp vào hồ sơ người dùng, bộ quyền mang lại một cách tiếp cận dạng mô-đun cho việc quản lý quyền truy cập. Bạn có thể nghĩ về chúng như những khối xây dựng có thể kết hợp để tạo ra những tập quyền phức tạp. Hơn nữa, nhóm bộ quyền đưa vào khái niệm “muting” (tắt quyền), cho phép bạn loại bỏ những năng lực cụ thể khỏi một nhóm người dùng.
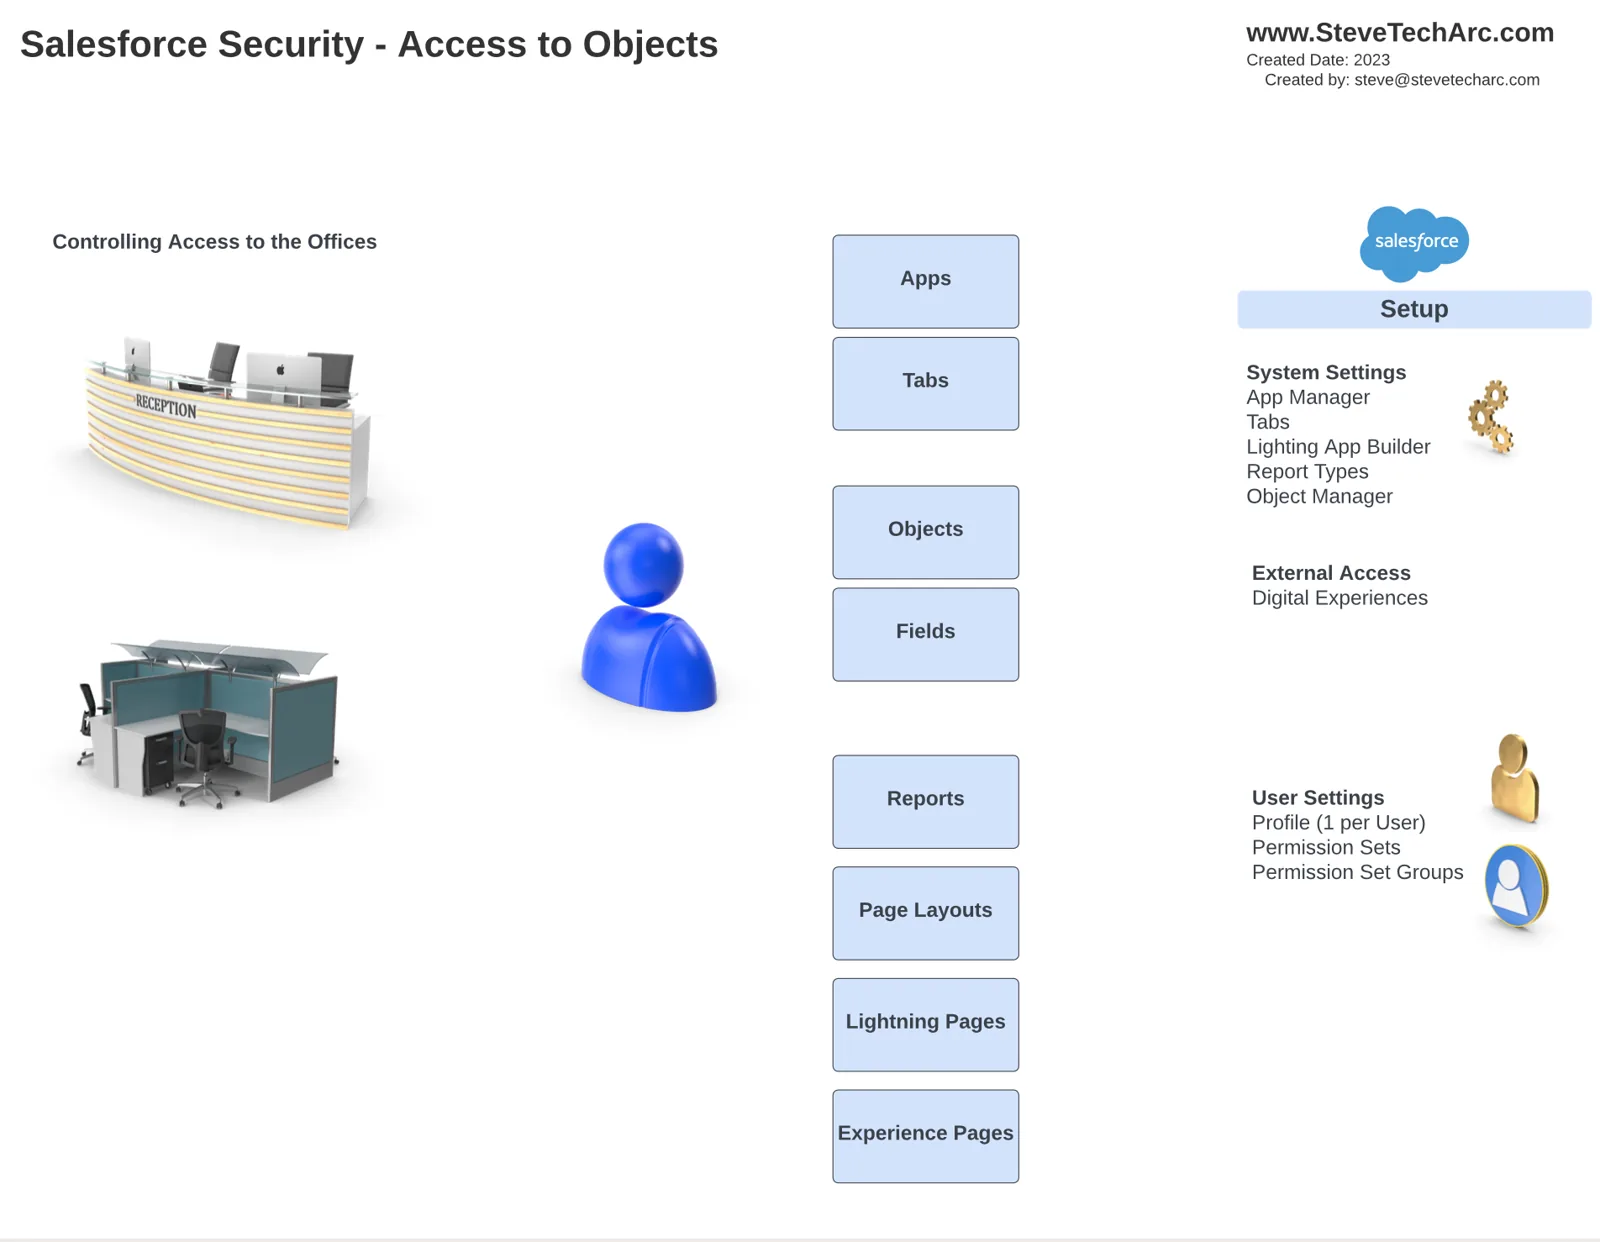
Giải phẫu hồ sơ và bộ quyền
Để hiểu rõ hơn khái niệm này, hãy phân tích nó bằng một ví dụ thực tế. Hãy tưởng tượng bạn có một instance Salesforce với nhiều loại người dùng, mỗi loại cần mức truy cập khác nhau. Chúng ta sẽ minh họa bằng một bản demo với một người dùng phi công tên Paul và hai đối tượng: “View Airports” và “Navigational Aids”.
1. Tạo hồ sơ Staff Pilot
Bắt đầu bằng việc tạo một hồ sơ truy cập tối thiểu cho Paul, được đặt tên đúng như vậy là “Staff Pilot Profile”. Hồ sơ này chỉ nên cấp những quyền tối thiểu cần thiết.
2. Xây dựng các bộ quyền
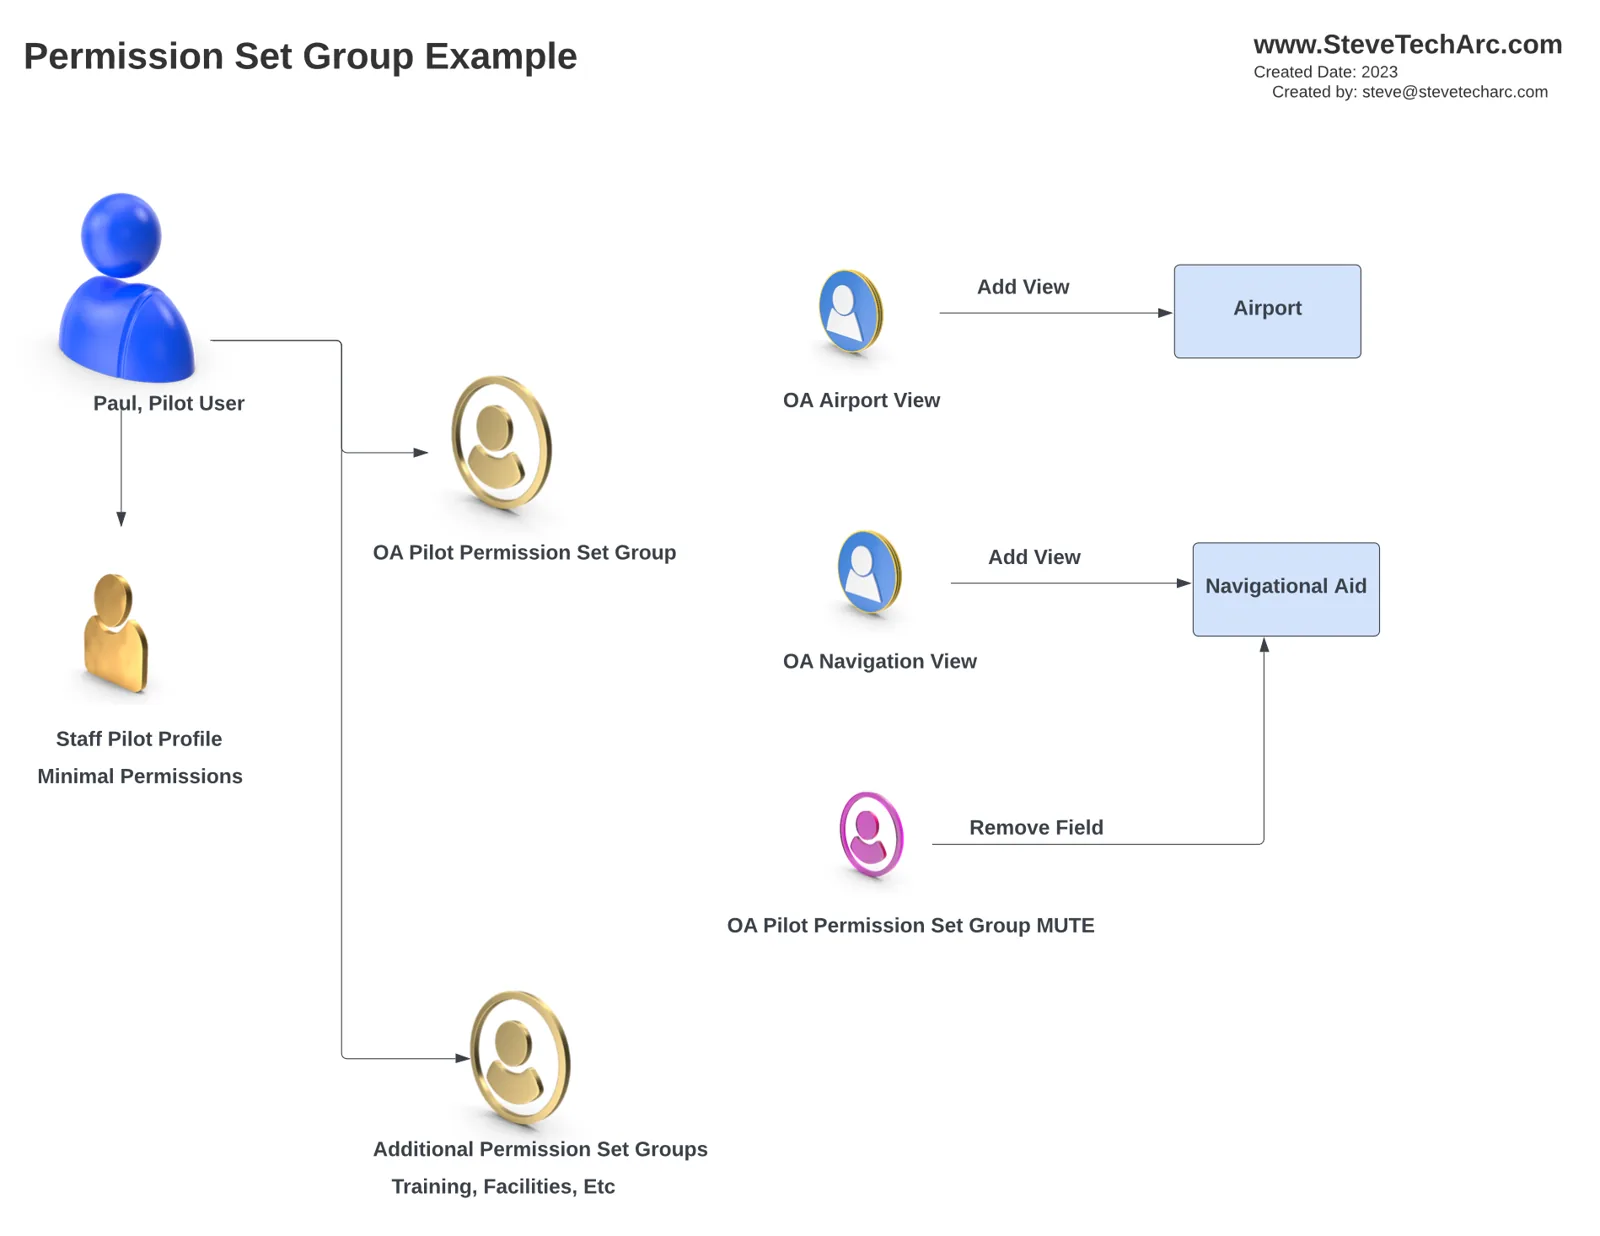
Giờ hãy tạo hai bộ quyền:
Bộ quyền 1: Airport View
Mô tả: Xem dữ liệu sân bay
Quyền: Cấp quyền truy cập đối tượng “OA Airports”, bao gồm quyền đọc tất cả các trường của nó.
Bộ quyền 2: Navigational View
Mô tả: Xem dữ liệu dẫn đường
Quyền: Cấp quyền truy cập đối tượng “OA Navigational Aid”, cùng quyền đọc tất cả các trường của nó.
3. Tạo một nhóm bộ quyền
Tiếp theo, tạo một nhóm bộ quyền gọi là “Pilot Group”. Nhóm này sẽ gồm hai bộ quyền chúng ta đã tạo trước đó, “Airport View” và “Navigational View”.
4. Tắt quyền (muting)
Đây là phép màu của muting. Chúng ta có thể dùng một bộ quyền muting trong nhóm bộ quyền để trừ đi những năng lực cụ thể. Trong trường hợp của chúng ta, chúng ta muốn loại bỏ quyền truy cập trường “File Name” trong đối tượng “Navigational Aid”.
[caption id="" align=“alignnone” width=“2236”]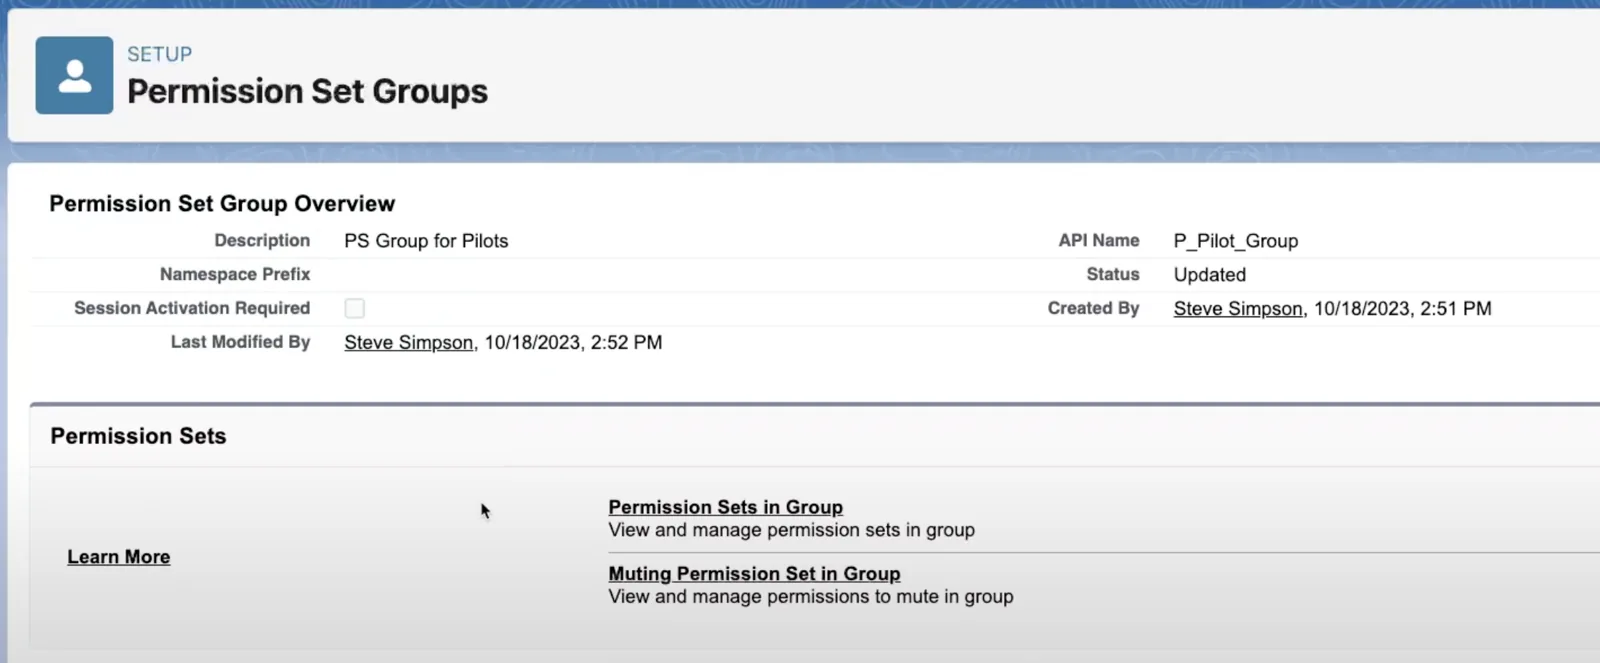 Chọn bộ quyền muting [/caption]
Bộ quyền muting này phải dành riêng cho “Pilot Group” và không thể được dùng chung hay tạo trước.
Gán cho người dùng và thời hạn
Giờ khi đã có các bộ quyền và nhóm, chúng ta có thể gán chúng cho người dùng. Trong bản demo này, chúng ta gán phi công Paul vào “Pilot Group”. Nhưng còn hơn thế nữa.
Bạn có thể kiểm soát thời hạn gán bằng cách đặt ngày hết hạn. Điều này có nghĩa là bạn có thể cấp quyền truy cập theo thời gian cho người dùng và để nhóm bộ quyền tự động bị gỡ khi hết hạn.
Kết quả
Kết quả là, khi phi công Paul đăng nhập, anh ấy thấy hai tab: “OA Airports” và “OA Navigational Aid”. Tuy nhiên, hãy để ý rằng trường “File Name”, vốn đã bị muting, không còn truy cập được nữa. Điều này cho thấy bộ quyền và nhóm bộ quyền có thể mang lại sự kiểm soát tinh vi đối với năng lực của người dùng.
Kết luận
Tóm lại, hồ sơ Salesforce nên được thiết kế chủ yếu cho xác thực và truy cập, trong khi bộ quyền và nhóm bộ quyền nên được tổ chức theo chức năng. Cách tiếp cận này giúp bạn quản lý năng lực người dùng hiệu quả hơn và duy trì một hệ thống có cấu trúc tốt.
Với sức mạnh của bộ quyền và muting, bạn có thể dễ dàng điều chỉnh quyền truy cập của người dùng theo những nhu cầu cụ thể, tạo ra một môi trường Salesforce an toàn và hiệu quả hơn.
Cảm ơn bạn
Tôi hy vọng bài blog này đã làm sáng tỏ năng lực của hồ sơ, bộ quyền và nhóm bộ quyền.
Hãy theo dõi tại www.SteveTechArc.com và kênh YouTube @SteveTechArc (opens in a new tab).
Góp phần thay đổi thế giới bằng cách chia sẻ những ý tưởng thú vị với các kiến trúc sư đồng nghiệp và những ai đang trên hành trình trở thành kiến trúc sư!
Bản ghi lời thoại được AI hỗ trợ
STA 4.3