
Conjuntos de permissões e grupos de conjuntos de permissões do Salesforce: guia e demonstração
Na exploração de hoje sobre a segurança do Salesforce, vamos mergulhar no mundo dos conjuntos de permissões e dos grupos de conjuntos de permissões.
O Salesforce evoluiu ao longo dos anos, e agora os conjuntos de permissões se tornaram o principal meio de conceder acesso aos vários elementos da plataforma.
Neste post, vamos falar da importância dos conjuntos de permissões e de como organizá-los em grupos de conjuntos de permissões para uma gestão de acesso mais eficiente.
A transição dos perfis para os conjuntos de permissões
No passado, os perfis eram o método padrão para controlar o acesso aos recursos do Salesforce. Mas houve uma mudança fundamental recentemente. Os perfis agora são pensados para ficar no essencial, com foco principalmente em elementos como acesso por endereço IP e padrões básicos. O verdadeiro poder está nos conjuntos de permissões, coleções de permissões agrupadas num conjunto.
Essa mudança permite um controle mais refinado do acesso dos usuários. Em vez de adicionar inúmeras permissões direto nos perfis, os conjuntos de permissões trazem uma abordagem modular para a gestão de acesso. Pense neles como blocos de construção que podem ser combinados para criar conjuntos complexos de permissões. Além disso, os grupos de conjuntos de permissões introduzem o conceito de “silenciamento”, que permite remover capacidades específicas de um grupo de usuários.
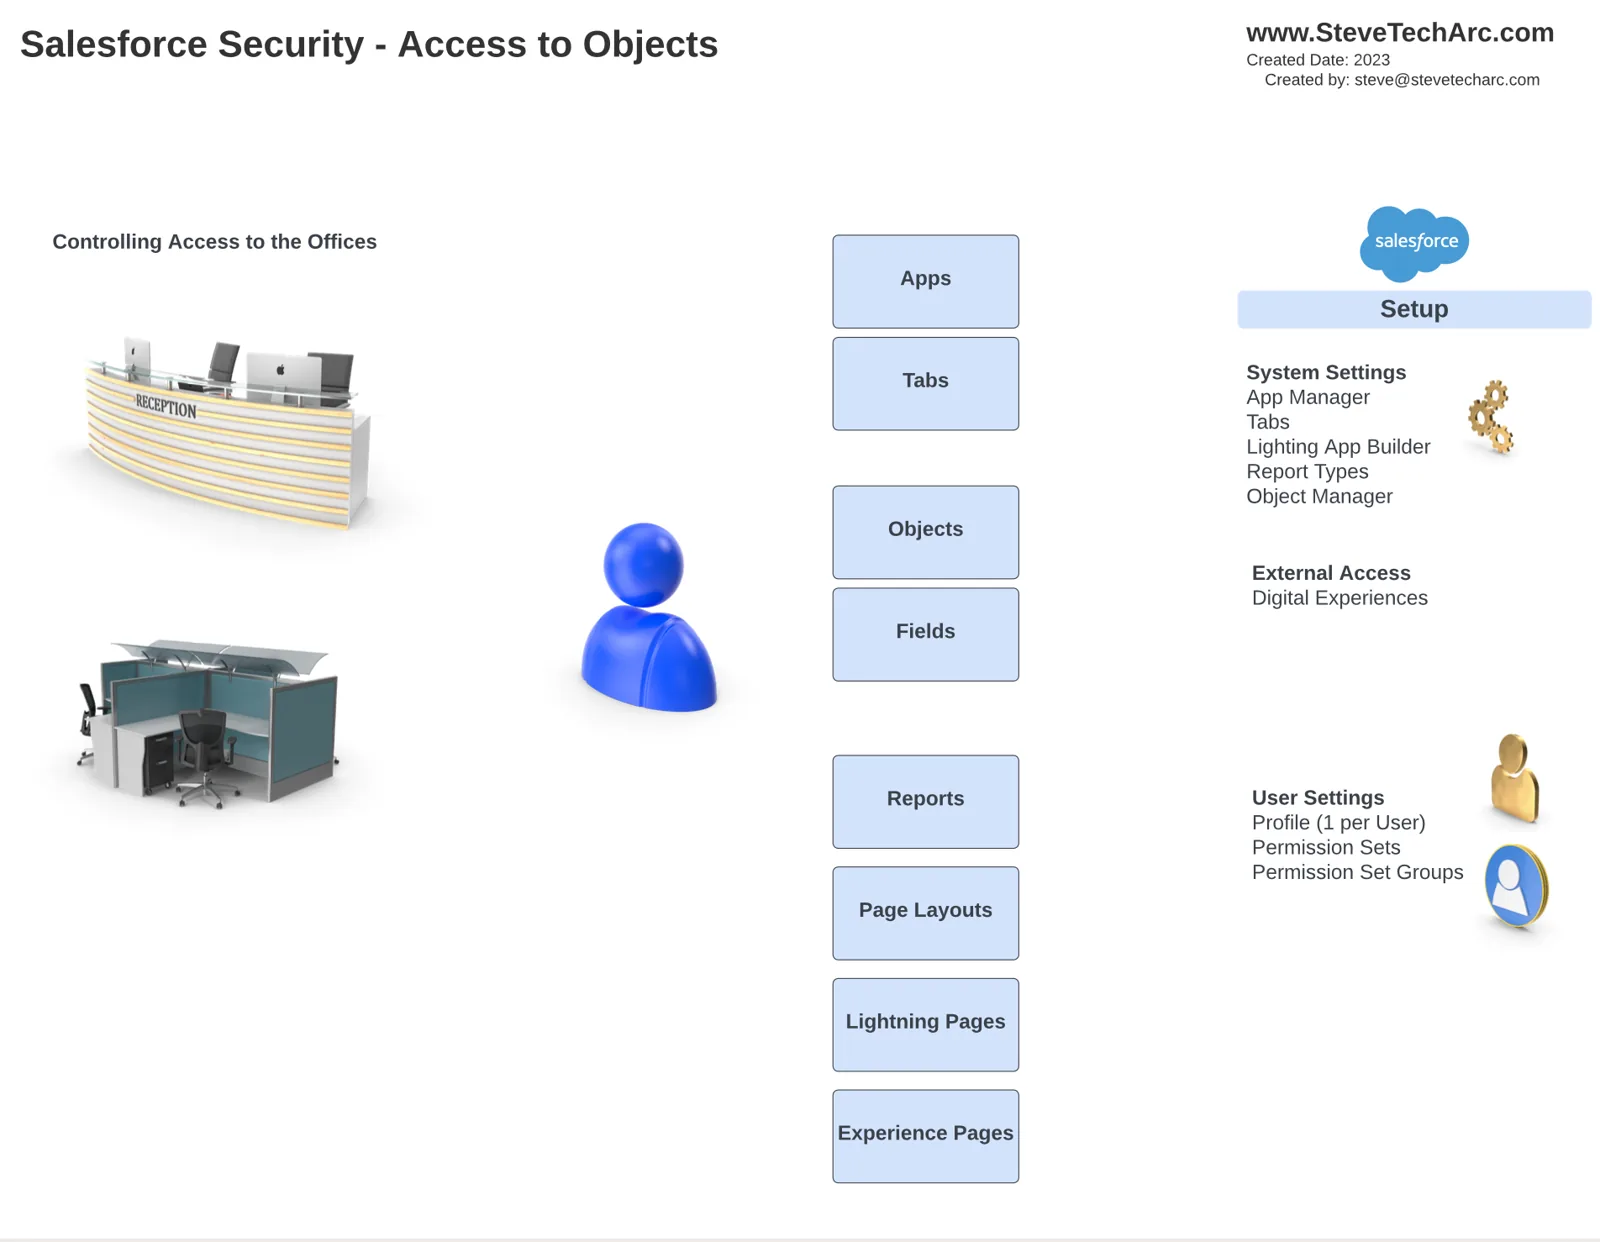
A anatomia de perfis e conjuntos de permissões
Para entender melhor esse conceito, vamos destrinchá-lo com um exemplo prático. Imagine uma instância do Salesforce com diferentes tipos de usuários, cada um precisando de níveis diferentes de acesso. Vamos ilustrar com uma demonstração usando um usuário piloto chamado Paul e dois objetos: “View Airports” e “Navigational Aids”.
1. Criando um perfil Staff Pilot
Comece criando um perfil de acesso mínimo para o Paul, chamado apropriadamente de “Staff Pilot Profile”. Esse perfil deve conceder só o mínimo indispensável de permissões.
2. Montando os conjuntos de permissões
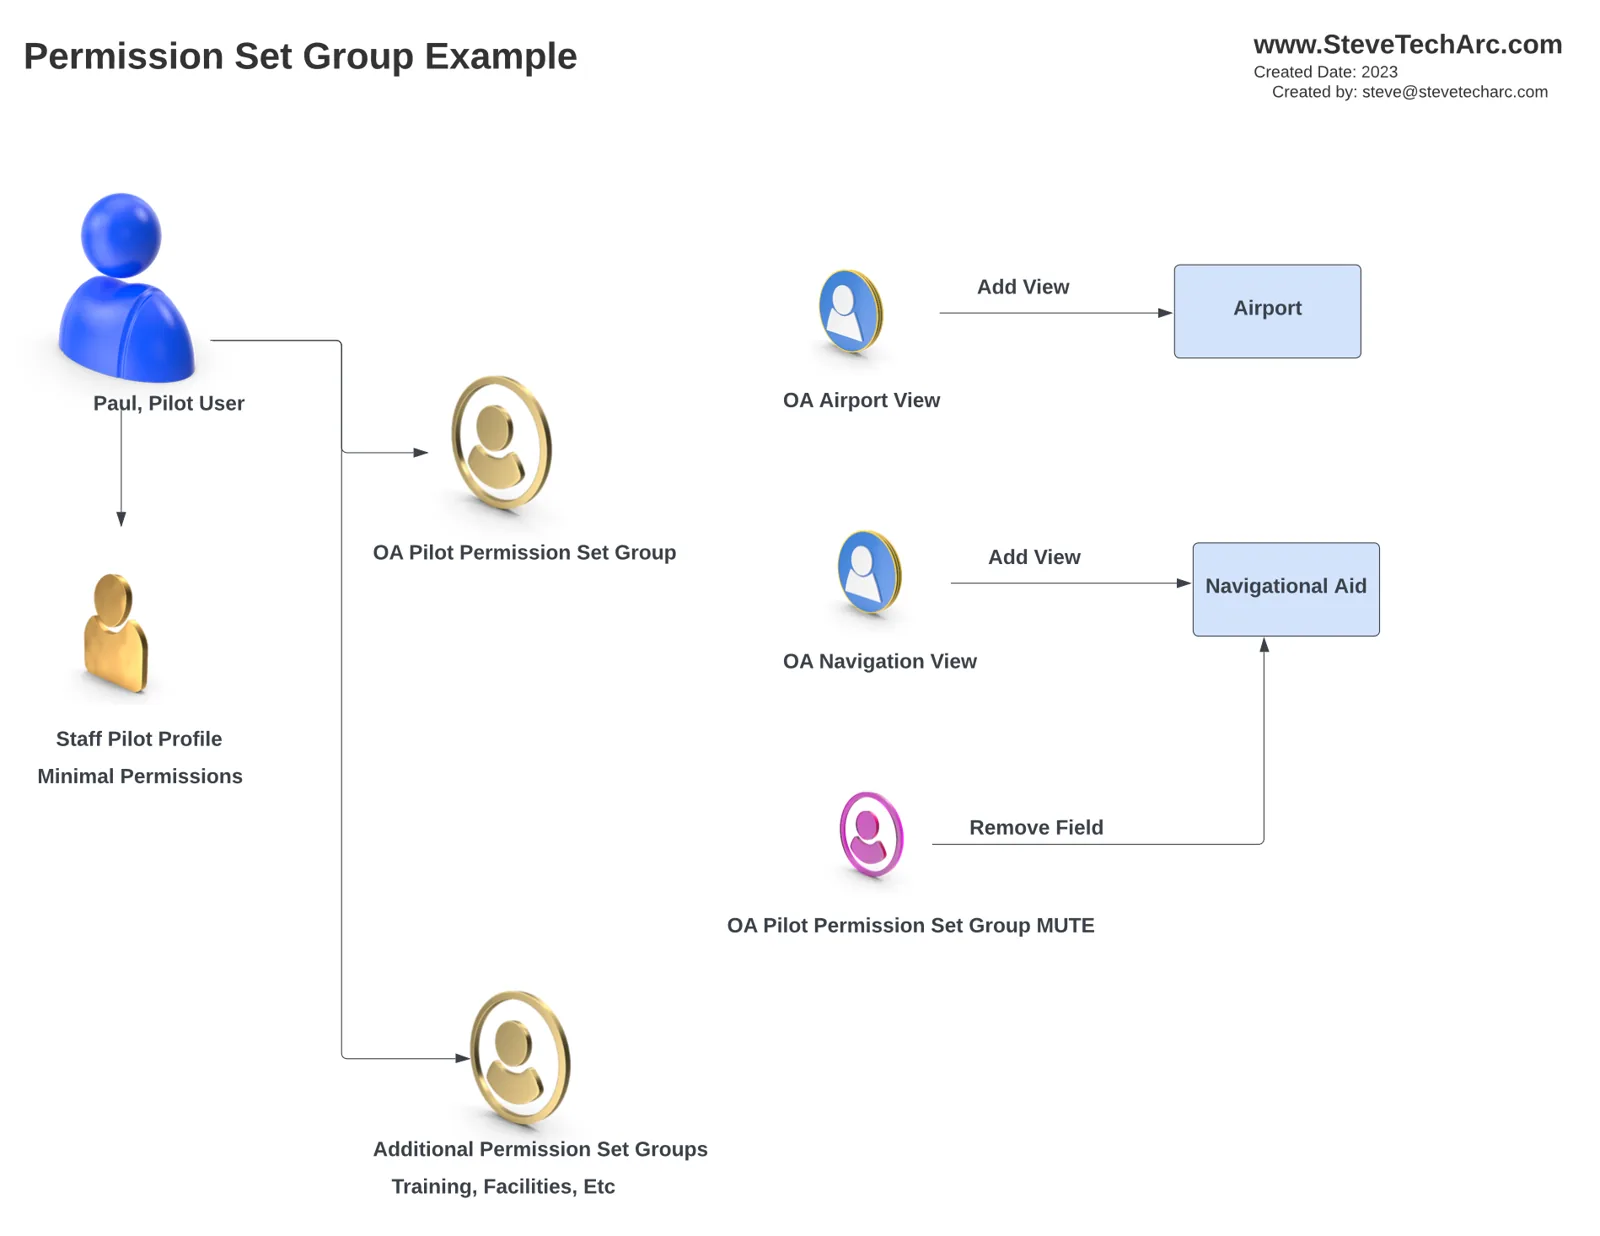
Agora, vamos criar dois conjuntos de permissões:
Conjunto de permissões 1: Airport View
Descrição: visualizar dados de aeroportos
Permissões: dar acesso ao objeto “OA Airports”, incluindo acesso de leitura a todos os seus campos.
Conjunto de permissões 2: Navigational View
Descrição: visualizar dados de navegação
Permissões: dar acesso ao objeto “OA Navigational Aid”, com acesso de leitura a todos os seus campos.
3. Criando um grupo de conjuntos de permissões
Em seguida, forme um grupo de conjuntos de permissões chamado “Pilot Group”. Esse grupo reúne os dois conjuntos de permissões criados antes, “Airport View” e “Navigational View”.
4. Silenciando permissões
Aqui entra a mágica do silenciamento. Com um conjunto de permissões de silenciamento, dá para subtrair capacidades específicas. No nosso caso, queremos remover o acesso ao campo “File Name” do objeto “Navigational Aid”.
[caption id="" align=“alignnone” width=“2236”]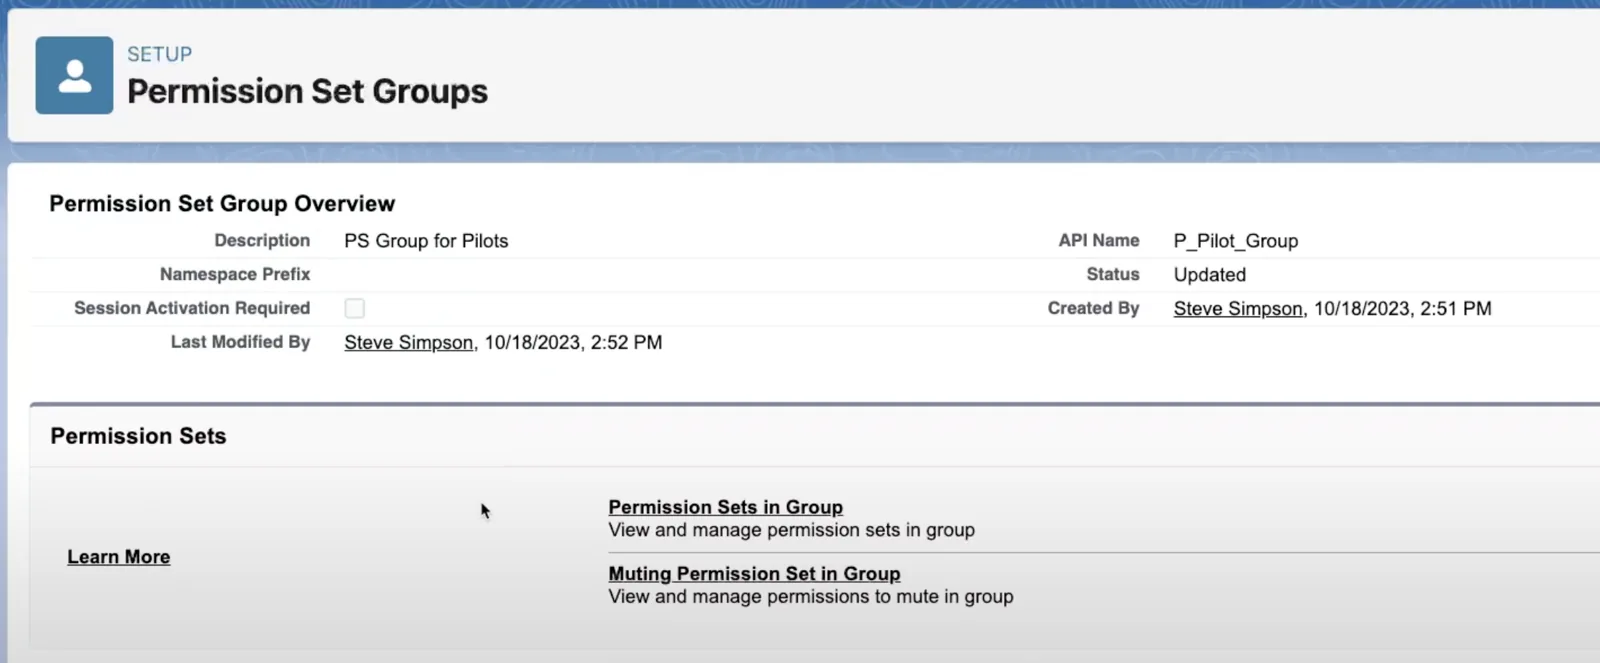 Selecione o conjunto de permissões de silenciamento [/caption]
Esse conjunto de silenciamento é específico do “Pilot Group” e não pode ser compartilhado nem criado antecipadamente.
Atribuição a usuários e expiração
Com os conjuntos e grupos prontos, podemos atribuí-los aos usuários. Nesta demonstração, atribuímos o Paul, o piloto, ao “Pilot Group”. Mas não para por aí.
Você pode controlar a duração da atribuição definindo uma data de expiração. Assim, dá para conceder acesso por tempo limitado e remover o grupo de conjuntos de permissões automaticamente quando ele expirar.
O resultado
Como resultado, quando o Paul, o piloto, faz login, ele vê duas guias: “OA Airports” e “OA Navigational Aid”. Mas repare que o campo “File Name”, que foi silenciado, não está mais acessível. Isso mostra como os conjuntos e grupos de conjuntos de permissões oferecem um controle refinado das capacidades dos usuários.
Conclusão
Em resumo, os perfis do Salesforce devem ser pensados principalmente para autenticação e acesso, enquanto os conjuntos e grupos de conjuntos de permissões devem ser organizados por função. Essa abordagem permite gerenciar as capacidades dos usuários com mais eficácia e manter um sistema bem estruturado.
Com o poder dos conjuntos de permissões e do silenciamento, você adapta facilmente o acesso dos usuários a necessidades específicas, criando um ambiente Salesforce mais seguro e eficiente.
Obrigado
Espero que este post tenha esclarecido as capacidades dos perfis, conjuntos de permissões e grupos de conjuntos de permissões.
Acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab).
Ajudando a mudar o mundo compartilhando boas ideias com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 4.3