
Salesforce の権限セットと権限セットグループ:ガイドとデモ
今日の Salesforce セキュリティの探求では、権限セットと権限セットグループの世界を深く掘り下げます。
Salesforce は年月を経て進化し、今では権限セットがプラットフォーム内のさまざまな要素へのアクセスを付与する主な手段になっています。
この記事では、権限セットの重要性と、より効率的なアクセス管理のために権限セットを権限セットグループにまとめる方法について話します。
プロファイルから権限セットへの移行
かつては、Salesforce の機能へのアクセスを制御するにはプロファイルを使うのが定番でした。しかし最近、根本的な転換が起きています。プロファイルは今では必要最小限まで削ぎ落とすよう設計されており、主に IP アドレスのアクセスや基本のデフォルト設定のような要素に焦点を当てています。本当の力は権限セット、つまり権限をまとめたセットにあります。
この転換により、ユーザーのアクセスをより細かく制御できるようになります。ユーザーのプロファイルに直接たくさんの権限を加える代わりに、権限セットはアクセス管理にモジュール式の方法をもたらします。組み合わせて複雑な権限の集合を作れる積み木のようなものと考えてください。さらに権限セットグループには「ミュート」という考え方があり、ユーザーのグループから特定の機能を取り除けます。
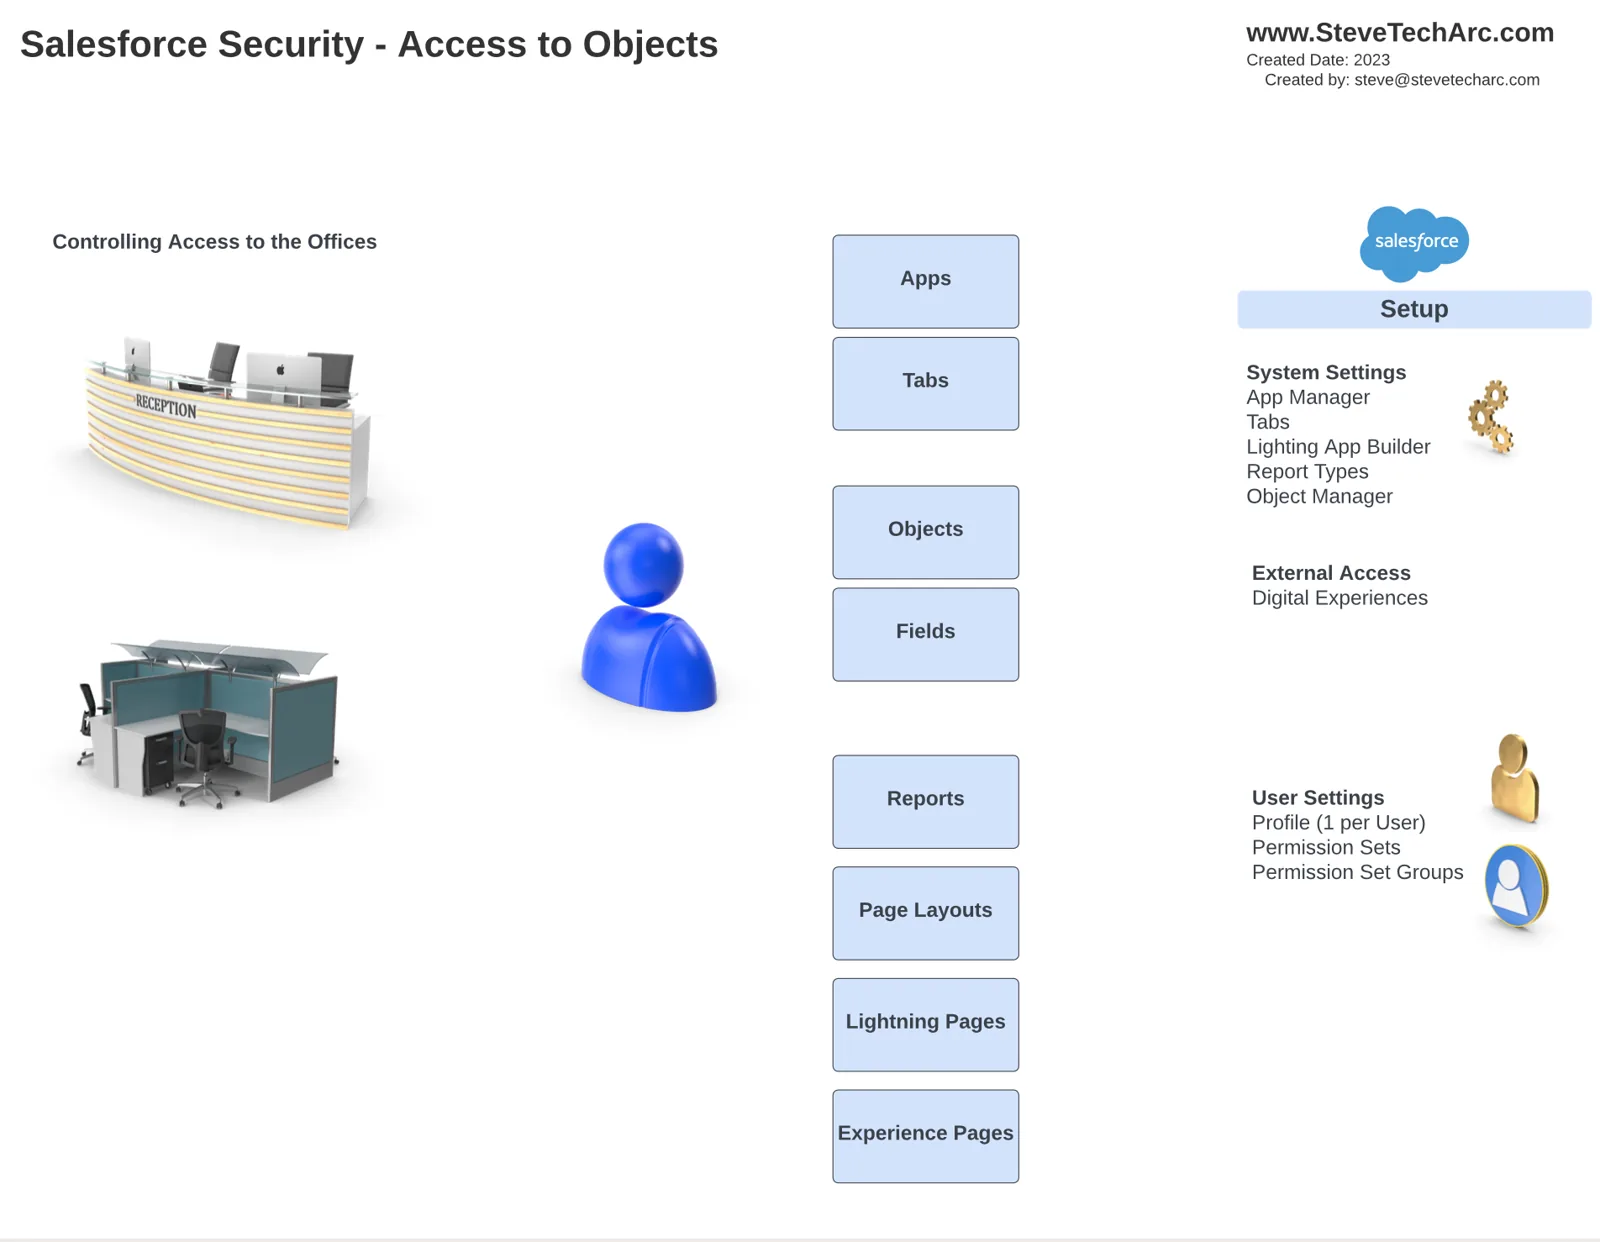
プロファイルと権限セットの構造
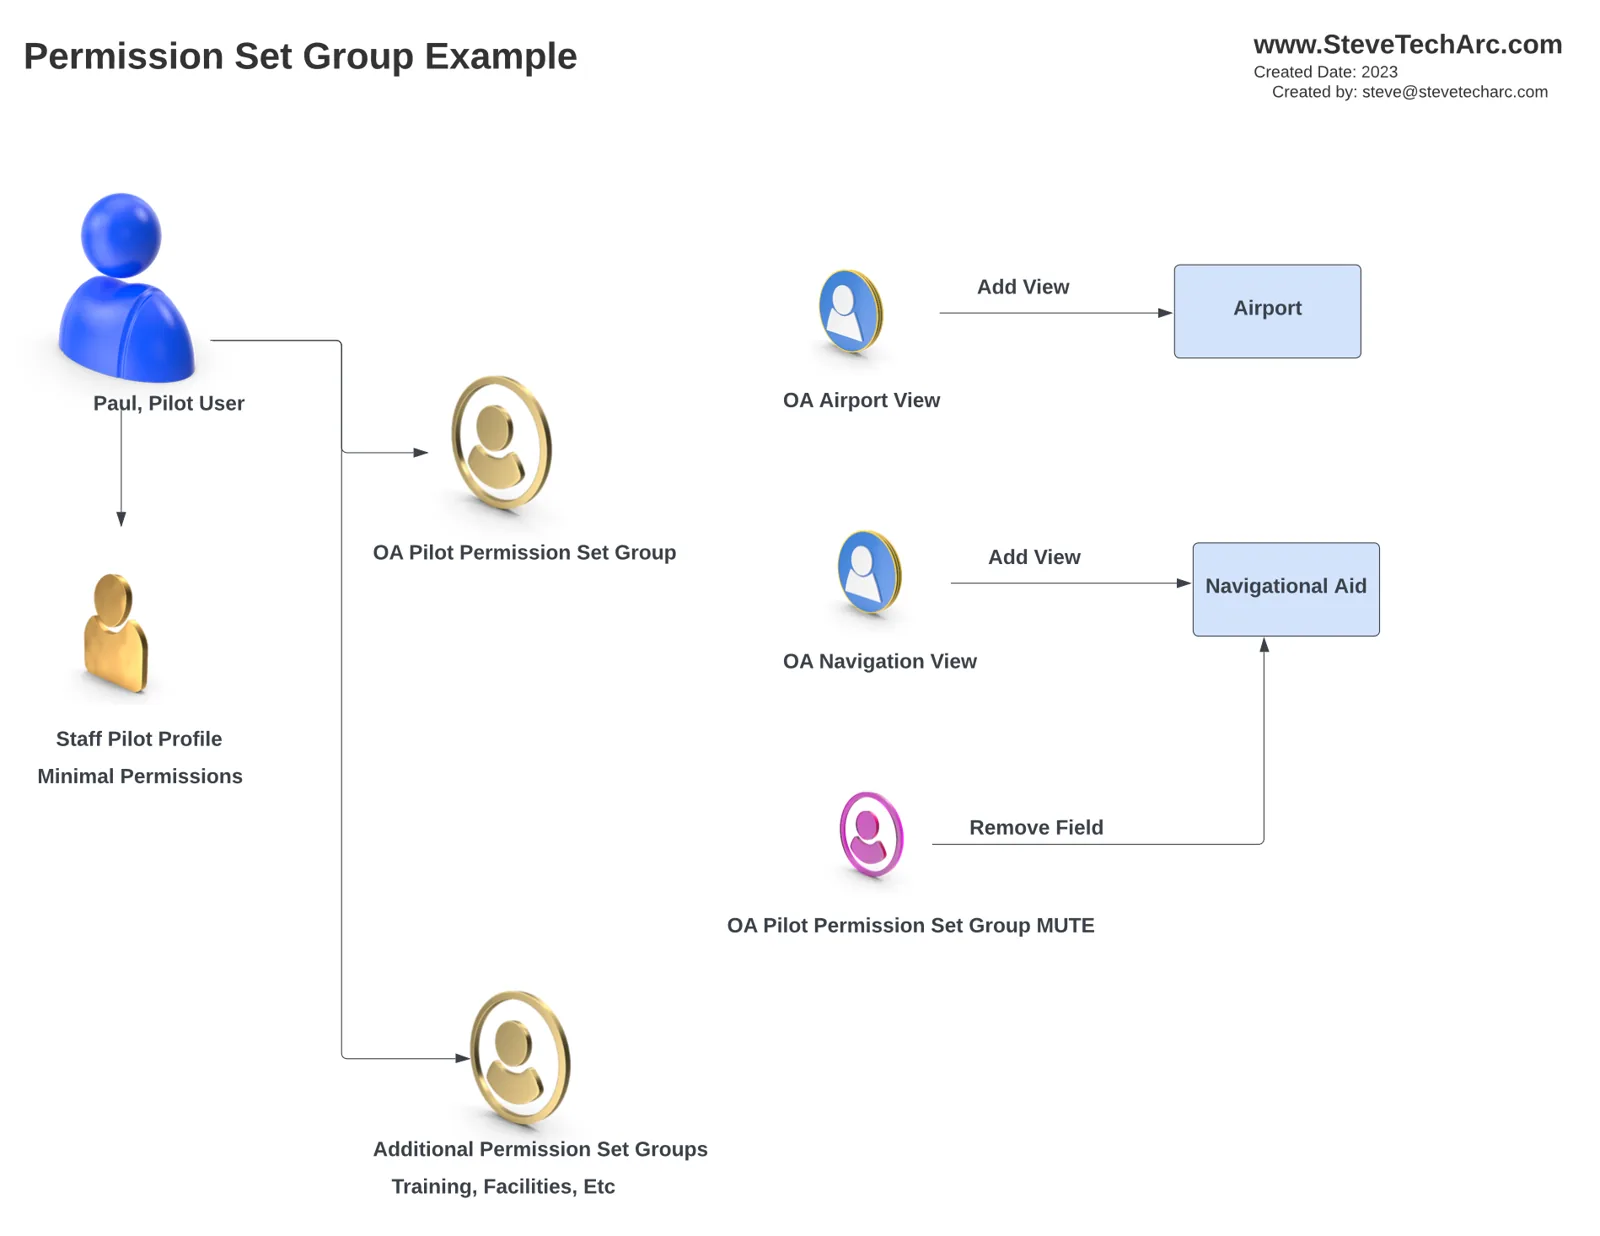
この概念をよりよく理解するために、実践的な例で分解してみましょう。それぞれ異なるレベルのアクセスが必要な、さまざまな種類のユーザーがいる Salesforce インスタンスを想像してください。パイロットのユーザー Paul と、「View Airports」と「Navigational Aids」という二つのオブジェクトを使ったデモで説明します。
1. スタッフパイロットのプロファイルを作る
まず Paul のために、最小限のアクセスのプロファイルを作ります。その名も「Staff Pilot Profile」です。このプロファイルには、必要最低限の権限だけを与えます。
2. 権限セットを作る
では、二つの権限セットを作りましょう。
権限セット1:Airport View
説明:空港のデータを見る
権限:「OA Airports」オブジェクトへのアクセスを与え、そのすべての項目への参照アクセスを含めます。
権限セット2:Navigational View
説明:航法のデータを見る
権限:「OA Navigational Aid」オブジェクトへのアクセスと、そのすべての項目への参照アクセスを与えます。
3. 権限セットグループを作る
次に、「Pilot Group」という権限セットグループを作ります。このグループは、先ほど作った二つの権限セット「Airport View」と「Navigational View」で構成されます。
4. 権限をミュートする
ここでミュートの魔法の出番です。ミュート権限セットグループを使って、特定の機能を差し引けます。今回は「Navigational Aid」オブジェクトの「File Name」項目へのアクセスを取り除きたいと思います。
[caption id="" align=“alignnone” width=“2236”]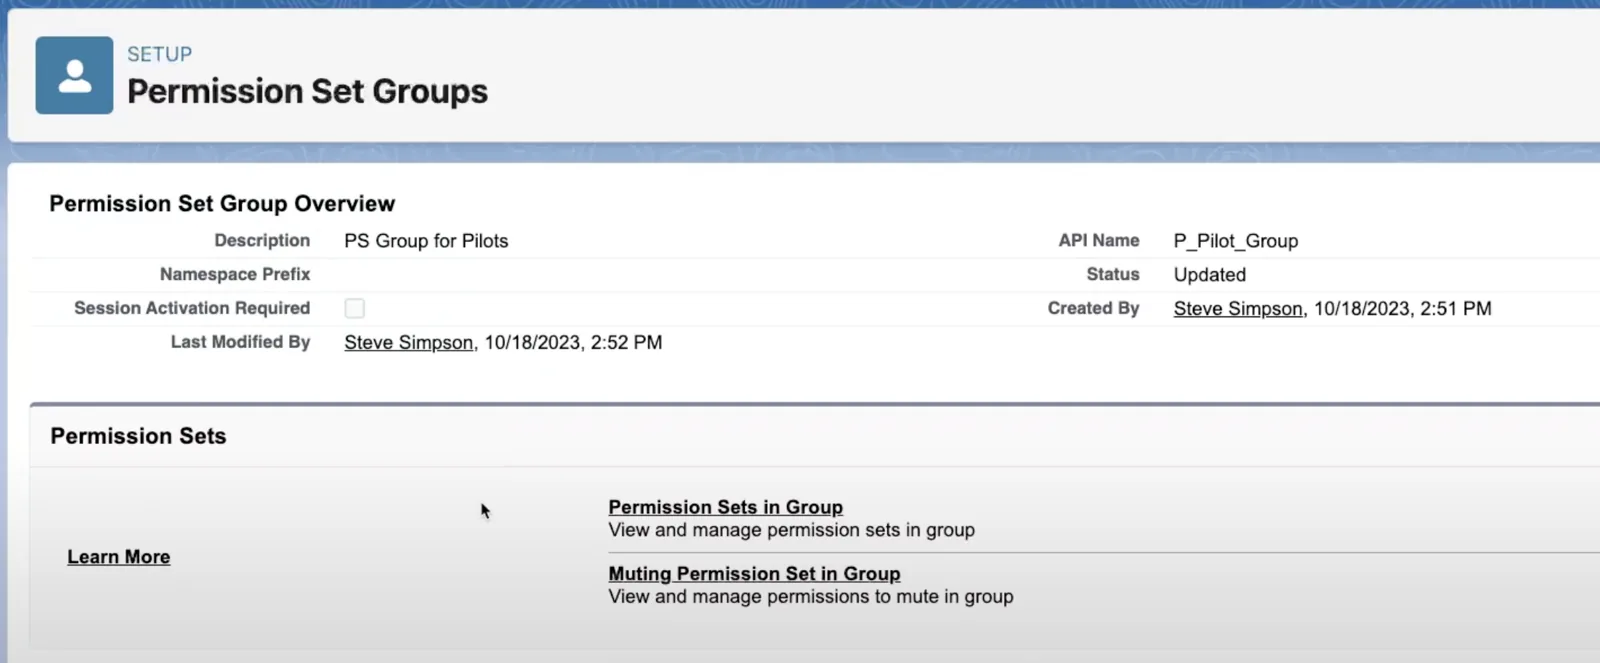 ミュート権限セットを選ぶ [/caption]
このミュート権限セットは「Pilot Group」専用で、共有したり事前に作ったりすることはできません。
ユーザーへの割り当てと有効期限
権限セットとグループがそろったので、ユーザーに割り当てられます。このデモでは、パイロットの Paul を「Pilot Group」に割り当てます。でも、それだけではありません。
有効期限を設定して、割り当ての期間を制御できます。つまり、ユーザーに期間限定のアクセスを与え、期限が来たら権限セットグループを自動的に外せるのです。
結果
その結果、パイロットの Paul がログインすると、「OA Airports」と「OA Navigational Aid」の二つのタブが表示されます。ただし、ミュートした「File Name」項目にはもうアクセスできないことに注目してください。権限セットと権限セットグループが、ユーザーの機能をどれほど細かく制御できるかがわかります。
まとめ
まとめると、Salesforce のプロファイルは主に認証とアクセスのために設計し、権限セットと権限セットグループは機能別に整理すべきです。この方法なら、ユーザーの機能をより効果的に管理し、よく構造化されたシステムを保てます。
権限セットとミュートの力を使えば、ユーザーのアクセスを特定のニーズに合わせて簡単に調整でき、より安全で効率的な Salesforce 環境を作れます。
ありがとうございました
この記事が、プロファイル、権限セット、権限セットグループの機能を理解する助けになれば幸いです。
この www.SteveTechArc.com と YouTube チャンネル @SteveTechArc (opens in a new tab) をお楽しみに。
アーキテクト仲間やアーキテクトを目指す人たちと面白い考えを共有して、世界を変える手助けを!
STA 4.3