
Набори дозволів і групи наборів дозволів Salesforce: посібник і демонстрація
Сьогодні, досліджуючи безпеку Salesforce, ми глибоко зануримося у світ наборів дозволів і груп наборів дозволів.
Salesforce розвивався протягом років, і тепер набори дозволів стали основним способом надання доступу до різних елементів платформи.
У цьому пості ми обговоримо значення наборів дозволів і те, як їх можна організувати в групи наборів дозволів для ефективнішого керування доступом.
Перехід від профілів до наборів дозволів
У минулому профілі були основним методом контролю доступу до функцій Salesforce. Однак останнім часом відбувся фундаментальний зсув. Тепер профілі задумано урізаними до найнеобхіднішого: вони зосереджені переважно на таких елементах, як доступ за IP-адресою й базові налаштування за замовчуванням. Справжня сила — у наборах дозволів, тобто колекціях дозволів, згрупованих у набір.
Цей зсув дає змогу детальніше контролювати доступ користувачів. Замість додавати безліч дозволів безпосередньо до профілів користувачів, набори дозволів дають модульний підхід до керування доступом. Можна думати про них як про будівельні блоки, які поєднуються у складні набори дозволів. Крім того, групи наборів дозволів вводять концепцію «приглушення» (muting), що дає змогу прибрати певні можливості в групи користувачів.
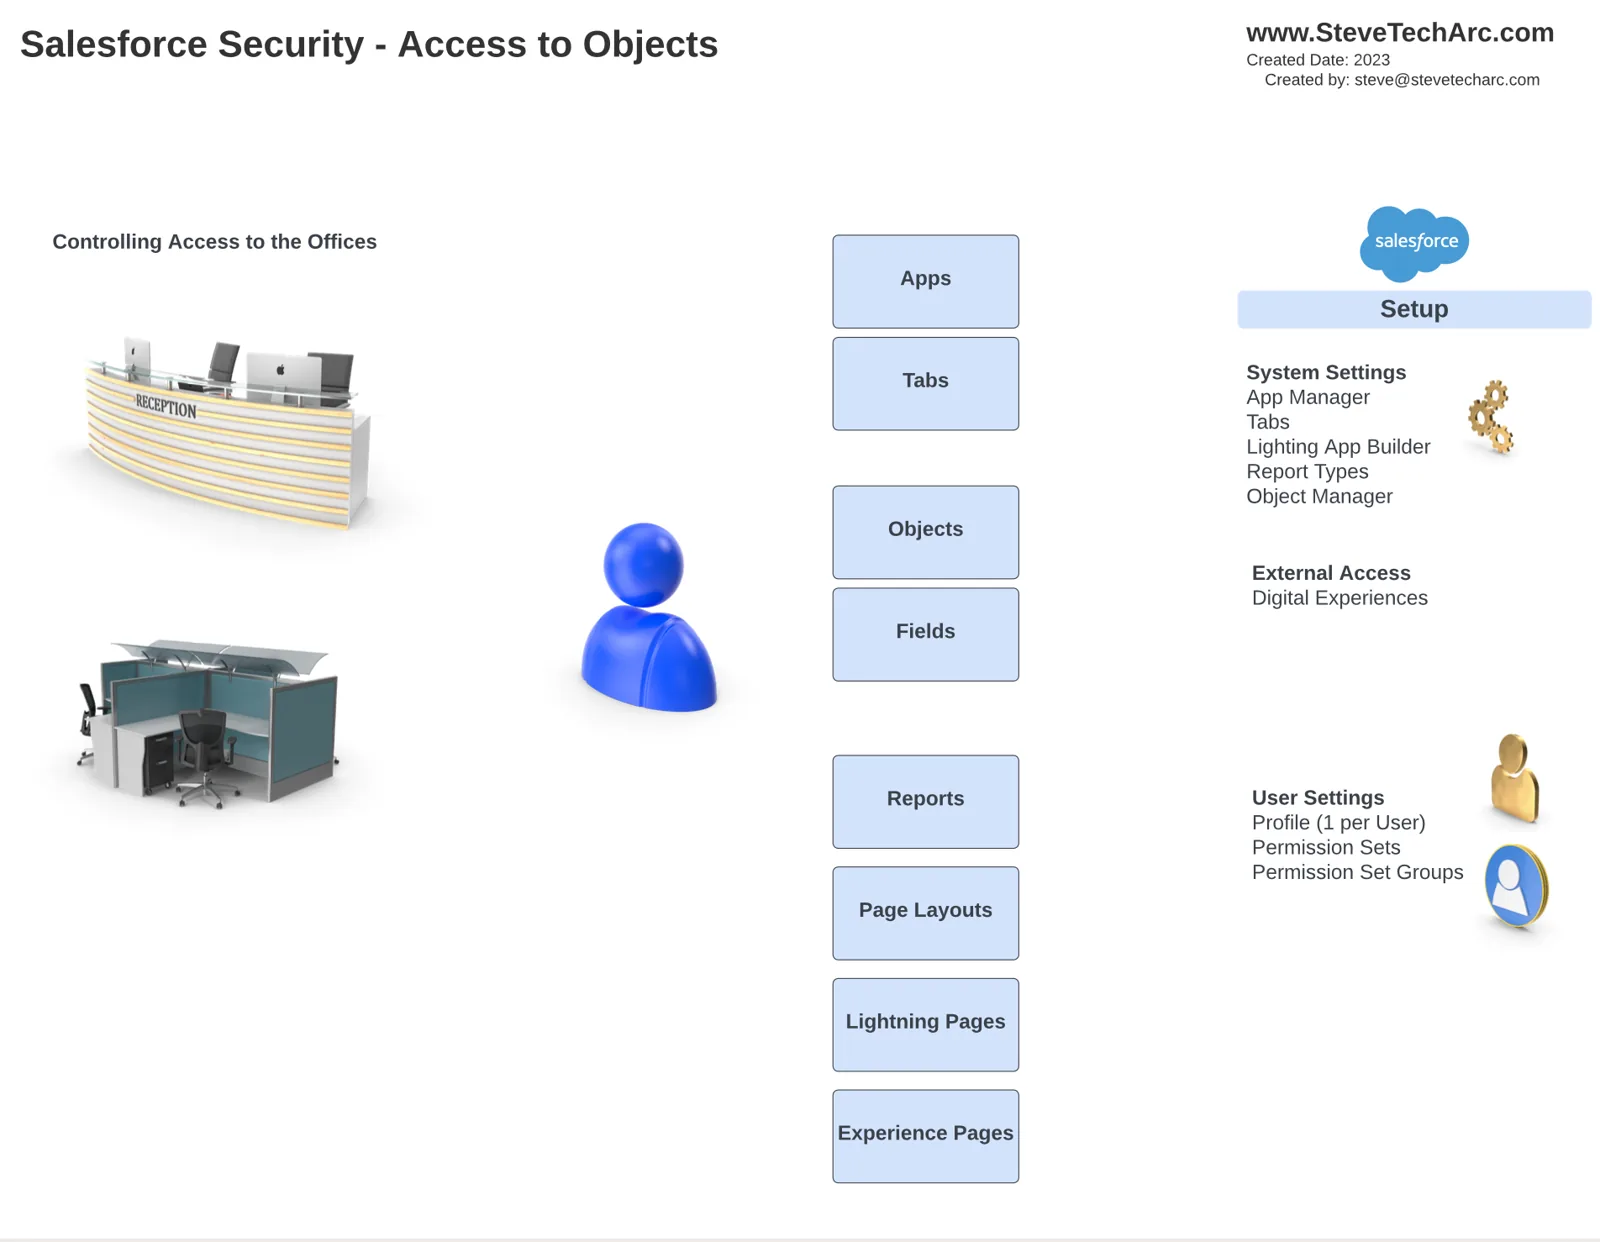
Анатомія профілів і наборів дозволів
Щоб краще зрозуміти цю концепцію, розберімо її на практичному прикладі. Уявіть, що у вас є екземпляр Salesforce з різними типами користувачів, кожному з яких потрібен різний рівень доступу. Проілюструємо це демонстрацією з користувачем-пілотом Paul і двома об’єктами: “View Airports” і “Navigational Aids”.
1. Створення профілю Staff Pilot
Почніть зі створення для Paul профілю з мінімальним доступом, влучно названого “Staff Pilot Profile”. Цей профіль має надавати лише необхідний мінімум дозволів.
2. Побудова наборів дозволів
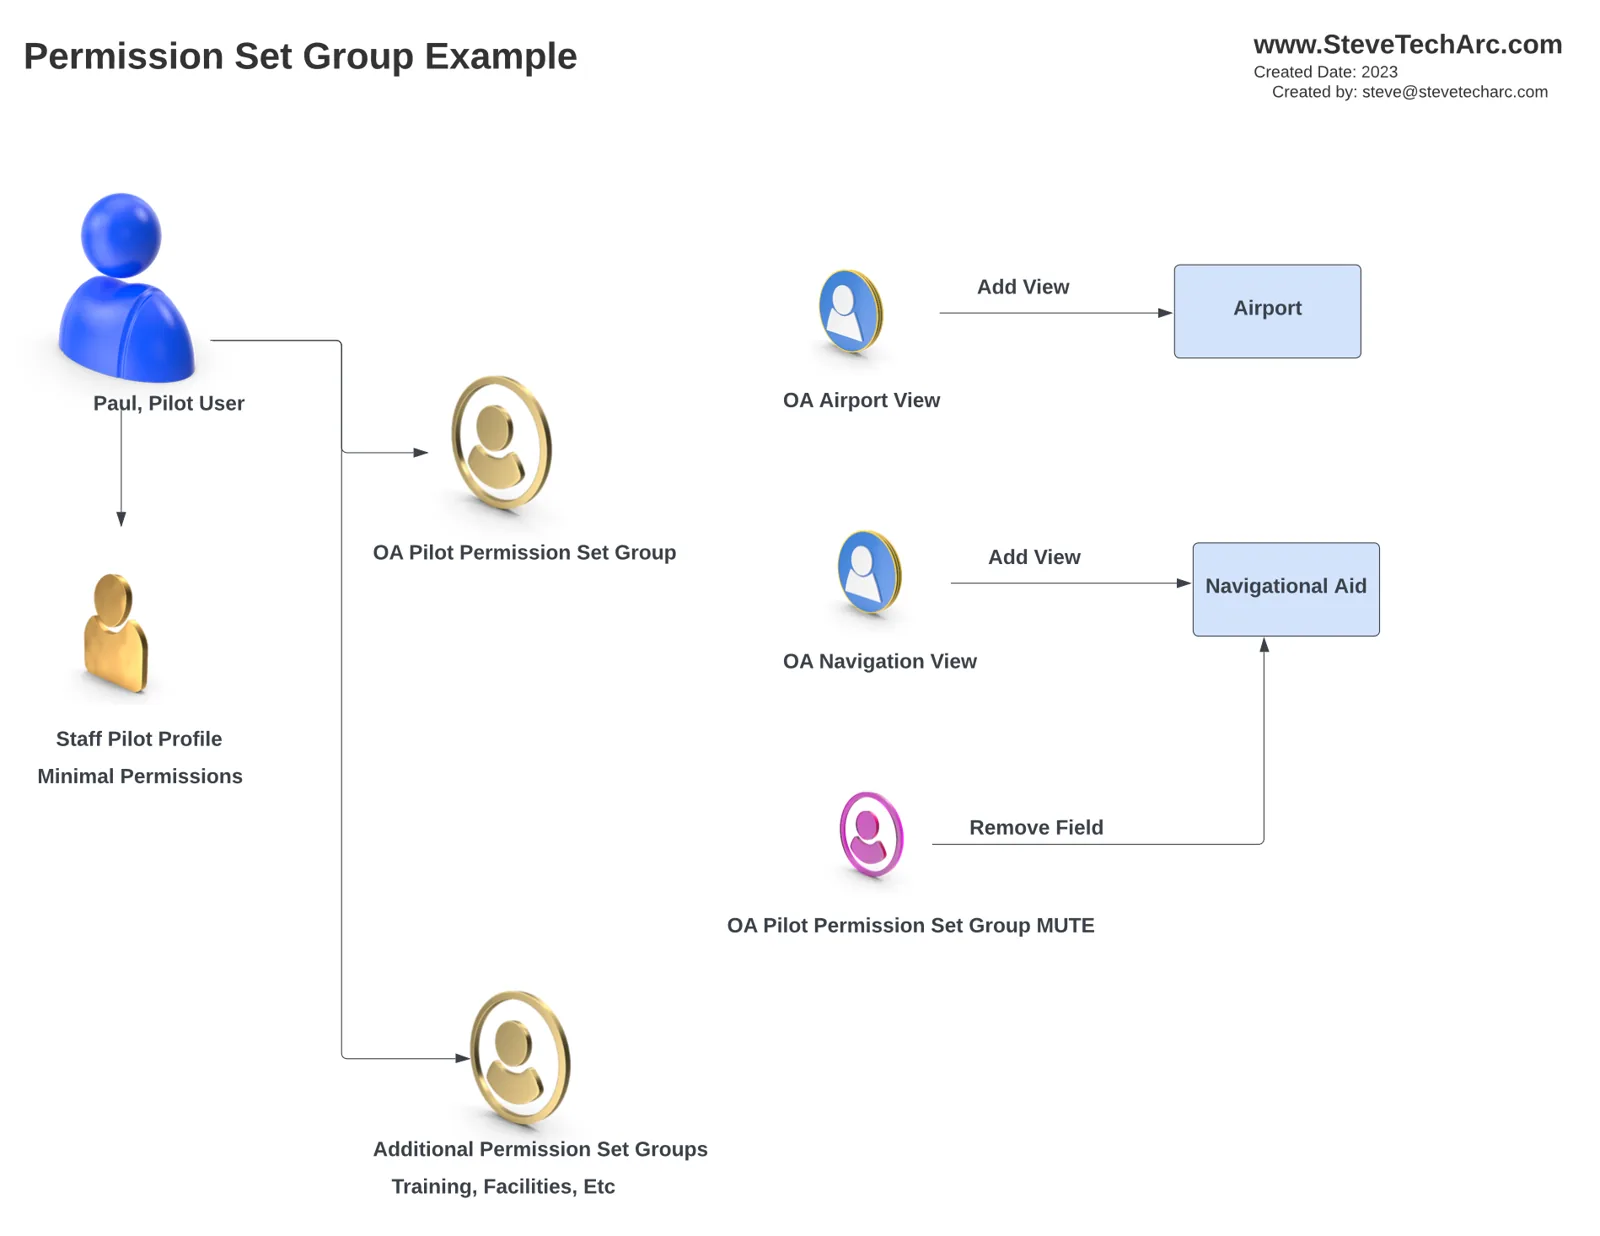
Тепер створімо два набори дозволів:
Набір дозволів 1: Airport View
Опис: перегляд даних аеропортів
Дозволи: надати доступ до об’єкта “OA Airports”, зокрема доступ на читання до всіх його полів.
Набір дозволів 2: Navigational View
Опис: перегляд навігаційних даних
Дозволи: надати доступ до об’єкта “OA Navigational Aid” разом із доступом на читання до всіх його полів.
3. Створення групи наборів дозволів
Далі сформуйте групу наборів дозволів “Pilot Group”. Ця група складатиметься з двох раніше створених наборів дозволів — “Airport View” і “Navigational View”.
4. Приглушення дозволів
Ось де магія приглушення. Ми можемо використати набір дозволів для приглушення, щоб відняти певні можливості. У нашому випадку ми хочемо прибрати доступ до поля “File Name” в об’єкті “Navigational Aid”.
[caption id="" align=“alignnone” width=“2236”]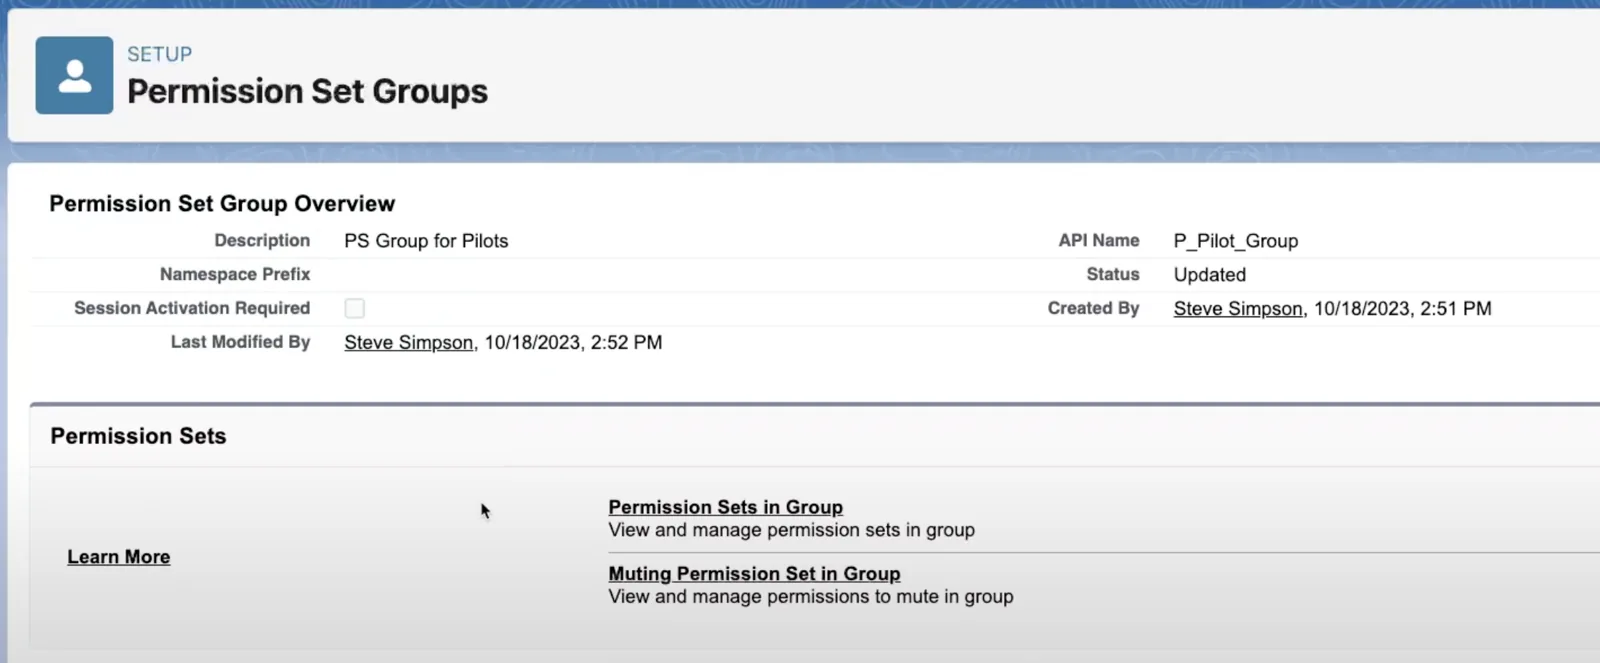 Оберіть набір дозволів для приглушення [/caption]
Цей набір дозволів для приглушення належить саме до “Pilot Group”, і його не можна спільно використовувати чи створити заздалегідь.
Призначення користувачам і строк дії
Тепер, коли набори й групи дозволів готові, ми можемо призначити їх користувачам. У цій демонстрації ми призначаємо пілота Paul до “Pilot Group”. Але це ще не все.
Тривалість призначення можна контролювати, встановивши дату завершення. Тобто можна надавати користувачам доступ на певний час, і група наборів дозволів автоматично зніметься, коли строк спливе.
Результат
У результаті, коли пілот Paul входить у систему, він бачить дві вкладки: “OA Airports” і “OA Navigational Aid”. Однак зверніть увагу, що приглушене поле “File Name” більше недоступне. Це показує, як набори дозволів і групи наборів дозволів можуть дати тонкий контроль над можливостями користувачів.
Висновок
Отже, профілі Salesforce слід проєктувати переважно для автентифікації й доступу, а набори дозволів і групи наборів дозволів організовувати за функціями. Такий підхід дає змогу ефективніше керувати можливостями користувачів і підтримувати добре структуровану систему.
Завдяки силі наборів дозволів і приглушення ви можете легко підлаштовувати доступ користувачів під конкретні потреби, створюючи безпечніше й ефективніше середовище Salesforce.
Дякую
Сподіваюся, цей пост пролив світло на можливості профілів, наборів дозволів і груп наборів дозволів.
Слідкуйте за новинами тут, на www.SteveTechArc.com, і на YouTube-каналі @SteveTechArc (opens in a new tab).
Допомагаю змінювати світ, ділячись цікавими думками з колегами-архітекторами і тими, хто йде до архітектури!
Транскрипт оброблено за допомогою ШІ
STA 4.3