
Salesforcen käyttöoikeusjoukot ja käyttöoikeusjoukkojen ryhmät: opas ja demo
Tämänpäiväisessä Salesforcen tietoturvan tutkimusretkessä sukellamme käyttöoikeusjoukkojen ja käyttöoikeusjoukkojen ryhmien maailmaan.
Salesforce on kehittynyt vuosien mittaan, ja nyt käyttöoikeusjoukoista on tullut ensisijainen tapa myöntää pääsy alustan eri osiin.
Tässä blogikirjoituksessa käsittelemme käyttöoikeusjoukkojen merkitystä ja sitä, miten ne voidaan järjestää käyttöoikeusjoukkojen ryhmiksi tehokkaampaa pääsynhallintaa varten.
Siirtymä profiileista käyttöoikeusjoukkoihin
Aiemmin profiilit olivat ensisijainen tapa hallita pääsyä Salesforcen ominaisuuksiin. Viime aikoina on kuitenkin tapahtunut perustavanlaatuinen muutos. Profiilit on nyt tarkoitus karsia välttämättömimpään, ja niissä keskitytään lähinnä IP-osoitteiden mukaiseen pääsyyn ja perusoletuksiin. Todellinen voima on käyttöoikeusjoukoissa, eli joukoksi koottujen käyttöoikeuksien kokoelmissa.
Tämä muutos antaa tarkemman hallinnan käyttäjien pääsyyn. Sen sijaan, että lukuisia käyttöoikeuksia lisättäisiin suoraan käyttäjäprofiileihin, käyttöoikeusjoukot tarjoavat modulaarisen tavan hallita pääsyä. Voit ajatella niitä rakennuspalikoina, joita yhdistelemällä saadaan monimutkaisia käyttöoikeuskokonaisuuksia. Lisäksi käyttöoikeusjoukkojen ryhmät tuovat mukaan mykistämisen (muting) käsitteen, jonka avulla voit poistaa tiettyjä ominaisuuksia käyttäjäryhmältä.
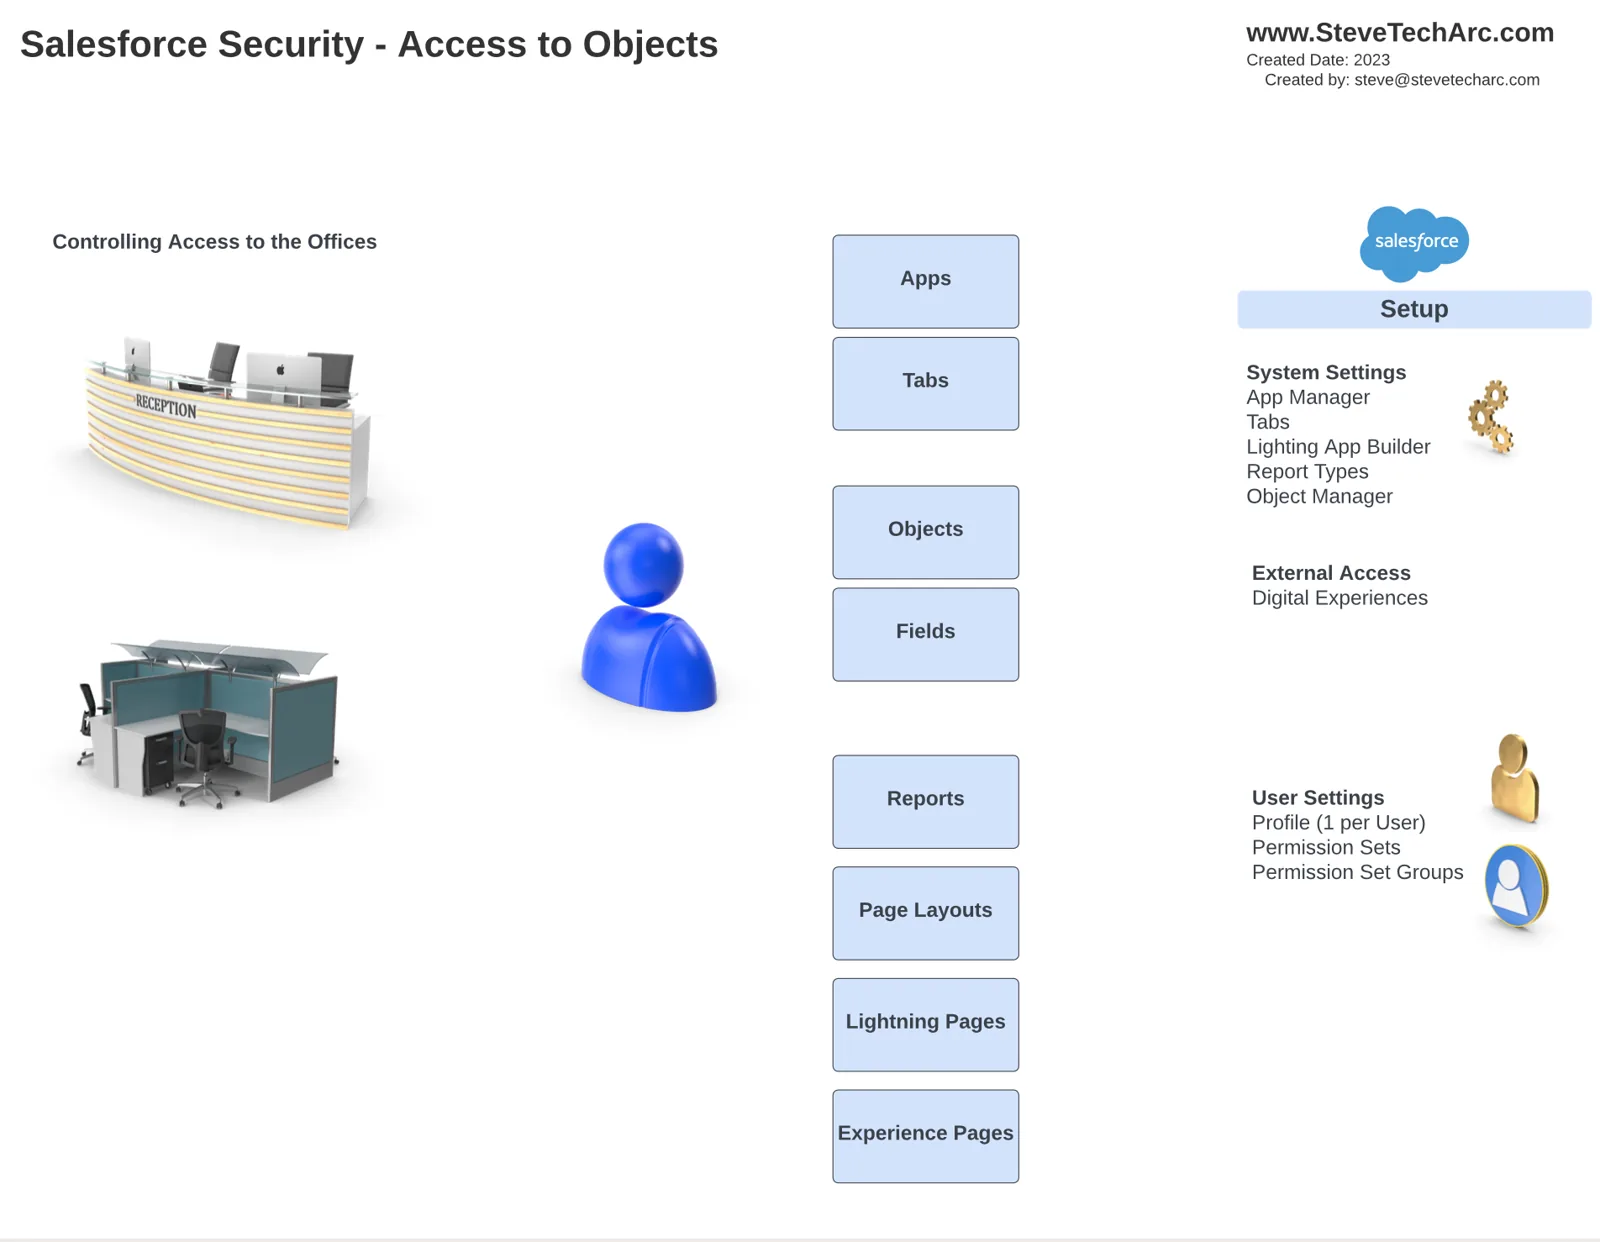
Profiilien ja käyttöoikeusjoukkojen rakenne
Jotta asia aukeaisi paremmin, puretaan se käytännön esimerkin avulla. Kuvittele, että sinulla on Salesforce-instanssi, jossa on erityyppisiä käyttäjiä, jotka kukin tarvitsevat eritasoisen pääsyn. Havainnollistamme tätä demolla, jossa on lentäjäkäyttäjä nimeltä Paul ja kaksi objektia: ”View Airports” ja ”Navigational Aids”.
1. Staff Pilot -profiilin luominen
Aloita luomalla Paulille minimaalisen pääsyn profiili, osuvasti nimeltään ”Staff Pilot Profile”. Profiilin pitäisi antaa vain välttämättömimmät käyttöoikeudet.
2. Käyttöoikeusjoukkojen rakentaminen
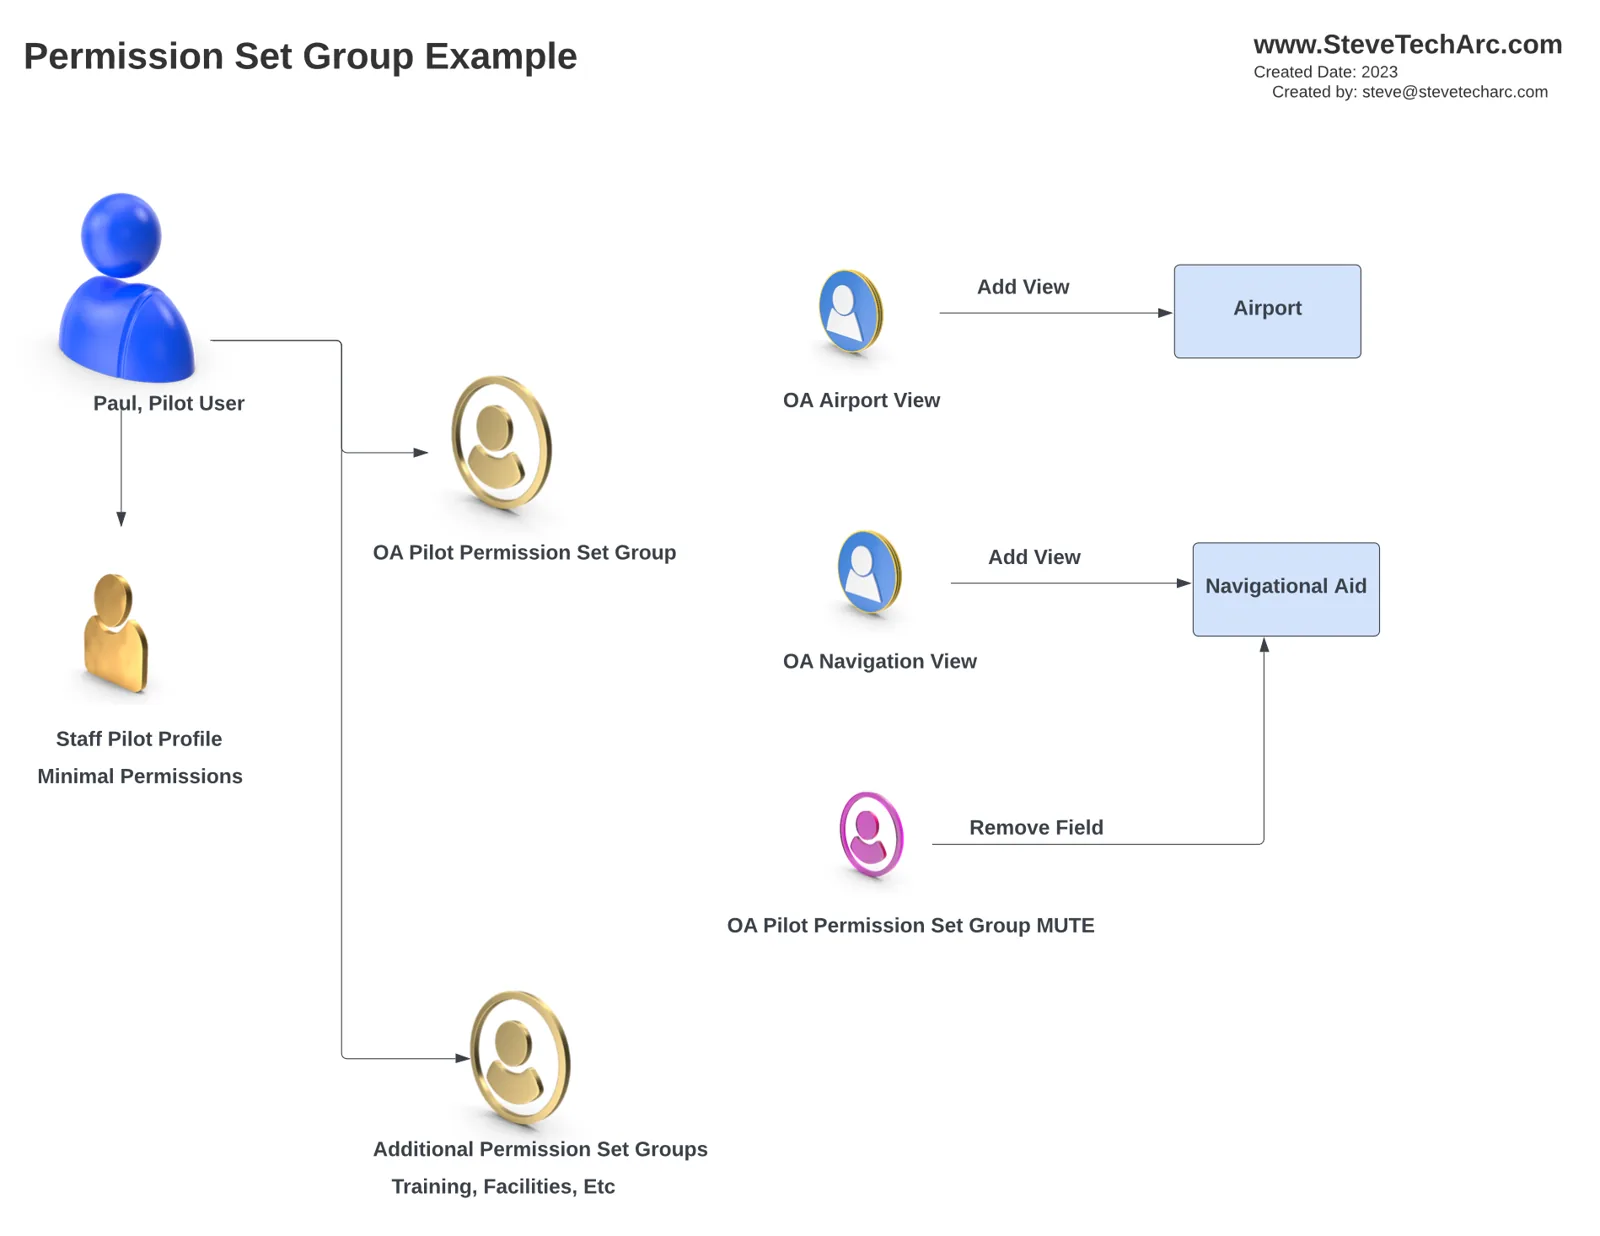
Luodaan nyt kaksi käyttöoikeusjoukkoa:
Käyttöoikeusjoukko 1: Airport View
Kuvaus: Näytä lentokenttätiedot
Käyttöoikeudet: Anna pääsy ”OA Airports” -objektiin, mukaan lukien lukuoikeus kaikkiin sen kenttiin.
Käyttöoikeusjoukko 2: Navigational View
Kuvaus: Näytä navigointitiedot
Käyttöoikeudet: Anna pääsy ”OA Navigational Aid” -objektiin sekä lukuoikeus kaikkiin sen kenttiin.
3. Käyttöoikeusjoukkojen ryhmän luominen
Muodosta seuraavaksi käyttöoikeusjoukkojen ryhmä nimeltä ”Pilot Group”. Ryhmä koostuu kahdesta aiemmin luomastamme käyttöoikeusjoukosta, ”Airport View” ja ”Navigational View”.
4. Käyttöoikeuksien mykistäminen
Nyt tulee mykistämisen taika. Voimme käyttää mykistävää käyttöoikeusjoukkoa tiettyjen ominaisuuksien vähentämiseen. Meidän tapauksessamme haluamme poistaa pääsyn ”Navigational Aid” -objektin ”File Name” -kenttään.
[caption id="" align=“alignnone” width=“2236”]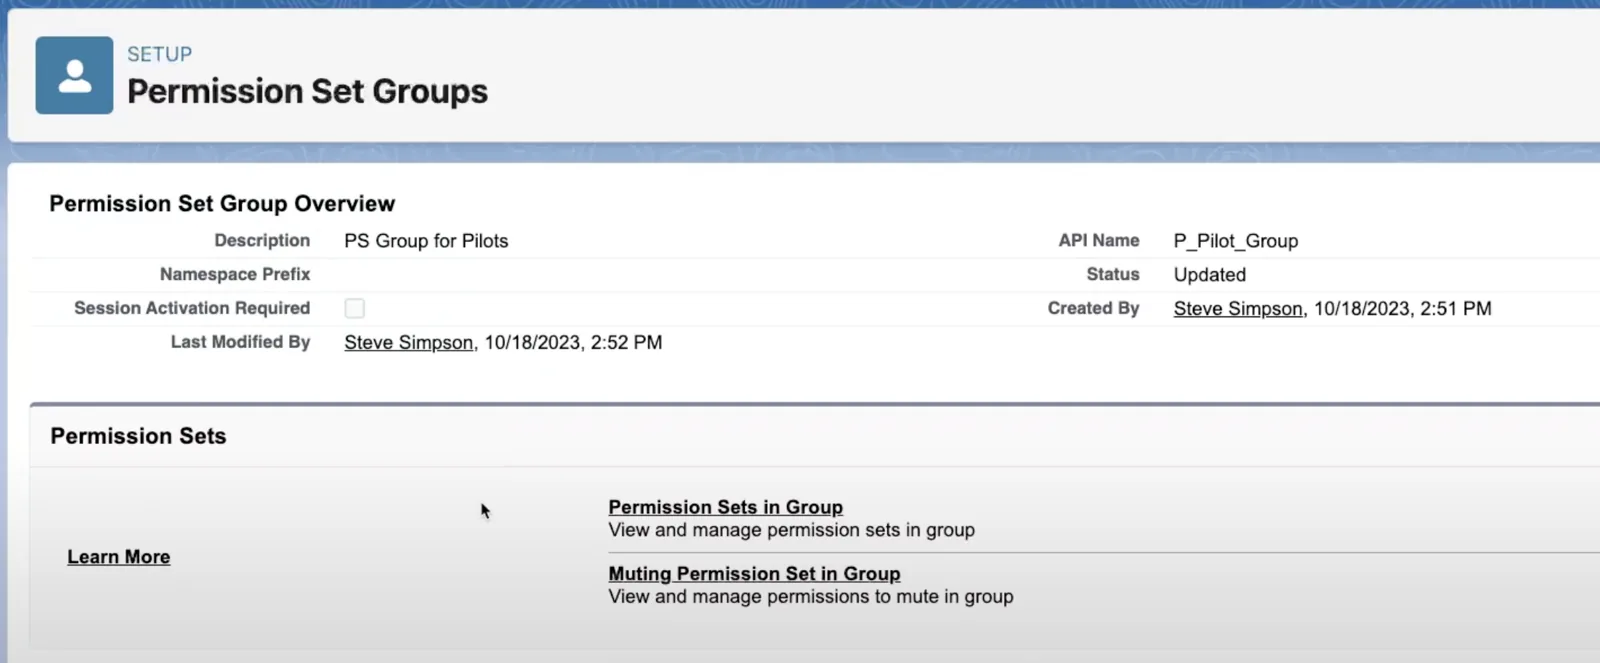 Valitse mykistävä käyttöoikeusjoukko [/caption]
Tämän mykistävän ryhmän on oltava nimenomaan ”Pilot Group” -ryhmän oma, eikä sitä voi jakaa tai luoda etukäteen.
Käyttäjille määrittäminen ja vanheneminen
Nyt kun käyttöoikeusjoukot ja ryhmät ovat valmiina, voimme määrittää ne käyttäjille. Tässä demossa määritämme lentäjä Paulin ”Pilot Group” -ryhmään. Mutta siinä ei ole kaikki.
Voit hallita määrityksen kestoa asettamalla vanhenemispäivän. Näin voit antaa käyttäjille aikarajoitetun pääsyn, ja käyttöoikeusjoukkojen ryhmä poistetaan automaattisesti, kun se vanhenee.
Tulos
Tuloksena on, että kun lentäjä Paul kirjautuu sisään, hän näkee kaksi välilehteä: ”OA Airports” ja ”OA Navigational Aid”. Huomaa kuitenkin, että mykistettyyn ”File Name” -kenttään ei enää pääse. Tämä osoittaa, miten käyttöoikeusjoukot ja käyttöoikeusjoukkojen ryhmät antavat hienojakoisen hallinnan käyttäjien oikeuksiin.
Lopuksi
Yhteenvetona: Salesforcen profiilit kannattaa suunnitella ensisijaisesti todennusta ja pääsyä varten, kun taas käyttöoikeusjoukot ja käyttöoikeusjoukkojen ryhmät kannattaa järjestää toimintojen mukaan. Näin voit hallita käyttäjien oikeuksia tehokkaammin ja pitää järjestelmän hyvin jäsenneltynä.
Käyttöoikeusjoukkojen ja mykistämisen avulla voit helposti räätälöidä käyttäjien pääsyn tiettyihin tarpeisiin ja luoda turvallisemman ja tehokkaamman Salesforce-ympäristön.
Kiitos
Toivottavasti tämä blogikirjoitus valotti profiilien, käyttöoikeusjoukkojen ja käyttöoikeusjoukkojen ryhmien mahdollisuuksia.
Pysy kuulolla täällä www.SteveTechArc.com-sivustolla ja YouTube-kanavalla @SteveTechArc (opens in a new tab).
Autamme muuttamaan maailmaa jakamalla hienoja ajatuksia muille arkkitehdeille ja kaikille, jotka ovat matkalla arkkitehdiksi!
STA 4.3