
Salesforce-machtigingensets en machtigingensetgroepen: een gids en demo
In de verkenning van Salesforce-beveiliging van vandaag duiken we diep in de wereld van machtigingensets en machtigingensetgroepen.
Salesforce is in de loop der jaren veranderd, en machtigingensets zijn nu de belangrijkste manier geworden om toegang te geven tot verschillende onderdelen van het platform.
In deze blogpost bespreken we het belang van machtigingensets en hoe je ze kunt indelen in machtigingensetgroepen voor efficiënter toegangsbeheer.
De overstap van profielen naar machtigingensets
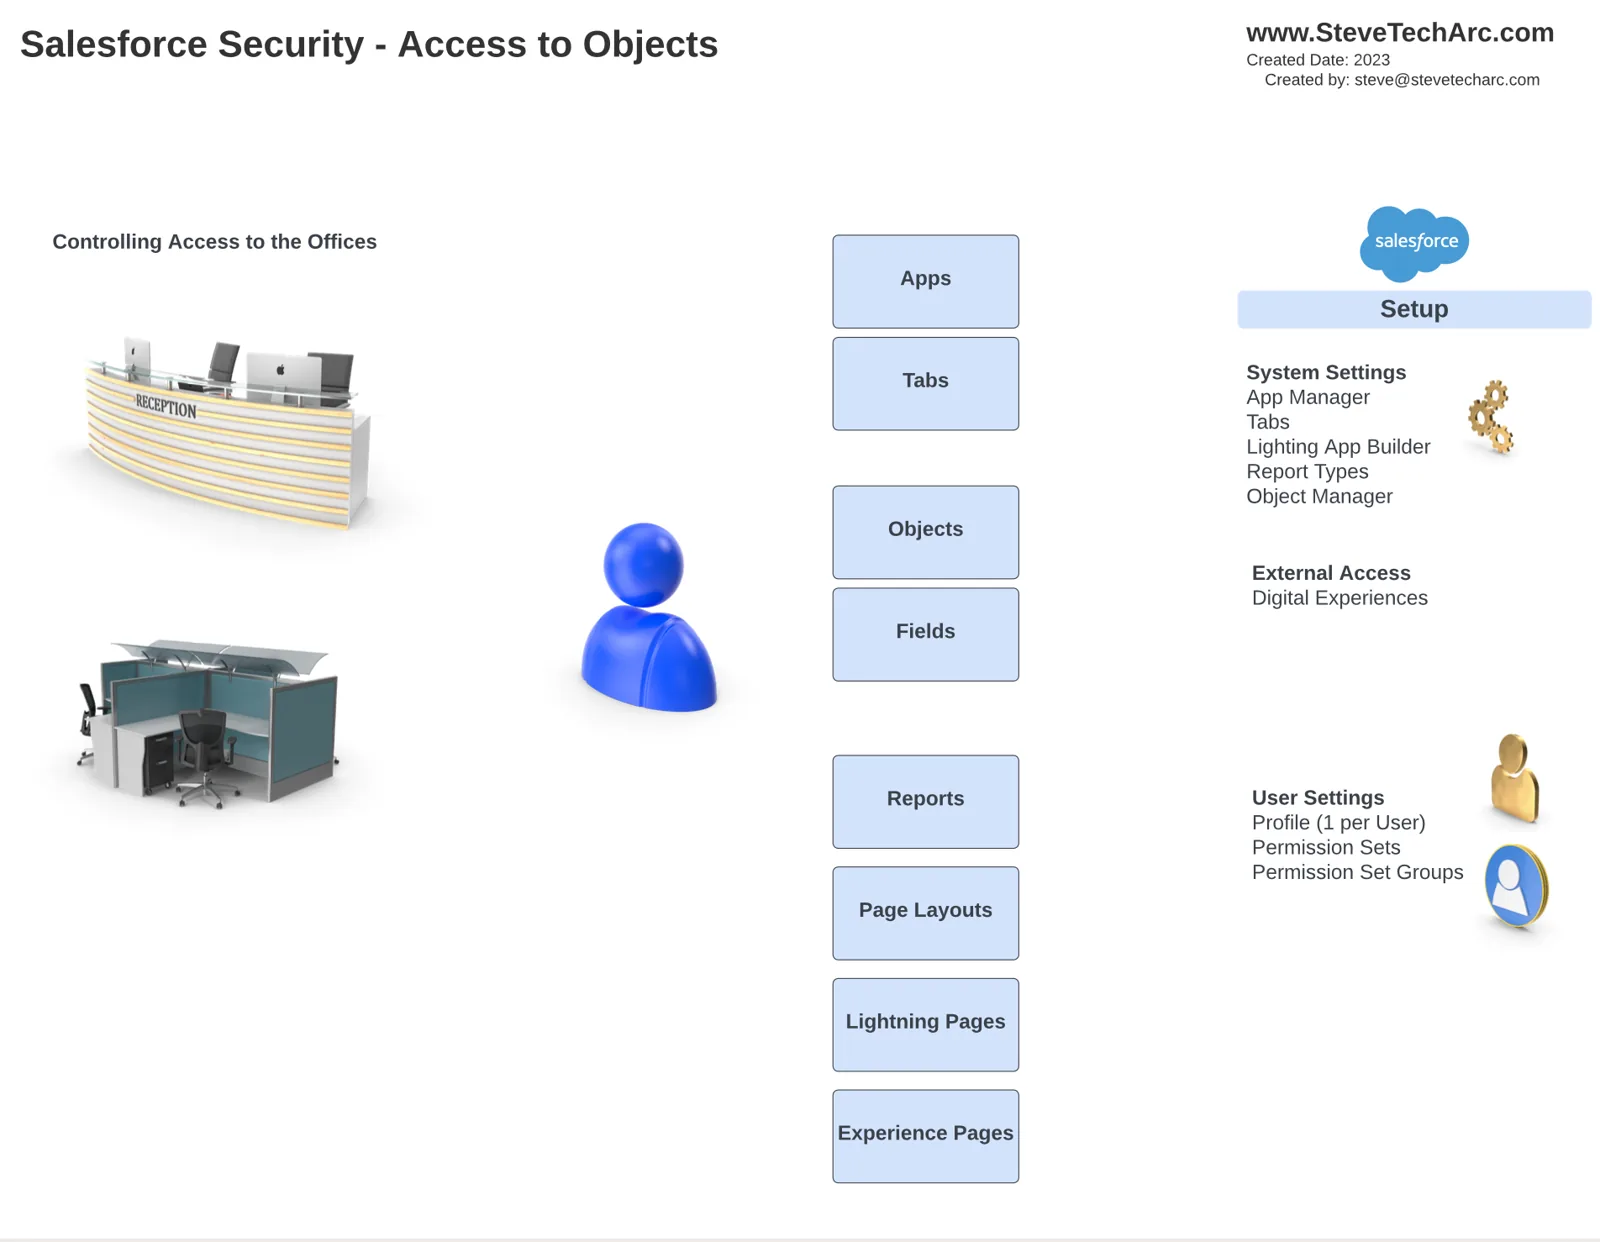
Vroeger waren profielen de vaste methode om toegang tot Salesforce-functies te regelen. Maar de laatste tijd is er een fundamentele verschuiving. Profielen zijn nu bedoeld om tot het essentiële teruggebracht te worden, vooral voor onderdelen als toegang op IP-adres en basisinstellingen. De echte kracht zit in machtigingensets: verzamelingen rechten die samen in een set gegroepeerd zijn.
Deze verschuiving maakt fijnmaziger controle over gebruikerstoegang mogelijk. In plaats van talloze rechten rechtstreeks aan gebruikersprofielen toe te voegen, bieden machtigingensets een modulaire aanpak van toegangsbeheer. Je kunt ze zien als bouwstenen die je kunt combineren tot complexe sets rechten. Bovendien introduceren machtigingensetgroepen het concept “muting”, waarmee je specifieke mogelijkheden van een groep gebruikers kunt weghalen.
De anatomie van profielen en machtigingensets
Om dit concept beter te begrijpen, ontleden we het met een praktisch voorbeeld. Stel dat je een Salesforce-instantie hebt met verschillende soorten gebruikers, die elk een ander toegangsniveau nodig hebben. We laten het zien met een demo met een pilootgebruiker die Paul heet, en twee objecten: “View Airports” en “Navigational Aids”.
1. Een profiel Staff Pilot aanmaken
Begin met een profiel met minimale toegang voor Paul, toepasselijk “Staff Pilot Profile” genoemd. Dit profiel moet alleen het absolute minimum aan rechten geven.
2. Machtigingensets bouwen
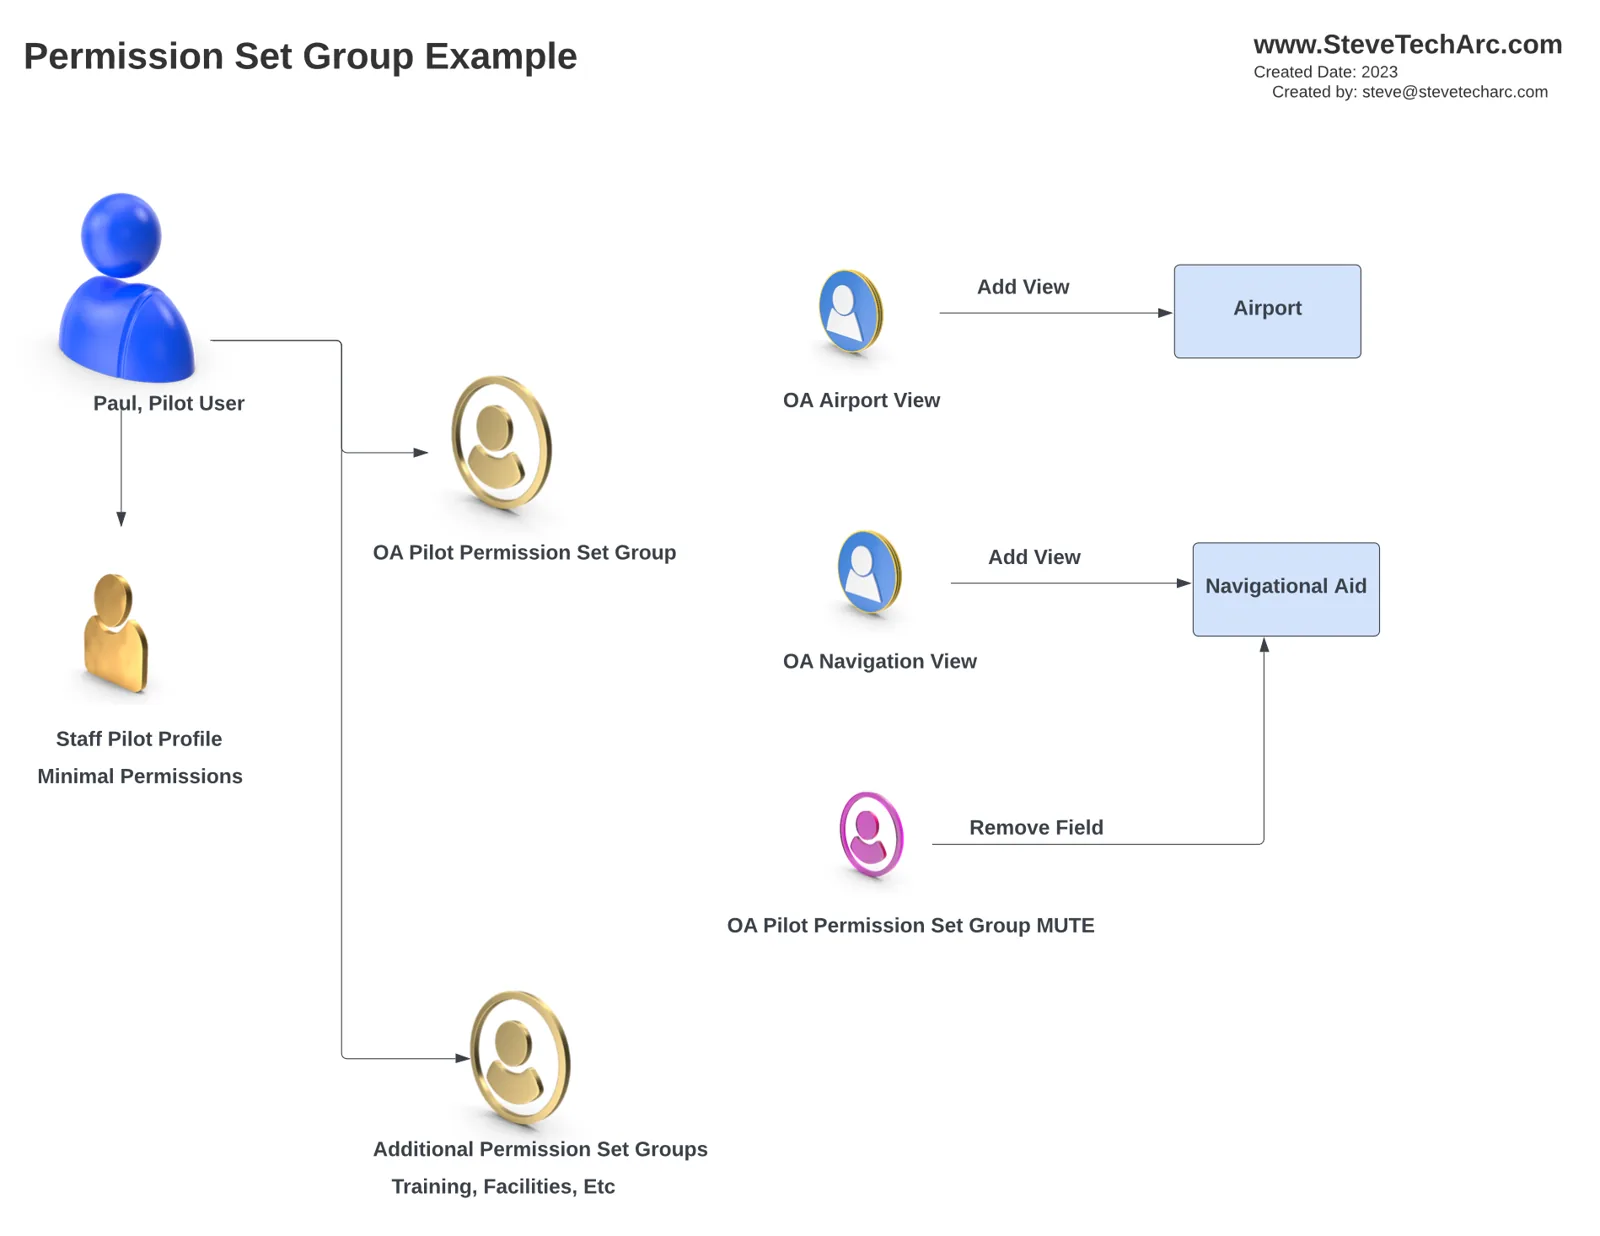
Laten we nu twee machtigingensets maken:
Machtigingenset 1: Airport View
Omschrijving: luchthavendata bekijken
Rechten: geef toegang tot het object “OA Airports”, inclusief leestoegang tot al zijn velden.
Machtigingenset 2: Navigational View
Omschrijving: navigatiedata bekijken
Rechten: geef toegang tot het object “OA Navigational Aid”, samen met leestoegang tot al zijn velden.
3. Een machtigingensetgroep aanmaken
Maak vervolgens een machtigingensetgroep met de naam “Pilot Group”. Deze groep bestaat uit de twee machtigingensets die we eerder maakten, “Airport View” en “Navigational View”.
4. Rechten muten
Nu komt de magie van muting. We kunnen een muting-machtigingenset gebruiken om specifieke mogelijkheden af te trekken. In ons geval willen we de toegang tot het veld “File Name” in het object “Navigational Aid” weghalen.
[caption id="" align=“alignnone” width=“2236”]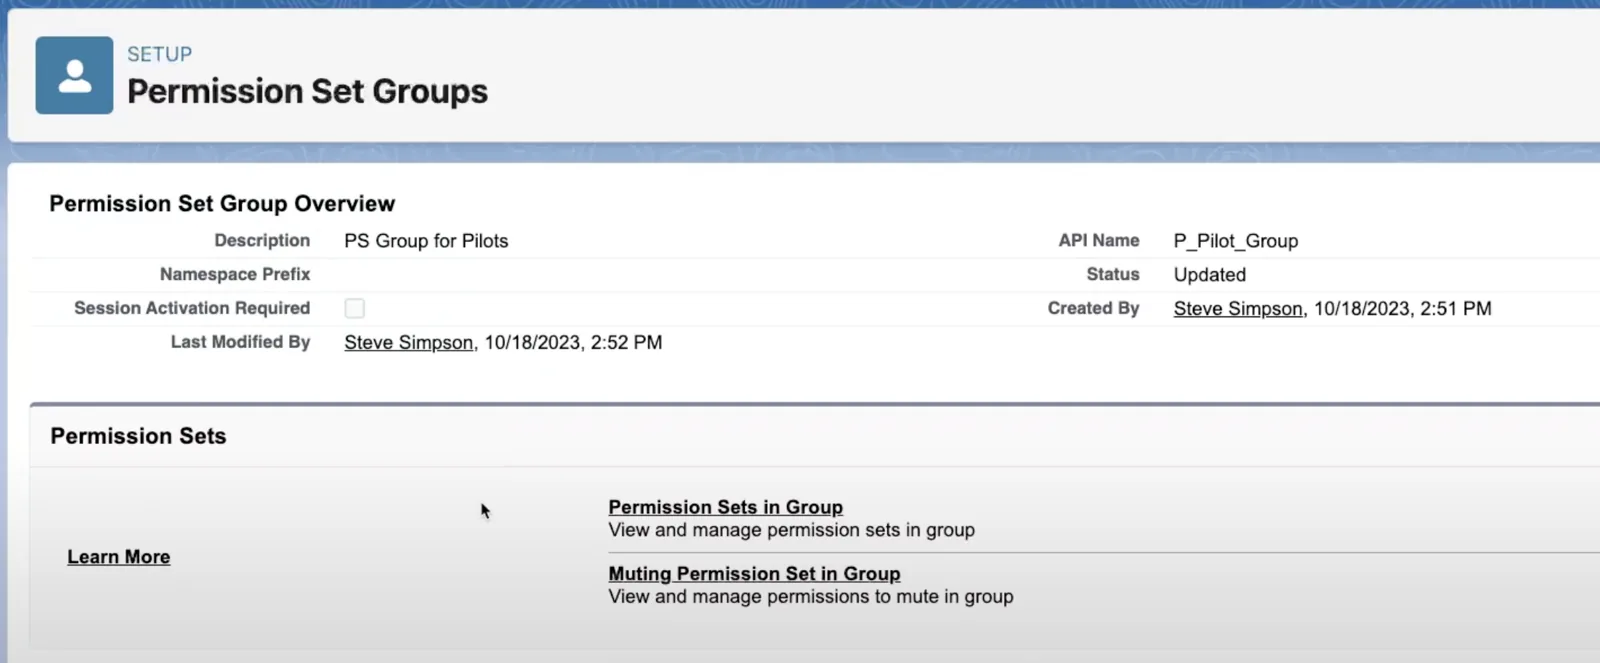 Kies de muting-machtigingenset [/caption]
Deze muting-machtigingenset hoort specifiek bij de “Pilot Group” en kan niet gedeeld of vooraf aangemaakt worden.
Toewijzing aan gebruikers en vervaldatum
Nu onze machtigingensets en groepen klaarstaan, kunnen we ze aan gebruikers toewijzen. In deze demo wijzen we Paul de piloot toe aan de “Pilot Group”. Maar er is meer.
Je kunt de duur van de toewijzing regelen met een vervaldatum. Zo kun je gebruikers tijdgebonden toegang geven en wordt de machtigingensetgroep automatisch weggehaald als die verloopt.
Het resultaat
Het resultaat: als Paul de piloot inlogt, ziet hij twee tabbladen: “OA Airports” en “OA Navigational Aid”. Maar let op: het veld “File Name”, dat gemute is, is niet meer toegankelijk. Dat laat zien hoe machtigingensets en machtigingensetgroepen fijnmazige controle over de mogelijkheden van gebruikers bieden.
Conclusie
Kortom: Salesforce-profielen moeten vooral ontworpen worden voor authenticatie en toegang, terwijl machtigingensets en machtigingensetgroepen functioneel ingedeeld moeten worden. Met deze aanpak beheer je de mogelijkheden van gebruikers effectiever en houd je een goed gestructureerd systeem.
Met de kracht van machtigingensets en muting kun je de toegang van gebruikers makkelijk afstemmen op specifieke behoeften, en zo een veiligere en efficiëntere Salesforce-omgeving maken.
Bedankt
Ik hoop dat deze blogpost licht heeft geworpen op de mogelijkheden van profielen, machtigingensets en machtigingensetgroepen.
Blijf op de hoogte hier op www.SteveTechArc.com en via het YouTube-kanaal @SteveTechArc (opens in a new tab).
De wereld helpen veranderen door mooie gedachten te delen met collega-architecten en met iedereen die op weg is om architect te worden!
STA 4.3