
فهم أمان Salesforce: التنقل بين تدفقات OAuth بتشبيه حديقة البيرة
فهم المفاهيم المعقدة يتطلب في كثير من الأحيان تفكيرًا مبتكرًا. ستفكّ هذه المقالة أساسيات أمان Salesforce وتدفقات OAuth، عبر مقارنة فريدة بالتنقل داخل حديقة بيرة (beer garden)، لتجعل هذه المفاهيم في متناول كل القرّاء وممتعة لهم.
تشبيه حديقة البيرة
بالنسبة لكثيرين، تُعد التشبيهات أدوات لا تُقدَّر بثمن لفهم الأفكار المعقدة وشرحها، بربطها بتجارب مألوفة. تخيّل أنك تدخل حديقة بيرة، تمامًا كما تحاول التنقل بين تدفقات OAuth في أمان Salesforce. يساعد هذا التشبيه على توضيح العمليات والمصطلحات المعنية، فيسهل استيعابها على القادمين الجدد إلى هذا المجال.
فهم تدفقات OAuth:
تدفقات OAuth حاسمة عندما يستخدم المستخدم عميلًا وسيطًا مثل جهاز محمول، أو يتصل بـ Salesforce عبر خادم ويب تابع لطرف ثالث. تسهّل هذه التدفقات تفاعلات متنوعة، من التكامل البسيط إلى تدفقات الأجهزة أو الأصول الأكثر تعقيدًا، وتضمن نقل البيانات والوصول إليها بأمان في كل خطوة.
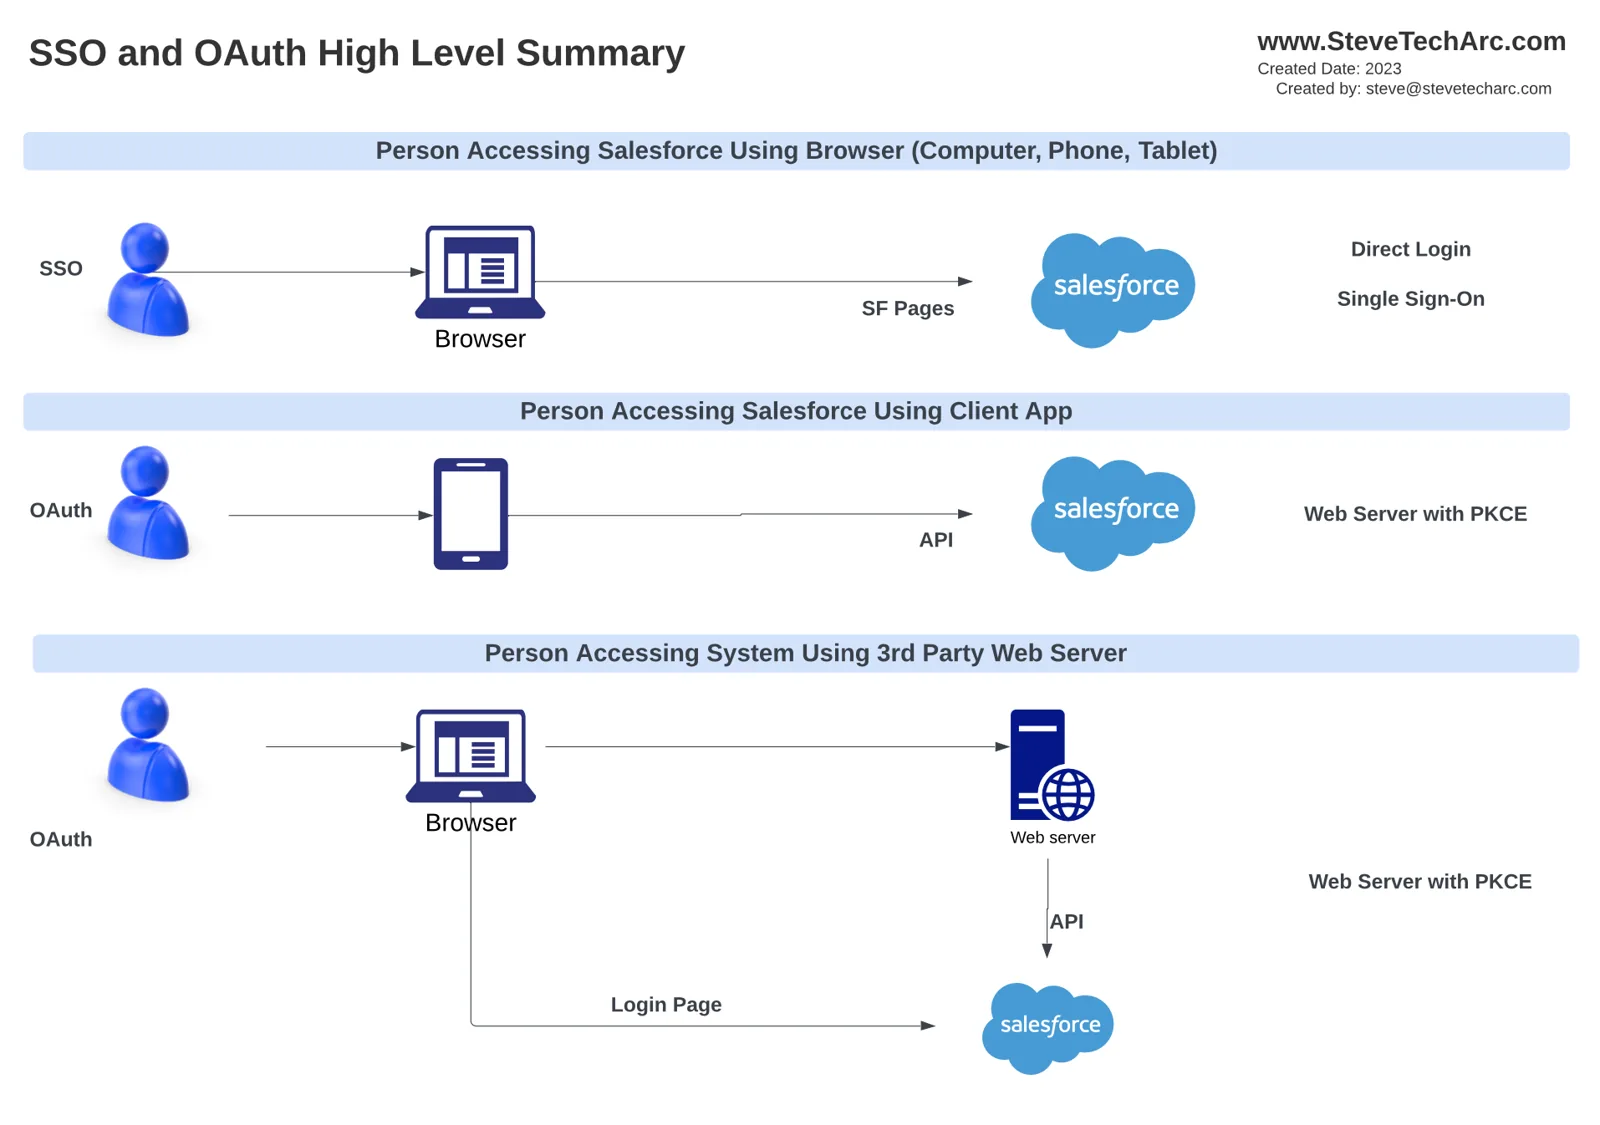
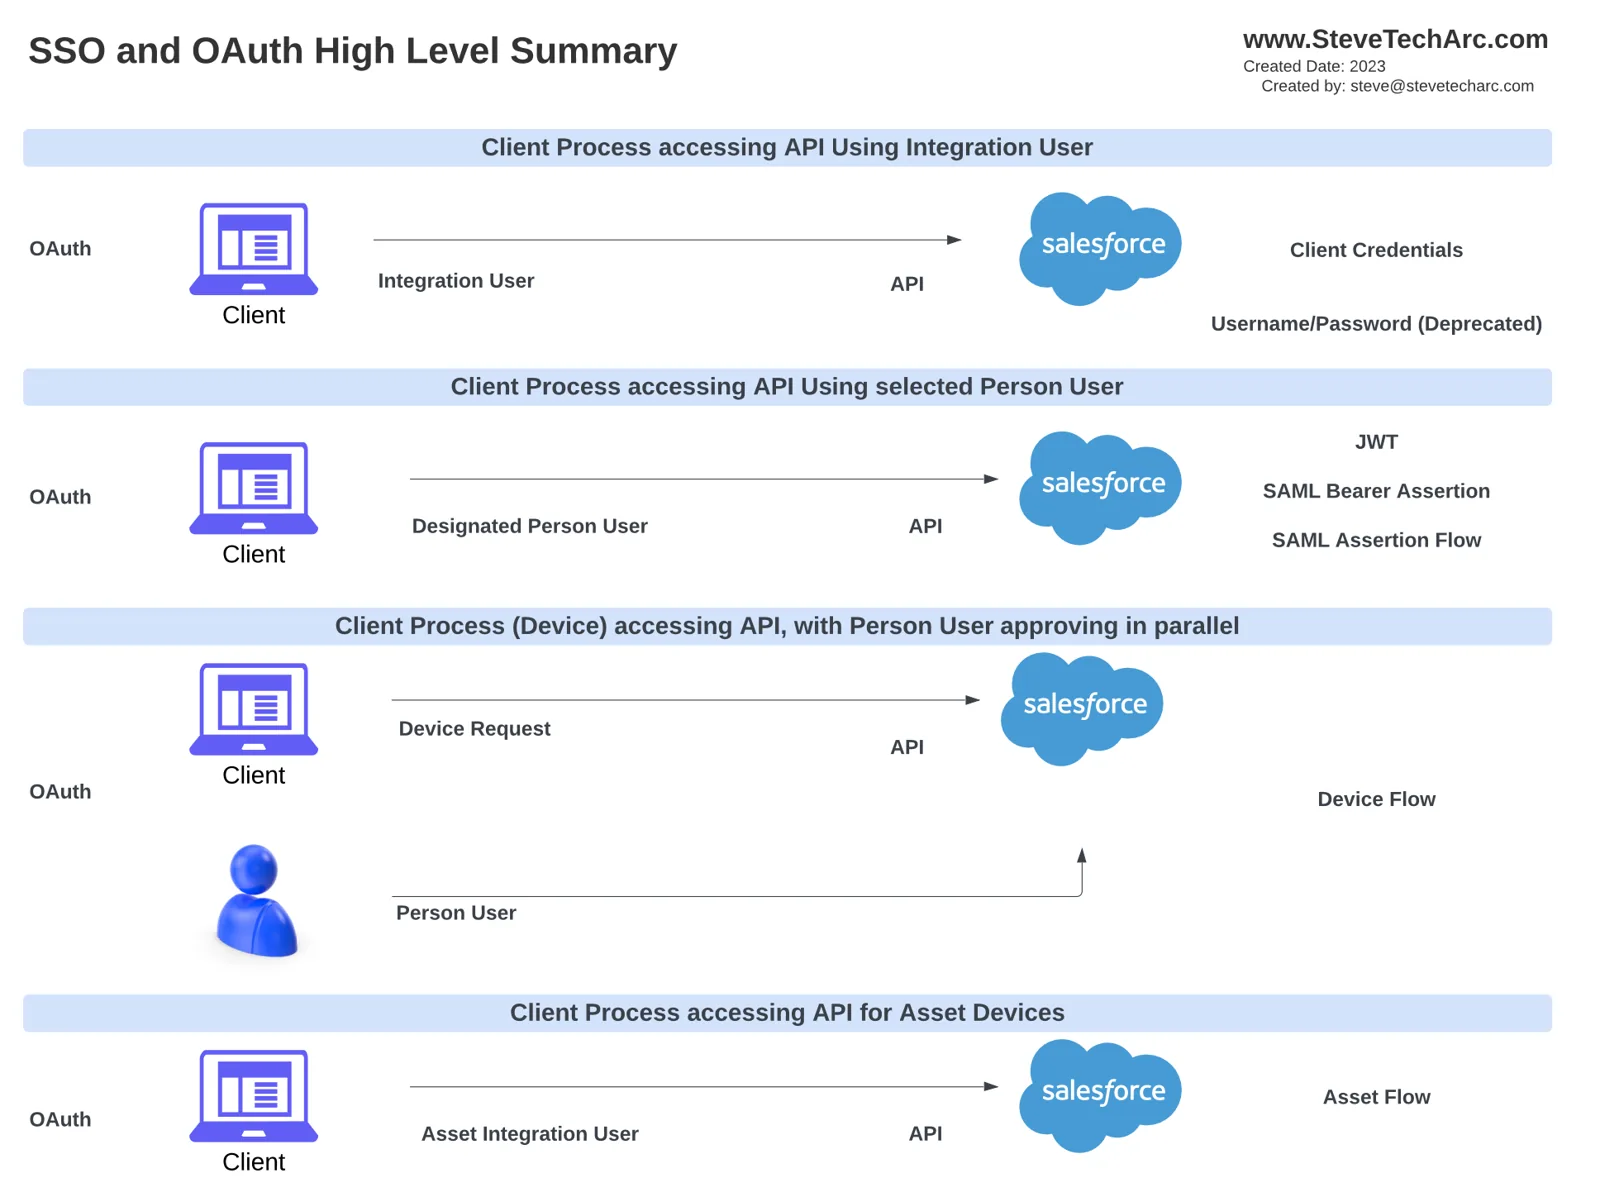
المصطلحات الأساسية:
داخل حديقة البيرة (أو أمان Salesforce) تظهر عدة مصطلحات وأدوار أساسية:
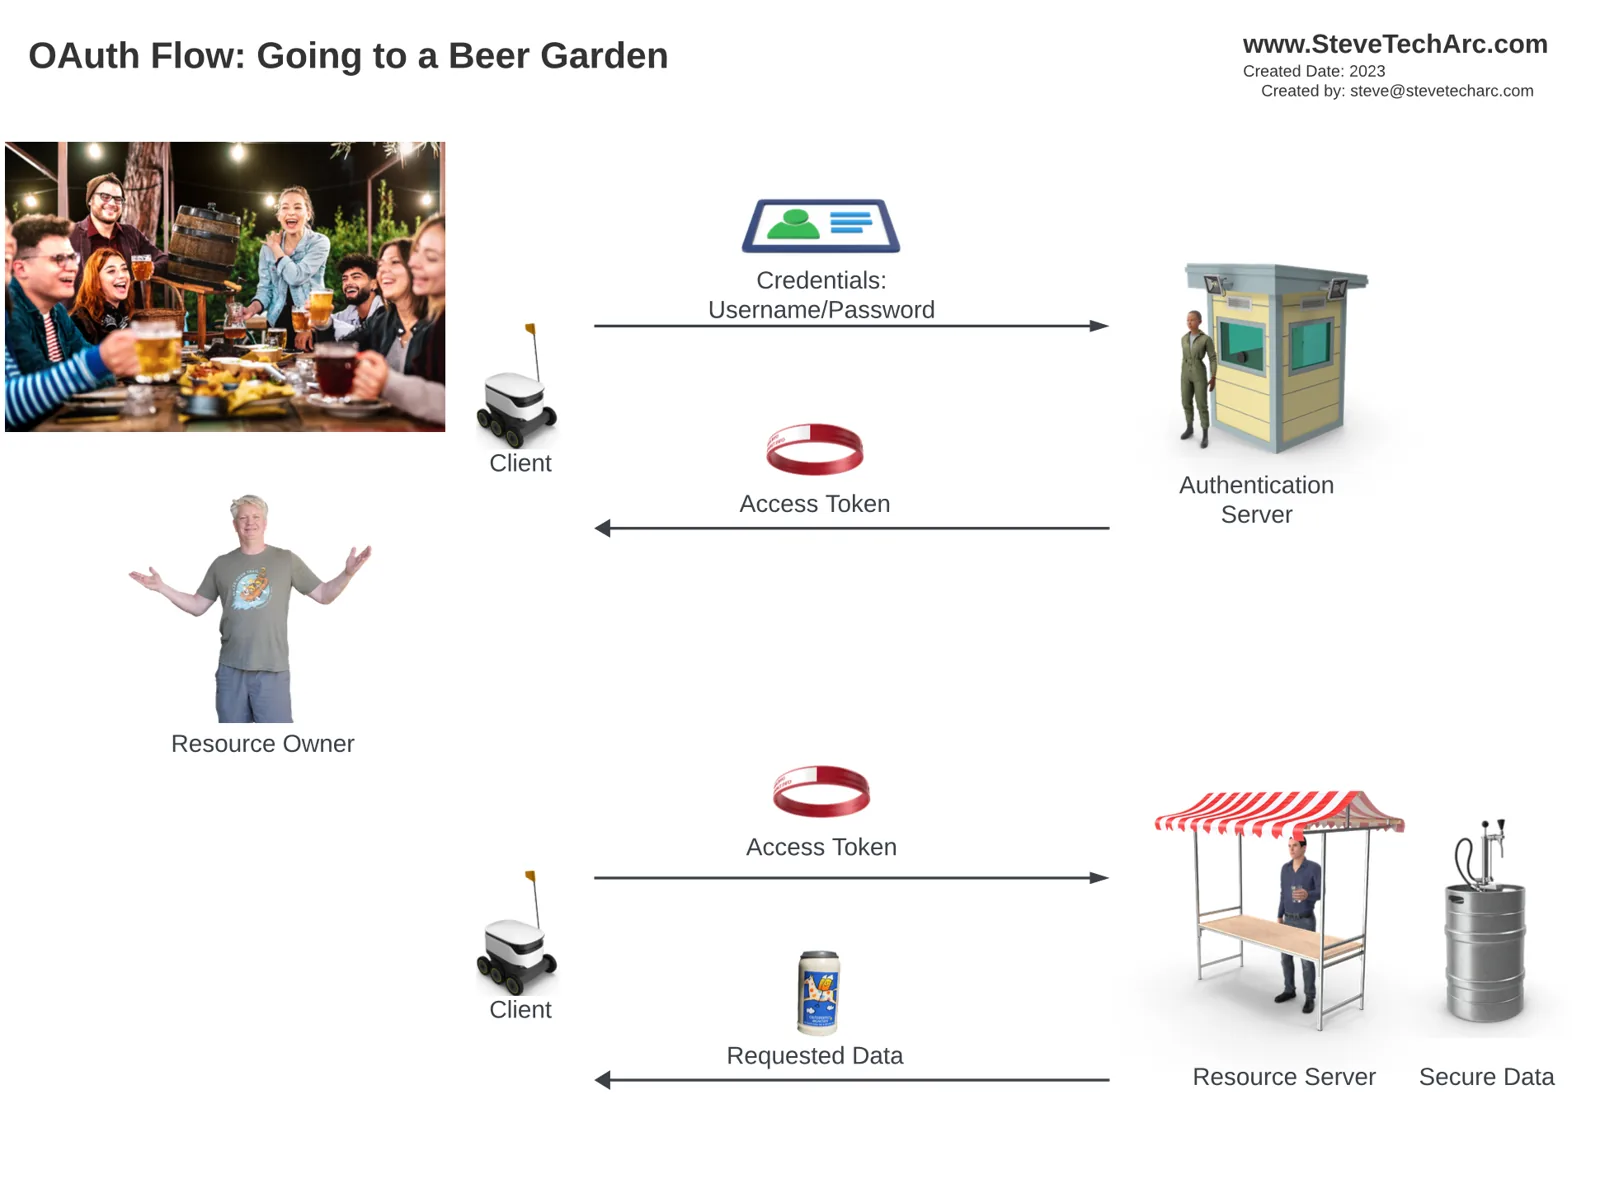
خادم الموارد (Resource Server): هو برميل البيرة الذي تريد الوصول إليه، أو بلغة Salesforce، البيانات المحمية التي تسعى إلى استرجاعها. في البداية لا يمكنك أن تتوجه مباشرةً إلى خادم الموارد دون تعريف مناسب.
مالك المورد (Resource Owner): هو أنت، وتعتقد أن لك الحق في الوصول إلى البيانات (أو البيرة). لكن التواصل المباشر مع خادم الموارد غير ممكن.
العميل (Client): يعمل نيابةً عنك؛ فالعميل (الذي يظهر في تشبيهنا كروبوت خدمة) يتسلّم بيانات اعتمادك ليبدأ عملية استرجاع البيانات.
خادم المصادقة (Authentication Server): يتوجه العميل إلى هذا الخادم ومعه بيانات اعتمادك، فيحصل على رمز وصول (access token)، أو سوار معصم في التشبيه. لهذا الرمز صلاحية محدودة، وكثيرًا ما تنتهي بعد مدة قصيرة.
رمز الوصول (Access Token): يقدّم العميل هذا الرمز إلى خادم الموارد ليحصل على البيانات المحمية المطلوبة، ويقوم بعدة رحلات إن لزم الأمر إلى أن تنتهي صلاحية الرمز.
التنقل في التدفق:
يبدأ التدفق بأن تقدّم بيانات اعتمادك إلى العميل، الذي يتصل بعد ذلك بخادم المصادقة. وعند نجاح التحقق يُصدَر رمز وصول، يتيح للعميل استرجاع البيانات من خادم الموارد نيابةً عنك. وإذا انتهت صلاحية الرمز، فلا بد من إعادة العملية، فيقدّم العميل بيانات الاعتماد مجددًا للحصول على رمز وصول جديد.
تدفق اسم المستخدم وكلمة المرور (Username Password Flow):
يُعرف التدفق الموصوف باسم «تدفق اسم المستخدم وكلمة المرور» (Username Password Flow). لكن بسبب بعض القيود، تبتعد Salesforce تدريجيًا عن التركيز على هذه الطريقة، كما سنناقش في الأقسام ومقاطع الفيديو اللاحقة. وهناك تدفقات OAuth أخرى عديدة، منها Web Server Flow وDevice Flow وJWT Flow، تقدّم مزايا مختلفة، وسنستكشفها بتفصيل أكبر في محتوى قادم.
الخلاصة:
قد يكون التنقل بين تعقيدات أمان Salesforce وتدفقات OAuth أمرًا مربكًا، لكن تشبيهات مثل حديقة البيرة تجعله أيسر وأوضح. وبتعرّفك على المصطلحات والعمليات الأساسية، ستكون أكثر استعدادًا للتعمق في الجوانب التقنية لأمان Salesforce في رحلة تعلّمك القادمة.
تابعنا
انطلق في رحلتك مع Salesforce Identity بثقة! لمزيد من الأفكار والنصائح، تابعنا هنا على www.SteveTechArc.com وعلى قناة @SteveTechArc (opens in a new tab) على YouTube. اشترك وعمّق فهمك لـ Salesforce Identity.
نساعد في تغيير العالم بمشاركة معلومات التكامل مع زملائنا المعماريين ومع من هم في رحلتهم نحو أن يصبحوا معماريين!
نص مكتوب بمساعدة الذكاء الاصطناعي
STA 3.10