
Salesforce Güvenliğini Anlamak: Bir Bira Bahçesi Benzetmesiyle OAuth Akışlarında Yol Bulmak
Karmaşık kavramları anlamak çoğu zaman yaratıcı düşünmeyi gerektirir. Bu blog, Salesforce güvenliğinin ve OAuth akışlarının temellerini bir bira bahçesinde yolunu bulmakla benzersiz bir karşılaştırma yaparak çözüyor ve bu kavramları tüm okuyucular için erişilebilir ve ilgi çekici hale getiriyor.
Bira Bahçesi Benzetmesi
Pek çok kişi için benzetmeler, karmaşık fikirleri tanıdık deneyimlerle ilişkilendirerek anlamada ve açıklamada paha biçilmez araçlardır. Salesforce güvenliğindeki OAuth akışlarında yolunuzu bulmaya çalışmak gibi bir bira bahçesine girdiğinizi düşünün. Bu benzetme, ilgili süreçleri ve terimleri aydınlatmaya yardım eder ve alana yeni girenlerin onları kavramasını kolaylaştırır.
OAuth Akışlarını Anlamak:
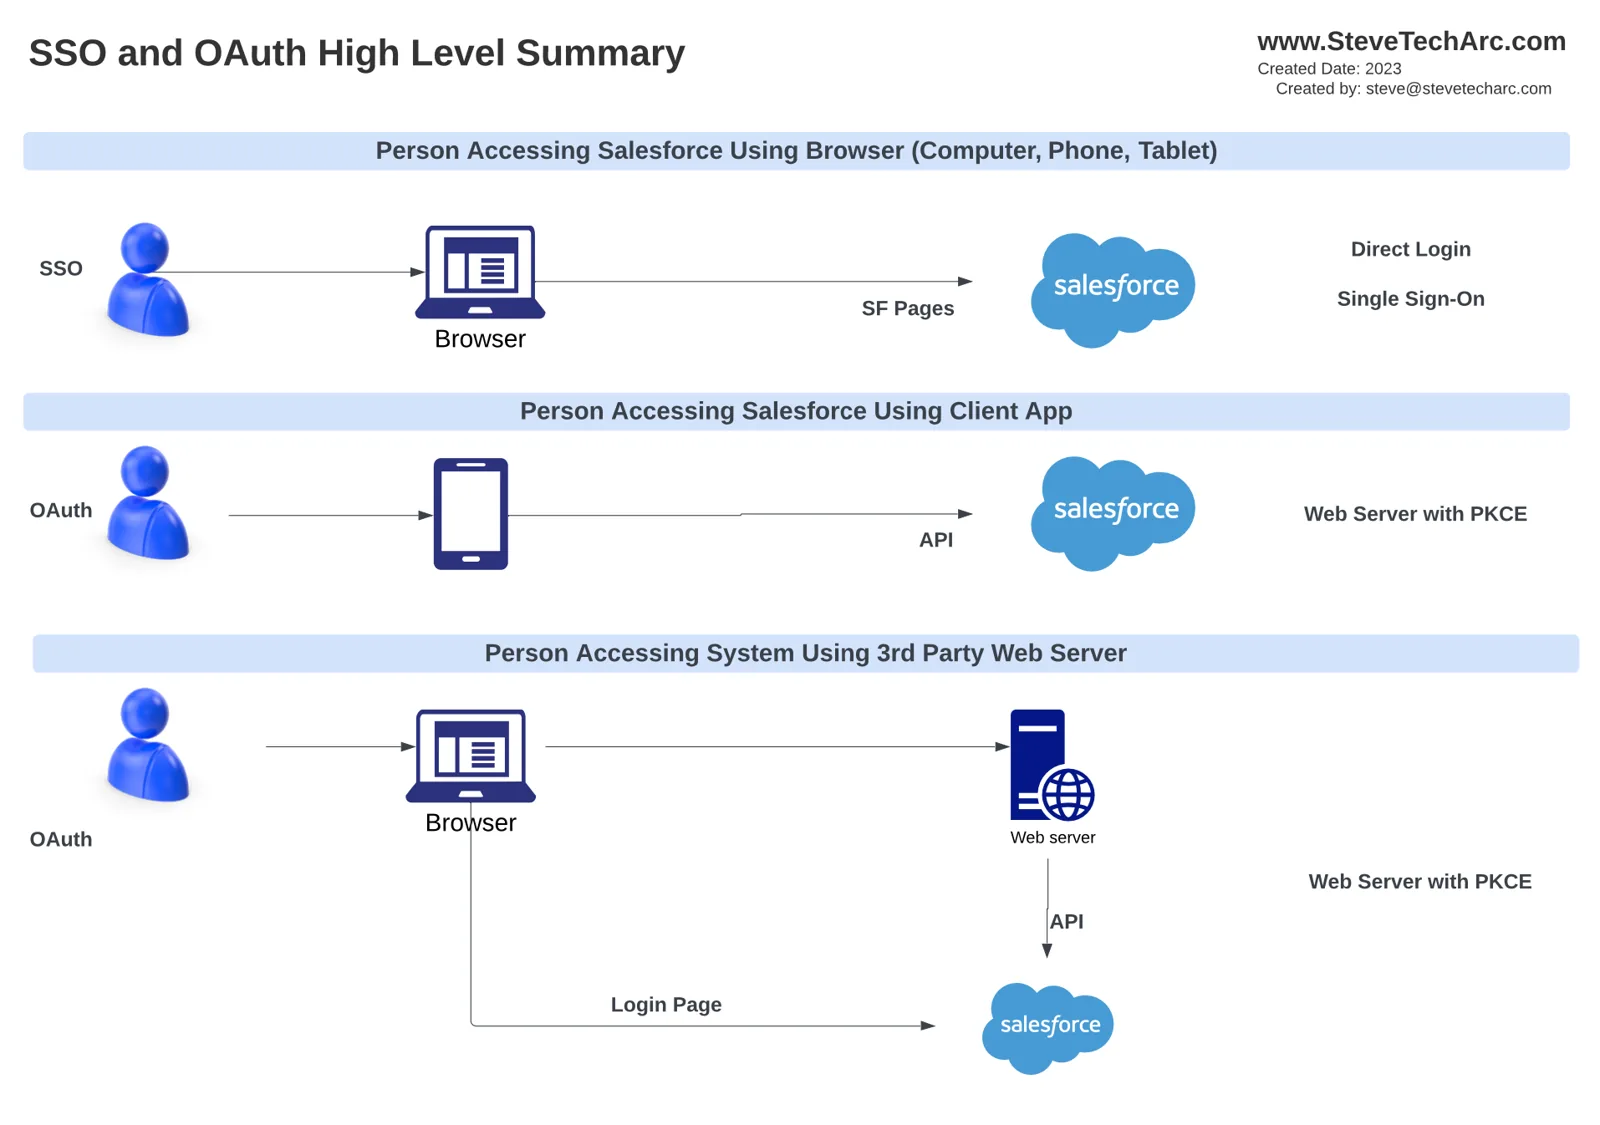
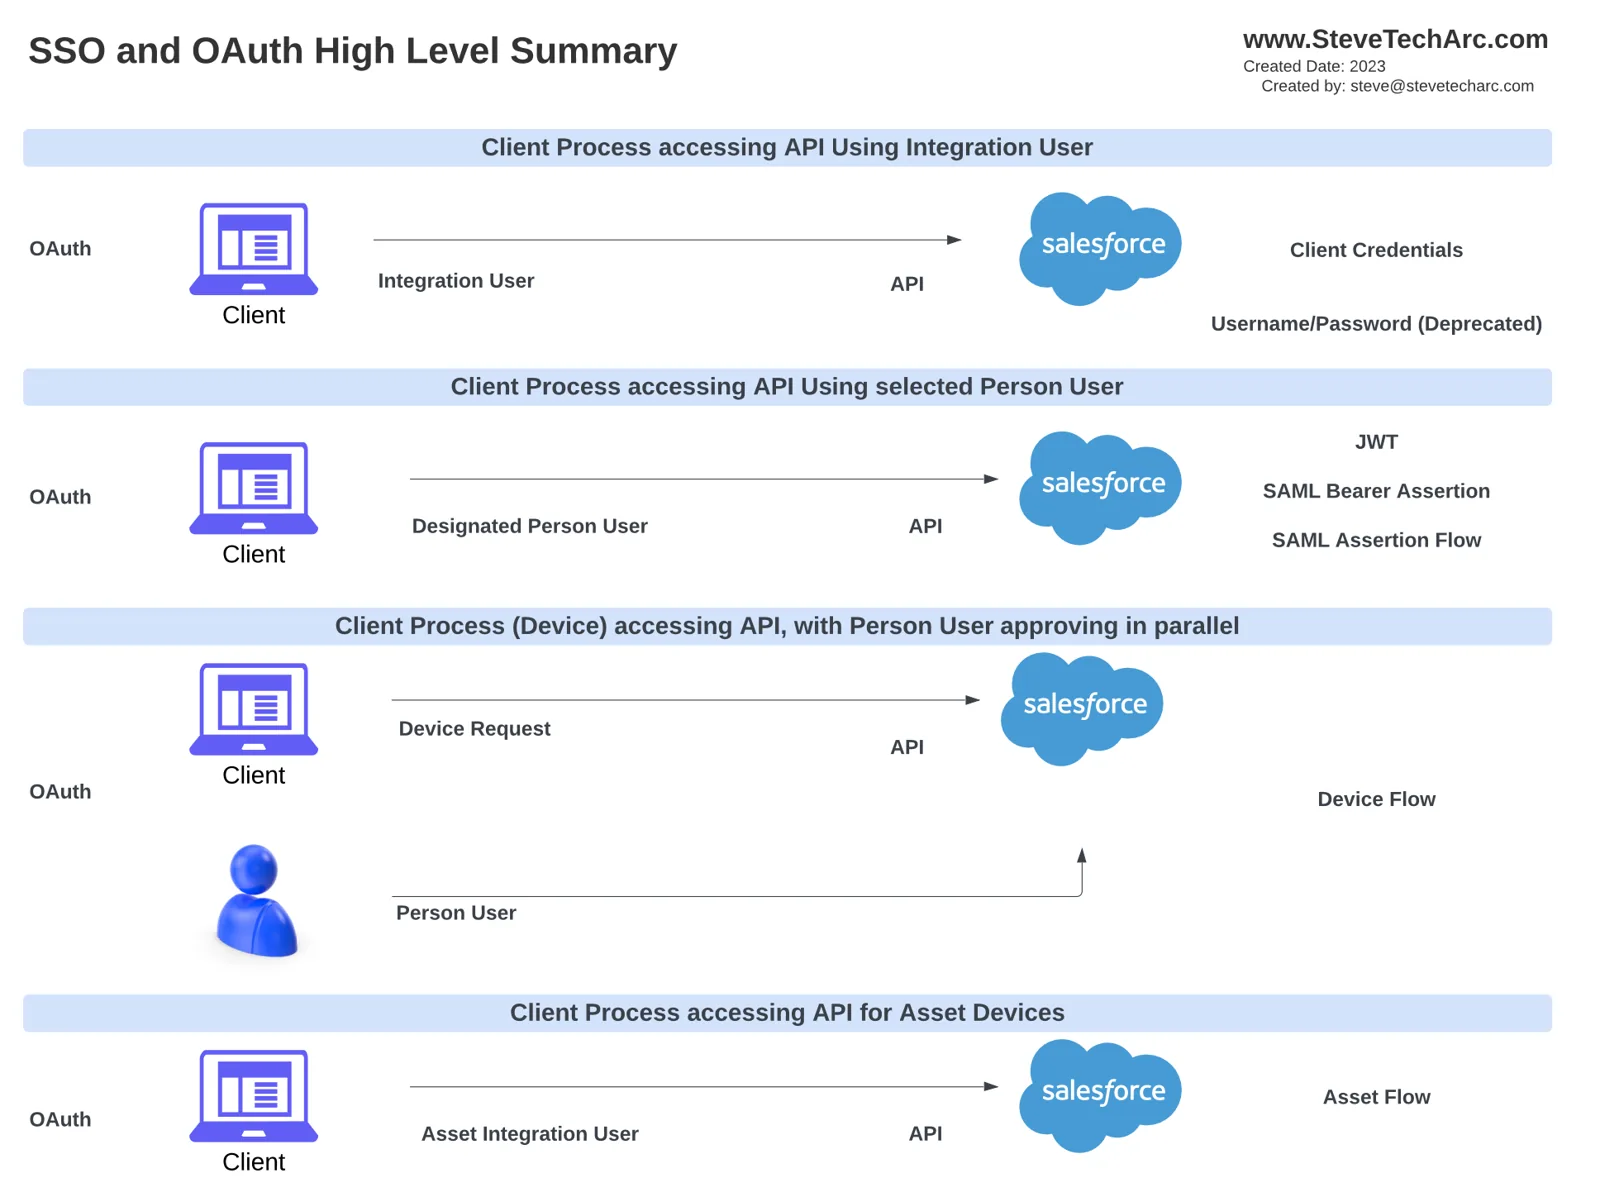
OAuth akışları, bir kullanıcı mobil cihaz gibi aracı bir istemci kullandığında ya da üçüncü taraf bir web sunucusu üzerinden Salesforce’a bağlandığında çok önemlidir. Bu akışlar basit entegrasyondan daha karmaşık cihaz ya da varlık akışlarına kadar çeşitli etkileşimleri kolaylaştırır ve her adımda güvenli veri iletimini ve erişimi sağlar.
Tanıtılan Temel Terimler:
Bira bahçesinde (ya da Salesforce güvenliğinde) birkaç temel terim ve rol ortaya çıkar:
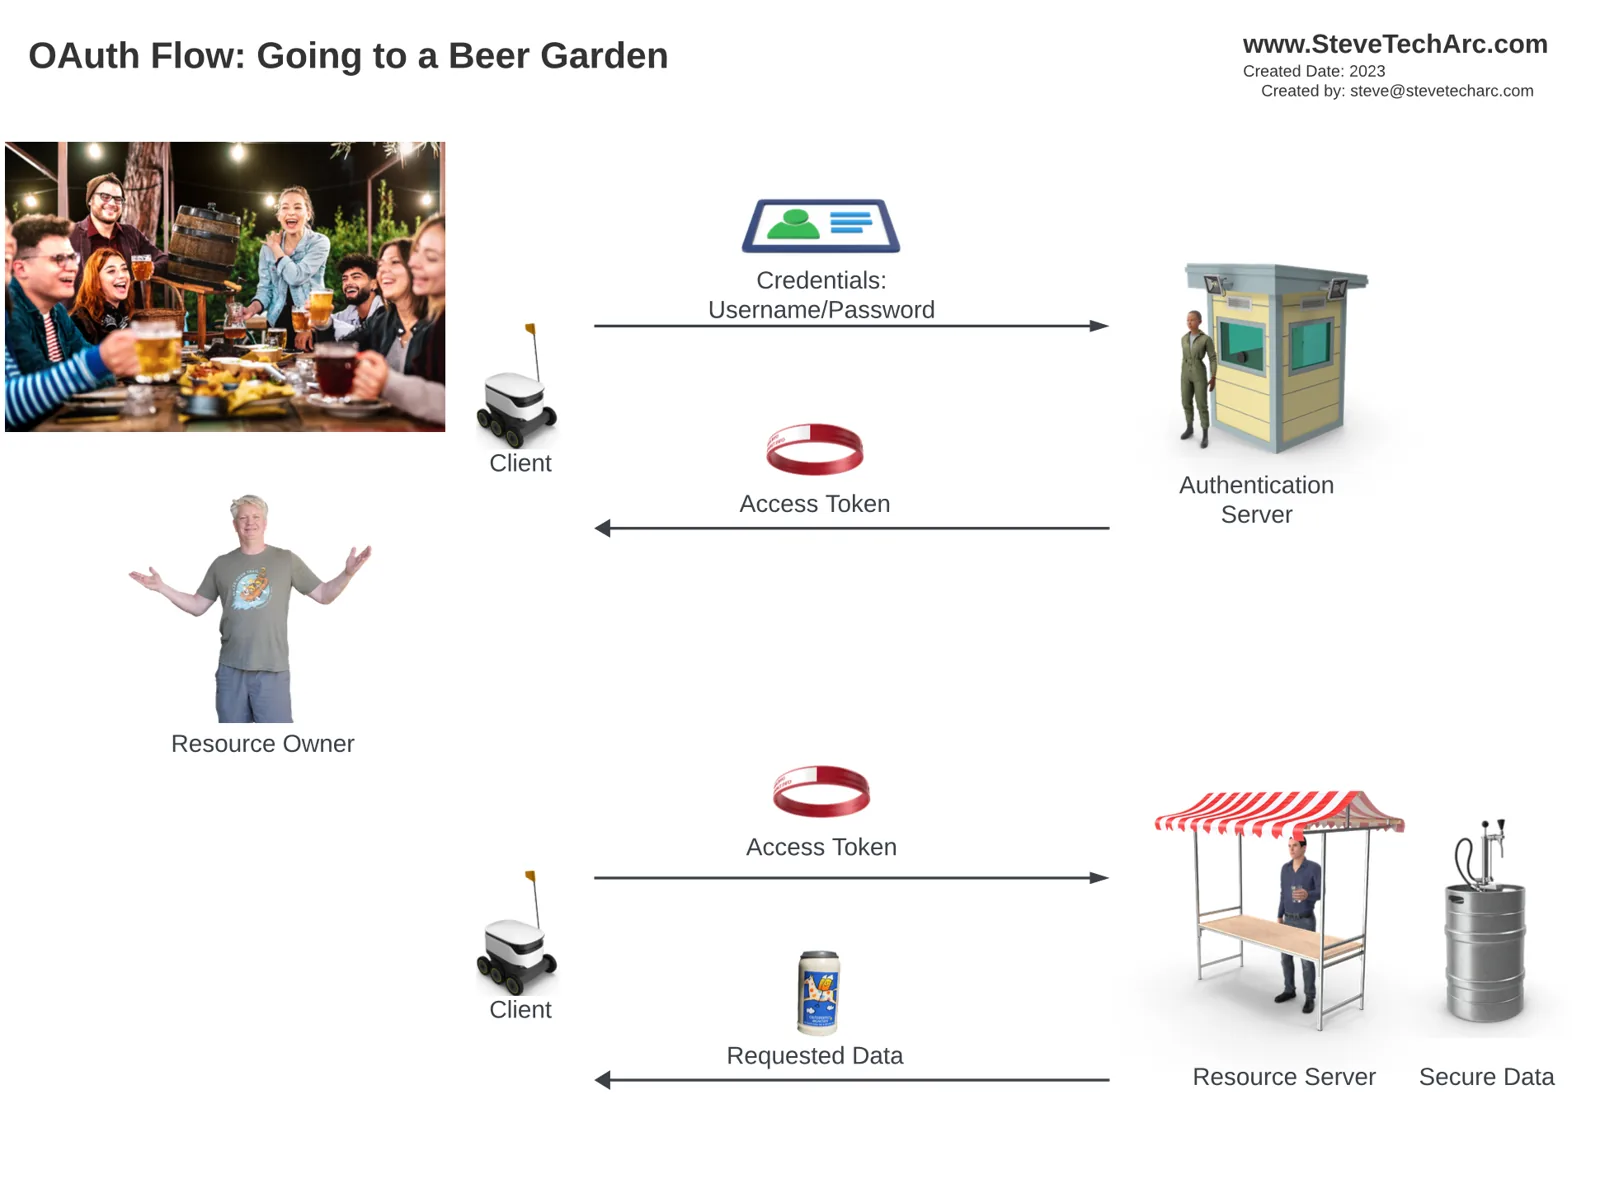
Kaynak Sunucusu: Erişmek istediğiniz bira fıçısı ya da Salesforce terimleriyle almayı hedeflediğiniz güvenli veri. Başlangıçta uygun kimlik olmadan kaynak sunucusuna doğrudan yaklaşamazsınız.
Kaynak Sahibi: Bu sizsiniz; veriye (ya da biraya) erişme hakkınız olduğuna inanıyorsunuz. Ancak kaynak sunucusuyla doğrudan iletişim mümkün değil.
İstemci: Sizin adınıza hareket eden istemci (benzetmemizde servis yapan bir robot olarak tasvir ediliyor), veri alma sürecini başlatmak için kimlik bilgilerinizi alır.
Kimlik Doğrulama Sunucusu: İstemci bu sunucuya kimlik bilgilerinizle yaklaşır ve sonuçta bir erişim belirteci (benzetmede bir bileklik) elde edilir. Bu belirtecin geçerliliği sınırlıdır ve çoğu zaman kısa bir süre sonra sona erer.
Erişim Belirteci: İstemci, istenen güvenli veriye erişmek için bu belirteci kaynak sunucusuna gösterir ve gerekirse belirtecin süresi dolana kadar birden fazla kez gidip gelir.
Akışta Yol Bulmak:
Akış, sizin istemciye kimlik bilgilerinizi vermenizle başlar; istemci de kimlik doğrulama sunucusuyla iletişime geçer. Başarılı bir doğrulamanın ardından bir erişim belirteci verilir ve istemcinin sizin adınıza kaynak sunucusundan veri almasına izin verilir. Belirtecin süresi dolarsa süreç yeniden başlamalıdır; istemci yeni bir erişim belirteci almak için kimlik bilgilerini yeniden sunar.
Kullanıcı Adı Parola Akışı:
Anlatılan akış ‘Username Password Flow’ (Kullanıcı Adı Parola Akışı) olarak bilinir. Ancak bazı sınırlamalar nedeniyle Salesforce, sonraki kısımlarda ve videolarda tartışıldığı gibi bu yöntemi vurgulamaktan giderek uzaklaşıyor. Web Server Flow, Device Flow ve JWT Flow dahil diğer birkaç OAuth akışı farklı avantajlar sunar ve gelecekteki içeriklerde daha ayrıntılı ele alınacak.
Sonuç:
Salesforce güvenliğinin ve OAuth akışlarının karmaşıklığında yol bulmak göz korkutucu olabilir, ama bira bahçesi gibi benzetmeler onu daha erişilebilir ve anlaşılır kılar. Temel terimlere ve süreçlere aşina olarak gelecekteki öğrenme çabalarınızda Salesforce güvenliğinin teknik ayrıntılarına daha derin dalmaya daha hazır olacaksınız.
Takipte Kalın
Salesforce Kimlik yolculuğunuza güvenle başlayın! Daha fazla içgörü ve ipucu için burada, www.SteveTechArc.com’da ve @SteveTechArc (opens in a new tab) YouTube kanalında takipte kalın. Abone olun ve Salesforce Kimlik anlayışınızı geliştirin.
Entegrasyon bilgilerini mimar meslektaşlarımla ve mimarlık yolculuğundakilerle paylaşarak dünyayı değiştirmeye yardım ediyorum!
Döküm yapay zekâ yardımıyla hazırlandı
STA 3.10