
Porozumění zabezpečení Salesforce: toky OAuth na příkladu pivní zahrádky
Pochopit složité koncepty často vyžaduje vynalézavé myšlení. Tento článek rozplétá základy zabezpečení Salesforce a toků OAuth pomocí neobvyklého přirovnání k cestě pivní zahrádkou, aby byly tyto koncepty přístupné a poutavé pro každého čtenáře.
Přirovnání k pivní zahrádce
Pro mnoho lidí jsou přirovnání neocenitelným nástrojem k pochopení a vysvětlení složitých myšlenek, protože je spojují se známými zážitky. Představte si, že vcházíte do pivní zahrádky, podobně jako když se snažíte zorientovat v tocích OAuth v zabezpečení Salesforce. Toto přirovnání pomáhá objasnit zapojené procesy a pojmy, takže je nováčci v oboru snáz pochopí.
Porozumění tokům OAuth:
Toky OAuth jsou zásadní, když uživatel používá zprostředkujícího klienta, jako je mobilní zařízení, nebo se k Salesforce připojuje přes webový server třetí strany. Tyto toky umožňují různé interakce, od jednoduché integrace po složitější toky zařízení (device) nebo aktiv (asset), a v každém kroku zajišťují bezpečný přenos dat a přístup.
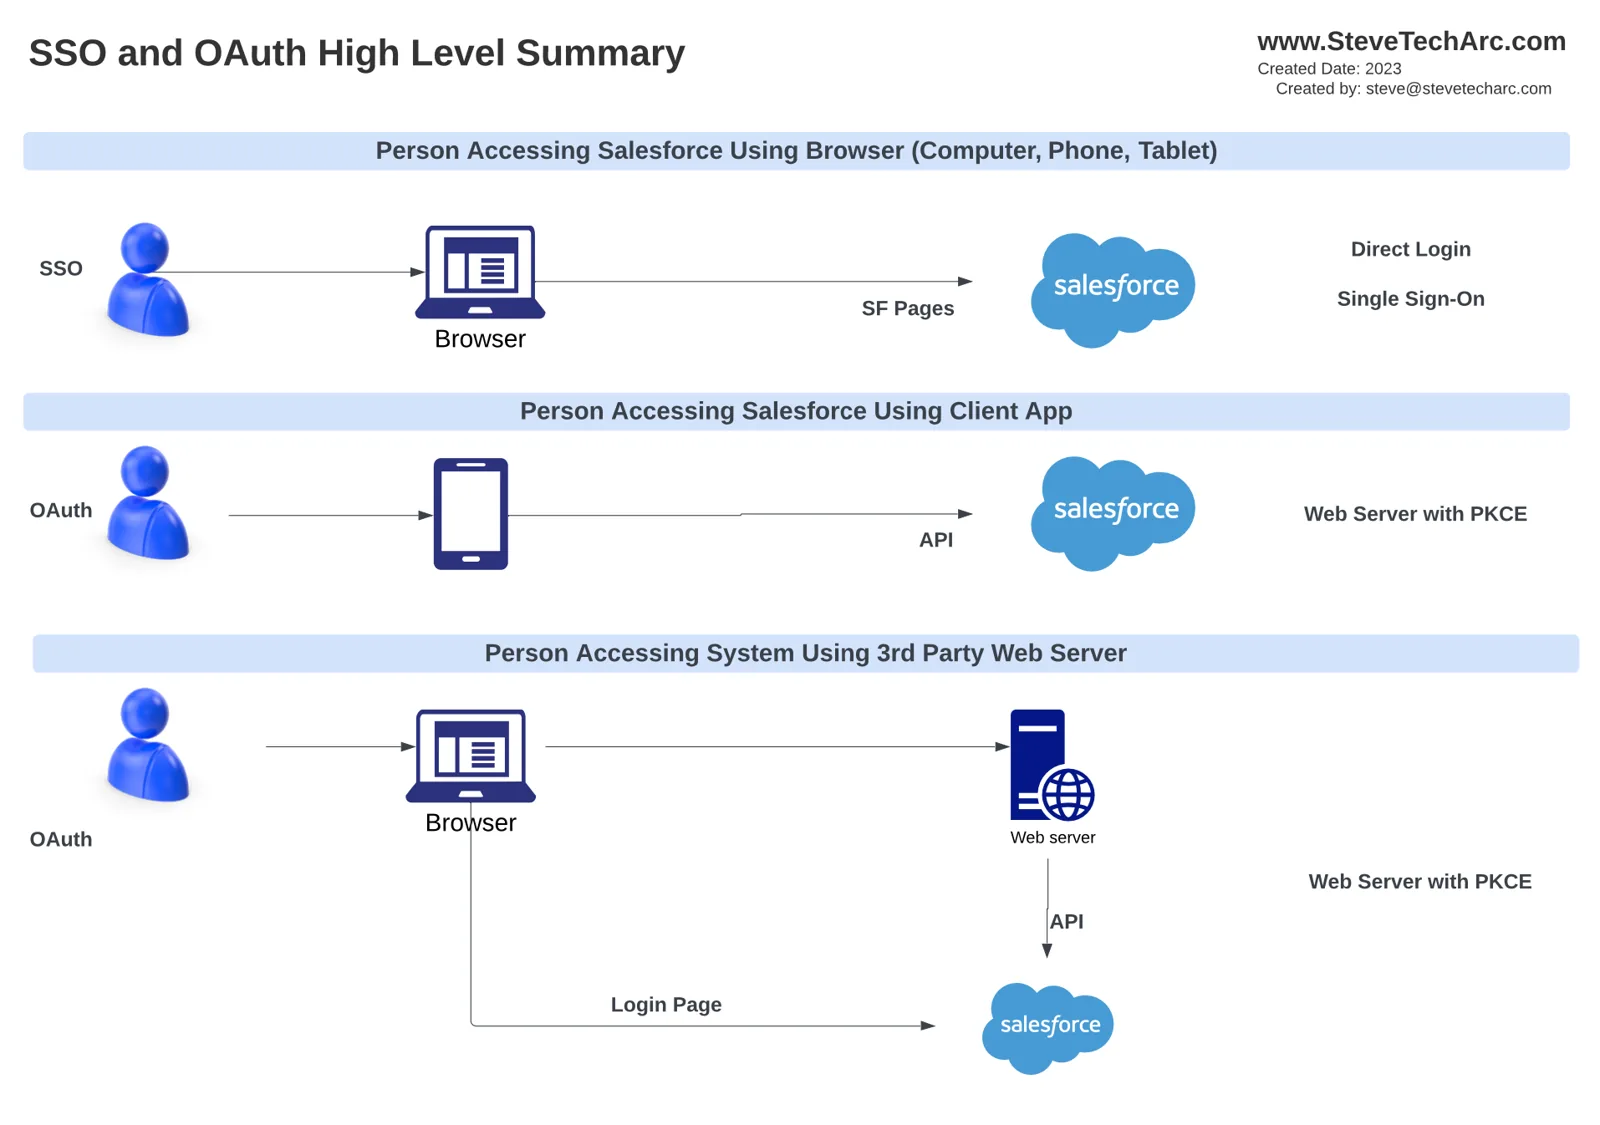
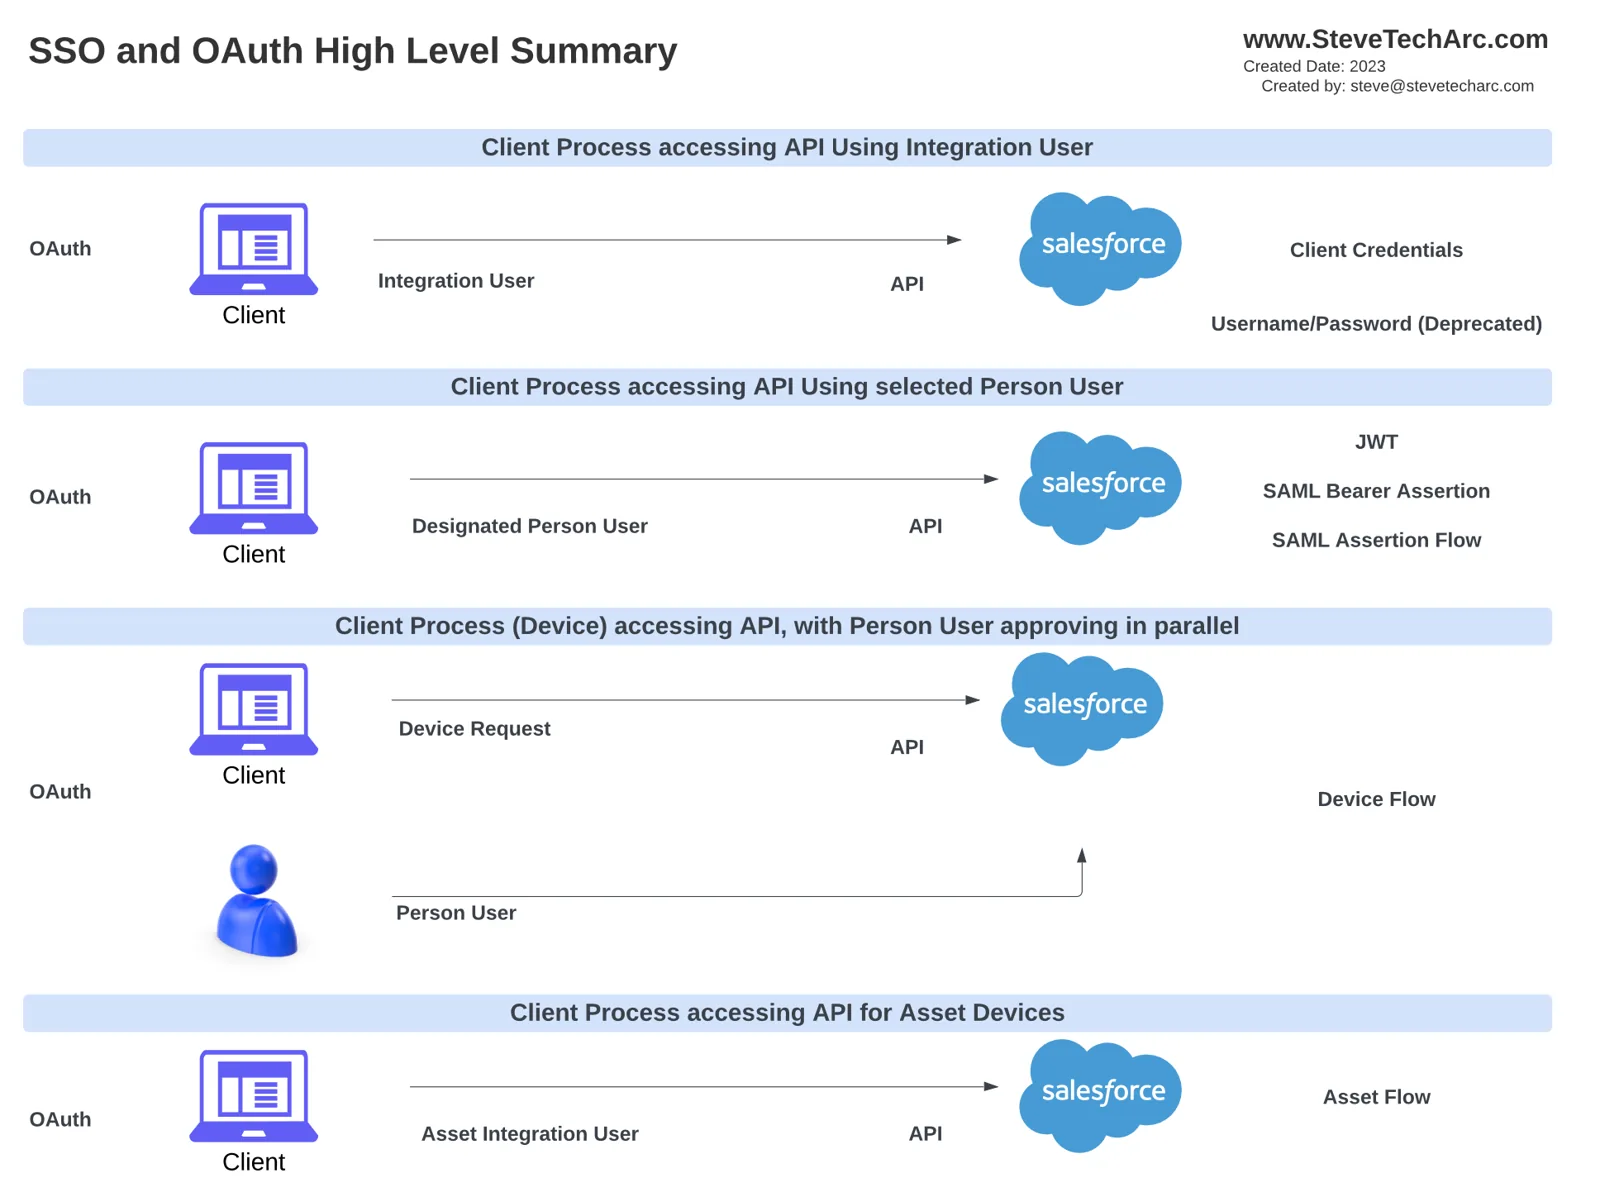
Klíčové pojmy:
V pivní zahrádce (neboli v zabezpečení Salesforce) se objevuje několik klíčových pojmů a rolí:
Server prostředků (resource server): To je sud piva, ke kterému se chcete dostat, nebo v pojmech Salesforce zabezpečená data, která chcete získat. Zpočátku k serveru prostředků nemůžete přistoupit přímo bez řádné identifikace.
Vlastník prostředků (resource owner): To jste vy a věříte, že máte právo k datům (nebo k pivu) přistupovat. Přímá komunikace se serverem prostředků ale není možná.
Klient: Klient (v našem přirovnání obsluhující robot) jedná vaším jménem a dostane vaše přihlašovací údaje, aby zahájil proces získání dat.
Autentizační server: Klient se s vašimi přihlašovacími údaji obrátí na tento server a získá přístupový token (v přirovnání náramek na zápěstí). Token má omezenou platnost a často vyprší po krátké době.
Přístupový token: Klient tento token předloží serveru prostředků, aby získal přístup k požadovaným zabezpečeným datům, a v případě potřeby se vrací vícekrát, dokud token nevyprší.
Průchod tokem:
Tok začíná tím, že předáte přihlašovací údaje klientovi, který pak kontaktuje autentizační server. Po úspěšném ověření se vydá přístupový token, s nímž klient vaším jménem získává data ze serveru prostředků. Když token vyprší, musí proces začít znovu a klient opět předloží přihlašovací údaje, aby získal nový přístupový token.
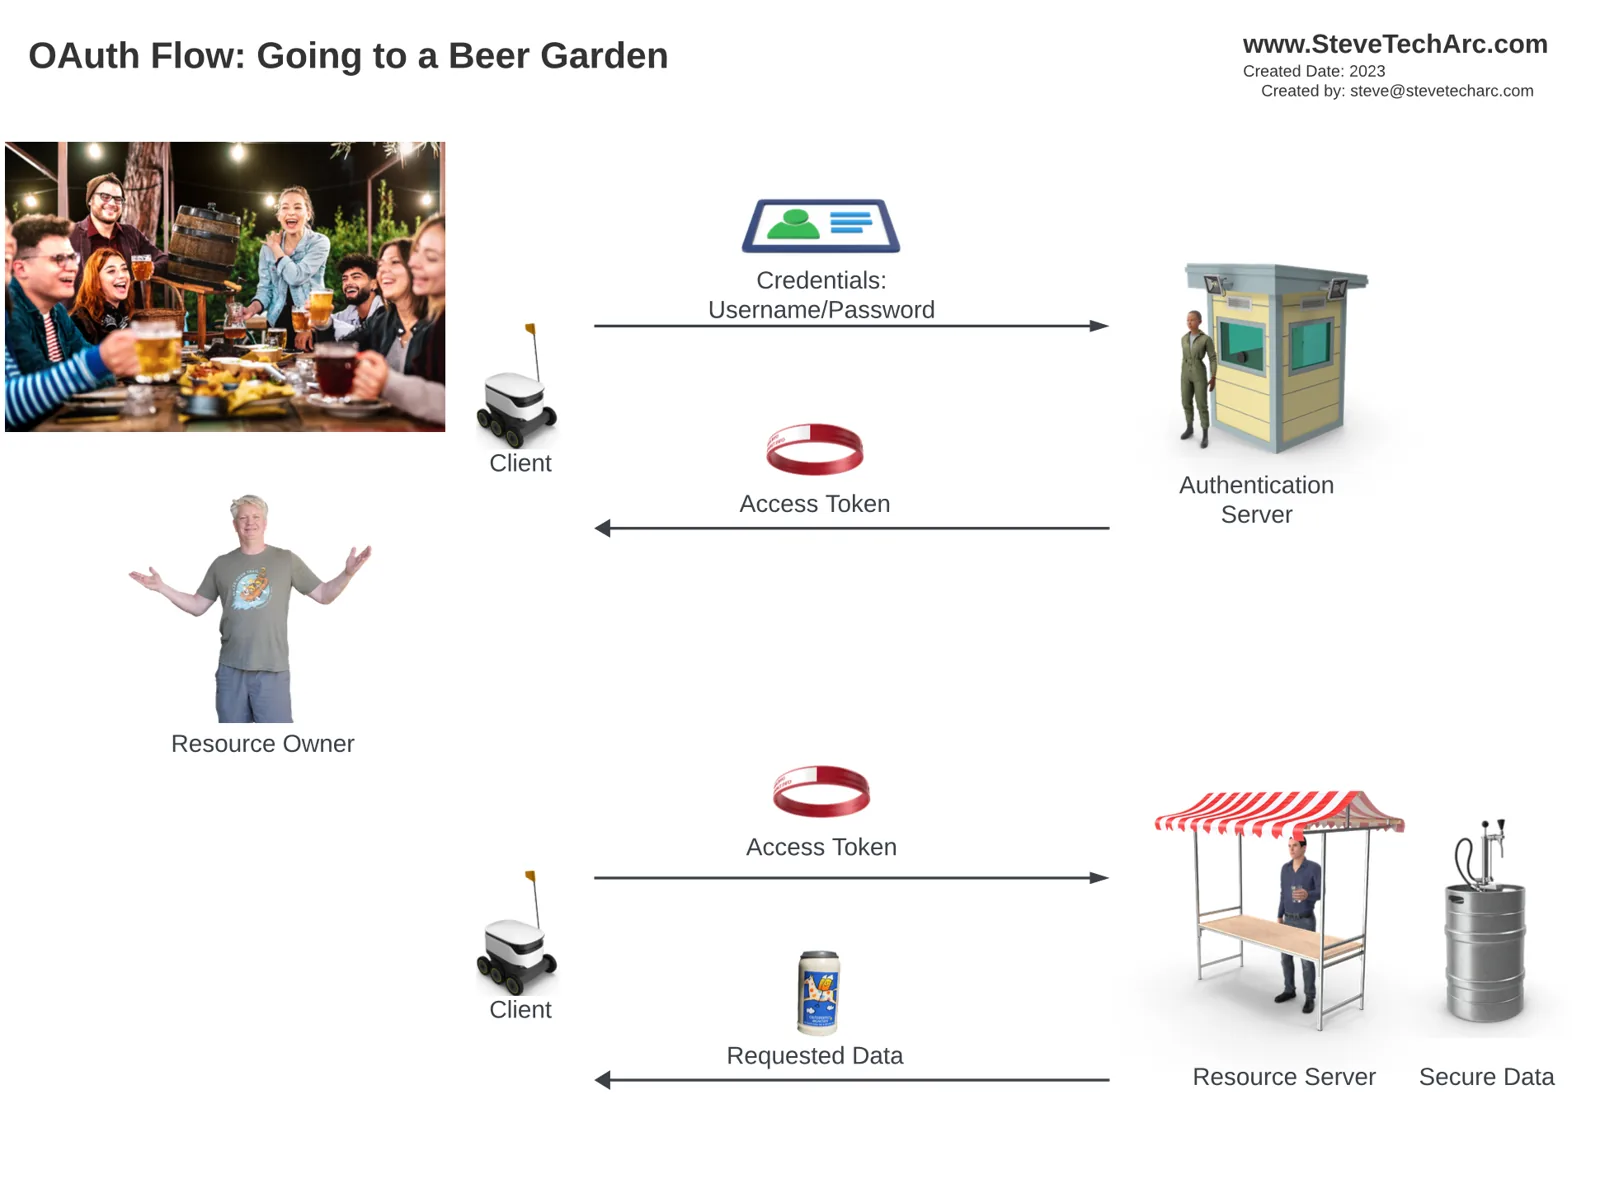
Tok Username Password:
Popsanému toku se říká „Username Password Flow“. Kvůli určitým omezením od něj ale Salesforce postupně ustupuje, jak probíráme v dalších částech a videích. Několik dalších toků OAuth, včetně Web Server Flow, Device Flow a JWT Flow, nabízí jiné výhody a podrobněji je prozkoumáme v dalším obsahu.
Závěr:
Orientace ve složitostech zabezpečení Salesforce a toků OAuth může být skličující, ale přirovnání, jako je pivní zahrádka, je činí přístupnějšími a srozumitelnějšími. Když se seznámíte s klíčovými pojmy a procesy, budete lépe připraveni ponořit se v dalším učení hlouběji do technických detailů zabezpečení Salesforce.
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.10