
Salesforce सिक्योरिटी को समझना: बियर गार्डन की उपमा से OAuth फ़्लो के बीच रास्ता खोजना
जटिल अवधारणाओं को समझने के लिए अक्सर रचनात्मक सोच चाहिए। यह ब्लॉग Salesforce सिक्योरिटी और OAuth फ़्लो की बुनियादी बातें सुलझाएगा, और इसके लिए एक बियर गार्डन (beer garden) में घूमने से एक अनोखी तुलना करेगा, ताकि ये अवधारणाएँ हर पाठक के लिए आसान और दिलचस्प बनें।
बियर गार्डन की उपमा
बहुत से लोगों के लिए उपमाएँ जटिल विचारों को समझने और समझाने के अनमोल औज़ार हैं, क्योंकि वे उन्हें जाने-पहचाने अनुभवों से जोड़ती हैं। कल्पना करें कि आप एक बियर गार्डन में घुस रहे हैं, ठीक वैसे ही जैसे आप Salesforce सिक्योरिटी में OAuth फ़्लो के बीच रास्ता खोजने की कोशिश करते हैं। यह उपमा इसमें शामिल प्रक्रियाओं और शब्दों को स्पष्ट करती है, जिससे इस क्षेत्र में नए लोगों के लिए इन्हें समझना आसान होता है।
OAuth फ़्लो को समझना:
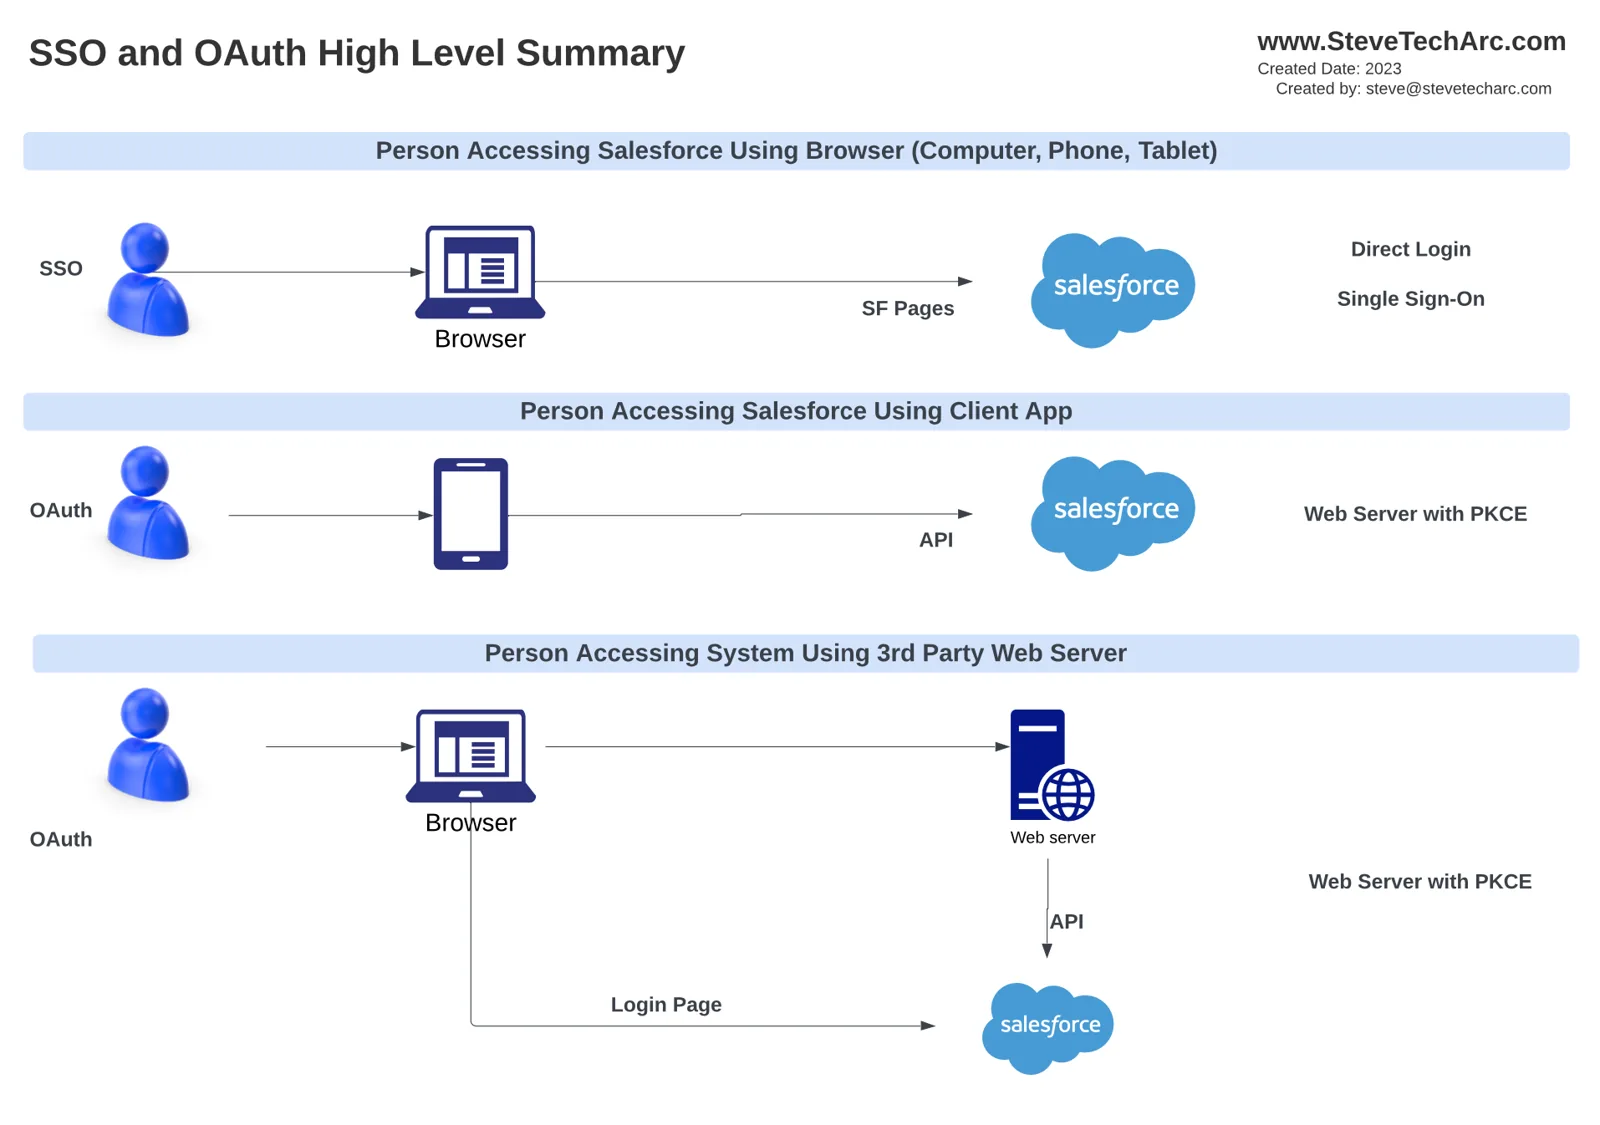
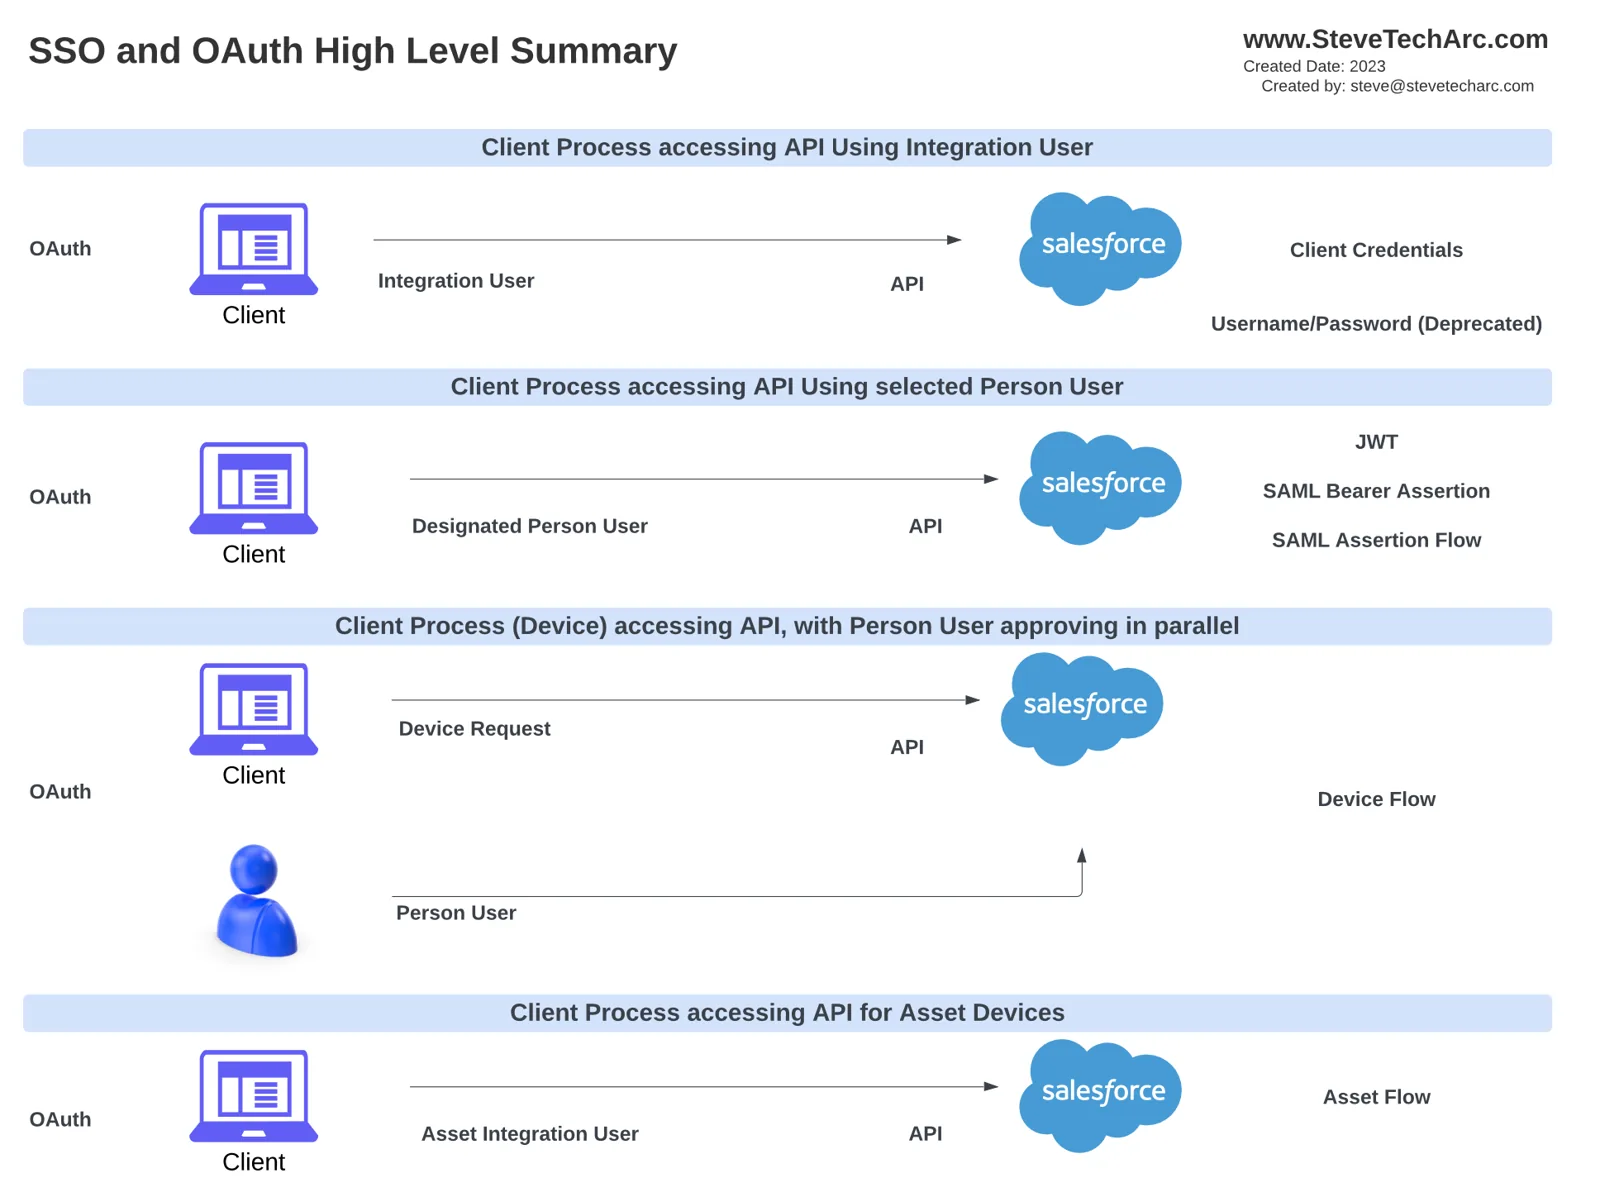
OAuth फ़्लो तब अहम होते हैं जब कोई यूज़र मोबाइल डिवाइस जैसे किसी बिचौलिए क्लाइंट का इस्तेमाल करता है, या किसी थर्ड-पार्टी वेब सर्वर के ज़रिए Salesforce से जुड़ता है। ये फ़्लो सीधे-सादे इंटीग्रेशन से लेकर ज़्यादा पेचीदा डिवाइस या ऐसेट फ़्लो तक कई तरह के इंटरैक्शन संभव बनाते हैं, और हर कदम पर सुरक्षित डेटा ट्रांसमिशन और एक्सेस पक्का करते हैं।
मुख्य शब्द:
बियर गार्डन (या Salesforce सिक्योरिटी) के अंदर कई मुख्य शब्द और भूमिकाएँ सामने आती हैं:
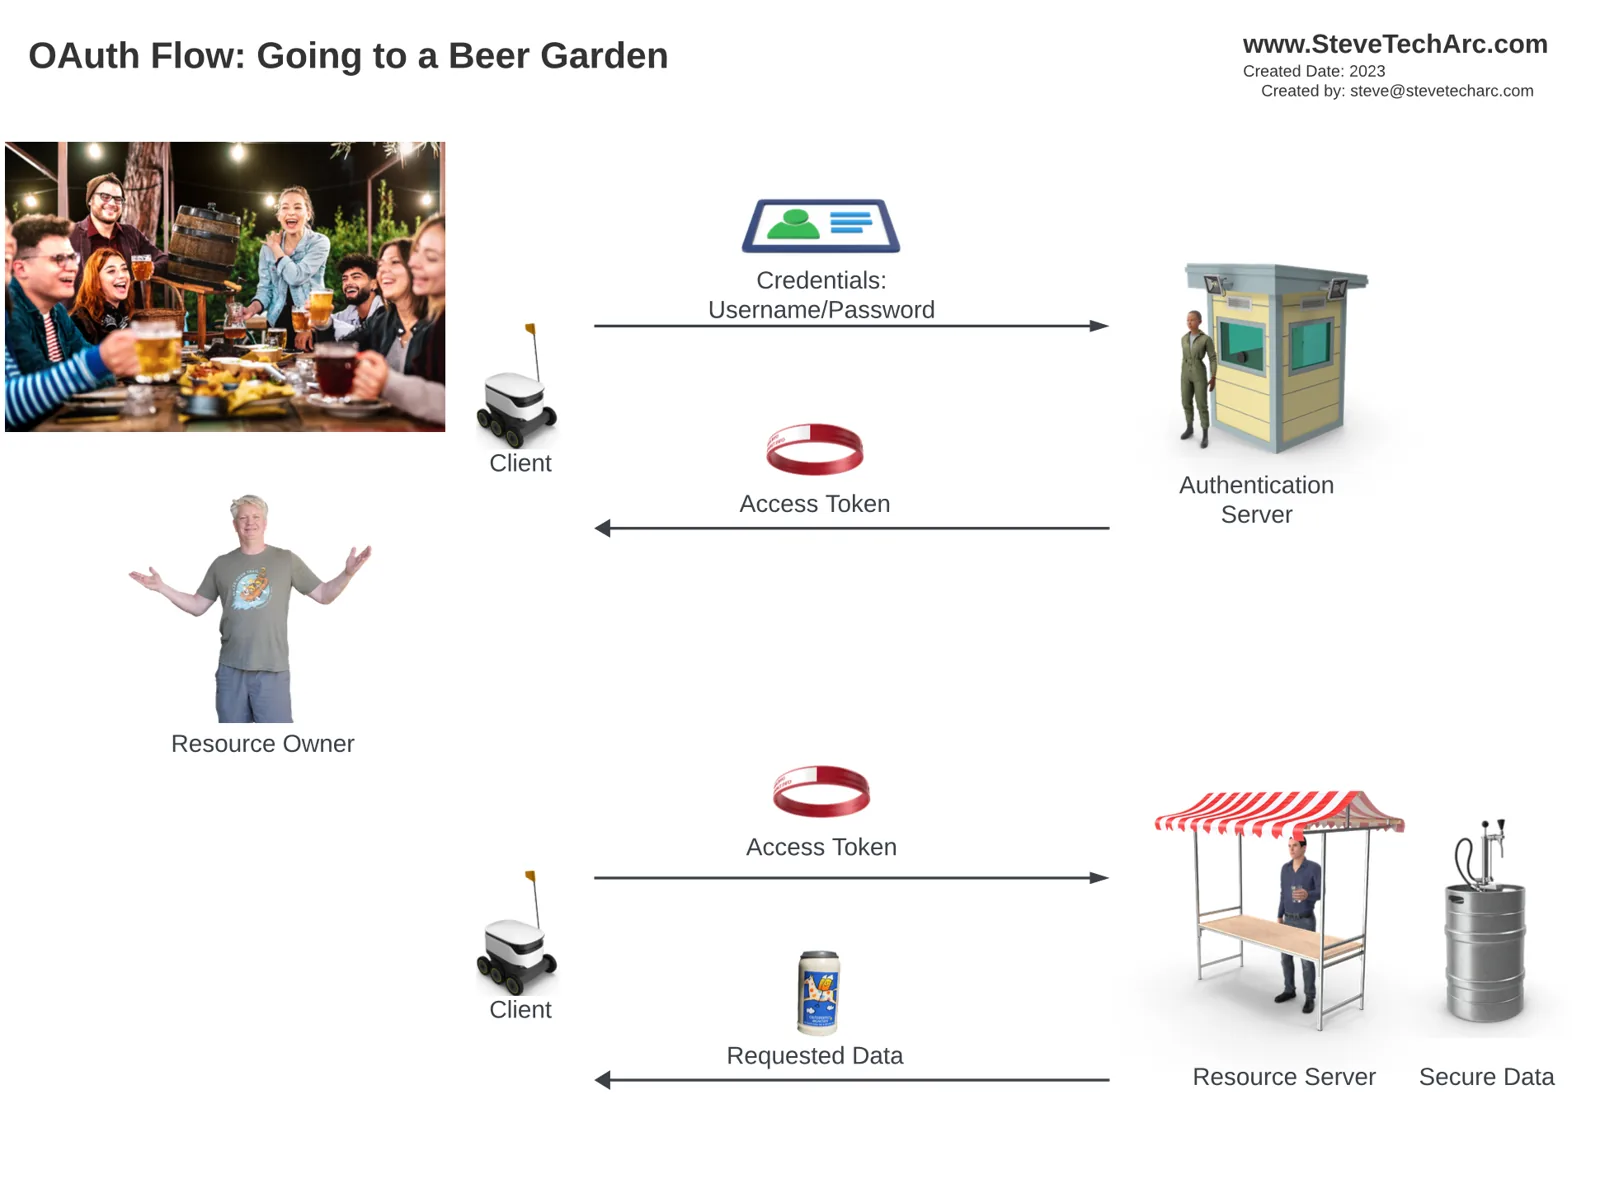
रिसोर्स सर्वर (Resource Server): यह बियर का वह पीपा है जिस तक आप पहुँचना चाहते हैं, या Salesforce की भाषा में, वह सुरक्षित डेटा जिसे आप लाना चाहते हैं। शुरुआत में आप सही पहचान के बिना सीधे रिसोर्स सर्वर तक नहीं जा सकते।
रिसोर्स ओनर (Resource Owner): यह आप हैं, जिन्हें लगता है कि डेटा (या बियर) तक पहुँचने का हक़ आपका है। लेकिन रिसोर्स सर्वर से सीधी बातचीत संभव नहीं है।
क्लाइंट (Client): आपकी ओर से काम करते हुए, क्लाइंट (हमारी उपमा में एक सर्विंग रोबोट) आपके क्रेडेंशियल लेता है, ताकि डेटा लाने की प्रक्रिया शुरू कर सके।
ऑथेंटिकेशन सर्वर (Authentication Server): क्लाइंट आपके क्रेडेंशियल लेकर इस सर्वर के पास जाता है, और उसे एक ऐक्सेस टोकन (access token) मिलता है, यानी उपमा में कलाई पर बँधने वाला रिस्टबैंड। इस टोकन की वैधता सीमित होती है, और अक्सर थोड़े समय बाद यह एक्सपायर हो जाता है।
ऐक्सेस टोकन (Access Token): क्लाइंट मनचाहा सुरक्षित डेटा पाने के लिए यह टोकन रिसोर्स सर्वर को दिखाता है, और ज़रूरत हो तो टोकन एक्सपायर होने तक कई चक्कर लगाता है।
फ़्लो में आगे बढ़ना:
फ़्लो तब शुरू होता है जब आप क्लाइंट को अपने क्रेडेंशियल देते हैं, और क्लाइंट ऑथेंटिकेशन सर्वर से संपर्क करता है। सफल जाँच के बाद एक ऐक्सेस टोकन जारी होता है, जिससे क्लाइंट आपकी ओर से रिसोर्स सर्वर से डेटा ला सकता है। अगर टोकन एक्सपायर हो जाए, तो प्रक्रिया फिर से शुरू करनी पड़ती है, और नया ऐक्सेस टोकन पाने के लिए क्लाइंट फिर से क्रेडेंशियल दिखाता है।
यूज़रनेम पासवर्ड फ़्लो (Username Password Flow):
ऊपर बताया गया फ़्लो ‘यूज़रनेम पासवर्ड फ़्लो’ (Username Password Flow) कहलाता है। लेकिन कुछ सीमाओं की वजह से Salesforce धीरे-धीरे इस तरीक़े पर ज़ोर देना कम कर रहा है, जैसा कि आगे के सेक्शन और वीडियो में बताया गया है। Web Server Flow, Device Flow और JWT Flow समेत कई दूसरे OAuth फ़्लो अलग-अलग फ़ायदे देते हैं, और आगे के कंटेंट में इन्हें विस्तार से देखा जाएगा।
निष्कर्ष:
Salesforce सिक्योरिटी और OAuth फ़्लो की जटिलताओं के बीच रास्ता खोजना डराने वाला हो सकता है, लेकिन बियर गार्डन जैसी उपमाएँ इसे ज़्यादा आसान और समझने लायक बनाती हैं। मुख्य शब्दों और प्रक्रियाओं से परिचित होकर, आप आगे की पढ़ाई में Salesforce सिक्योरिटी की तकनीकी बारीकियों में उतरने के लिए बेहतर तैयार होंगे।
जुड़े रहें
Salesforce Identity की अपनी यात्रा पूरे भरोसे के साथ शुरू करें! और जानकारी और टिप्स के लिए यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें। सब्सक्राइब करें और Salesforce Identity की अपनी समझ बढ़ाएँ।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ इंटीग्रेशन की जानकारी बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 3.10