
Salesforce セキュリティを理解する:ビアガーデンのたとえで OAuth フローを進む
複雑な概念を理解するには、創意あふれる考え方が必要なことがよくあります。このブログでは、Salesforce セキュリティと OAuth フローの基本を、ビアガーデンを進んでいく様子にたとえてユニークに解きほぐし、どの読者にも身近で面白いものにします。
ビアガーデンのたとえ
多くの人にとって、たとえは複雑な考えを身近な経験に結びつけて理解し説明するための貴重な道具です。ビアガーデンに入っていくところを想像してください。Salesforce セキュリティの OAuth フローを進んでいくのとよく似ています。このたとえは、関わるプロセスと用語をはっきりさせ、この分野の初心者にもつかみやすくしてくれます。
OAuth フローを理解する:
OAuth フローは、ユーザーがモバイルデバイスのような仲介のクライアントを使う場合や、サードパーティの Web サーバー経由で Salesforce に接続する場合に欠かせません。こうしたフローは、単純な統合から、より複雑なデバイスフローやアセットフローまで、さまざまなやり取りを支え、どの段階でも安全なデータ伝送とアクセスを保証します。
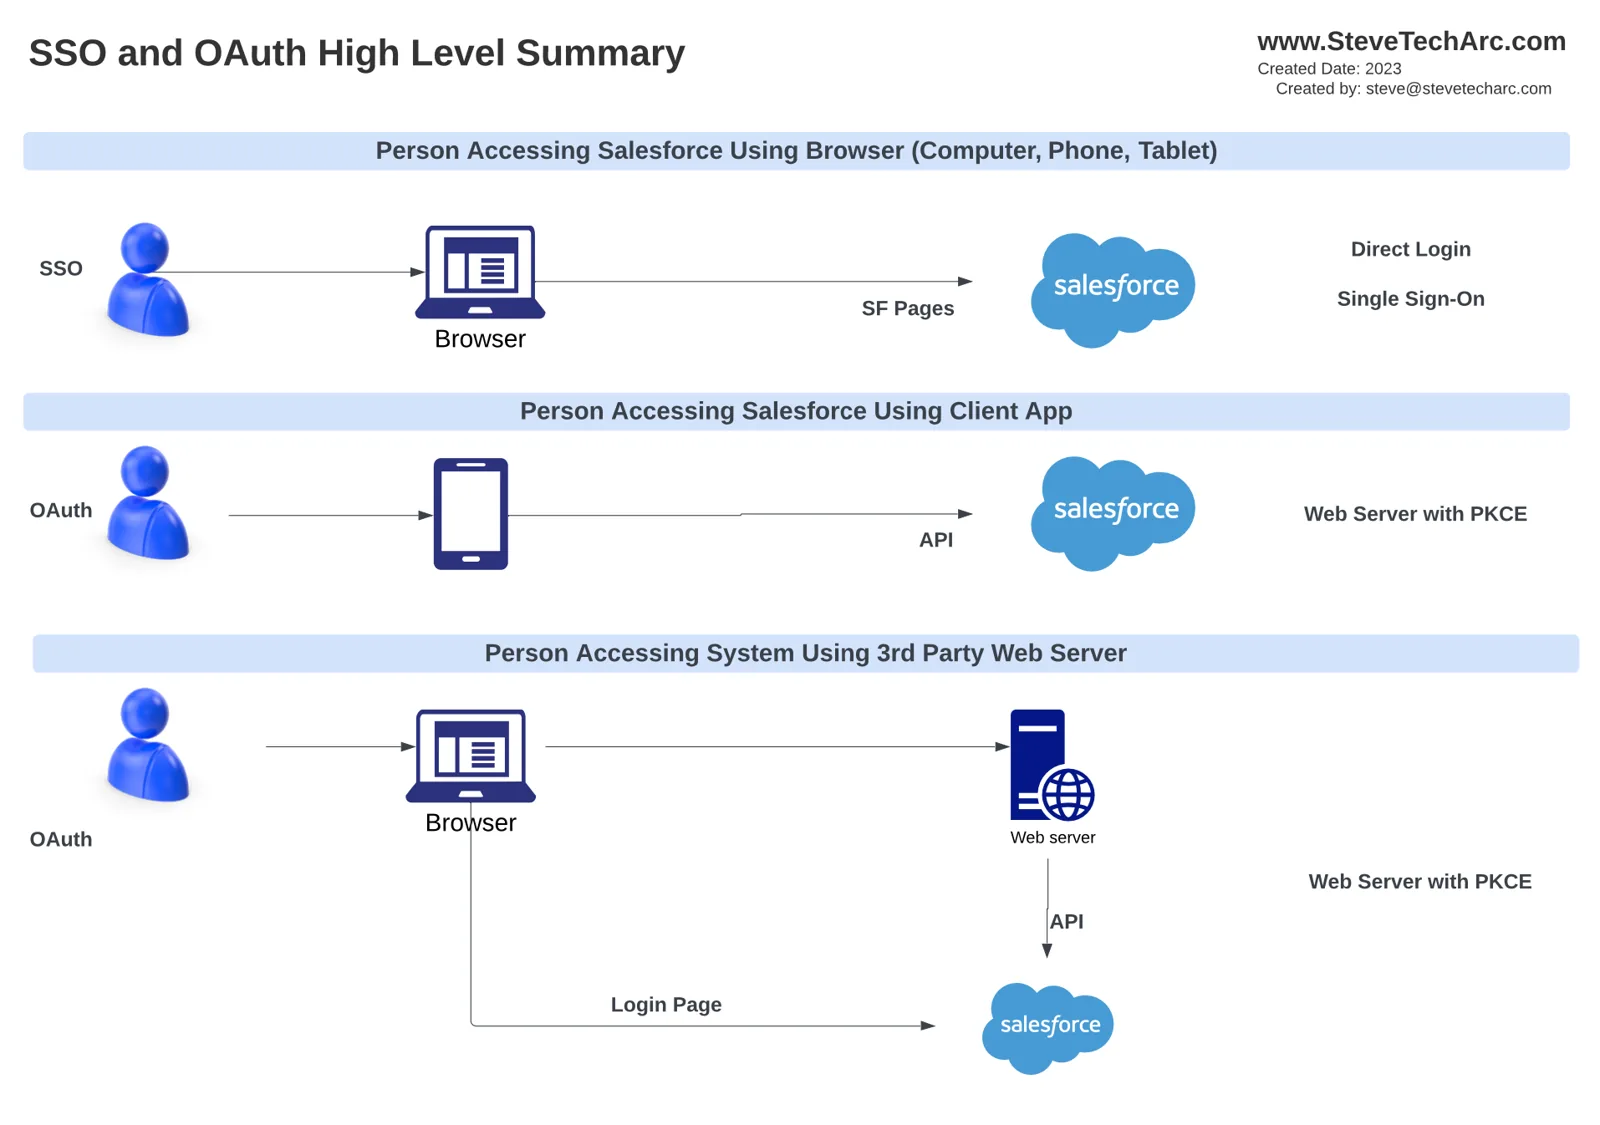
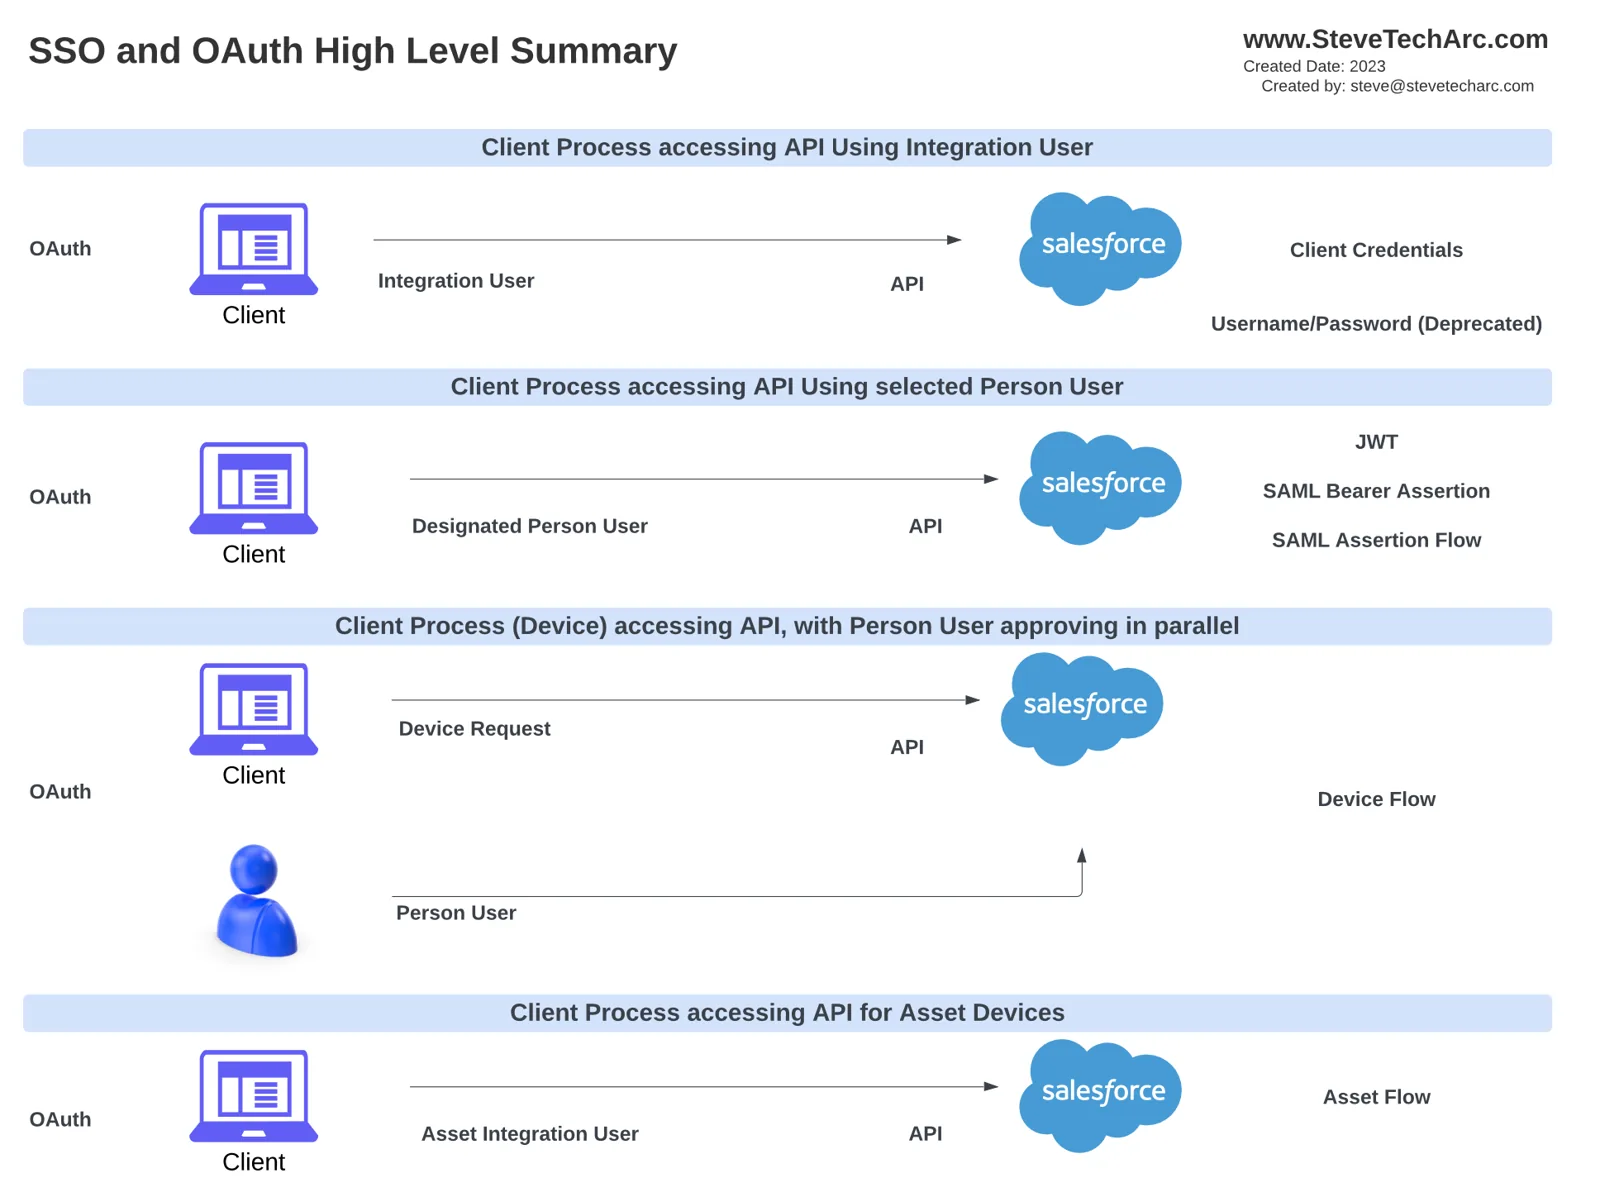
登場する重要用語:
ビアガーデン(つまり Salesforce セキュリティ)の中には、いくつかの重要な用語と役割があります。
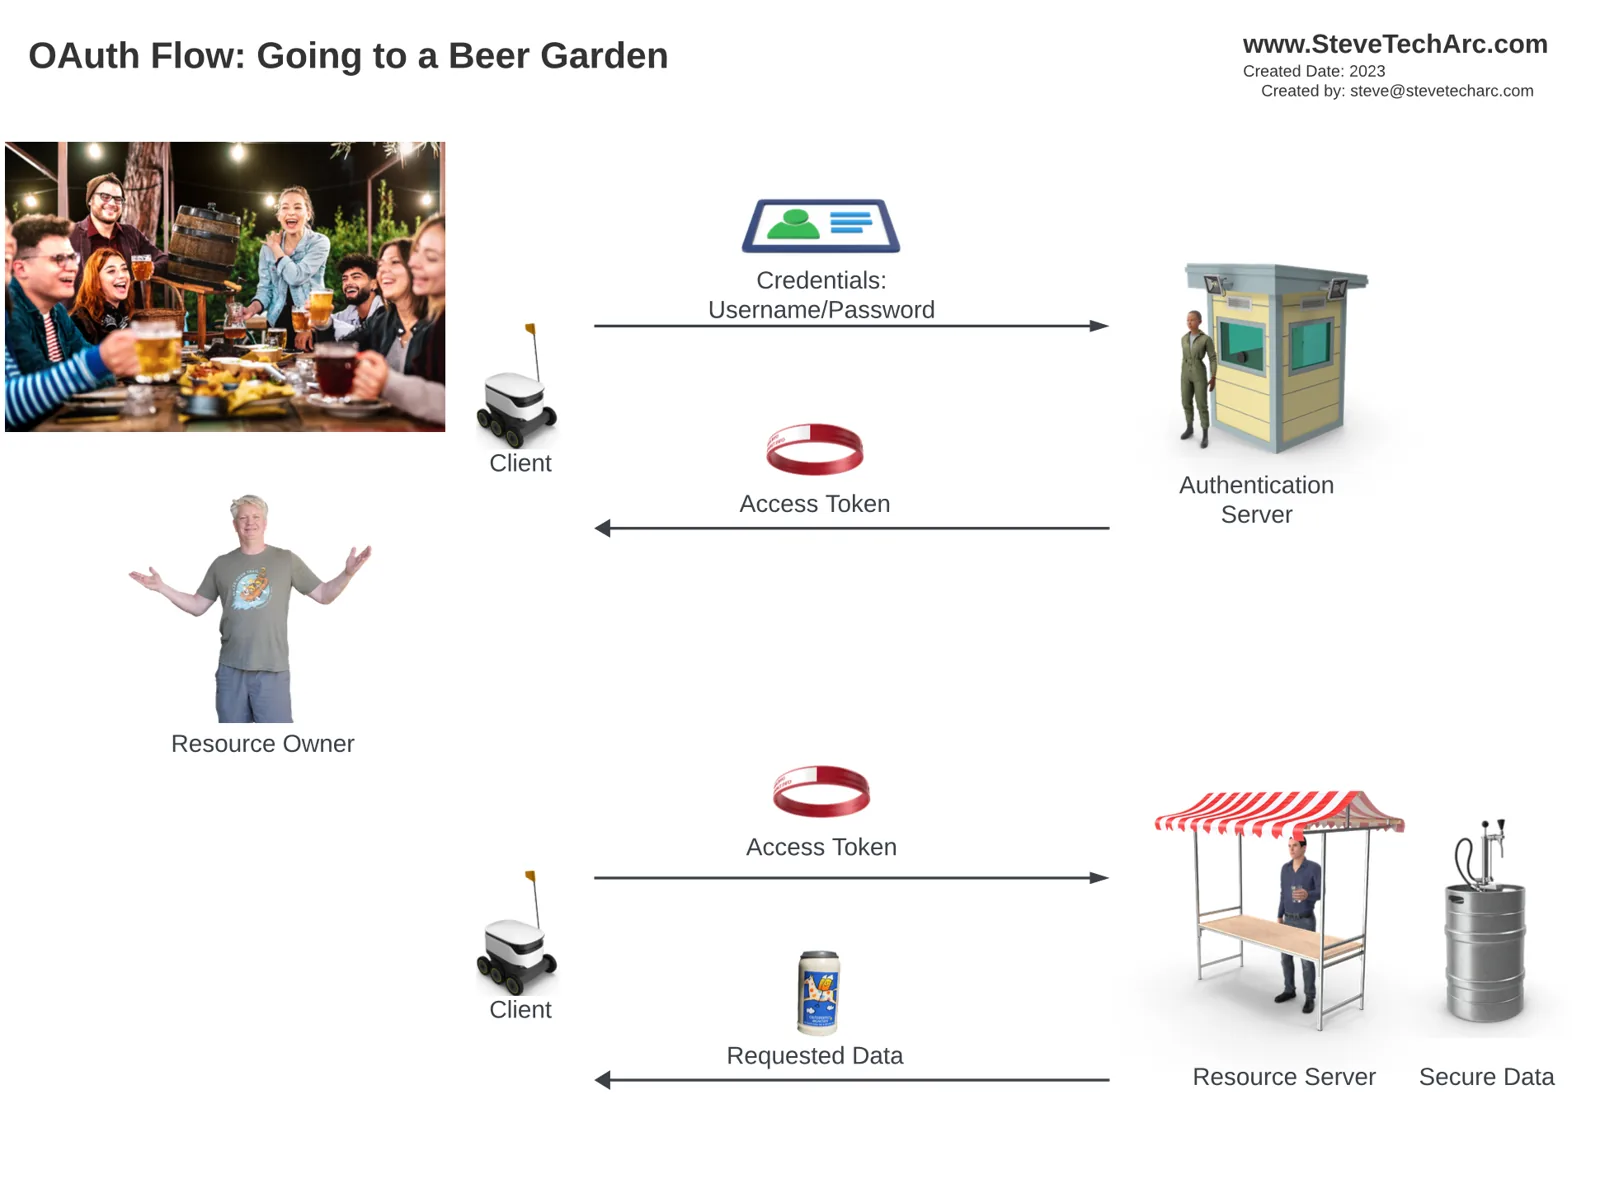
リソースサーバー: アクセスしたいビールの樽、Salesforce でいえば取り出したい保護されたデータです。最初は、きちんとした身元確認なしにリソースサーバーへ直接近づくことはできません。
リソースオーナー: これはあなたです。データ(またはビール)にアクセスする権利があると思っています。ただし、リソースサーバーと直接やり取りすることはできません。
クライアント:あなたの代わりに動くクライアント(このたとえでは給仕ロボット)が、あなたの認証情報を受け取ってデータ取得のプロセスを始めます。
認証サーバー: クライアントがあなたの認証情報を持ってこのサーバーへ行くと、アクセストークン(たとえでいえばリストバンド)が手に入ります。このトークンの有効期間は限られていて、たいてい短時間で期限切れになります。
アクセストークン: クライアントはこのトークンをリソースサーバーに見せて、目的の保護されたデータにアクセスします。トークンが期限切れになるまで、必要なら何度でも往復します。
フローを進む:
フローは、あなたがクライアントに認証情報を渡すところから始まり、クライアントが認証サーバーに連絡します。検証に成功するとアクセストークンが発行され、クライアントはあなたの代わりにリソースサーバーからデータを取得できます。トークンが期限切れになったらプロセスをやり直す必要があり、クライアントは再び認証情報を提示して新しいアクセストークンを得ます。
ユーザー名パスワードフロー:
ここで説明したフローは「ユーザー名パスワードフロー」と呼ばれます。ただし、いくつかの制約があるため、後のセクションや動画で触れるとおり、Salesforce はこの方法を推奨しない方向に少しずつ移っています。Web サーバーフロー、デバイスフロー、JWT フローなど、ほかの OAuth フローにはそれぞれ別の利点があり、今後のコンテンツで詳しく見ていきます。
まとめ:
Salesforce セキュリティと OAuth フローの複雑さを進んでいくのは大変かもしれませんが、ビアガーデンのようなたとえを使えば、身近でわかりやすくなります。重要な用語とプロセスに慣れておけば、今後の学びで Salesforce セキュリティの技術的な細部をさらに掘り下げる準備が整います。
お楽しみに
自信を持って Salesforce Identity の旅に出かけましょう! さらなる知見やヒントは、この www.SteveTechArc.com と YouTube チャンネル @SteveTechArc (opens in a new tab) で。チャンネル登録して、Salesforce Identity の理解を深めてください。
アーキテクト仲間やアーキテクトを目指す人たちと統合の知識を共有して、世界を変える手助けを!
STA 3.10