
理解 Salesforce 安全:用啤酒花园的类比理解 OAuth 流程
理解复杂的概念往往需要创造性的思考。这篇博客将揭开 Salesforce 安全和 OAuth 流程的基础,用穿行于啤酒花园这样一个独特的比较,让这些概念对所有读者都通俗易懂、引人入胜。
啤酒花园的类比
对很多人来说,类比是理解和解释复杂想法的宝贵工具,它把复杂的想法与熟悉的经历联系起来。想象走进一个啤酒花园,这就很像在 Salesforce 安全中穿行于 OAuth 流程。这个类比有助于阐明其中涉及的过程和术语,让这个领域的新手更容易理解。
理解 OAuth 流程:
当用户使用移动设备这样的中间客户端,或者通过第三方 Web 服务器连接 Salesforce 时,OAuth 流程至关重要。这些流程支持各种交互,从简单的集成到更复杂的设备流程或资产流程,确保每一步的数据传输和访问都是安全的。
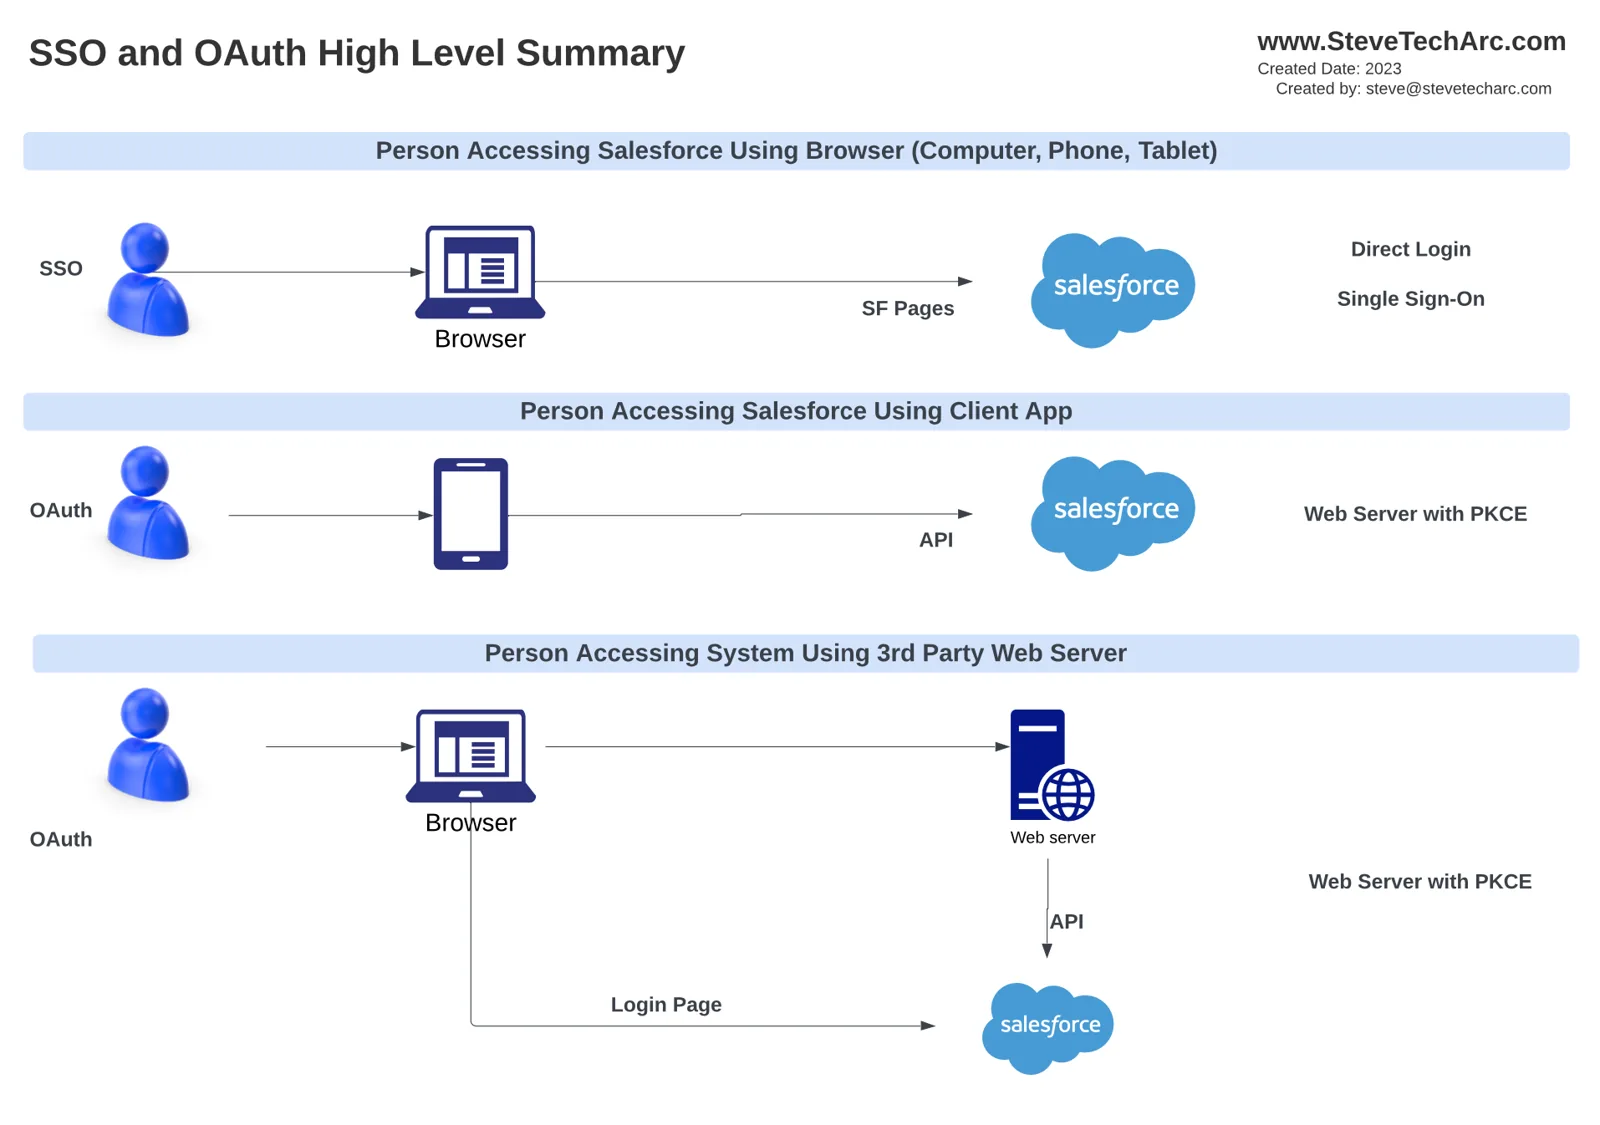
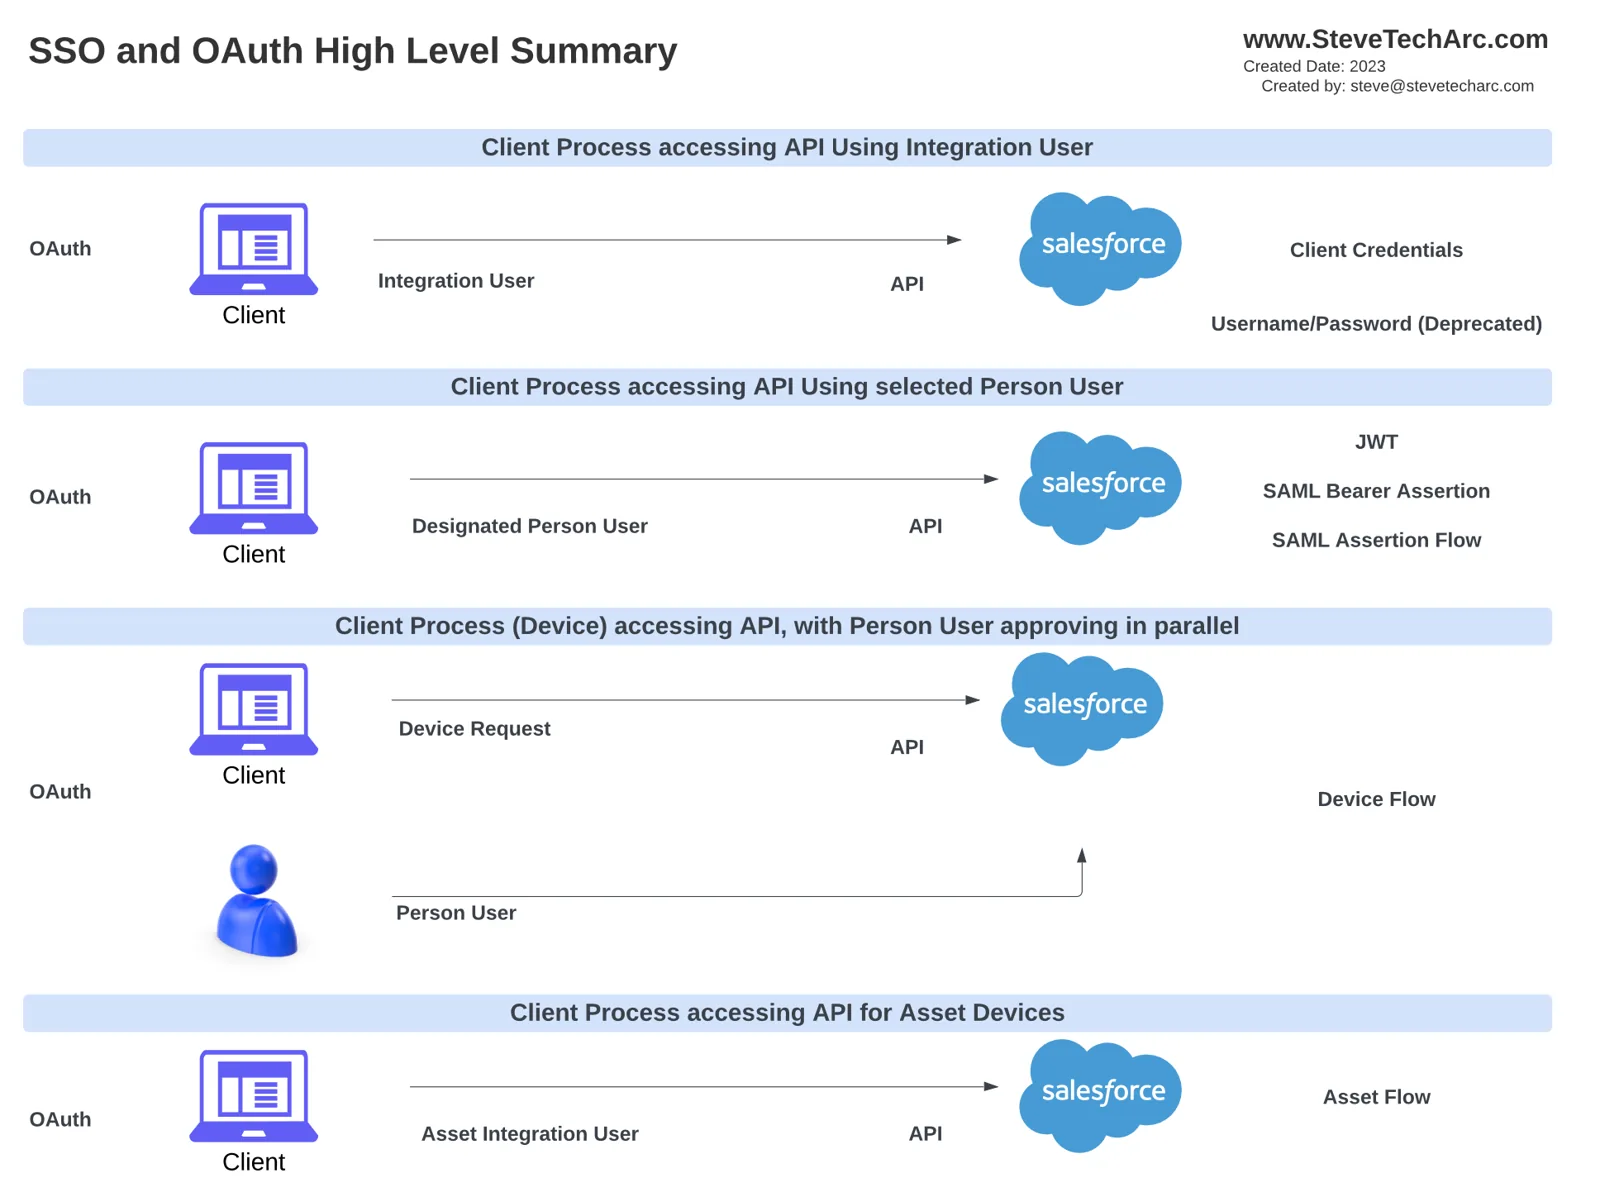
引入的关键术语:
在啤酒花园(也就是 Salesforce 安全)里,会出现几个关键的术语和角色:
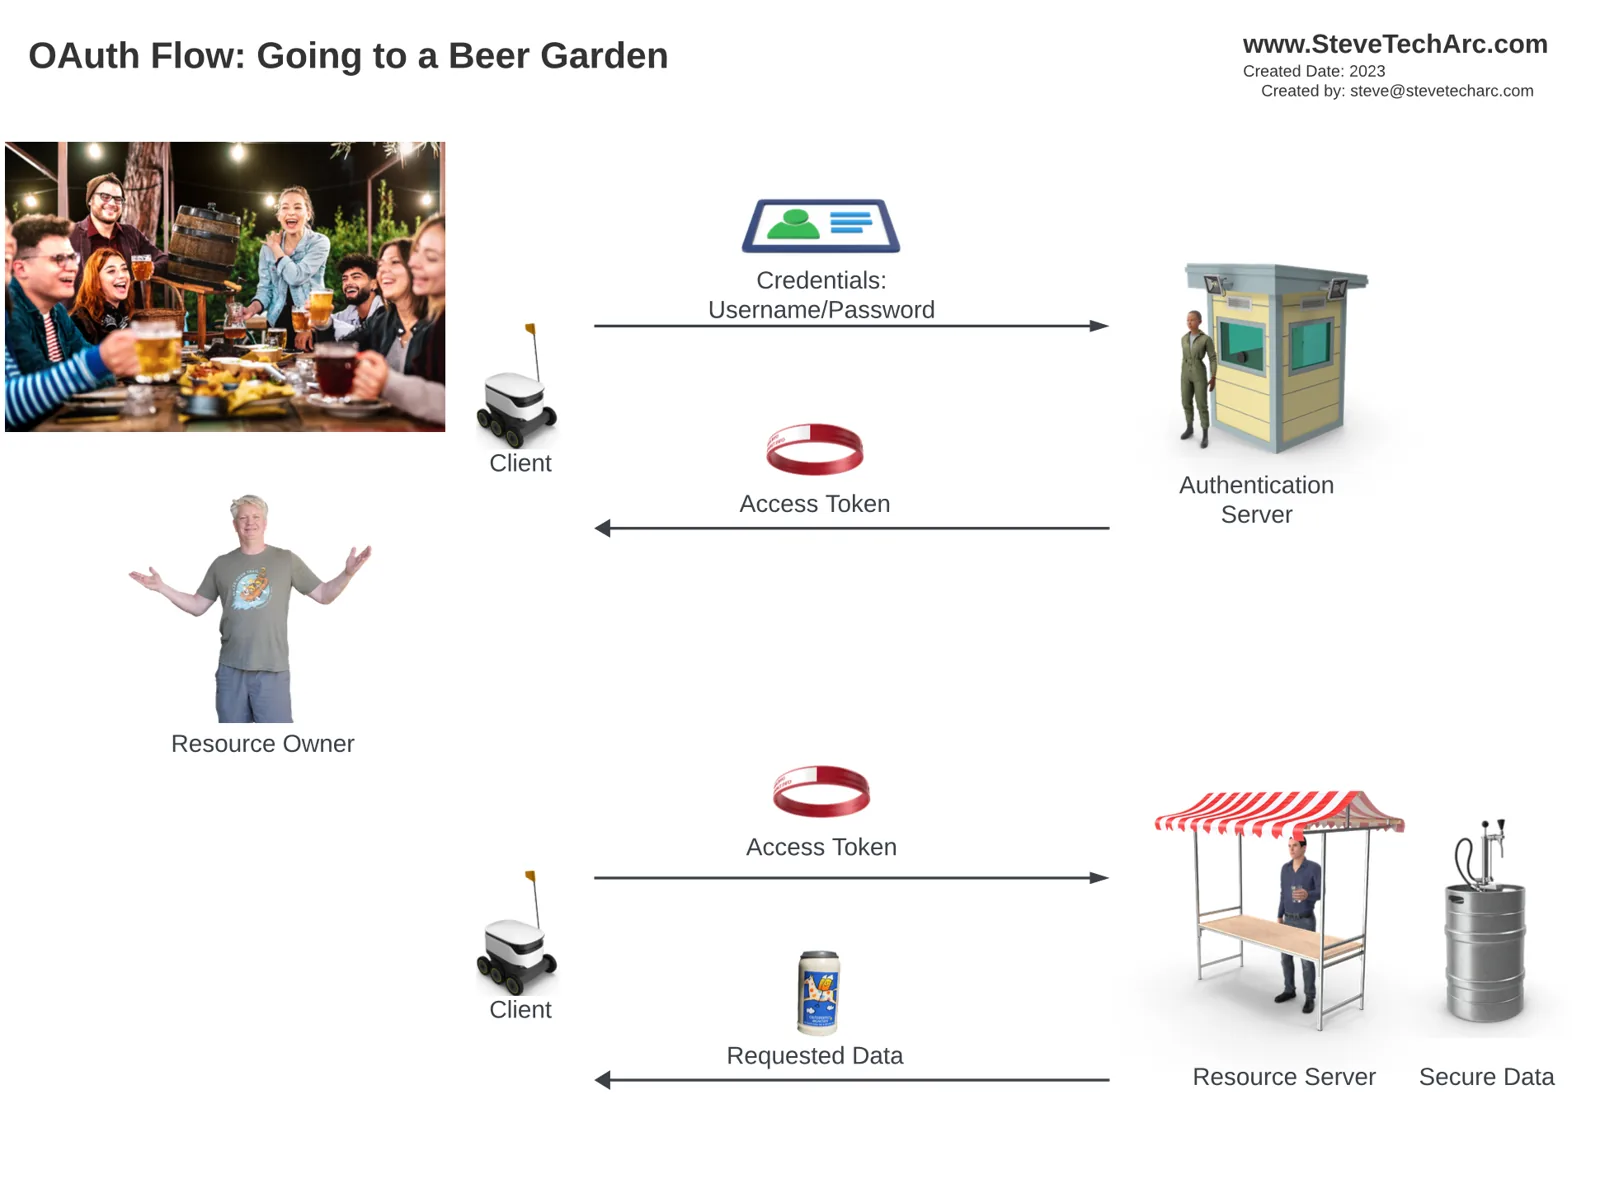
**资源服务器:**这就是你想喝的那桶啤酒,用 Salesforce 的话说,就是你想获取的安全数据。一开始,没有适当的身份证明,你无法直接接近资源服务器。
**资源所有者:**这就是你,认为自己有权访问这些数据(或啤酒)。但是,你无法直接与资源服务器沟通。
**客户端:**客户端代表你行事(在我们的类比中被描绘成一个送酒机器人),它接收你的凭据,启动获取数据的过程。
**认证服务器:**客户端带着你的凭据去找这台服务器,结果拿到了一个访问令牌(在类比中是一个手环)。这个令牌的有效期有限,往往很短时间后就会过期。
**访问令牌:**客户端向资源服务器出示这个令牌,以获得对所需安全数据的访问权限,必要时可以往返多次,直到令牌过期。
走一遍流程:
流程从你把凭据交给客户端开始,客户端随后联系认证服务器。验证成功后,会签发一个访问令牌,让客户端可以代表你从资源服务器获取数据。如果令牌过期,这个过程就必须重新开始,由客户端再次出示凭据,获取一个新的访问令牌。
用户名密码流程:
上面描述的流程被称为“用户名密码流程”。不过,由于某些局限,Salesforce 正逐渐不再强调这种方法,后面的章节和视频会讨论这一点。另外几种 OAuth 流程,包括 Web 服务器流程、设备流程和 JWT 流程,各有不同的优点,会在今后的内容中更详细地探讨。
结论:
穿行于 Salesforce 安全和 OAuth 流程的复杂性中可能令人生畏,但像啤酒花园这样的类比让它变得更容易接近、更容易理解。熟悉了关键术语和过程,你就能更好地准备在今后的学习中深入 Salesforce 安全的技术细节。
敬请关注
满怀信心地开启你的 Salesforce 身份之旅吧!想获得更多见解和技巧,请继续关注 www.SteveTechArc.com 和 YouTube 频道 @SteveTechArc (opens in a new tab)。订阅,加深你对 Salesforce 身份的理解。
与架构师同行以及正走在架构师之路上的人分享集成知识,一起改变世界!
STA 3.10