
Forstå Salesforces sikkerhed: OAuth-flows forklaret med en ølhave
At forstå komplicerede begreber kræver ofte lidt opfindsomhed. Denne blog reder ud i det grundlæggende i Salesforces sikkerhed og OAuth-flows gennem en usædvanlig sammenligning: at finde vej i en ølhave. Så bliver begreberne tilgængelige og engagerende for alle læsere.
Sammenligningen med ølhaven
For mange er sammenligninger uvurderlige værktøjer til at forstå og forklare komplekse idéer, fordi de kobler dem til noget velkendt. Forestil dig, at du går ind i en ølhave, lidt ligesom når du prøver at finde vej gennem OAuth-flows i Salesforces sikkerhed. Sammenligningen hjælper med at forklare processerne og begreberne, så de bliver lettere at forstå for nybegyndere på området.
Forstå OAuth-flows:
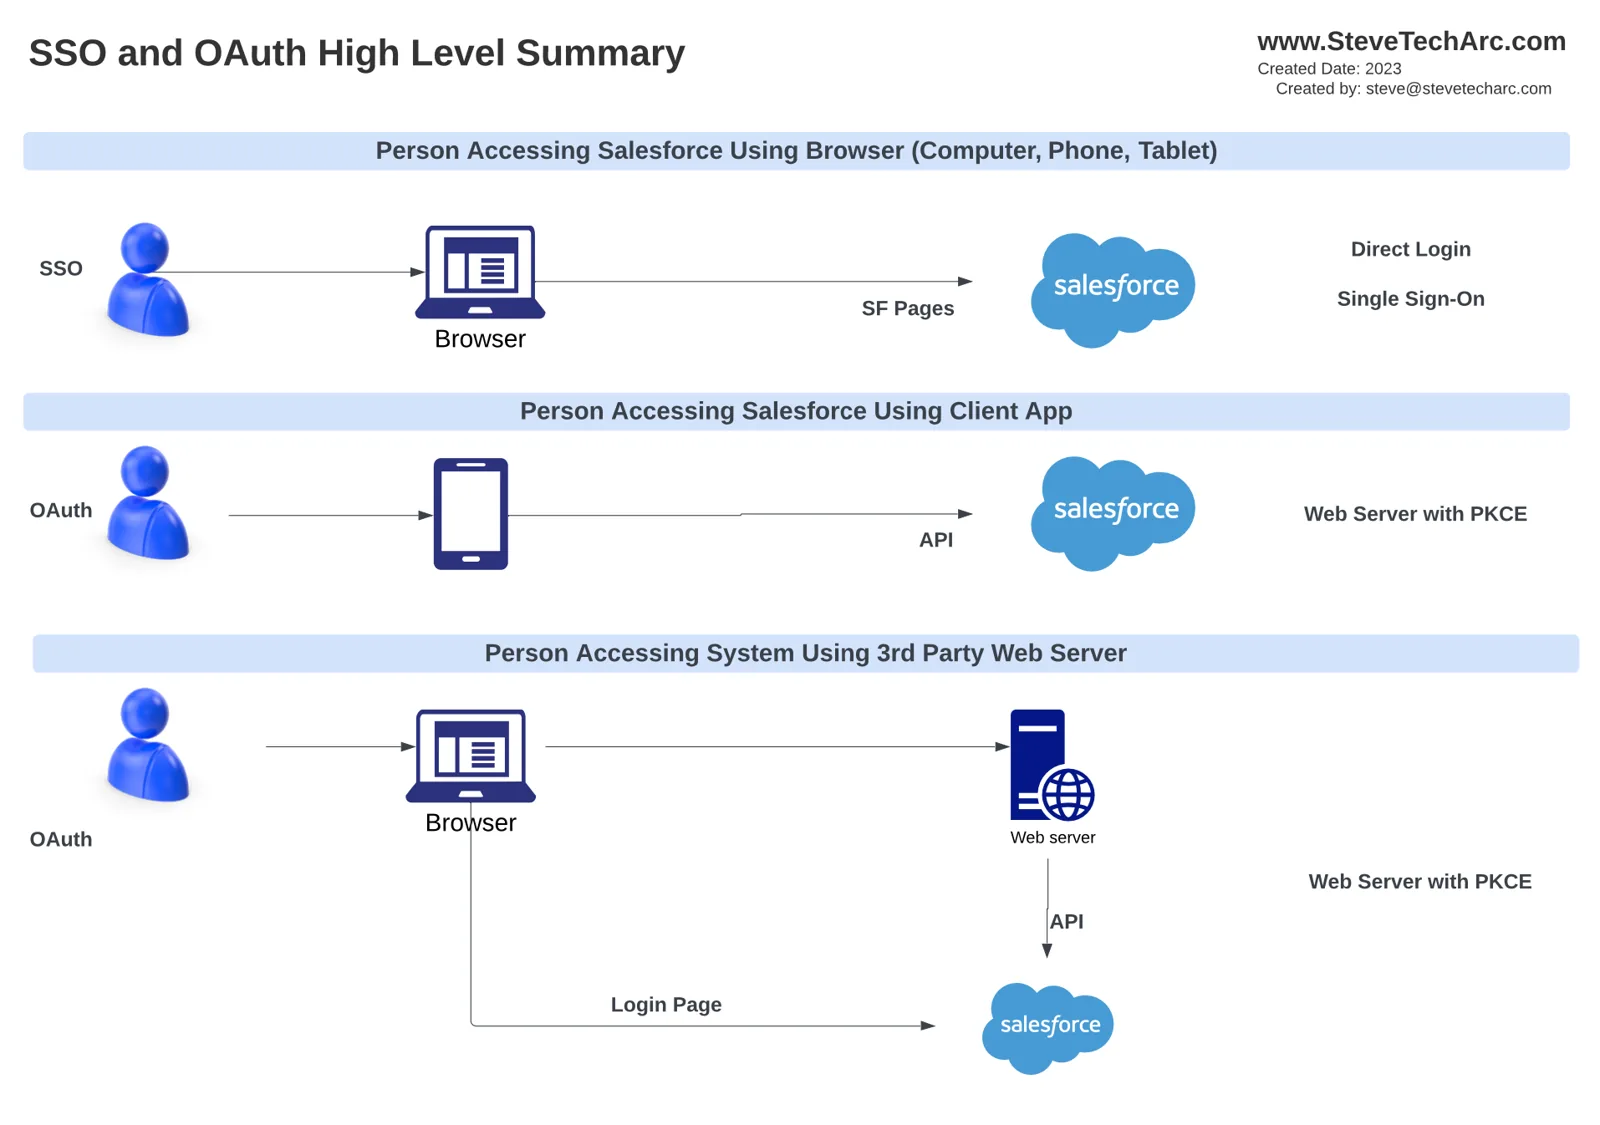
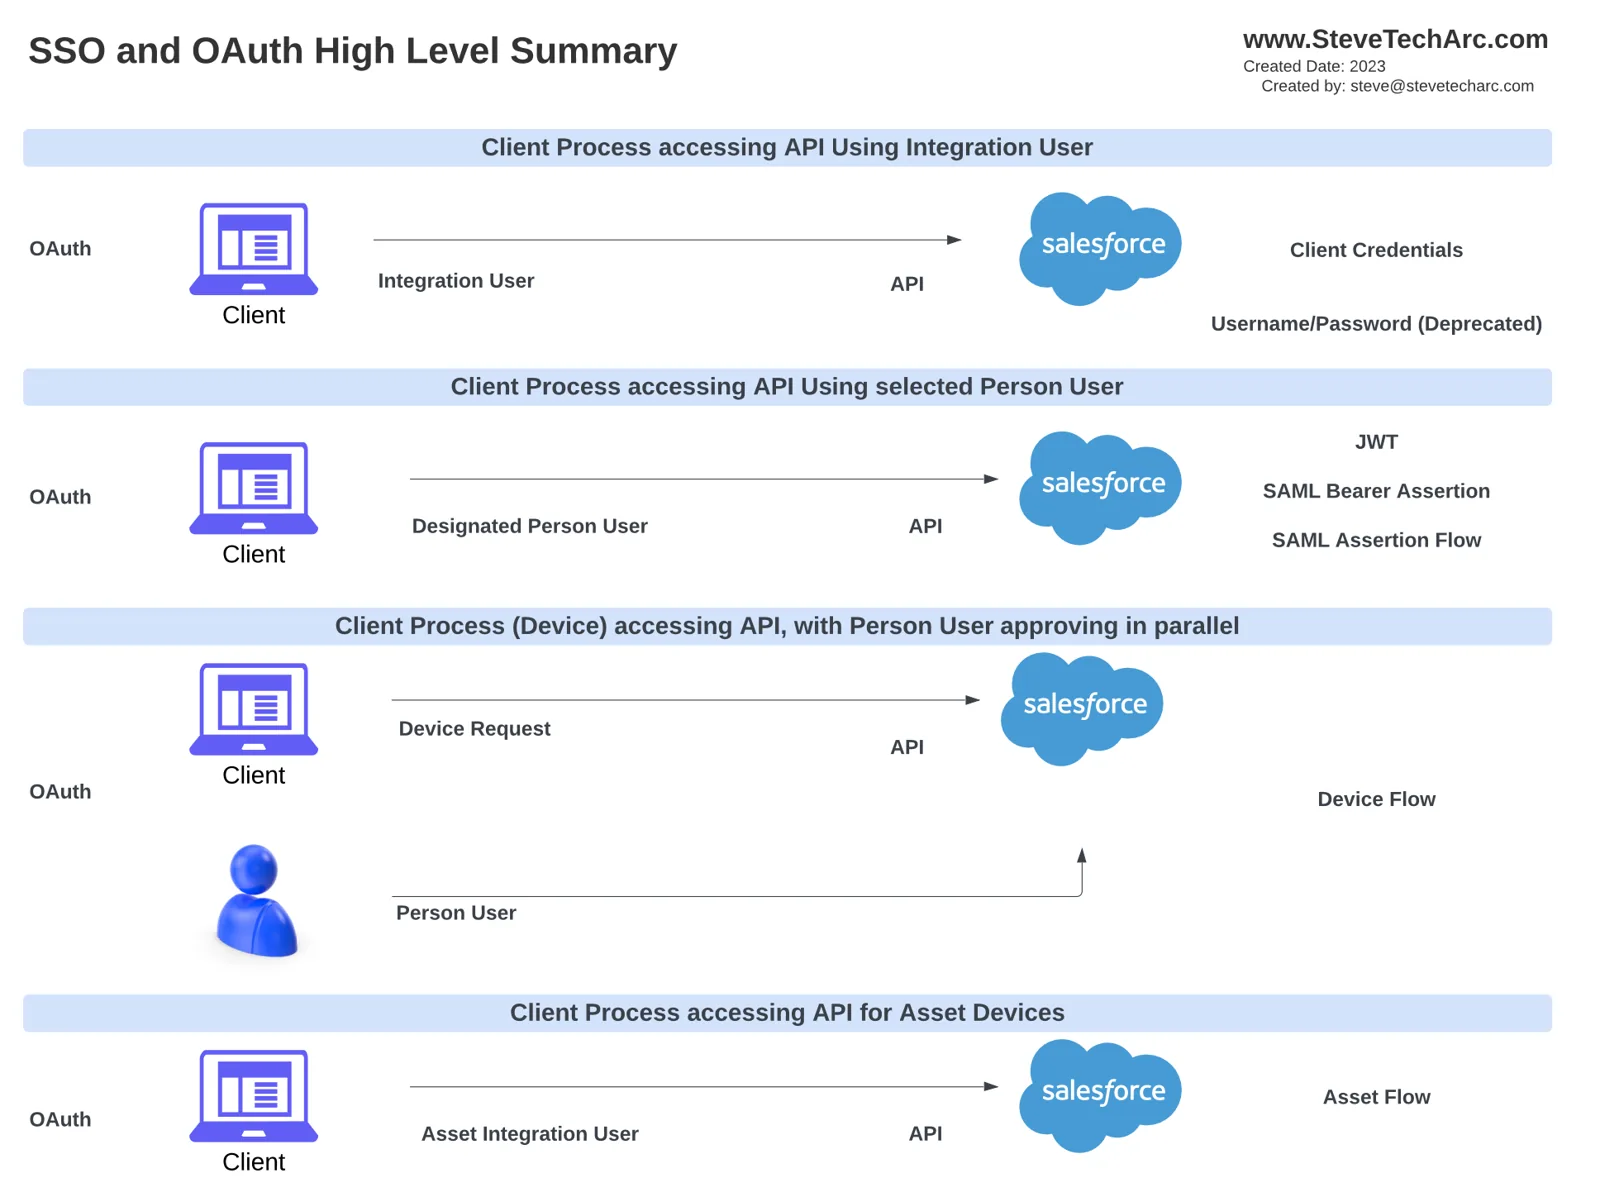
OAuth-flows er afgørende, når en bruger går via en mellemmand, for eksempel en mobil enhed, eller forbinder til Salesforce via en tredjeparts webserver. Flowene muliggør mange slags samspil, fra enkel integration til mere indviklede device- eller asset-flows, og sikrer sikker dataoverførsel og adgang i hvert trin.
Nøglebegreber:
I ølhaven (eller i Salesforces sikkerhed) dukker flere nøglebegreber og roller op:
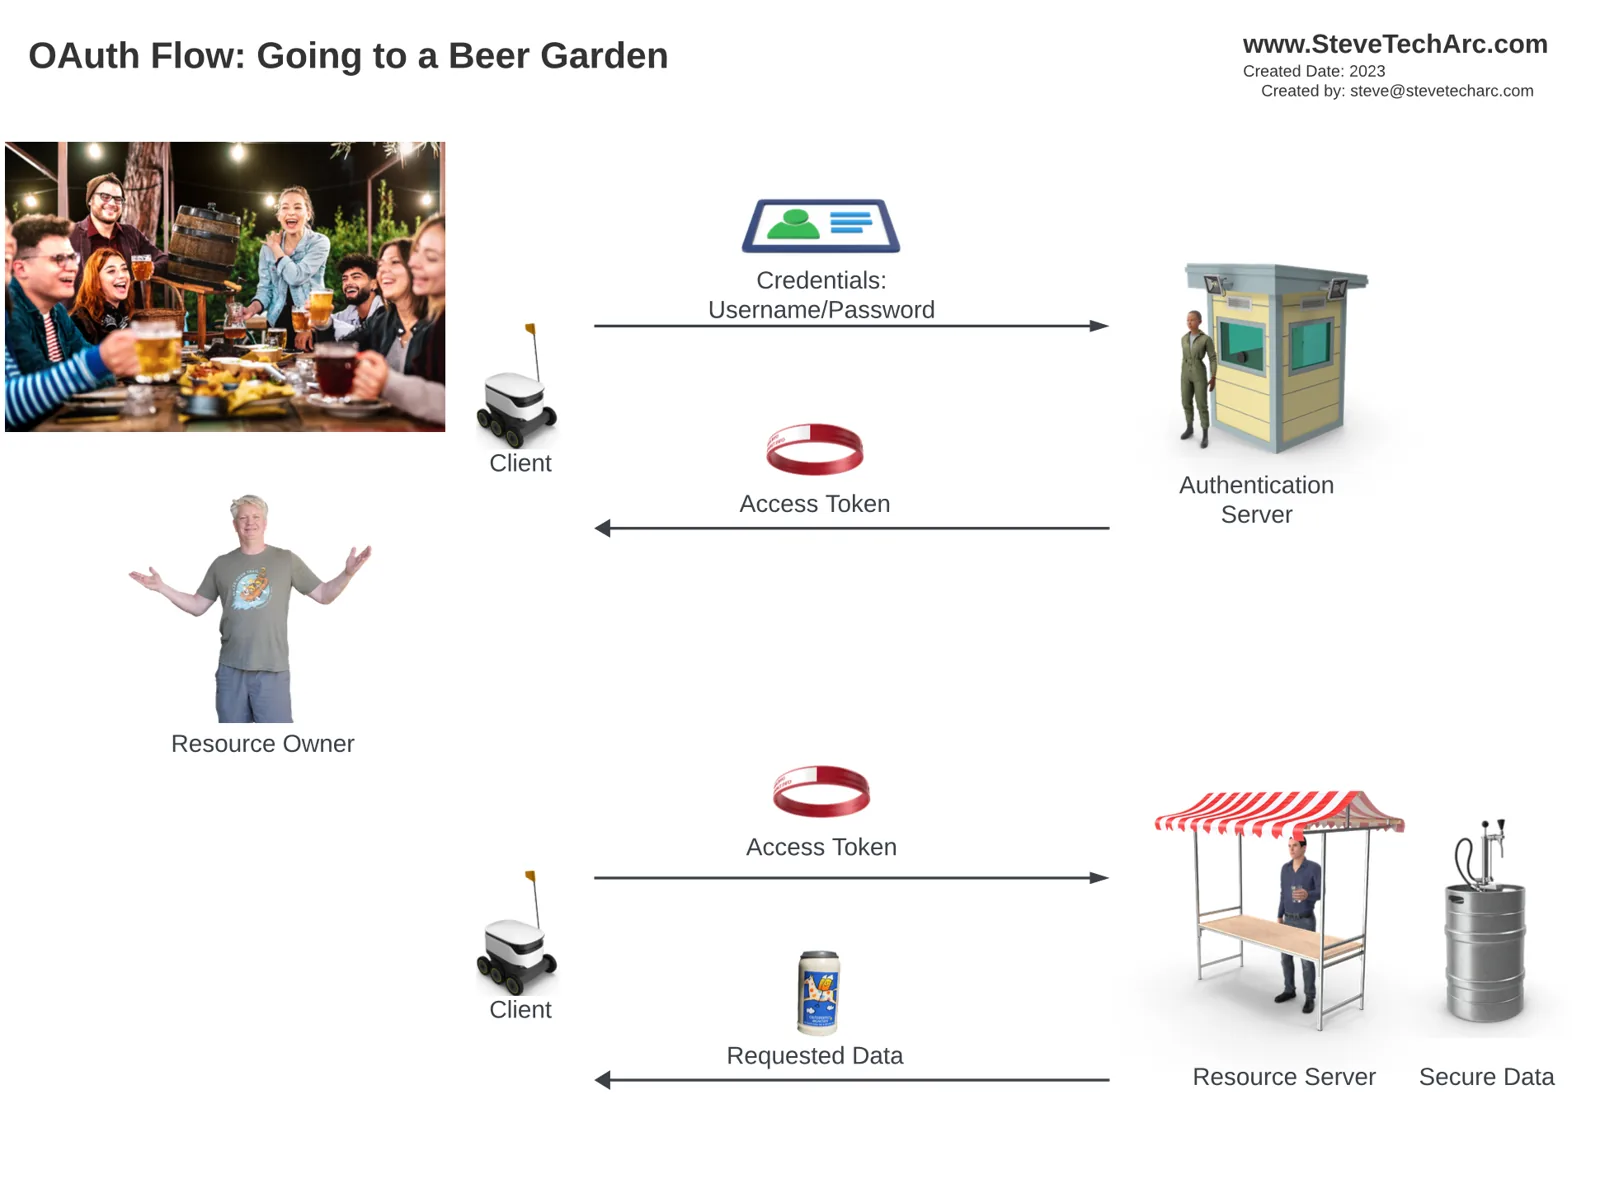
Ressourceserver: Det er ølfadet, du vil have adgang til, eller i Salesforce-termer de beskyttede data, du vil hente. I første omgang kan du ikke gå direkte til ressourceserveren uden ordentlig identifikation.
Ressourceejer: Det er dig, der mener, at du har ret til at få adgang til data (eller øllen). Men du kan ikke tale direkte med ressourceserveren.
Klient: Klienten (en serveringsrobot i vores sammenligning) handler på dine vegne og modtager dine loginoplysninger for at starte hentningen af data.
Autentificeringsserver: Klienten går til denne server med dine loginoplysninger og får et adgangstoken (et armbånd i sammenligningen). Tokenet er kun gyldigt i begrænset tid og udløber ofte efter kort tid.
Adgangstoken: Klienten viser tokenet til ressourceserveren for at få adgang til de beskyttede data, den vil have, og kan gå frem og tilbage flere gange, hvis det er nødvendigt, indtil tokenet udløber.
Sådan forløber flowet:
Flowet starter med, at du giver dine loginoplysninger til klienten, som derefter kontakter autentificeringsserveren. Når oplysningerne er godkendt, udstedes et adgangstoken, så klienten kan hente data fra ressourceserveren på dine vegne. Hvis tokenet udløber, skal processen starte forfra, og klienten viser loginoplysningerne igen for at få et nyt adgangstoken.
Flowet med brugernavn og adgangskode:
Det beskrevne flow kaldes Username Password Flow (flowet med brugernavn og adgangskode). På grund af visse begrænsninger lægger Salesforce dog gradvist mindre vægt på denne metode, som vi gennemgår i senere afsnit og videoer. Flere andre OAuth-flows, blandt andet Web Server Flow, Device Flow og JWT Flow, har andre fordele og bliver udforsket mere detaljeret fremover.
Konklusion:
Det kan virke overvældende at finde vej gennem kompleksiteten i Salesforces sikkerhed og OAuth-flows, men sammenligninger som ølhaven gør det mere tilgængeligt og forståeligt. Når du har sat dig ind i nøglebegreberne og processerne, er du bedre rustet til at gå dybere ned i det tekniske i Salesforces sikkerhed fremover.
Hold øje
Tag hul på din rejse med Salesforce Identity med selvtillid! For flere indsigter og tips, hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonnér, og styrk din forståelse af Salesforce Identity.
Vi hjælper med at forandre verden ved at dele integrationsviden med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
STA 3.10