
Comprendre la sécurité Salesforce : parcourir les flux OAuth avec l'analogie du biergarten
Comprendre des concepts compliqués demande souvent de l’inventivité. Cet article démêle les bases de la sécurité Salesforce et des flux OAuth en les comparant, de façon originale, à la visite d’un biergarten, pour rendre ces notions accessibles et vivantes pour tous.
L’analogie du biergarten
Pour beaucoup, les analogies sont des outils précieux pour comprendre et expliquer des idées complexes en les rattachant à des expériences familières. Imaginez que vous entrez dans un biergarten : c’est un peu comme parcourir les flux OAuth de la sécurité Salesforce. Cette analogie éclaire les processus et les termes en jeu, et les rend plus faciles à saisir pour les débutants.
Comprendre les flux OAuth :
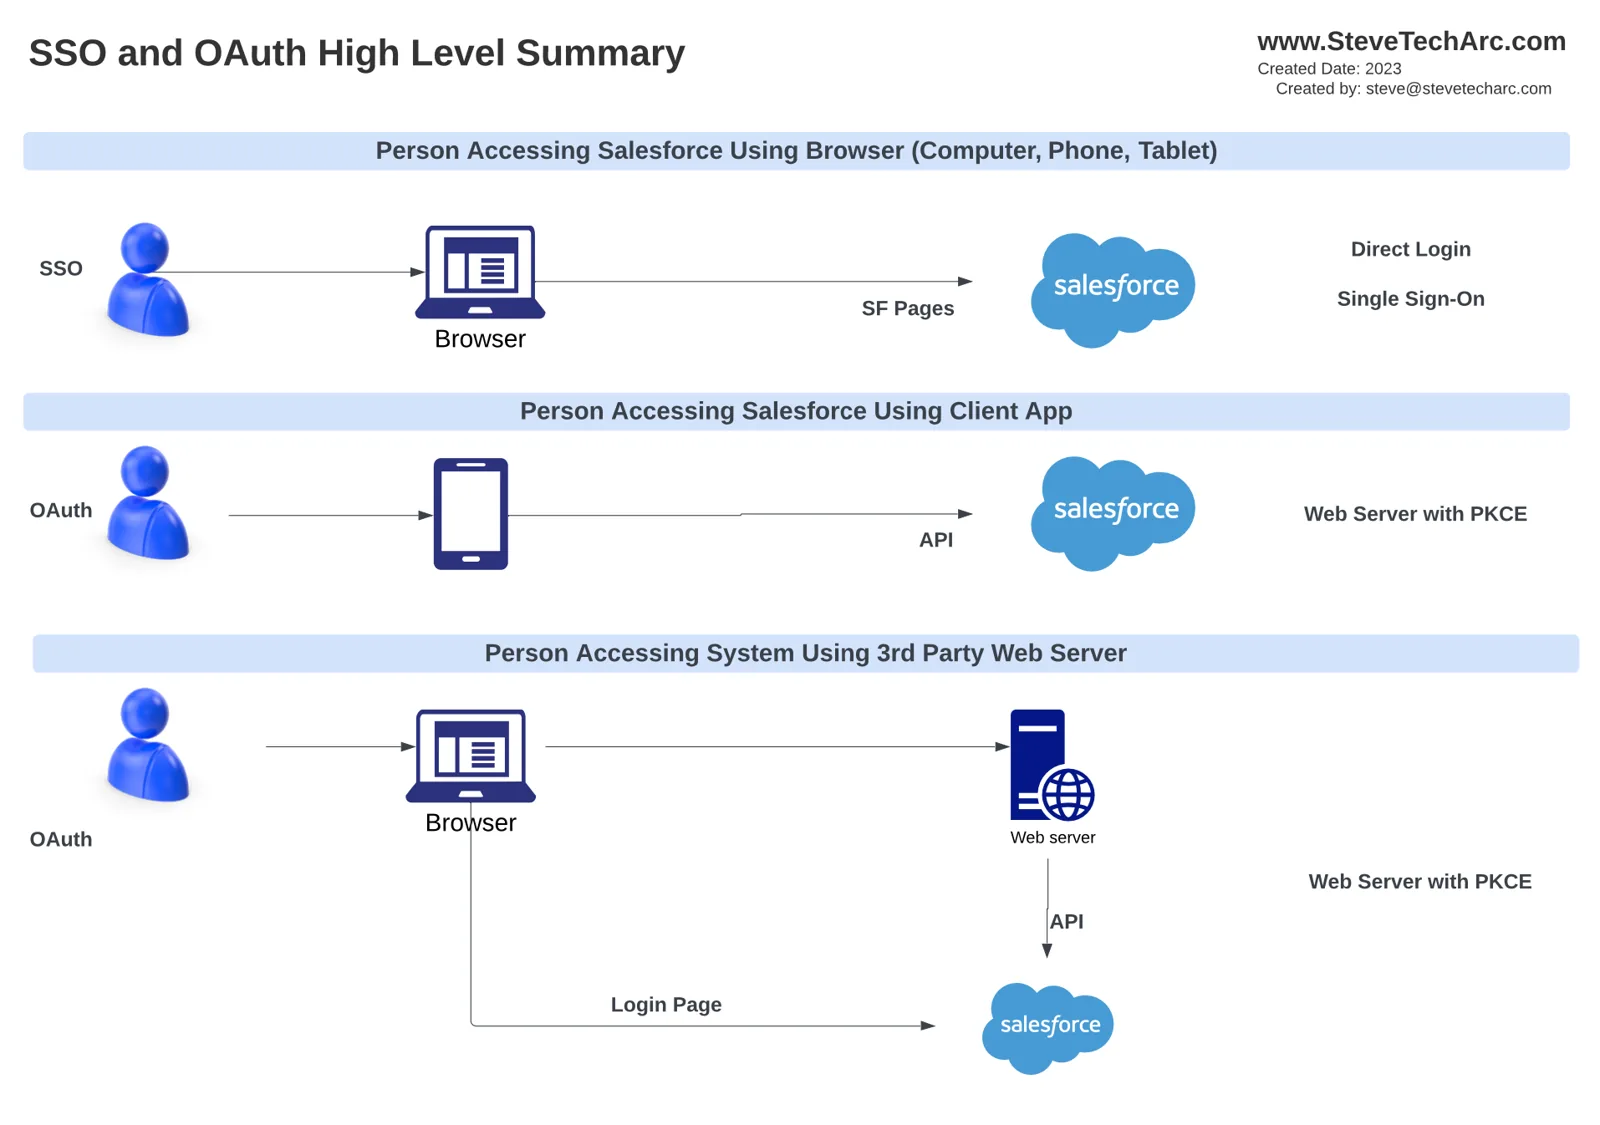
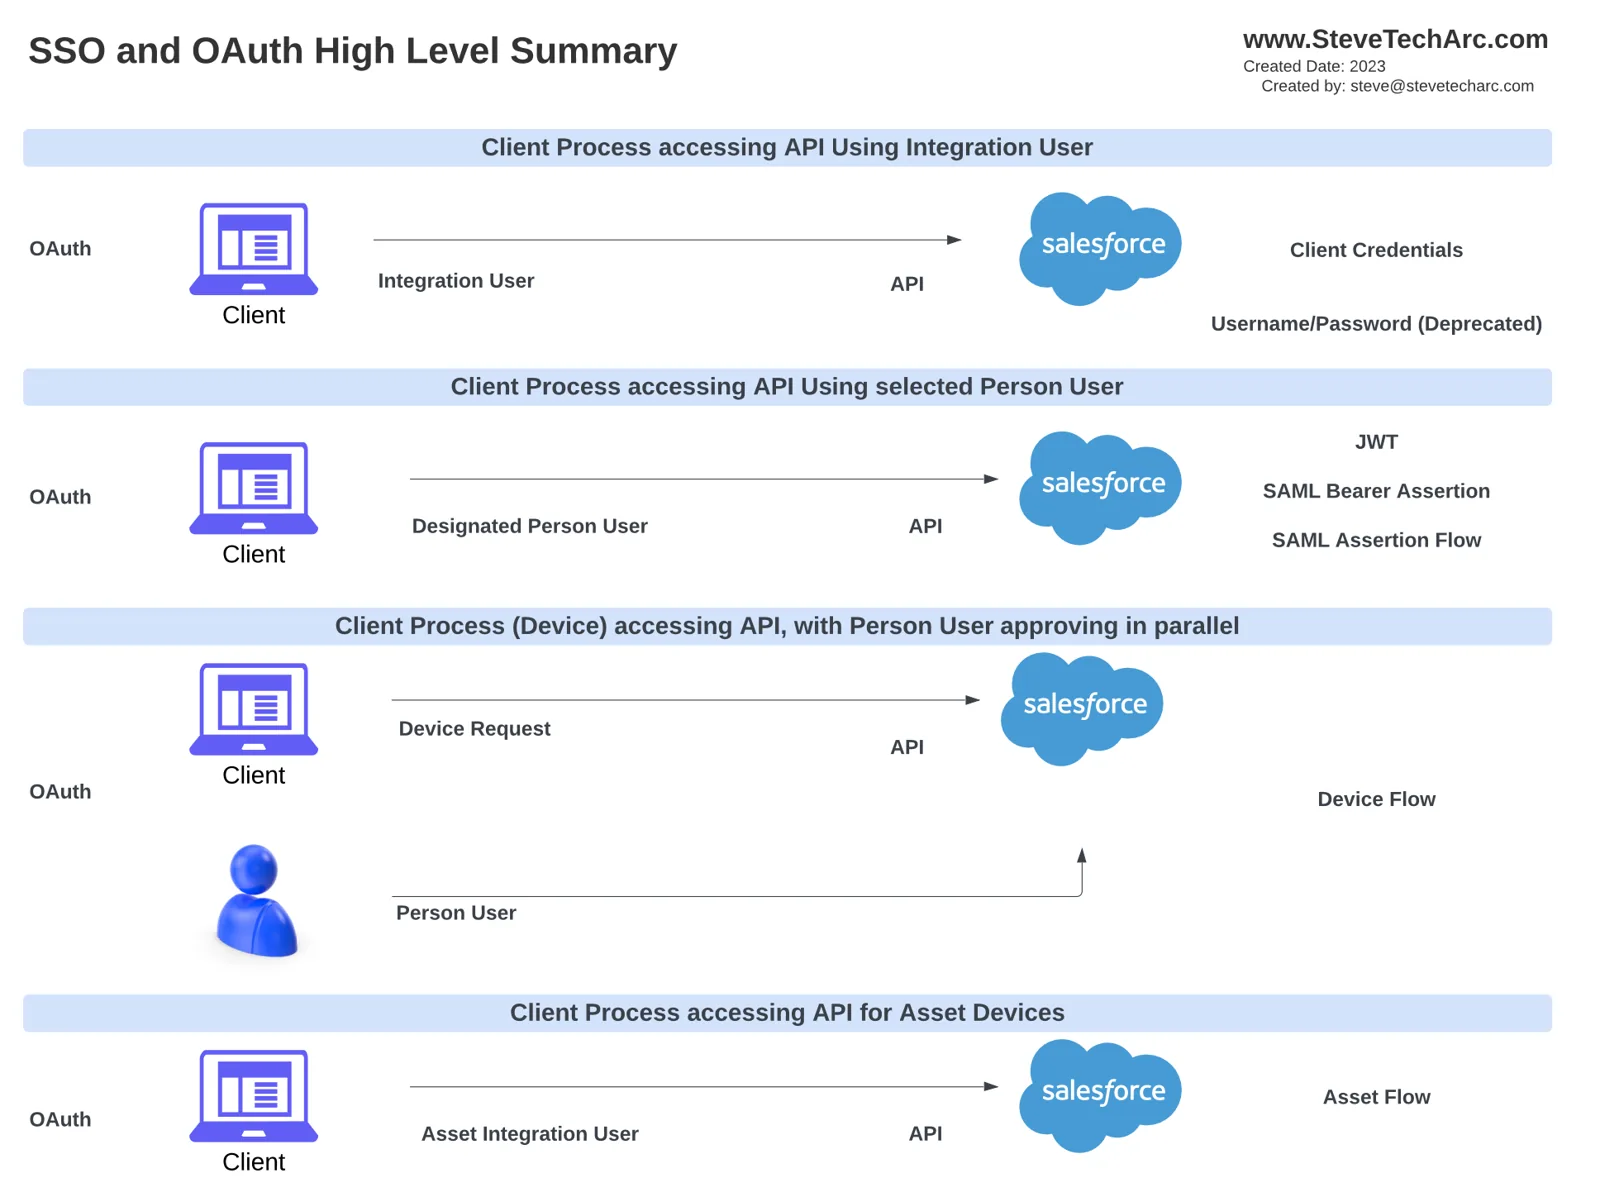
Les flux OAuth sont indispensables quand un utilisateur passe par un client intermédiaire, comme un appareil mobile, ou se connecte à Salesforce via un serveur web tiers. Ces flux rendent possibles des interactions variées, de l’intégration simple aux flux plus élaborés pour appareils ou ressources, en garantissant à chaque étape une transmission et un accès sécurisés.
Les termes clés :
Dans le biergarten (autrement dit la sécurité Salesforce), plusieurs termes et rôles clés apparaissent :
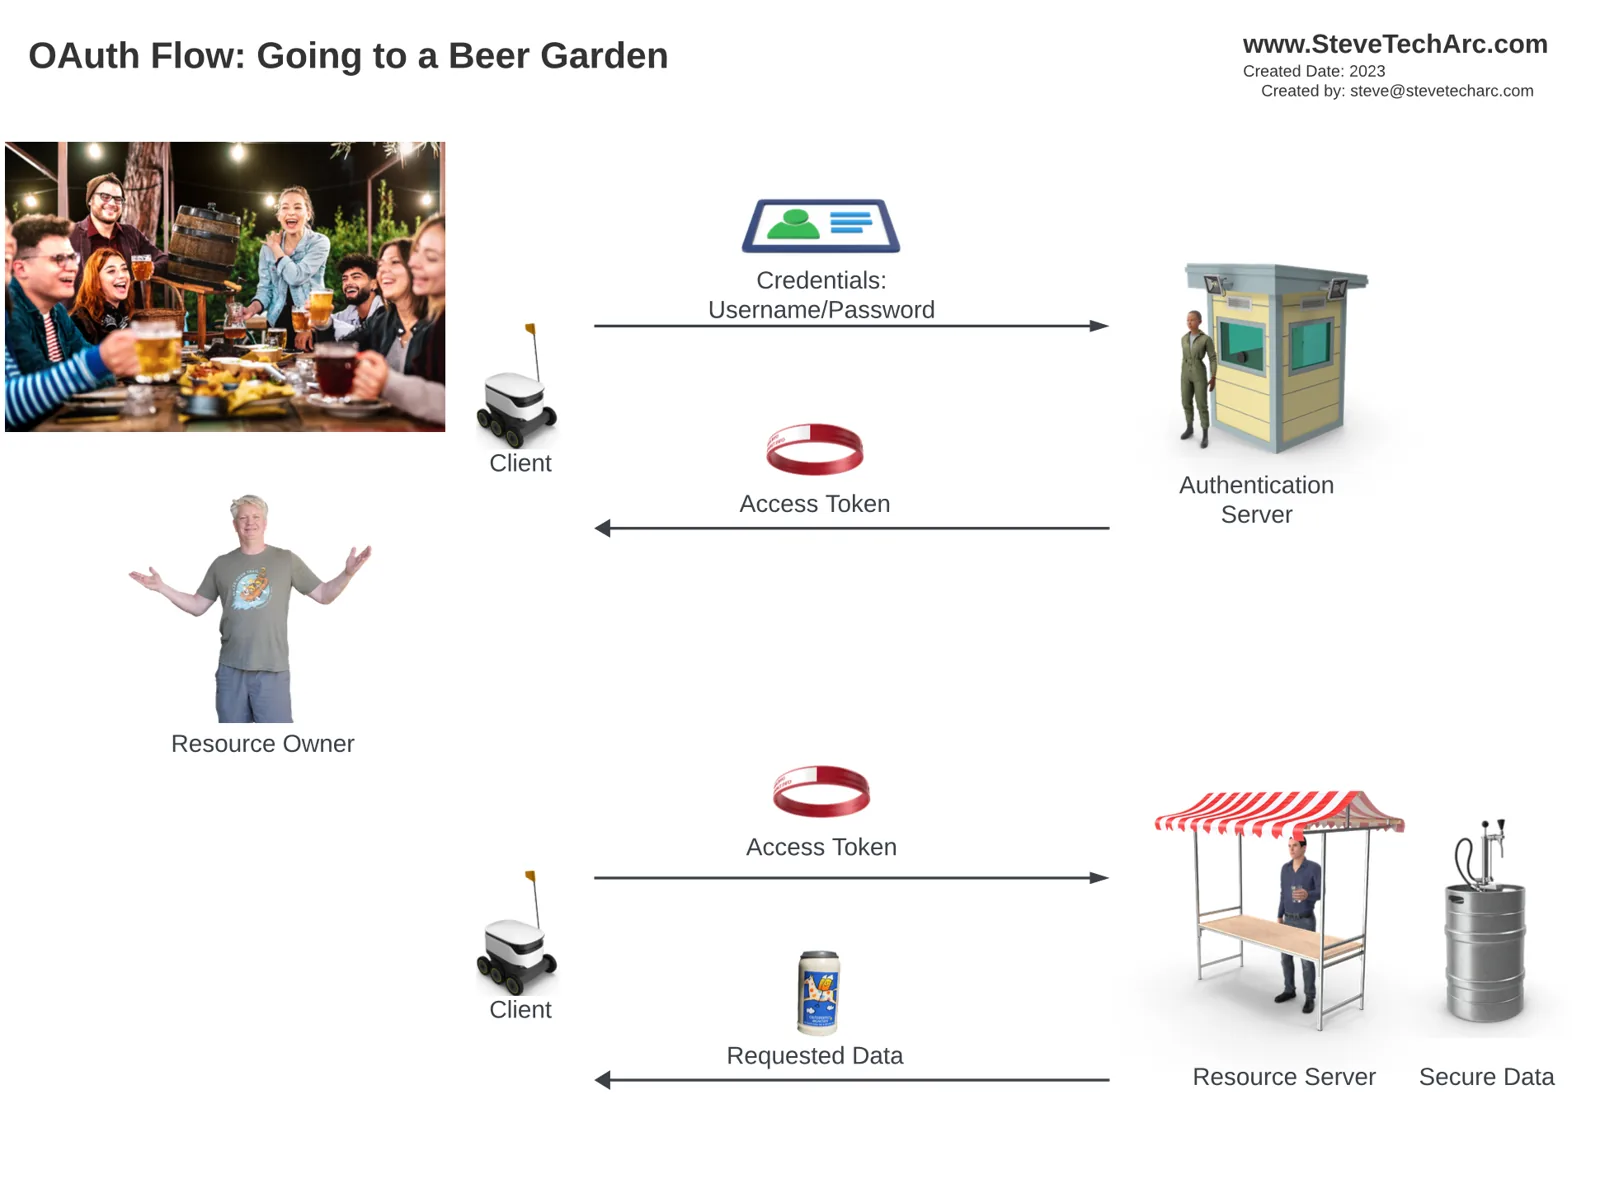
Serveur de ressources : c’est le fût de bière auquel vous voulez accéder ou, en termes Salesforce, les données sécurisées que vous voulez récupérer. Au départ, vous ne pouvez pas vous adresser directement au serveur de ressources sans identification.
Propriétaire de la ressource : c’est vous, qui pensez avoir le droit d’accéder aux données (ou à la bière). Mais vous ne pouvez pas communiquer directement avec le serveur de ressources.
Client : agissant en votre nom, le client (un robot serveur dans notre analogie) reçoit vos identifiants pour lancer la récupération des données.
Serveur d’authentification : le client se présente à ce serveur avec vos identifiants et obtient un jeton d’accès (un bracelet, dans l’analogie). Ce jeton a une validité limitée et expire souvent au bout de peu de temps.
Jeton d’accès : le client présente ce jeton au serveur de ressources pour accéder aux données sécurisées voulues, en faisant plusieurs allers-retours si nécessaire, jusqu’à l’expiration du jeton.
Parcourir le flux :
Le flux commence quand vous donnez vos identifiants au client, qui contacte alors le serveur d’authentification. Si la vérification réussit, un jeton d’accès est émis, et le client peut récupérer les données sur le serveur de ressources en votre nom. Si le jeton expire, il faut recommencer : le client présente à nouveau les identifiants pour obtenir un nouveau jeton d’accès.
Le flux nom d’utilisateur-mot de passe :
Le flux décrit s’appelle le « flux nom d’utilisateur-mot de passe ». En raison de certaines limites, Salesforce le met cependant de moins en moins en avant, comme nous le verrons dans les sections et vidéos suivantes. D’autres flux OAuth, comme le flux serveur web, le flux appareil et le flux JWT, ont d’autres avantages et seront détaillés dans de prochains contenus.
Conclusion :
La complexité de la sécurité Salesforce et des flux OAuth peut intimider, mais des analogies comme celle du biergarten la rendent plus accessible et plus compréhensible. En vous familiarisant avec les termes et processus clés, vous serez mieux préparé à approfondir les aspects techniques de la sécurité Salesforce dans la suite de votre apprentissage.
Restez à l’écoute
Lancez-vous avec confiance dans votre parcours Salesforce Identity ! Pour plus d’idées et de conseils, restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab). Abonnez-vous et approfondissez votre compréhension de Salesforce Identity.
Contribuer à changer le monde en partageant des connaissances sur l’intégration avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
STA 3.10