
Bezpieczeństwo Salesforce: przepływy OAuth w analogii z ogródkiem piwnym
Zrozumienie skomplikowanych pojęć często wymaga pomysłowego myślenia. Ten wpis rozplątuje podstawy bezpieczeństwa Salesforce i przepływów OAuth, porównując je w nietypowy sposób do poruszania się po ogródku piwnym, żeby te pojęcia były przystępne i ciekawe dla każdego.
Analogia z ogródkiem piwnym
Dla wielu osób analogie to bezcenne narzędzia do rozumienia i wyjaśniania złożonych idei, bo wiążą je ze znanymi doświadczeniami. Wyobraź sobie wejście do ogródka piwnego, podobne do próby poruszania się po przepływach OAuth w bezpieczeństwie Salesforce. Ta analogia pomaga wyjaśnić procesy i terminy, dzięki czemu osobom zaczynającym w tej dziedzinie łatwiej je zrozumieć.
Przepływy OAuth:
Przepływy OAuth są kluczowe, gdy użytkownik korzysta z klienta pośredniczącego, takiego jak urządzenie mobilne, albo łączy się z Salesforce przez zewnętrzny serwer WWW (opens in a new tab). Te przepływy umożliwiają różne interakcje, od prostej integracji po bardziej złożone przepływy urządzeń czy zasobów, zapewniając bezpieczne przesyłanie danych i dostęp na każdym kroku.
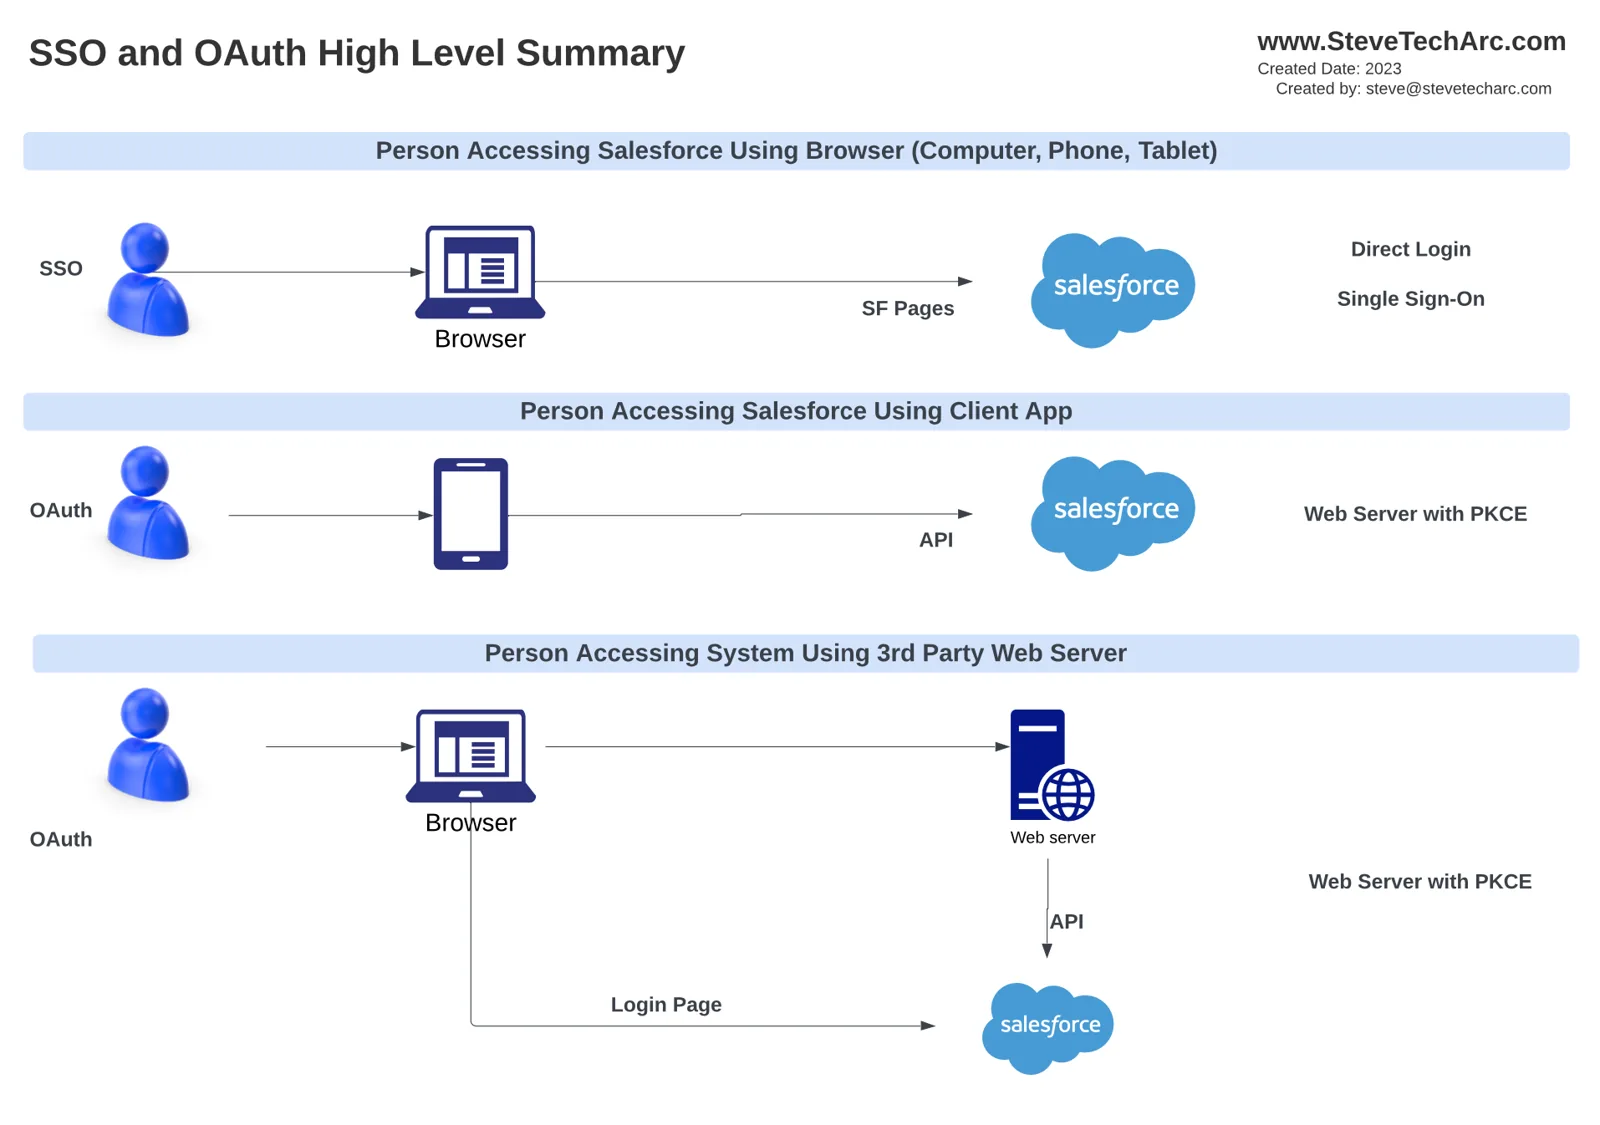
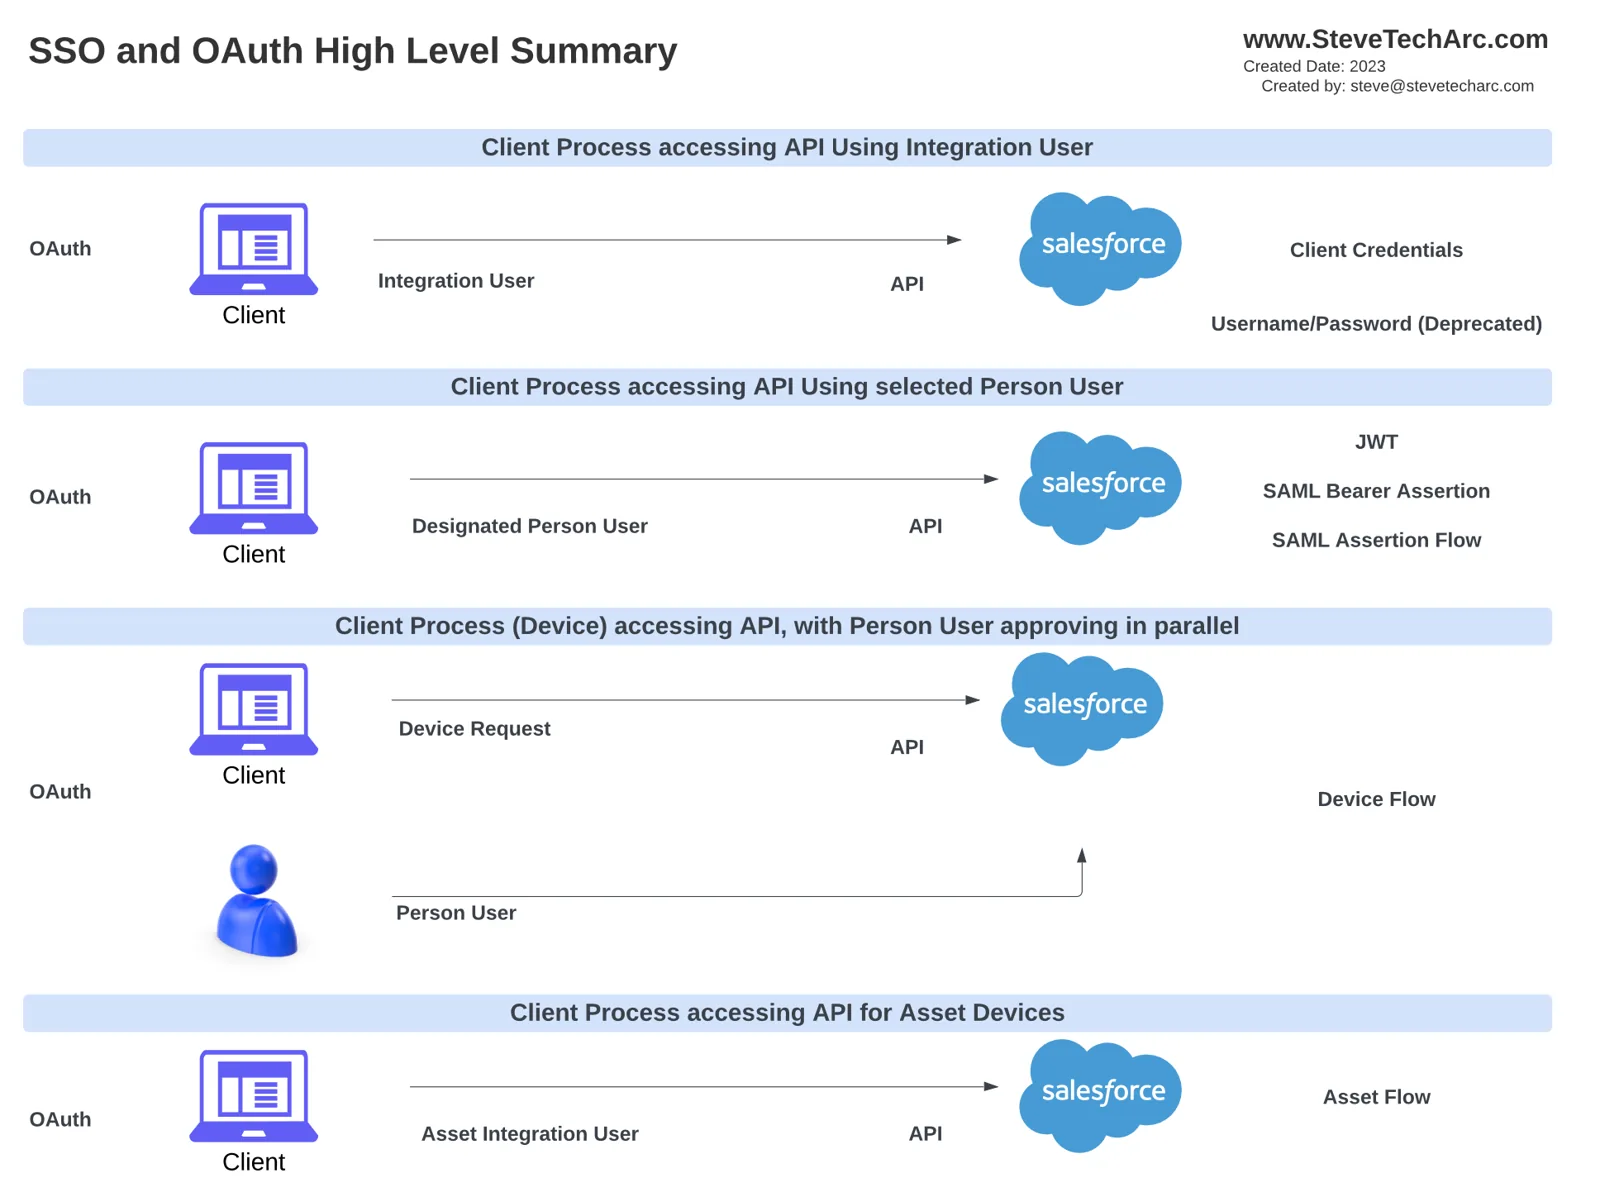
Kluczowe pojęcia:
W ogródku piwnym (czyli w bezpieczeństwie Salesforce) pojawia się kilka kluczowych pojęć i ról:
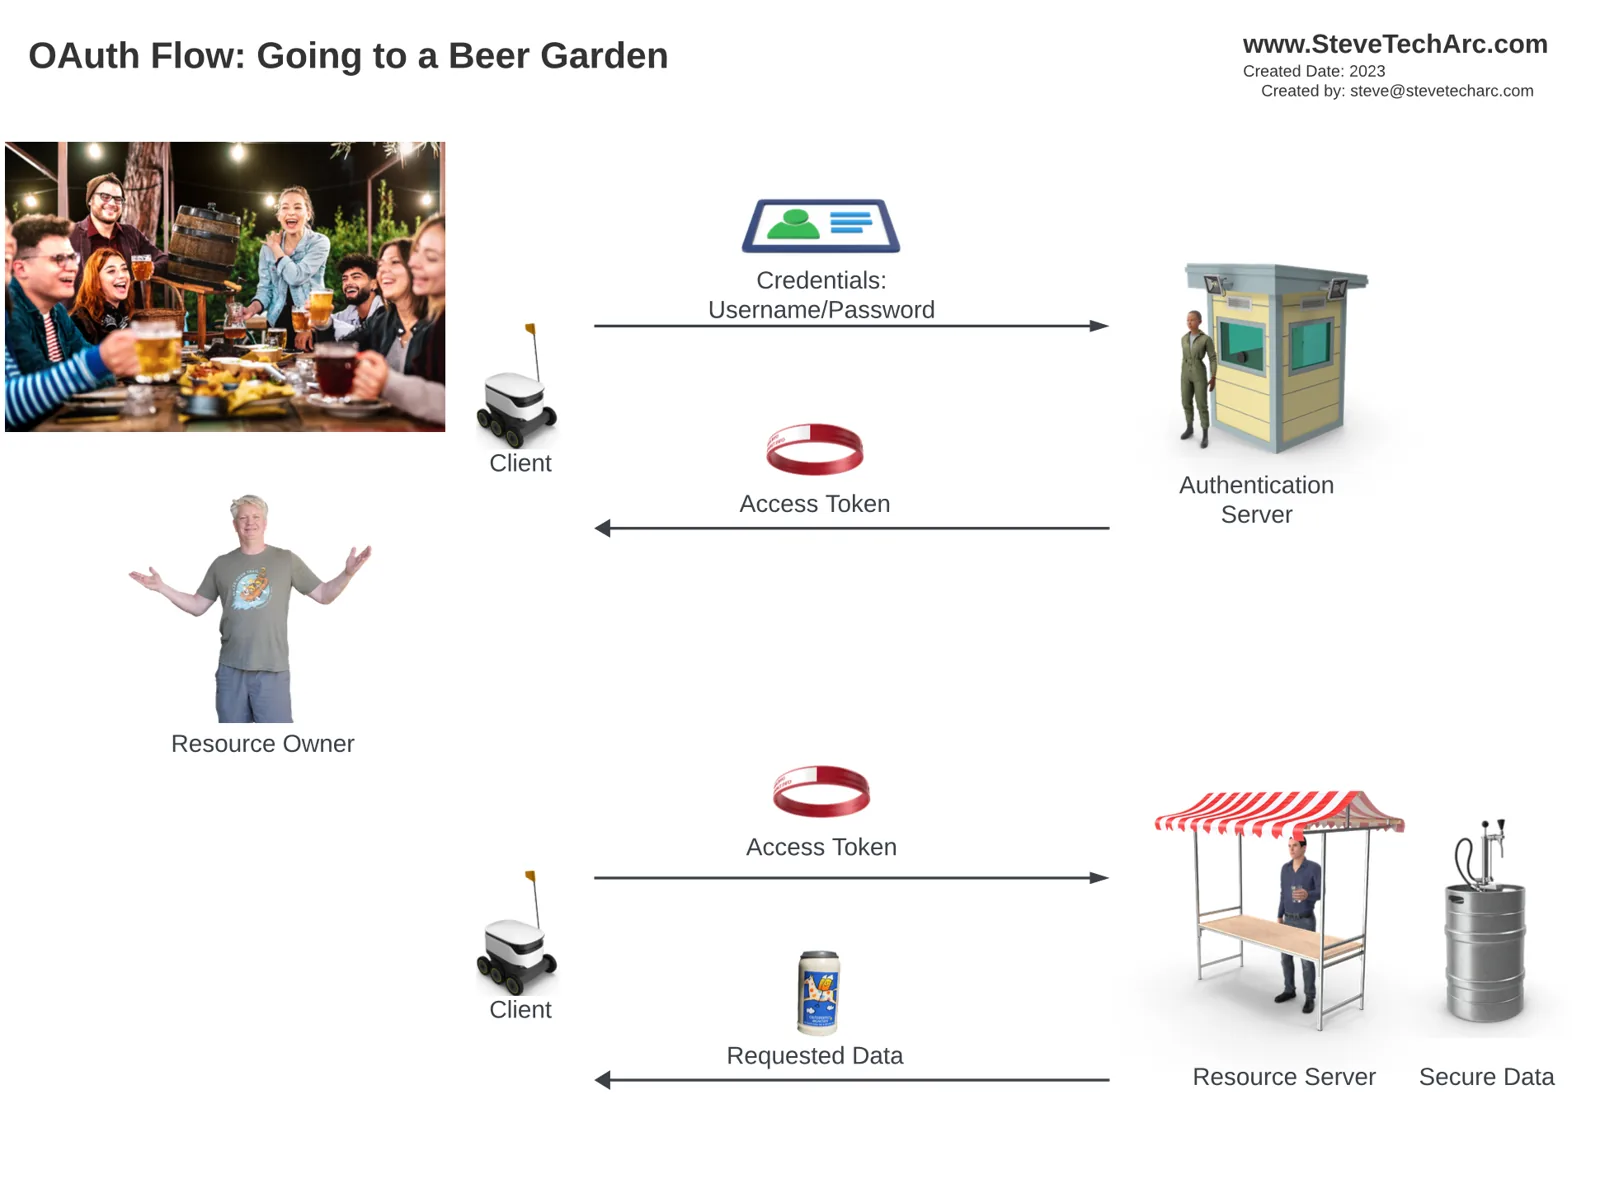
Serwer zasobów: to beczka piwa, do której chcesz się dostać, albo, mówiąc językiem Salesforce, chronione dane, które chcesz pobrać. Na początku nie możesz podejść do serwera zasobów bezpośrednio bez odpowiedniej identyfikacji.
Właściciel zasobu: to ty: uważasz, że masz prawo do danych (albo piwa). Bezpośrednia komunikacja z serwerem zasobów nie jest jednak możliwa.
Klient: działając w twoim imieniu, klient (w naszej analogii robot-kelner) otrzymuje twoje dane uwierzytelniające, żeby rozpocząć proces pobierania danych.
Serwer uwierzytelniania: klient zwraca się do tego serwera z twoimi danymi uwierzytelniającymi i w efekcie otrzymuje token dostępu (w analogii opaskę na nadgarstek). Ten token ma ograniczoną ważność i często wygasa po krótkim czasie.
Token dostępu: klient pokazuje ten token serwerowi zasobów, żeby uzyskać dostęp do żądanych chronionych danych, i w razie potrzeby kursuje wielokrotnie, dopóki token nie wygaśnie.
Przejście przez przepływ:
Przepływ zaczyna się od tego, że przekazujesz klientowi dane uwierzytelniające, a klient kontaktuje się z serwerem uwierzytelniania. Po udanej weryfikacji wydawany jest token dostępu, dzięki któremu klient może w twoim imieniu pobierać dane z serwera zasobów. Gdy token wygaśnie, proces trzeba rozpocząć od nowa: klient znów przedstawia dane uwierzytelniające, żeby otrzymać nowy token dostępu.
Przepływ nazwy użytkownika i hasła (Username Password Flow):
Opisany przepływ nazywa się „Username Password Flow”. Z powodu pewnych ograniczeń Salesforce stopniowo odchodzi jednak od eksponowania tej metody, o czym mowa w kolejnych częściach i filmach. Kilka innych przepływów OAuth, w tym Web Server Flow, Device Flow i JWT Flow, ma inne zalety i omówimy je dokładniej w przyszłych materiałach.
Podsumowanie:
Poruszanie się po zawiłościach bezpieczeństwa Salesforce i przepływów OAuth może onieśmielać, ale analogie takie jak ogródek piwny czynią je przystępniejszymi i bardziej zrozumiałymi. Poznając kluczowe pojęcia i procesy, lepiej przygotujesz się do zgłębiania technicznych szczegółów bezpieczeństwa Salesforce w dalszej nauce.
Bądźmy w kontakcie
Wyrusz w swoją podróż po tożsamości w Salesforce z pewnością siebie! Więcej spostrzeżeń i wskazówek znajdziesz tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab). Zasubskrybuj i pogłębiaj swoje zrozumienie tożsamości w Salesforce.
Pomagam zmieniać świat, dzieląc się wiedzą o integracji z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 3.10