
Понимаем безопасность Salesforce: потоки OAuth через аналогию с пивным садом
Чтобы понять сложные понятия, часто нужна изобретательность. В этой статье мы разберем основы безопасности Salesforce и потоков OAuth через необычное сравнение — путешествие по пивному саду, чтобы эти понятия стали доступными и интересными для всех читателей.
Аналогия с пивным садом
Для многих аналогии — бесценный инструмент, который помогает понимать и объяснять сложные идеи, связывая их со знакомым опытом. Представьте, что вы входите в пивной сад — примерно так же, как пытаетесь разобраться в потоках OAuth в безопасности Salesforce. Эта аналогия помогает прояснить процессы и термины, и новичкам в этой области становится проще их усвоить.
Что такое потоки OAuth:
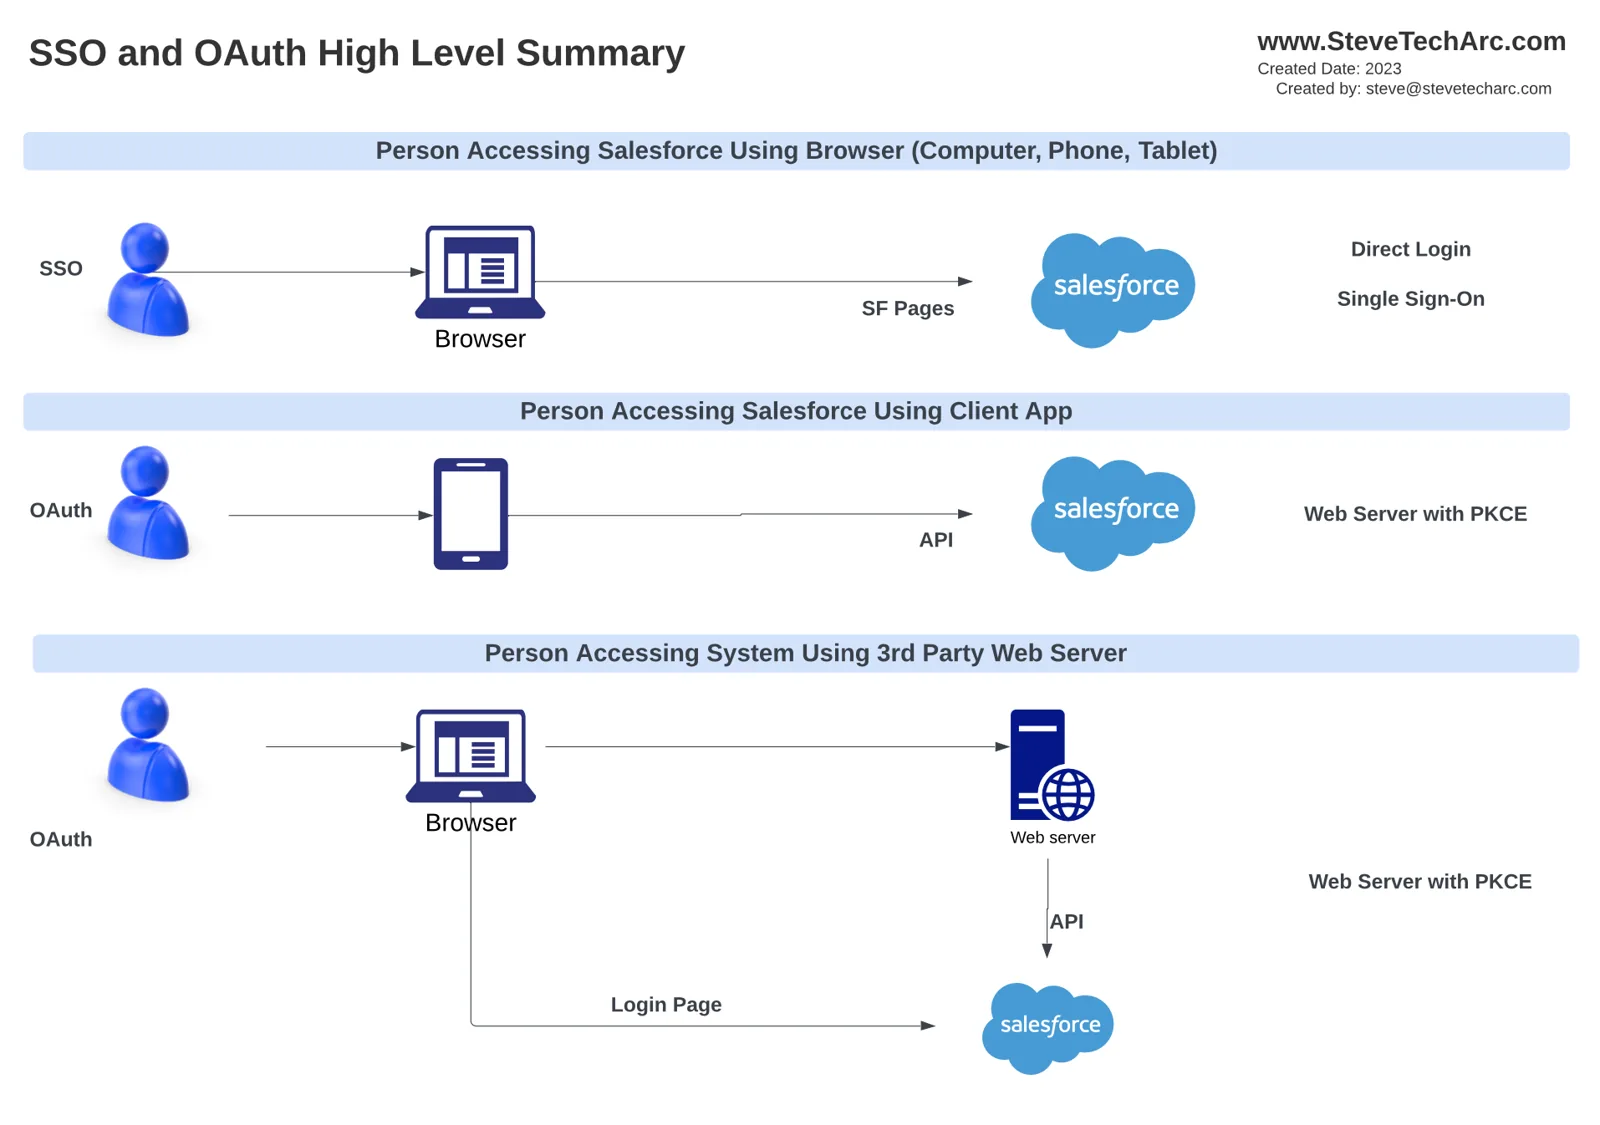
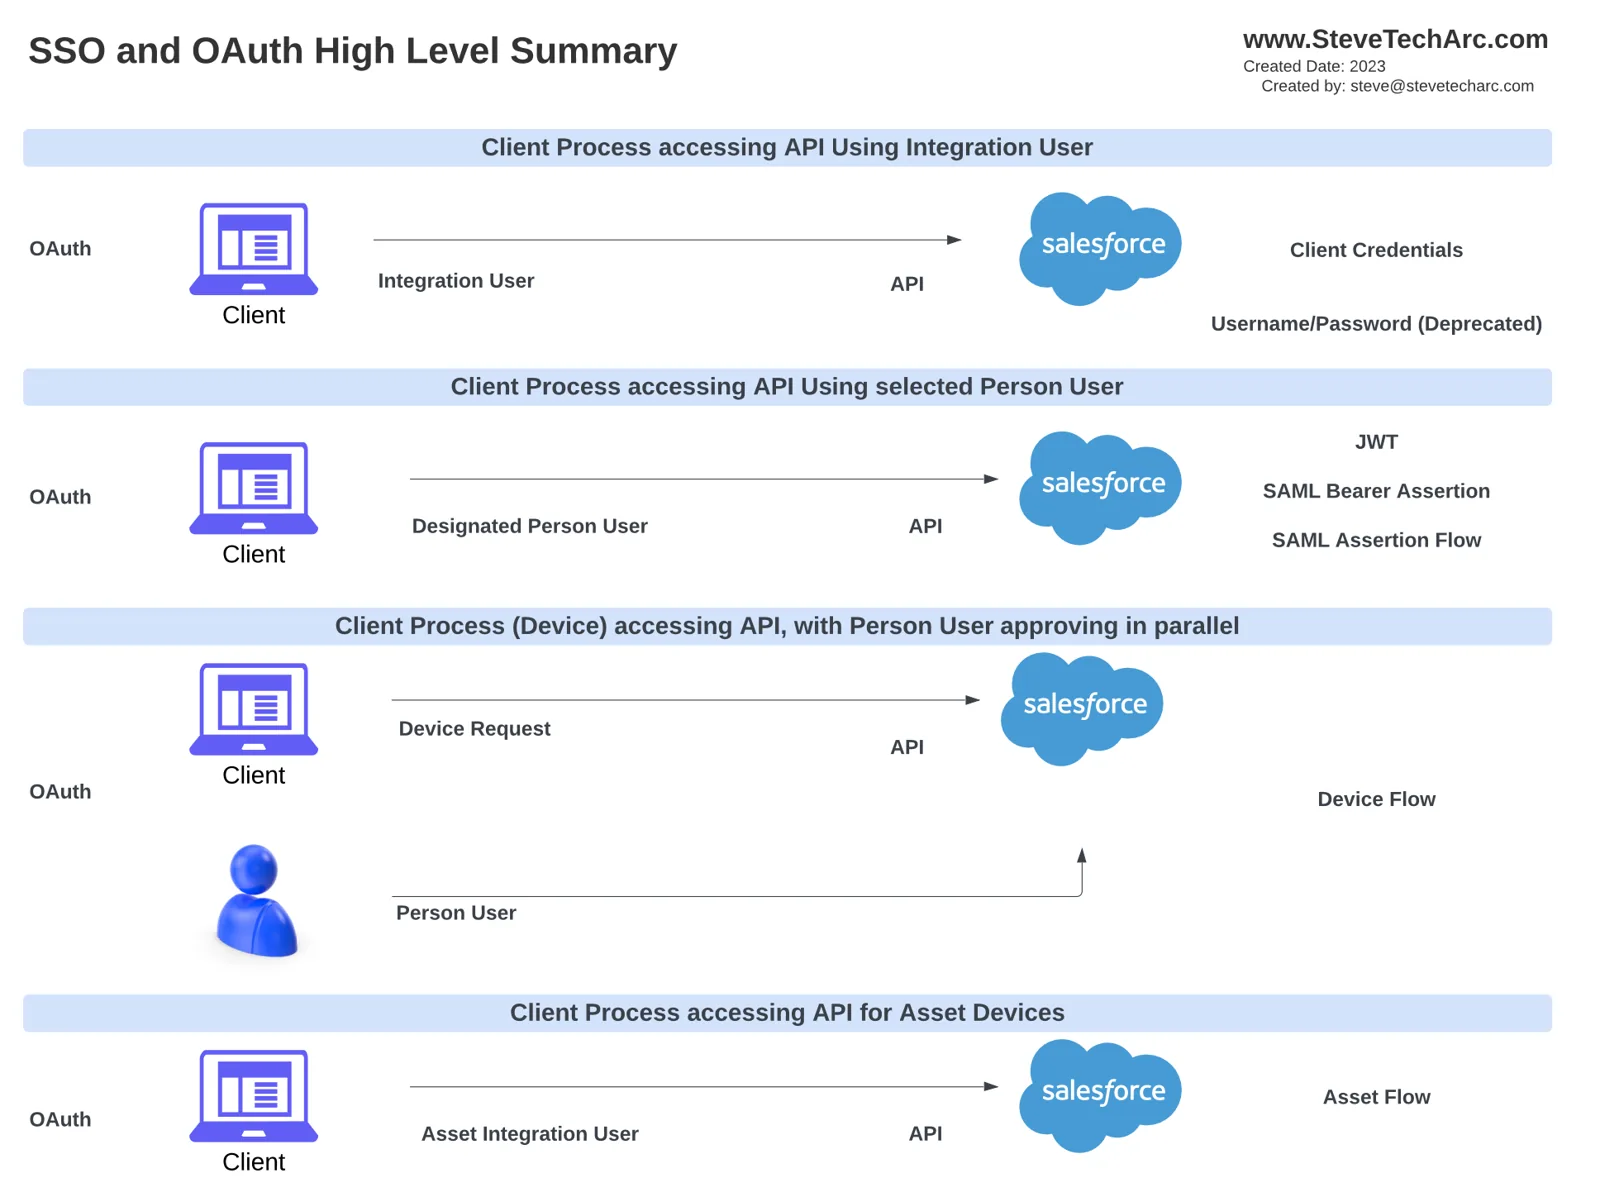
Потоки OAuth нужны, когда пользователь действует через клиента-посредника, например мобильное устройство, или подключается к Salesforce через сторонний веб-сервер. Эти потоки обеспечивают самые разные взаимодействия — от простой интеграции до более сложных потоков для устройств и активов — и гарантируют защищенную передачу данных и доступ на каждом шаге.
Ключевые термины:
В пивном саду (или в безопасности Salesforce) появляется несколько ключевых терминов и ролей:
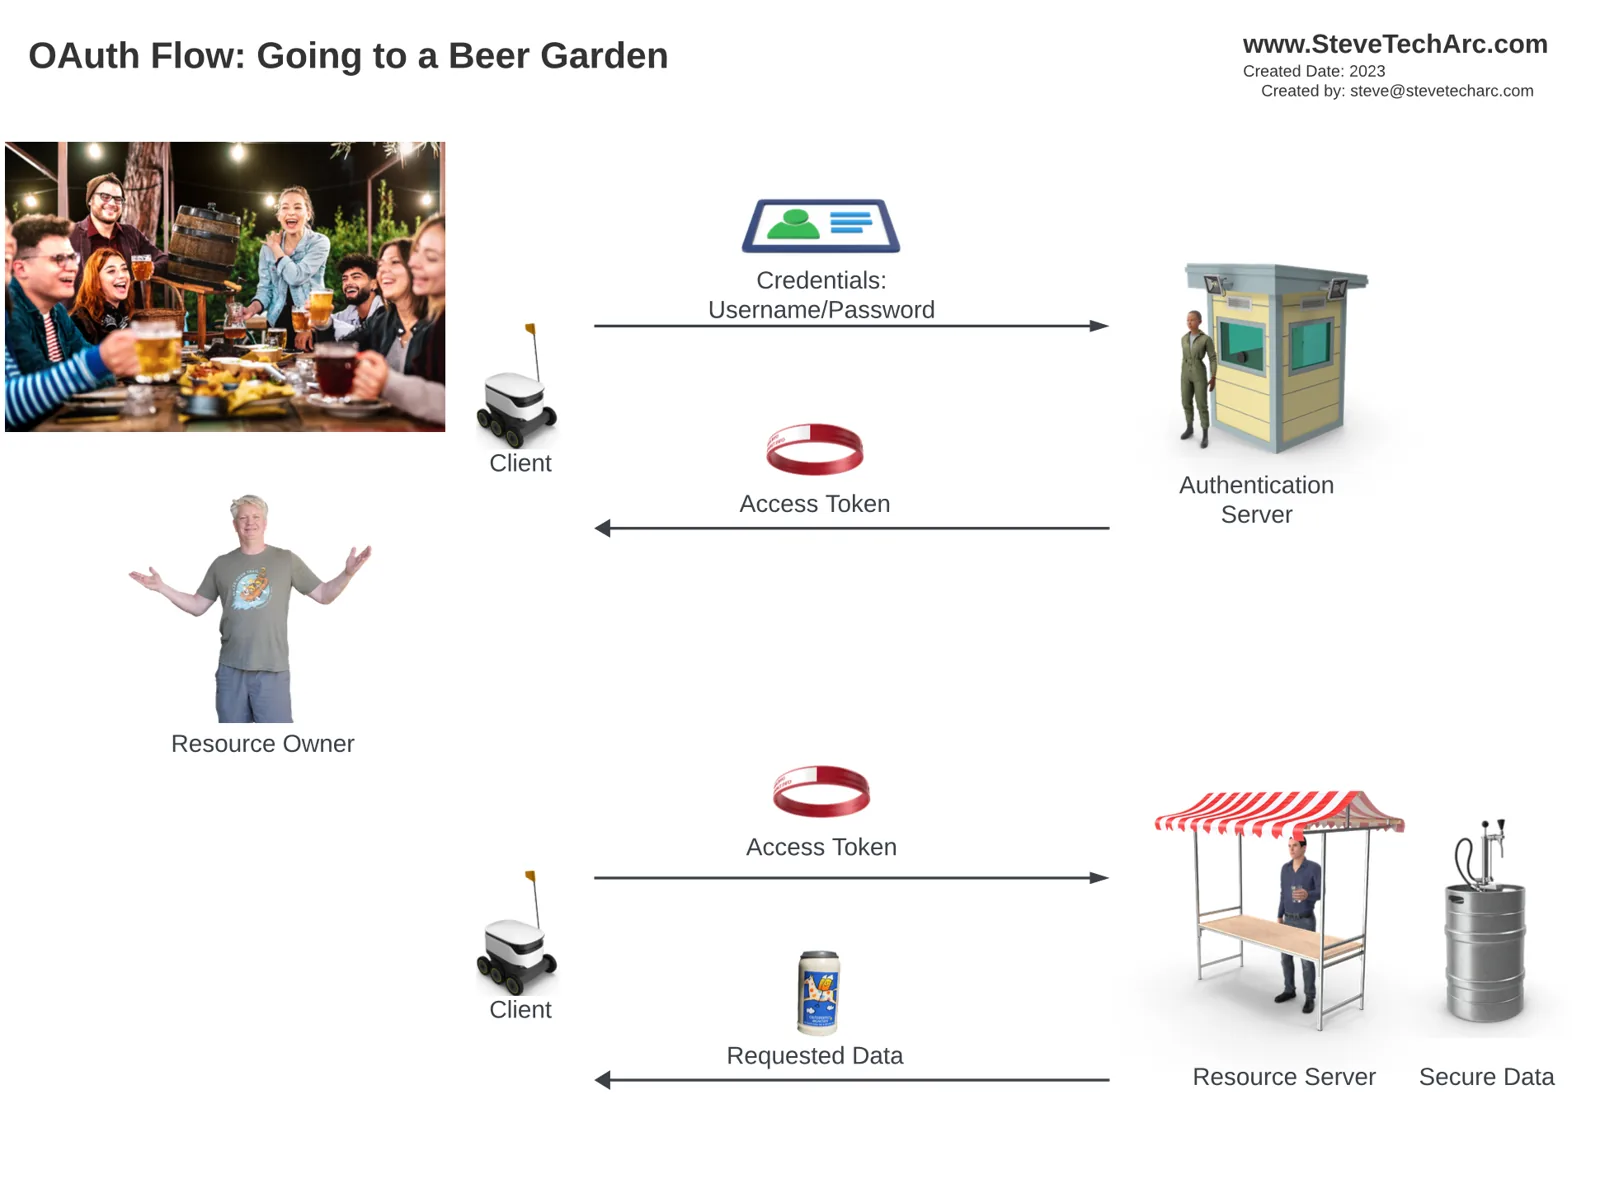
Сервер ресурсов: Это бочка пива, к которой вы хотите получить доступ, или, в терминах Salesforce, защищенные данные, которые вы хотите получить. Сначала подойти к серверу ресурсов напрямую без надлежащей идентификации нельзя.
Владелец ресурса: Это вы — тот, кто считает, что имеет право на доступ к данным (или к пиву). Однако напрямую общаться с сервером ресурсов вы не можете.
Клиент: Действуя от вашего имени, клиент (в нашей аналогии — робот-официант) получает ваши учетные данные, чтобы начать процесс получения данных.
Сервер аутентификации: Клиент обращается к этому серверу с вашими учетными данными и получает маркер доступа (в аналогии — браслет на запястье). Маркер действует ограниченное время и часто истекает довольно быстро.
Маркер доступа: Клиент предъявляет этот маркер серверу ресурсов, чтобы получить доступ к нужным защищенным данным, и при необходимости может ходить за ними несколько раз, пока маркер не истечет.
Как проходит поток:
Поток начинается с того, что вы передаете учетные данные клиенту, а тот обращается к серверу аутентификации. После успешной проверки выдается маркер доступа, и клиент может получать данные с сервера ресурсов от вашего имени. Если маркер истекает, процесс нужно начать заново: клиент снова предъявляет учетные данные, чтобы получить новый маркер доступа.
Поток с именем пользователя и паролем:
Описанный поток называется Username Password Flow (поток с именем пользователя и паролем). Однако из-за ряда ограничений Salesforce постепенно отходит от этого метода, о чем мы поговорим в следующих разделах и видео. Другие потоки OAuth, в том числе Web Server Flow, Device Flow и JWT Flow, имеют свои преимущества, и мы подробнее рассмотрим их в будущих материалах.
Заключение:
Разбираться в сложностях безопасности Salesforce и потоков OAuth бывает непросто, но аналогии вроде пивного сада делают эту тему доступнее и понятнее. Освоив ключевые термины и процессы, вы будете лучше подготовлены к тому, чтобы глубже погрузиться в технические детали безопасности Salesforce в дальнейшем.
Следите за новостями
Начните свой путь в Salesforce Identity уверенно! Больше идей и советов ищите здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab). Подписывайтесь и углубляйте свое понимание Salesforce Identity.
Помогаем менять мир, делясь знаниями об интеграции с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 3.10