
Forstå sikkerheten i Salesforce: OAuth-flyter forklart med en ølhage
Å forstå kompliserte begreper krever ofte litt oppfinnsomhet. Denne bloggen nøster opp i det grunnleggende om sikkerheten i Salesforce og OAuth-flyter gjennom en uvanlig sammenligning: å finne veien i en ølhage. Slik blir begrepene tilgjengelige og engasjerende for alle lesere.
Sammenligningen med ølhagen
For mange er sammenligninger uvurderlige verktøy for å forstå og forklare komplekse idéer, fordi de knytter dem til noe kjent. Tenk deg at du går inn i en ølhage, omtrent som når du prøver å finne veien gjennom OAuth-flytene i sikkerheten i Salesforce. Sammenligningen hjelper til med å forklare prosessene og begrepene, slik at de blir lettere å forstå for nykommere på feltet.
Forstå OAuth-flyter:
OAuth-flyter er avgjørende når en bruker går via en mellommann, for eksempel en mobil enhet, eller kobler seg til Salesforce via en tredjeparts webserver. Flytene muliggjør mange slags samhandling, fra enkel integrasjon til mer intrikate device- eller asset-flyter, og sikrer trygg dataoverføring og tilgang i hvert trinn.
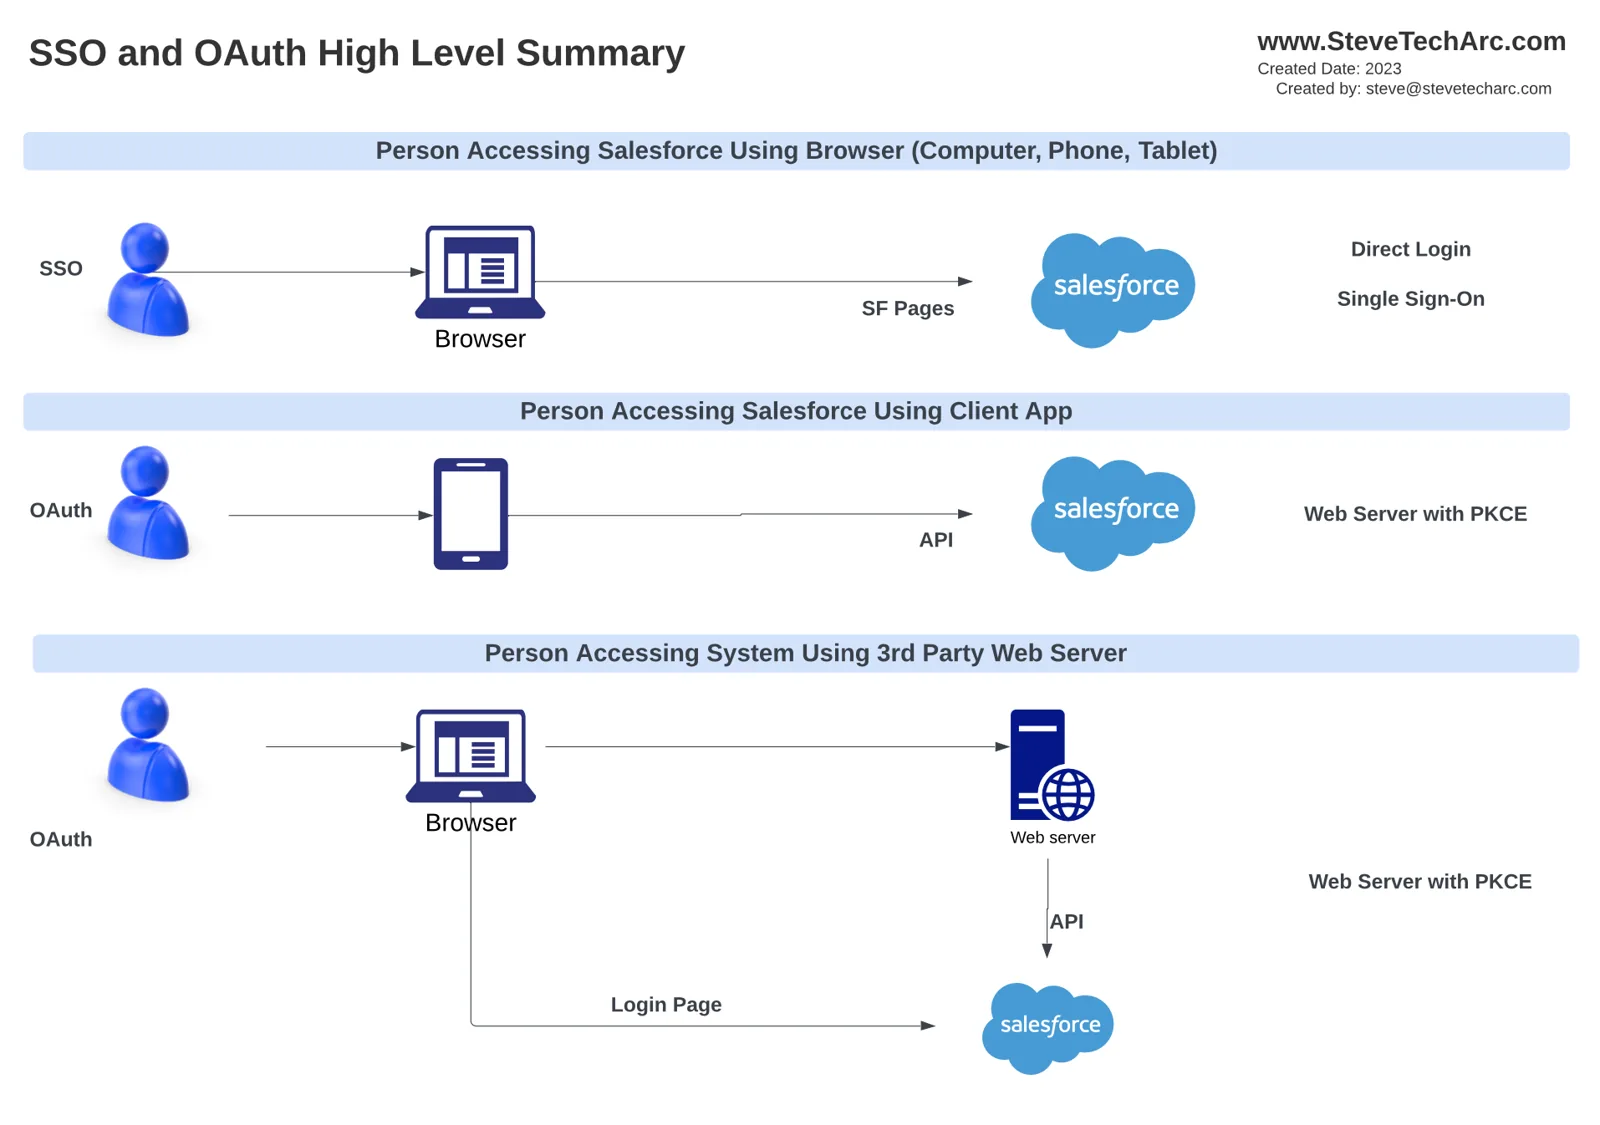
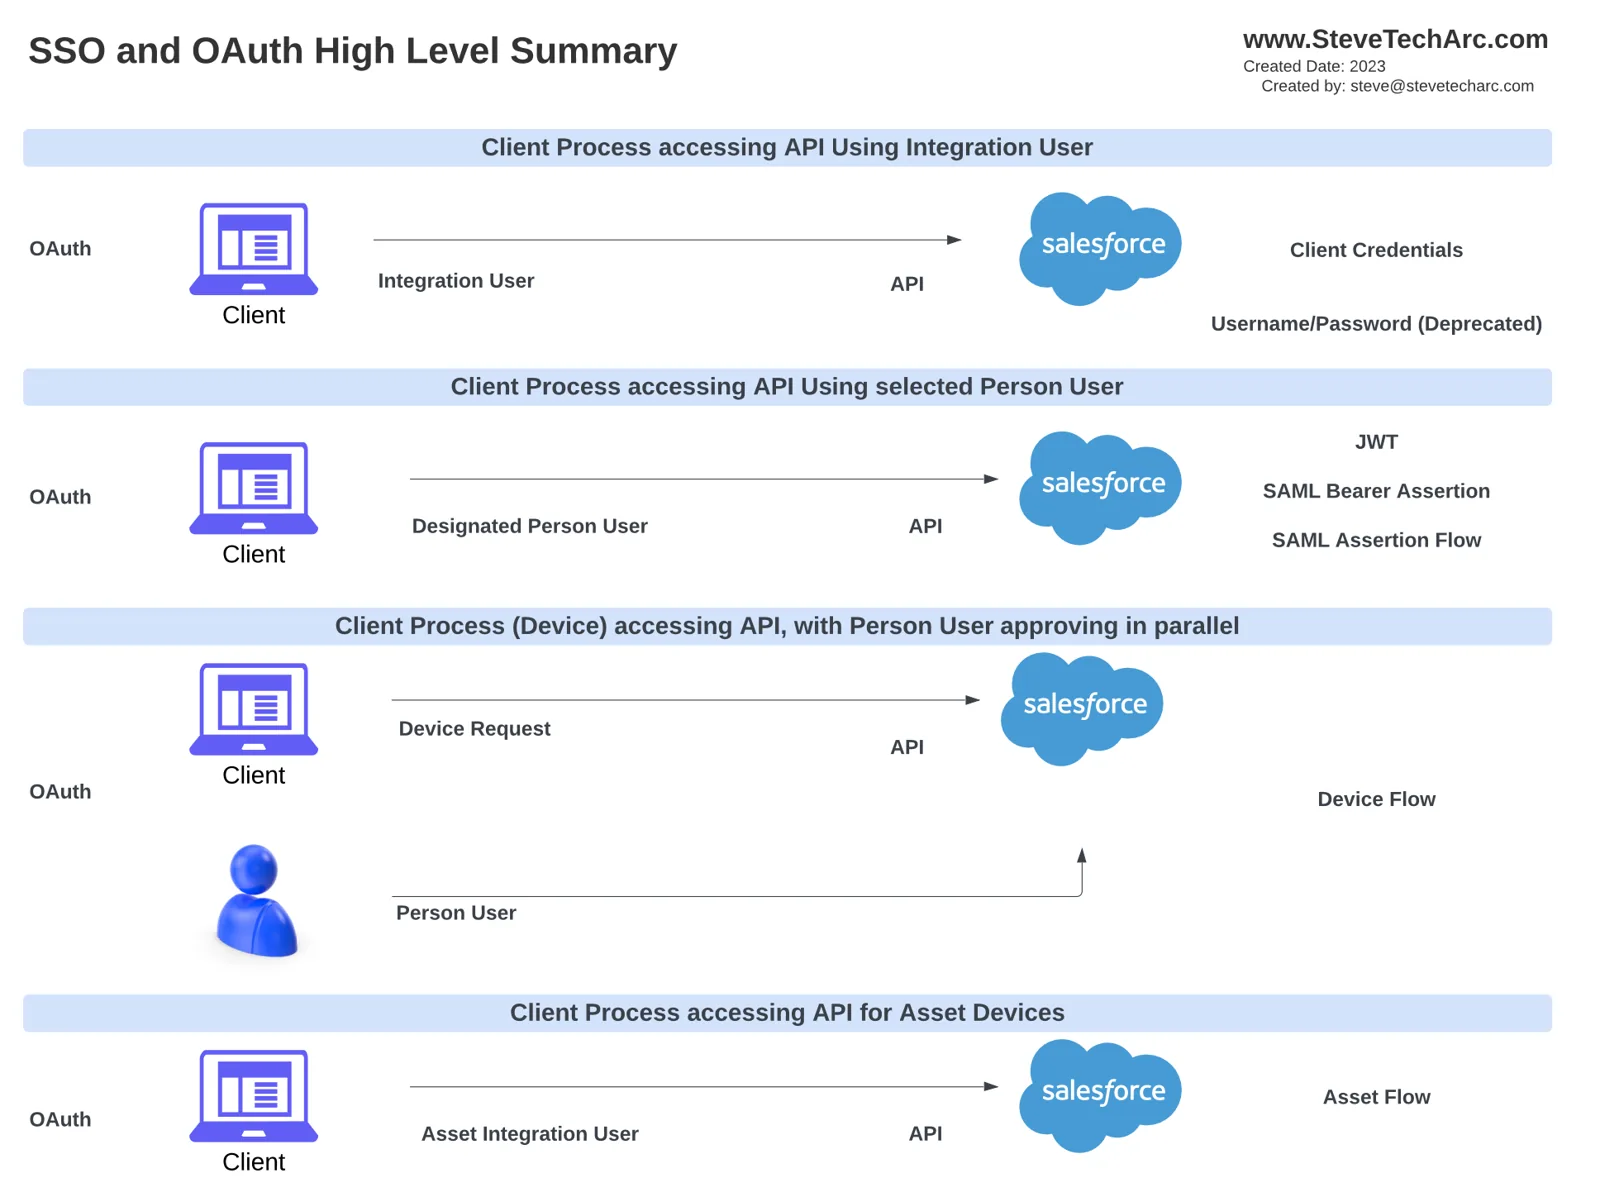
Nøkkelbegreper:
I ølhagen (eller i sikkerheten i Salesforce) dukker flere nøkkelbegreper og roller opp:
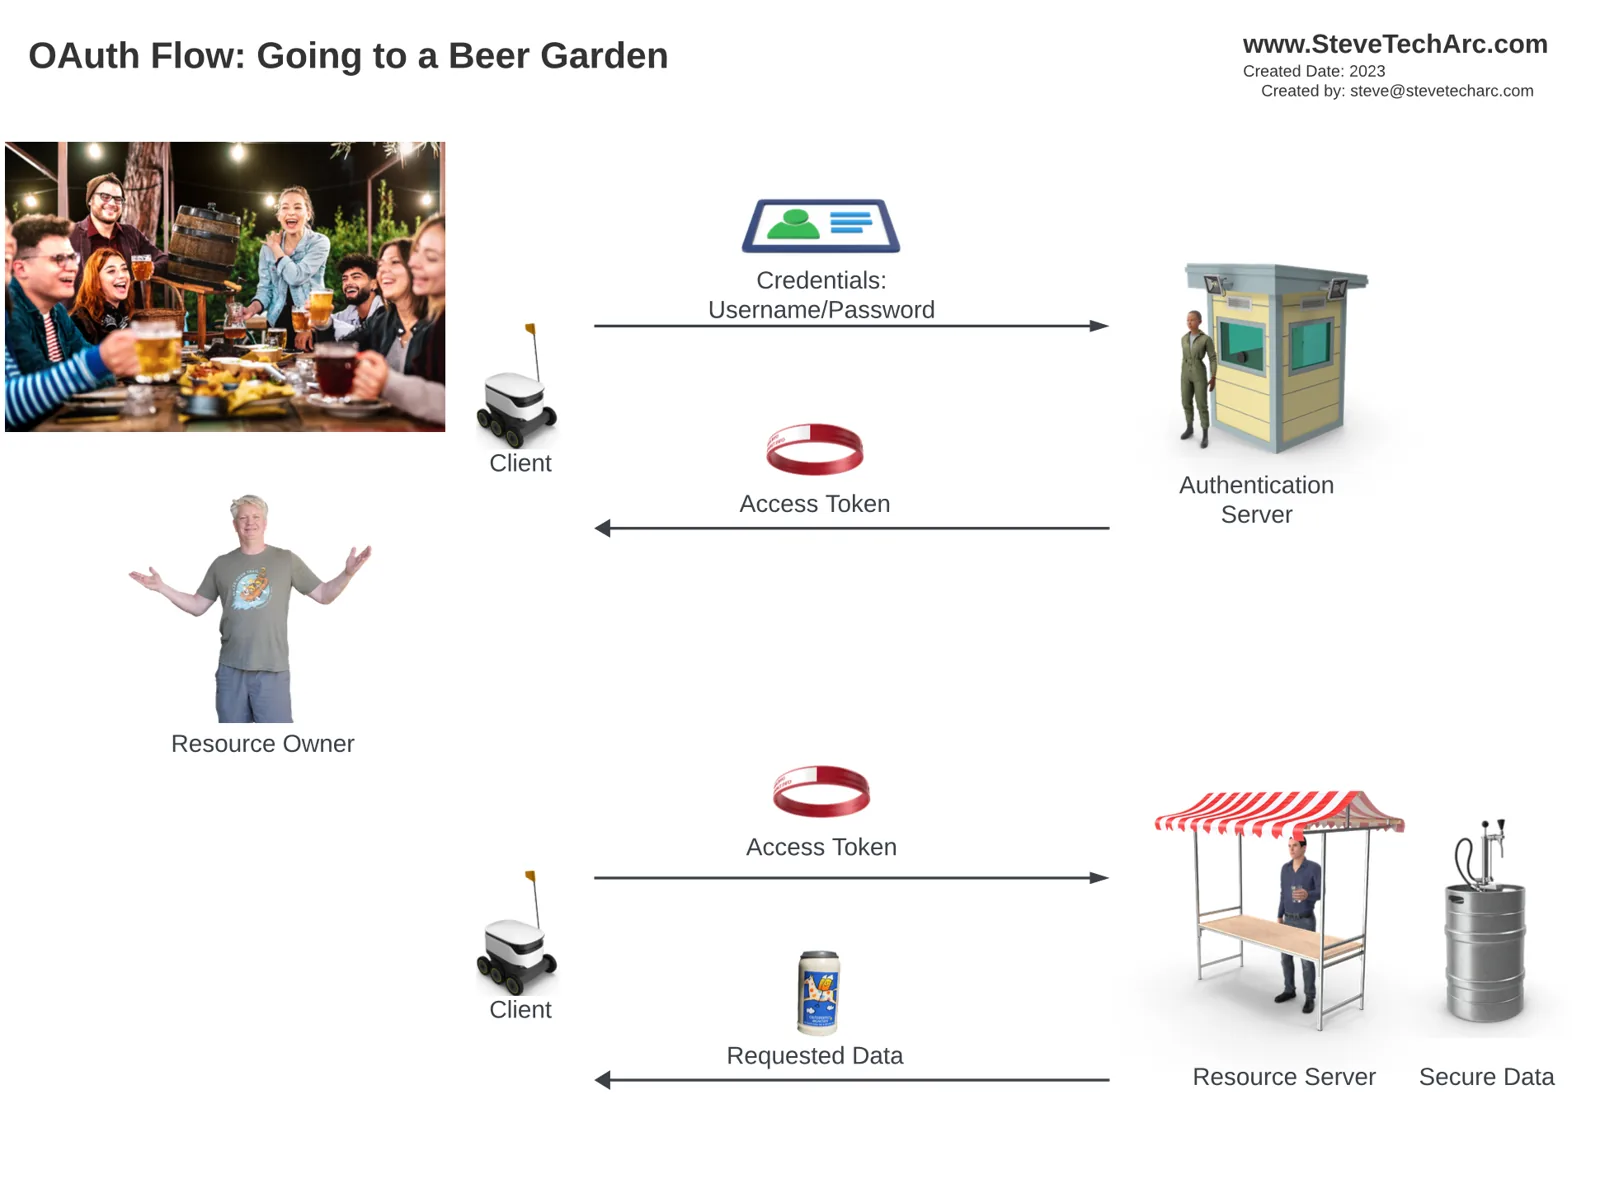
Ressursserver: Dette er ølfatet du vil ha tilgang til, eller i Salesforce-termer de beskyttede dataene du vil hente. I utgangspunktet kan du ikke gå rett til ressursserveren uten riktig identifikasjon.
Ressurseier: Dette er deg, som mener at du har rett til å få tilgang til dataene (eller ølet). Men du kan ikke snakke direkte med ressursserveren.
Klient: Klienten (en serveringsrobot i vår sammenligning) handler på dine vegne og tar imot påloggingsinformasjonen din for å starte hentingen av data.
Autentiseringsserver: Klienten går til denne serveren med påloggingsinformasjonen din og får et tilgangstoken (et armbånd i sammenligningen). Tokenet er bare gyldig en begrenset tid og utløper ofte etter kort tid.
Tilgangstoken: Klienten viser tokenet til ressursserveren for å få tilgang til de beskyttede dataene den vil ha, og kan gå frem og tilbake flere ganger om nødvendig til tokenet utløper.
Slik går flyten:
Flyten starter med at du gir påloggingsinformasjonen din til klienten, som så kontakter autentiseringsserveren. Når informasjonen er godkjent, utstedes et tilgangstoken, slik at klienten kan hente data fra ressursserveren på dine vegne. Hvis tokenet utløper, må prosessen starte på nytt, og klienten viser påloggingsinformasjonen igjen for å få et nytt tilgangstoken.
Flyten med brukernavn og passord:
Flyten som beskrives her, kalles Username Password Flow (flyten med brukernavn og passord). På grunn av visse begrensninger legger Salesforce imidlertid stadig mindre vekt på denne metoden, som vi går gjennom i senere deler og videoer. Flere andre OAuth-flyter, blant annet Web Server Flow, Device Flow og JWT Flow, har andre fordeler og blir utforsket mer i detalj fremover.
Konklusjon:
Det kan virke overveldende å finne veien gjennom kompleksiteten i sikkerheten i Salesforce og OAuth-flytene, men sammenligninger som ølhagen gjør det mer tilgjengelig og forståelig. Når du har satt deg inn i nøkkelbegrepene og prosessene, er du bedre rustet til å gå dypere inn i det tekniske rundt sikkerheten i Salesforce fremover.
Følg med
Begynn reisen din med Salesforce Identity med selvtillit! For mer innsikt og flere tips, følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonner, og styrk forståelsen din av Salesforce Identity.
Vi hjelper til med å forandre verden ved å dele integrasjonskunnskap med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
STA 3.10