
ทำความเข้าใจความปลอดภัยของ Salesforce: ไล่ดู OAuth Flow ด้วยการเปรียบเทียบกับสวนเบียร์
การเข้าใจแนวคิดที่ซับซ้อนมักต้องใช้ความคิดสร้างสรรค์ บล็อกนี้จะคลี่คลายพื้นฐานของความปลอดภัยและ OAuth flow ของ Salesforce โดยเปรียบเทียบอย่างแปลกใหม่กับการเดินในสวนเบียร์ ทำให้แนวคิดเหล่านี้เข้าถึงได้และน่าสนใจสำหรับผู้อ่านทุกคน
การเปรียบเทียบกับสวนเบียร์
สำหรับหลายคน การเปรียบเทียบเป็นเครื่องมือล้ำค่าในการเข้าใจและอธิบายความคิดที่ซับซ้อน โดยเชื่อมโยงกับประสบการณ์ที่คุ้นเคย ลองนึกภาพการเดินเข้าสวนเบียร์ ซึ่งคล้ายกับการพยายามไล่ดู OAuth flow ในความปลอดภัยของ Salesforce การเปรียบเทียบนี้ช่วยอธิบายกระบวนการและคำศัพท์ที่เกี่ยวข้อง ทำให้ผู้เริ่มต้นในวงการเข้าใจได้ง่ายขึ้น
ทำความเข้าใจ OAuth Flow:
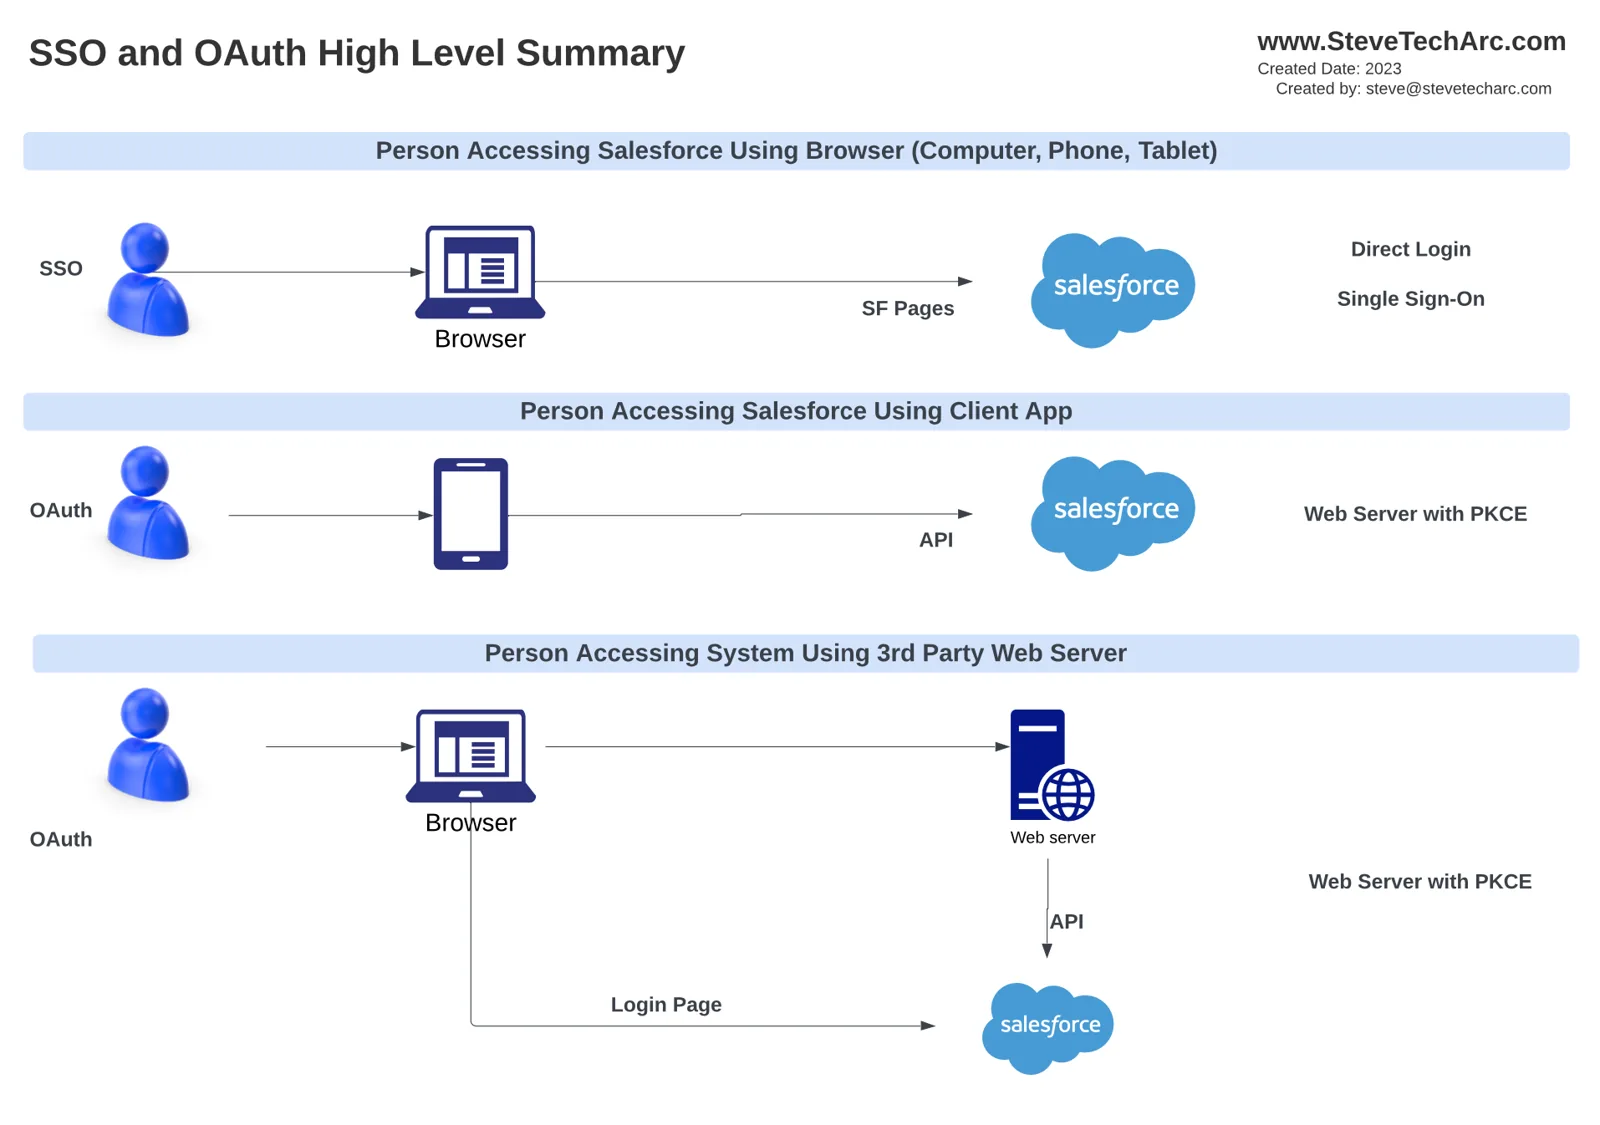
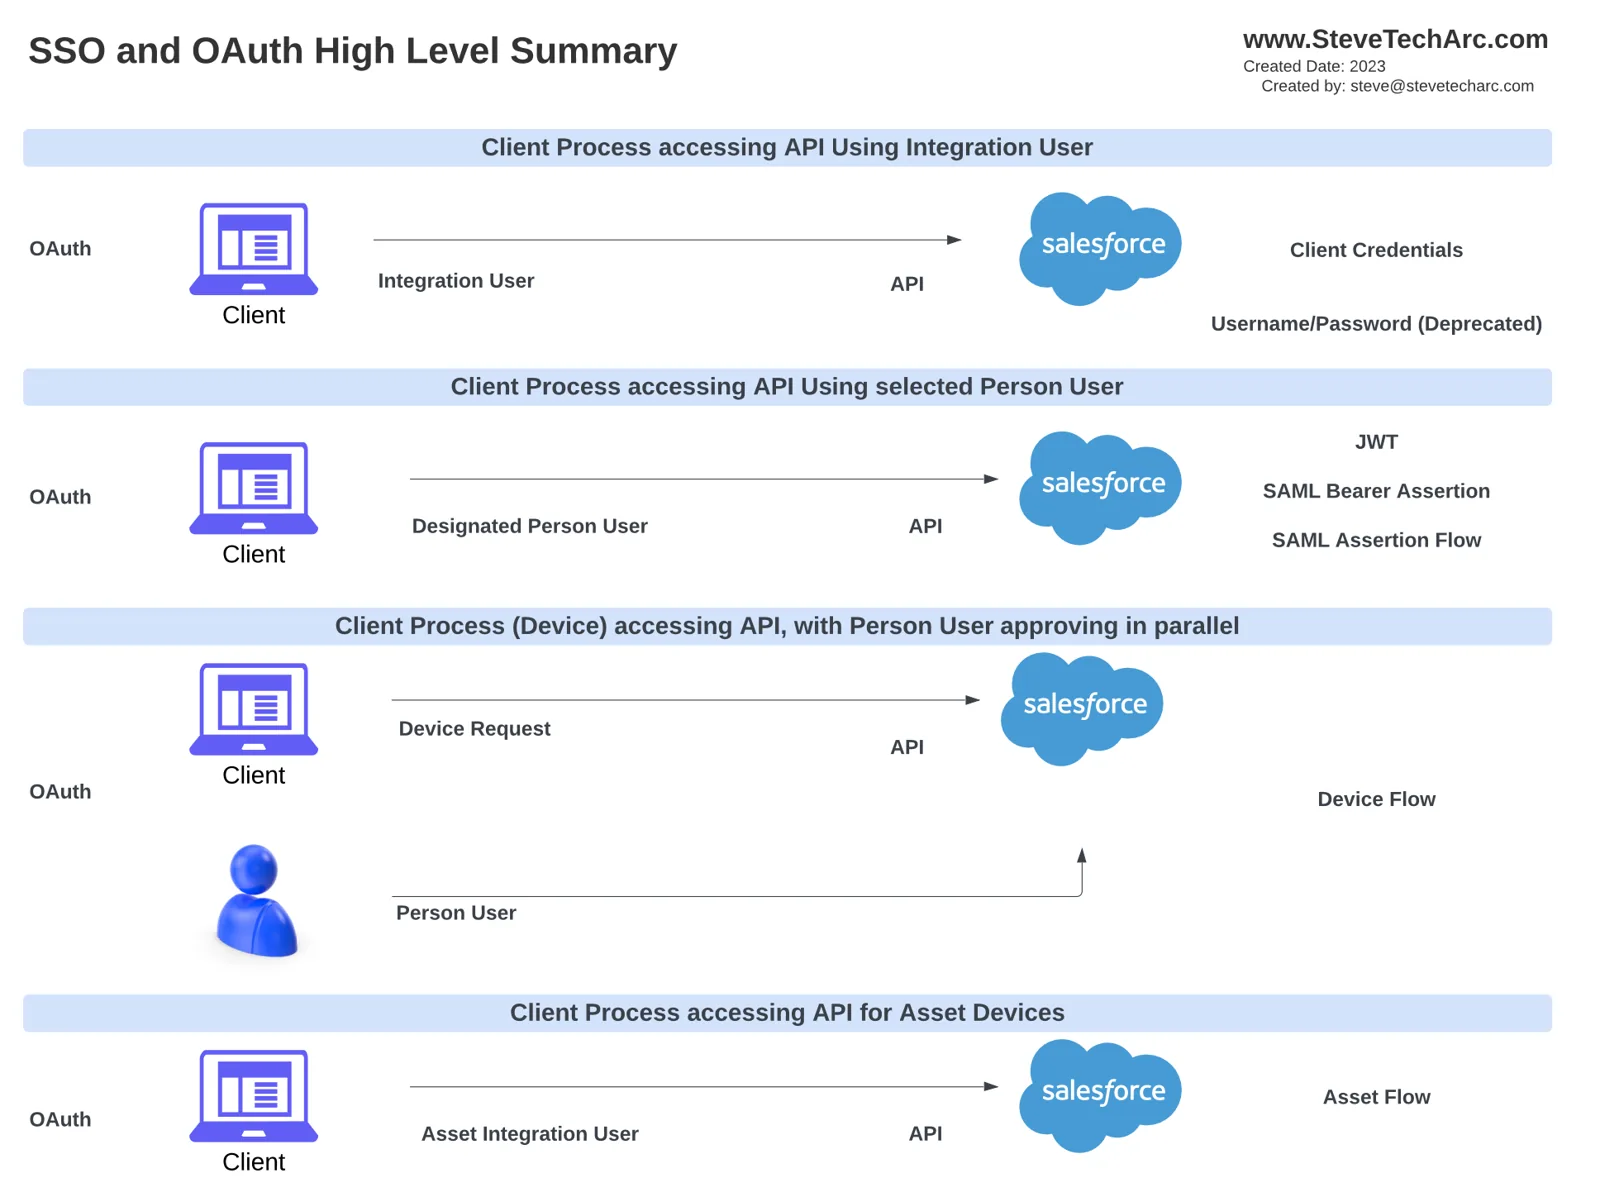
OAuth flow สำคัญมากเมื่อผู้ใช้ใช้ไคลเอนต์ตัวกลางอย่างอุปกรณ์มือถือ หรือเชื่อมต่อกับ Salesforce ผ่านเว็บเซิร์ฟเวอร์ของบุคคลที่สาม flow เหล่านี้รองรับปฏิสัมพันธ์หลากหลาย ตั้งแต่การผสานรวมที่ตรงไปตรงมาไปจนถึง device flow หรือ asset flow ที่ซับซ้อนขึ้น รับประกันการส่งและการเข้าถึงข้อมูลอย่างปลอดภัยในทุกขั้น
คำศัพท์สำคัญที่แนะนำ:
ภายในสวนเบียร์ (หรือความปลอดภัยของ Salesforce) มีคำศัพท์และบทบาทสำคัญหลายอย่างปรากฏขึ้น:
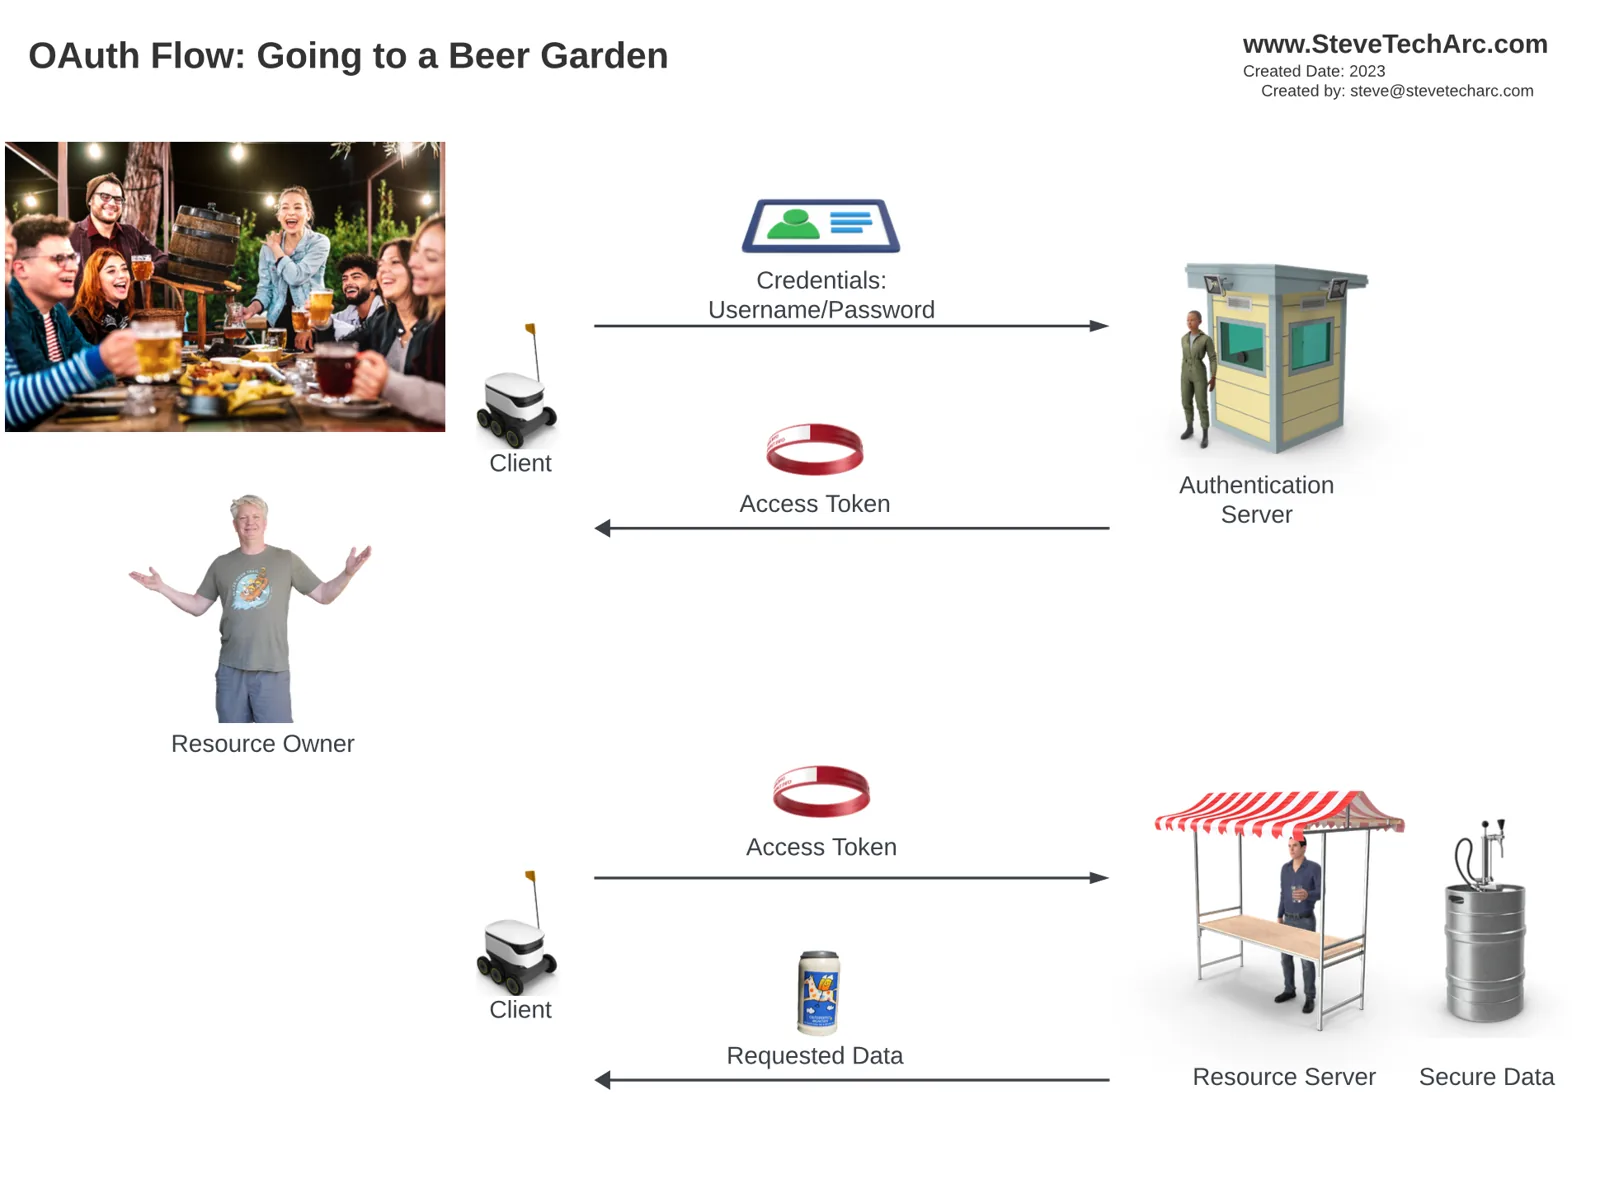
Resource Server: นี่คือถังเบียร์ที่คุณอยากเข้าถึง หรือในภาษา Salesforce คือข้อมูลที่ปลอดภัยที่คุณต้องการดึง ในตอนแรก คุณเข้าไปหา resource server ตรงๆ ไม่ได้ถ้าไม่มีการระบุตัวตนที่เหมาะสม
Resource Owner: นี่คือคุณ ที่เชื่อว่าคุณมีสิทธิ์เข้าถึงข้อมูล (หรือเบียร์) แต่การสื่อสารโดยตรงกับ resource server เป็นไปไม่ได้
Client: ทำหน้าที่แทนคุณ client (ที่แสดงเป็นหุ่นยนต์บริการในการเปรียบเทียบของเรา) รับข้อมูลรับรองของคุณเพื่อเริ่มกระบวนการดึงข้อมูล
Authentication Server: client เข้าไปหาเซิร์ฟเวอร์นี้พร้อมข้อมูลรับรองของคุณ ผลคือได้ access token (หรือสายรัดข้อมือในการเปรียบเทียบ) token นี้มีอายุจำกัด มักหมดอายุหลังช่วงเวลาสั้นๆ
Access Token: client แสดง token นี้ต่อ resource server เพื่อเข้าถึงข้อมูลที่ปลอดภัยที่ต้องการ ไปกลับหลายรอบได้ถ้าจำเป็นจนกว่า token จะหมดอายุ
ไล่ดู Flow:
flow เริ่มด้วยการที่คุณให้ข้อมูลรับรองแก่ client ซึ่งจะติดต่อ authentication server เมื่อตรวจสอบสำเร็จ access token จะถูกออกให้ ทำให้ client ดึงข้อมูลจาก resource server แทนคุณได้ ถ้า token หมดอายุ กระบวนการต้องเริ่มใหม่ โดย client แสดงข้อมูลรับรองอีกครั้งเพื่อรับ access token ใหม่
Username Password Flow:
flow ที่อธิบายข้างต้นเรียกว่า ‘Username Password Flow’ แต่เพราะข้อจำกัดบางอย่าง Salesforce จึงค่อยๆ เลิกเน้นวิธีนี้ อย่างที่พูดถึงในส่วนและวิดีโอถัดๆ ไป OAuth flow อื่นๆ อีกหลายแบบ รวมถึง Web Server Flow, Device Flow และ JWT Flow ให้ข้อดีที่ต่างกัน และจะถูกสำรวจอย่างละเอียดในเนื้อหาต่อๆ ไป
บทสรุป:
การไล่ดูความซับซ้อนของความปลอดภัยและ OAuth flow ของ Salesforce อาจน่ากลัว แต่การเปรียบเทียบอย่างสวนเบียร์ทำให้เข้าถึงและเข้าใจได้ง่ายขึ้น ด้วยการทำความคุ้นเคยกับคำศัพท์และกระบวนการสำคัญ คุณจะพร้อมขึ้นที่จะลงลึกในรายละเอียดทางเทคนิคของความปลอดภัย Salesforce ในการเรียนรู้ครั้งต่อไป
ติดตามต่อ
เริ่มต้นเส้นทาง Salesforce Identity ของคุณอย่างมั่นใจ! สำหรับมุมมองและเคล็ดลับเพิ่มเติม ติดตามได้ที่ www.SteveTechArc.com และช่อง YouTube @SteveTechArc (opens in a new tab) กดติดตามและเพิ่มความเข้าใจเรื่อง Salesforce Identity ของคุณ
ช่วยเปลี่ยนโลกด้วยการแบ่งปันความรู้ด้านการผสานรวมกับเพื่อนสถาปนิกและผู้ที่อยู่บนเส้นทางสู่การเป็นสถาปนิก!
บทถอดความได้รับความช่วยเหลือจาก AI
STA 3.10