
Hiểu bảo mật Salesforce: đi qua các luồng OAuth với phép so sánh vườn bia
Hiểu những khái niệm phức tạp thường đòi hỏi tư duy sáng tạo. Bài blog này sẽ gỡ rối những điều cơ bản về bảo mật Salesforce và các luồng OAuth, bằng một phép so sánh độc đáo với việc đi qua một vườn bia, giúp những khái niệm này dễ tiếp cận và hấp dẫn với mọi người đọc.
Phép so sánh vườn bia
Với nhiều người, phép so sánh là công cụ vô giá để hiểu và giải thích những ý tưởng phức tạp bằng cách gắn chúng với những trải nghiệm quen thuộc. Hãy tưởng tượng bạn bước vào một vườn bia, giống như cố gắng đi qua các luồng OAuth trong bảo mật Salesforce. Phép so sánh này giúp làm sáng tỏ các quy trình và thuật ngữ liên quan, giúp người mới vào nghề dễ nắm bắt hơn.
Hiểu các luồng OAuth:
Các luồng OAuth rất quan trọng khi người dùng dùng một ứng dụng khách trung gian như thiết bị di động hoặc kết nối với Salesforce qua một máy chủ web của bên thứ ba. Các luồng này hỗ trợ nhiều kiểu tương tác, từ tích hợp đơn giản đến các luồng thiết bị hay tài sản phức tạp hơn, đảm bảo truyền dữ liệu và truy cập an toàn ở mọi bước.
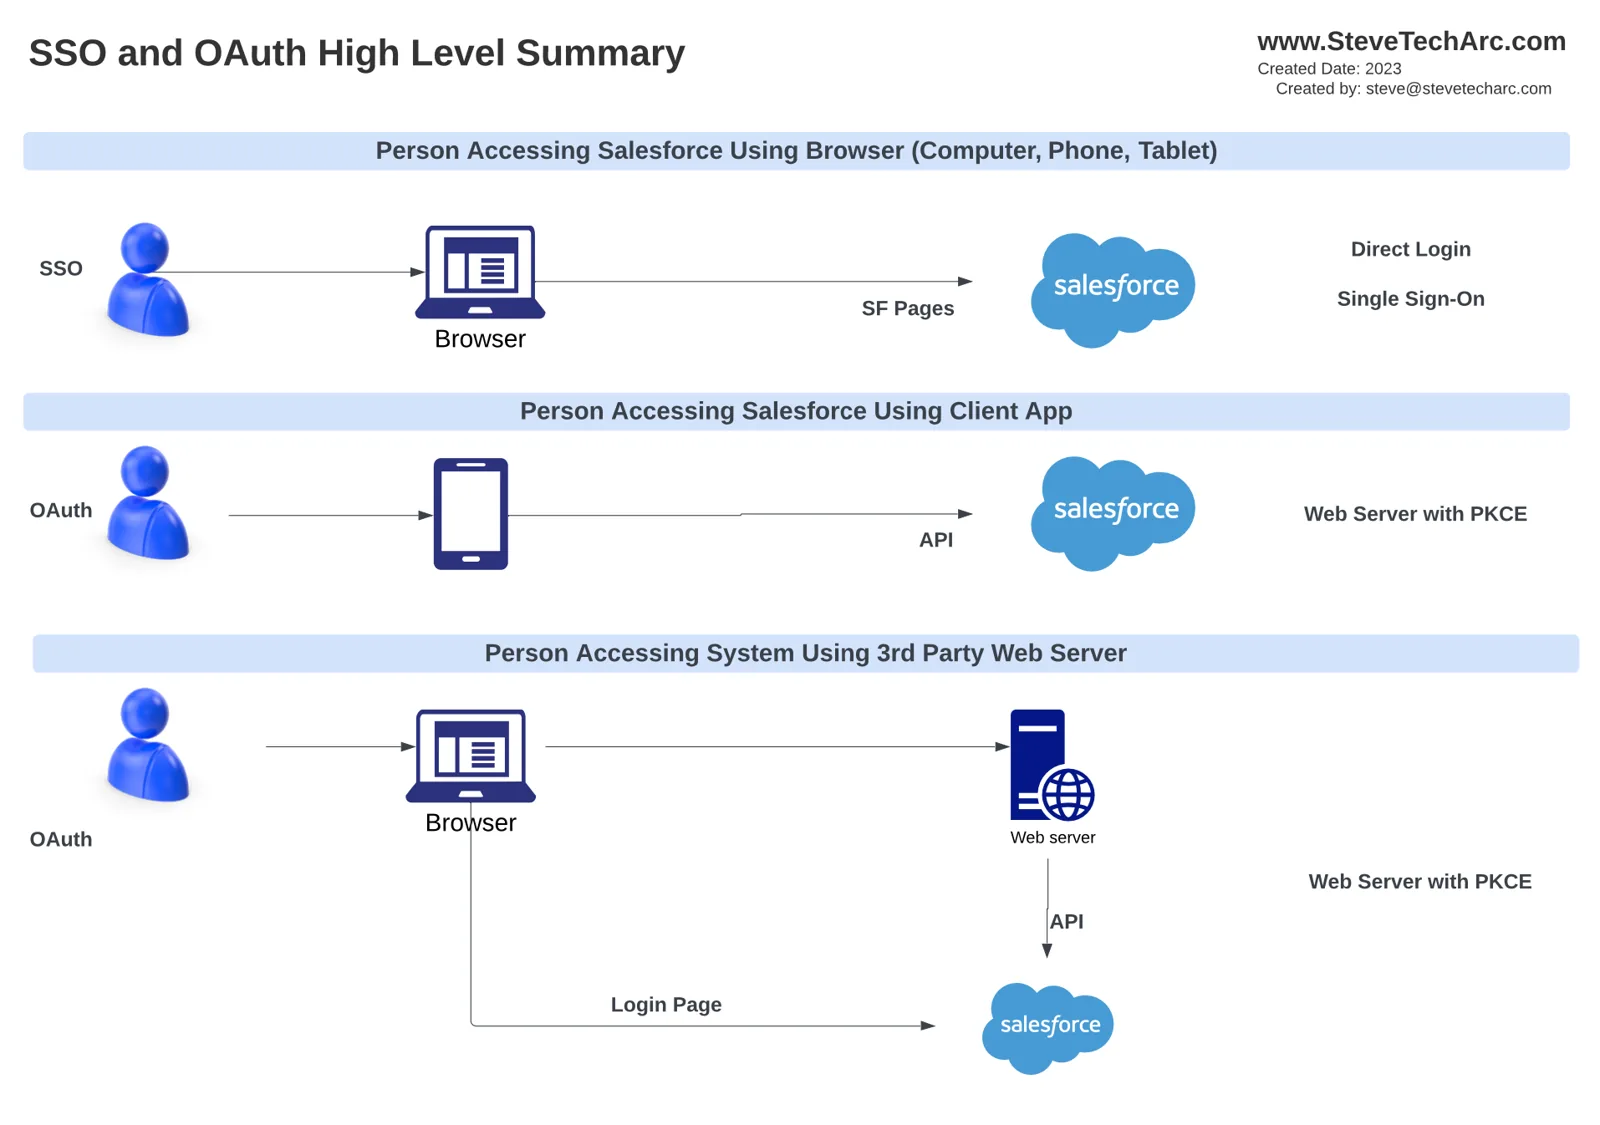
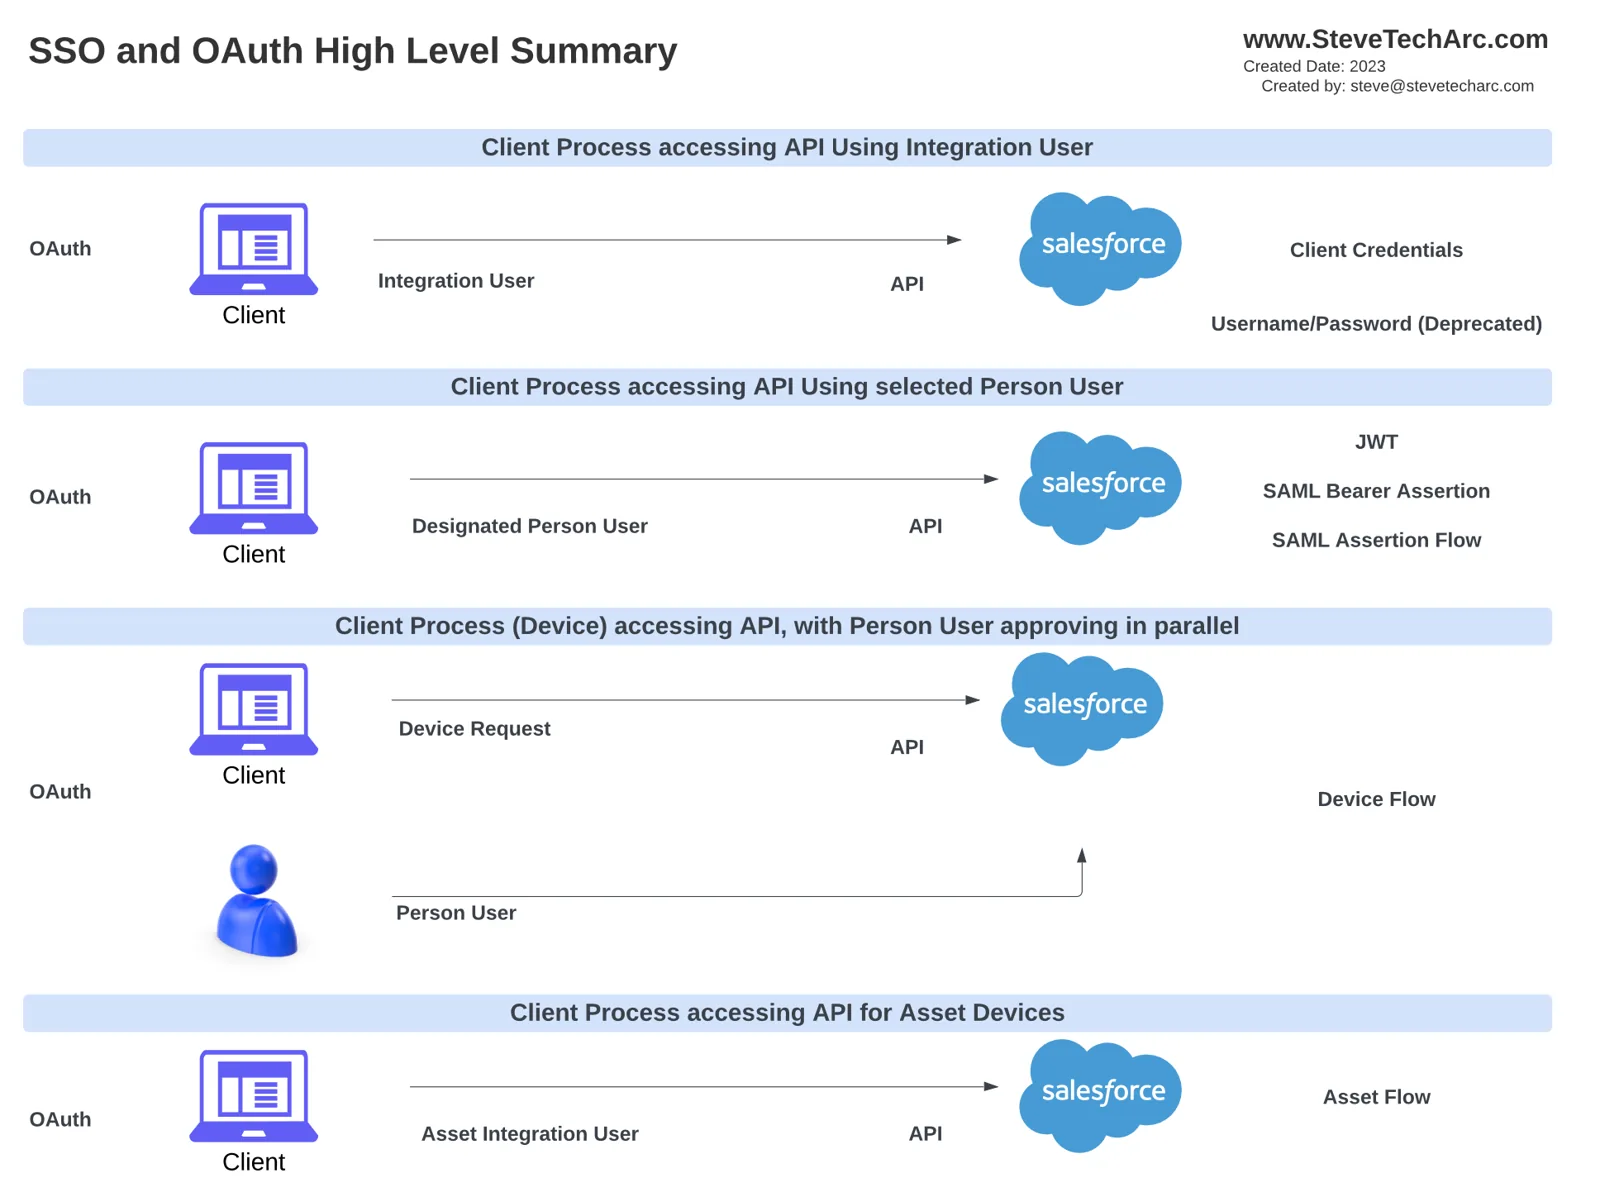
Các thuật ngữ then chốt được giới thiệu:
Trong vườn bia (hay bảo mật Salesforce), có một số thuật ngữ và vai trò then chốt:
Resource Server (máy chủ tài nguyên): Đây là thùng bia bạn muốn tiếp cận hoặc, theo cách nói của Salesforce, dữ liệu được bảo vệ mà bạn muốn lấy. Ban đầu, bạn không thể trực tiếp đến máy chủ tài nguyên mà không có giấy tờ nhận dạng phù hợp.
Resource Owner (chủ sở hữu tài nguyên): Đây là bạn, tin rằng mình có quyền truy cập dữ liệu (hay bia). Tuy nhiên, không thể giao tiếp trực tiếp với máy chủ tài nguyên.
Client (máy khách): Hành động thay mặt bạn, máy khách (được mô tả là một robot phục vụ trong phép so sánh của chúng ta) nhận thông tin đăng nhập của bạn để bắt đầu quá trình lấy dữ liệu.
Authentication Server (máy chủ xác thực): Máy khách đến máy chủ này với thông tin đăng nhập của bạn, và kết quả là nhận được một access token (hay một chiếc vòng đeo tay trong phép so sánh). Token này có hiệu lực giới hạn, thường hết hạn sau một thời gian ngắn.
Access Token: Máy khách trình token này cho máy chủ tài nguyên để được truy cập dữ liệu được bảo vệ mong muốn, đi lại nhiều lần nếu cần cho đến khi token hết hạn.
Đi qua luồng:
Luồng bắt đầu khi bạn cung cấp thông tin đăng nhập cho máy khách, máy khách sau đó liên hệ với máy chủ xác thực. Khi xác minh thành công, một access token được cấp, cho phép máy khách thay mặt bạn lấy dữ liệu từ máy chủ tài nguyên. Nếu token hết hạn, quy trình phải bắt đầu lại, với máy khách một lần nữa trình thông tin đăng nhập để nhận access token mới.
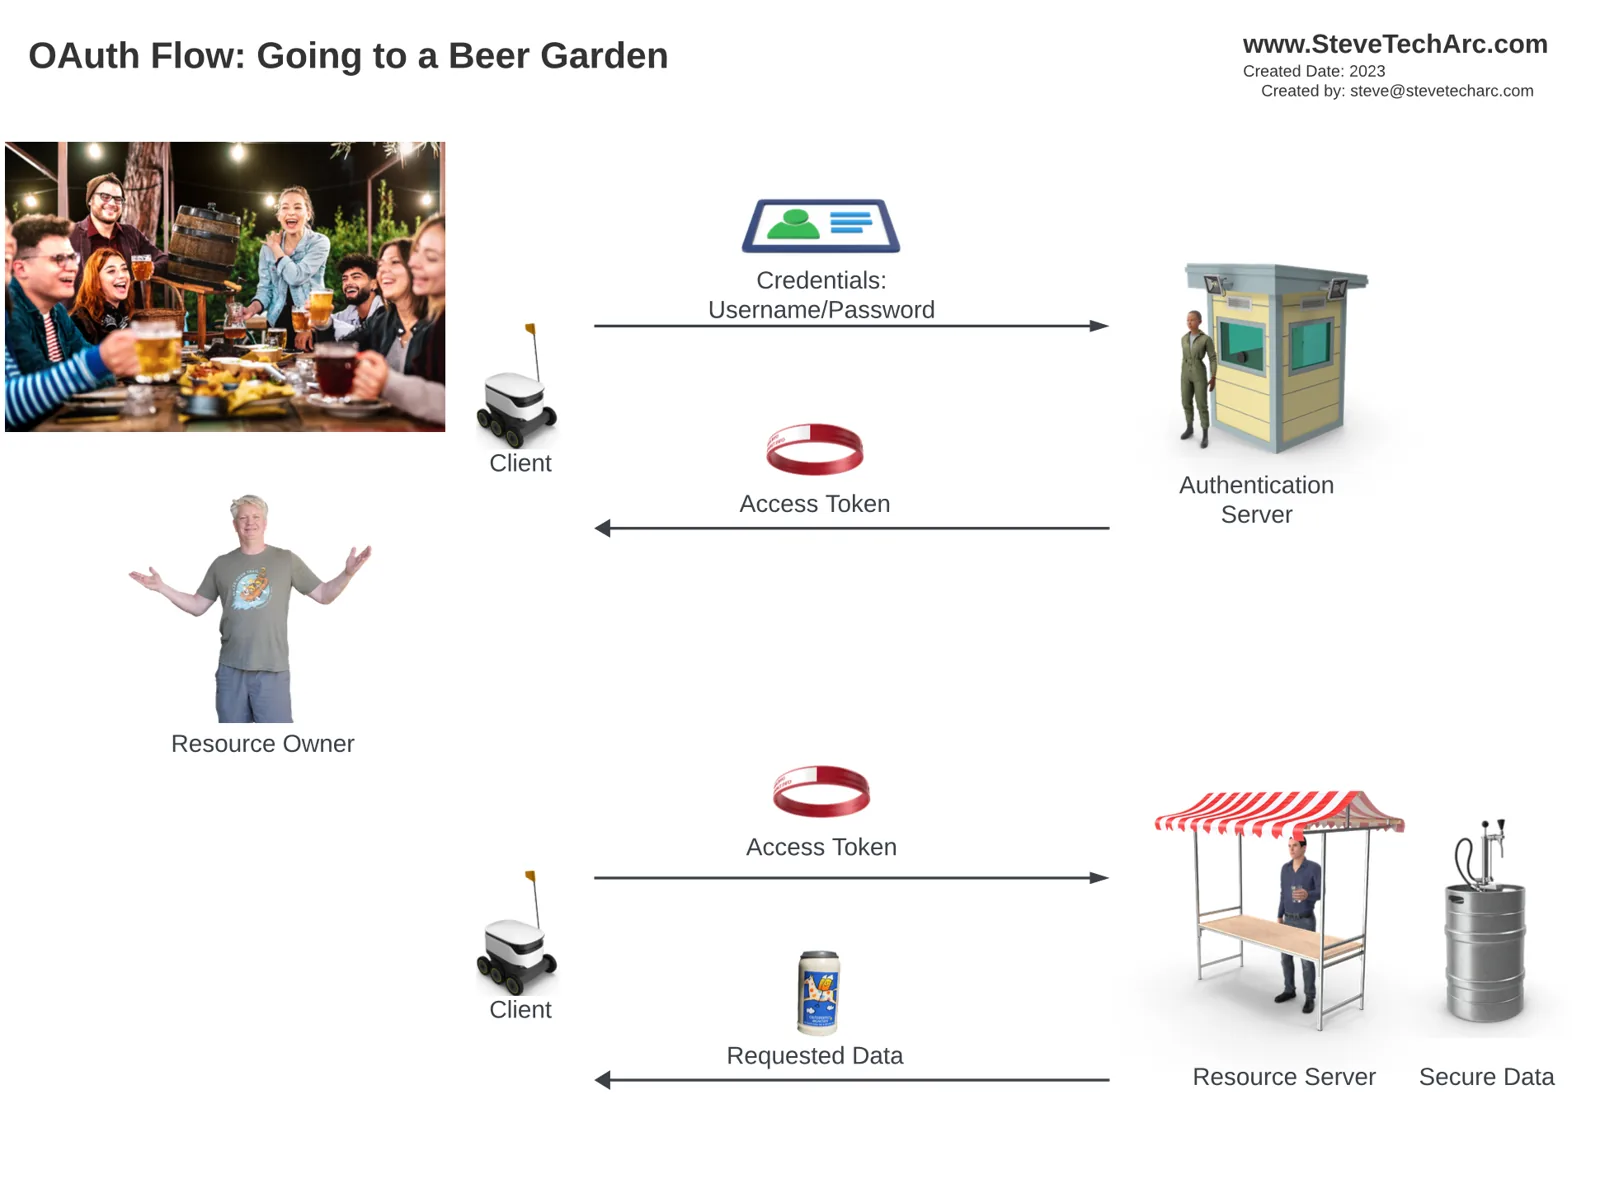
Username Password Flow:
Luồng được mô tả ở trên được gọi là “Username Password Flow”. Tuy nhiên, do một số giới hạn, Salesforce đang dần không còn nhấn mạnh phương pháp này, như được thảo luận trong các phần và video tiếp theo. Một số luồng OAuth khác, bao gồm Web Server Flow, Device Flow và JWT Flow, mang lại những lợi thế khác nhau và sẽ được khám phá chi tiết hơn trong các nội dung sau.
Kết luận:
Đi qua những phức tạp của bảo mật Salesforce và các luồng OAuth có thể khiến người ta e ngại, nhưng những phép so sánh như vườn bia giúp chúng dễ tiếp cận và dễ hiểu hơn. Bằng cách làm quen với các thuật ngữ và quy trình then chốt, bạn sẽ chuẩn bị tốt hơn để đi sâu vào khía cạnh kỹ thuật của bảo mật Salesforce trong những hành trình học tập sau này.
Hãy đón xem
Hãy tự tin bắt đầu hành trình Salesforce Identity của bạn! Để có thêm góc nhìn và mẹo hay, hãy theo dõi tại www.SteveTechArc.com và kênh YouTube @SteveTechArc (opens in a new tab). Hãy đăng ký và nâng cao hiểu biết của bạn về Salesforce Identity.
Góp phần thay đổi thế giới bằng cách chia sẻ kiến thức tích hợp với các kiến trúc sư đồng nghiệp và những ai đang trên hành trình trở thành kiến trúc sư!
Bản ghi lời thoại được AI hỗ trợ
STA 3.10