
הבנת אבטחת Salesforce: ניווט בין תהליכי OAuth עם אנלוגיה של גן בירה
הבנת מושגים מסובכים דורשת לא פעם חשיבה יצירתית. המאמר הזה יפרום את היסודות של אבטחת Salesforce ושל תהליכי OAuth, בהשוואה ייחודית להתנהלות בגן בירה (beer garden), כדי להפוך את המושגים האלה לנגישים ומעניינים לכל הקוראים.
האנלוגיה של גן הבירה
עבור רבים, אנלוגיות הן כלים יקרי ערך להבנה ולהסבר של רעיונות מורכבים, כי הן מחברות אותם לחוויות מוכרות. דמיינו שאתם נכנסים לגן בירה, ממש כמו שאתם מנסים לנווט בין תהליכי OAuth באבטחת Salesforce. האנלוגיה הזו עוזרת להבהיר את התהליכים והמונחים, וכך קל יותר לחדשים בתחום לתפוס אותם.
הבנת תהליכי OAuth:
תהליכי OAuth קריטיים כשמשתמש נעזר בלקוח מתווך כמו מכשיר נייד, או מתחבר ל-Salesforce דרך שרת אינטרנט של צד שלישי. התהליכים האלה מאפשרים אינטראקציות מגוונות, מאינטגרציה פשוטה ועד תהליכי מכשירים או נכסים מורכבים יותר, ומבטיחים העברת נתונים וגישה מאובטחות בכל שלב.
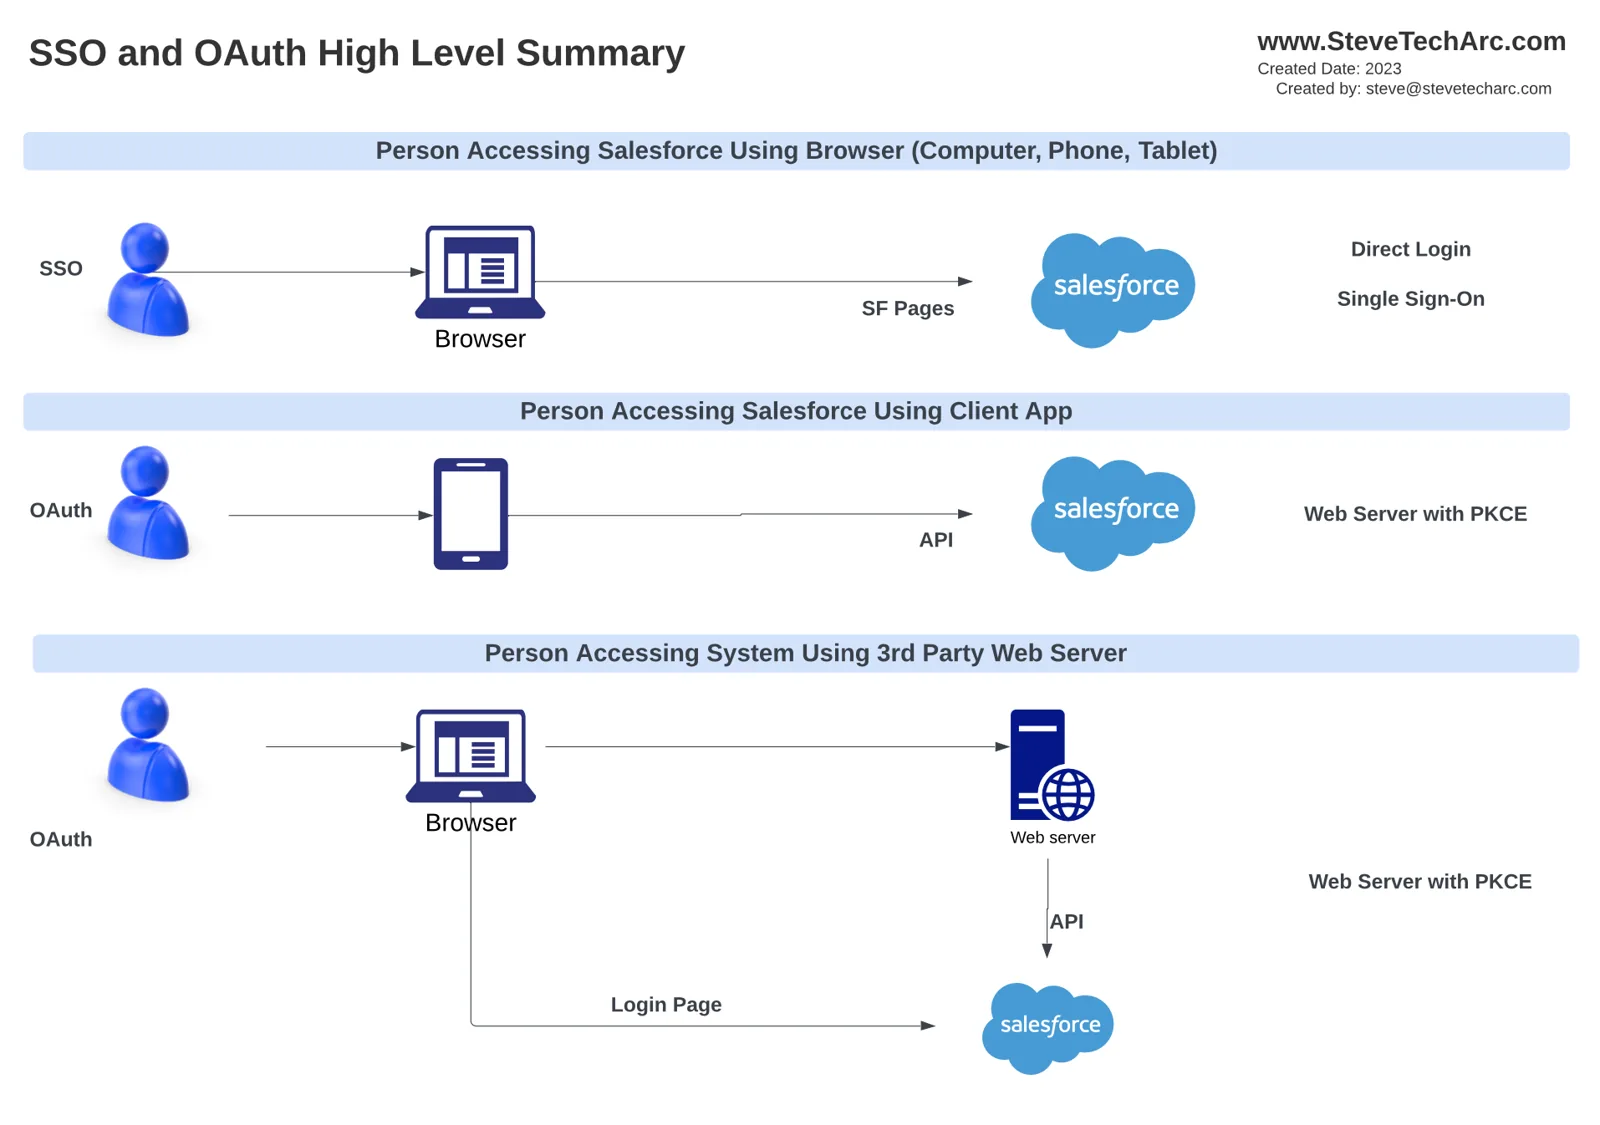
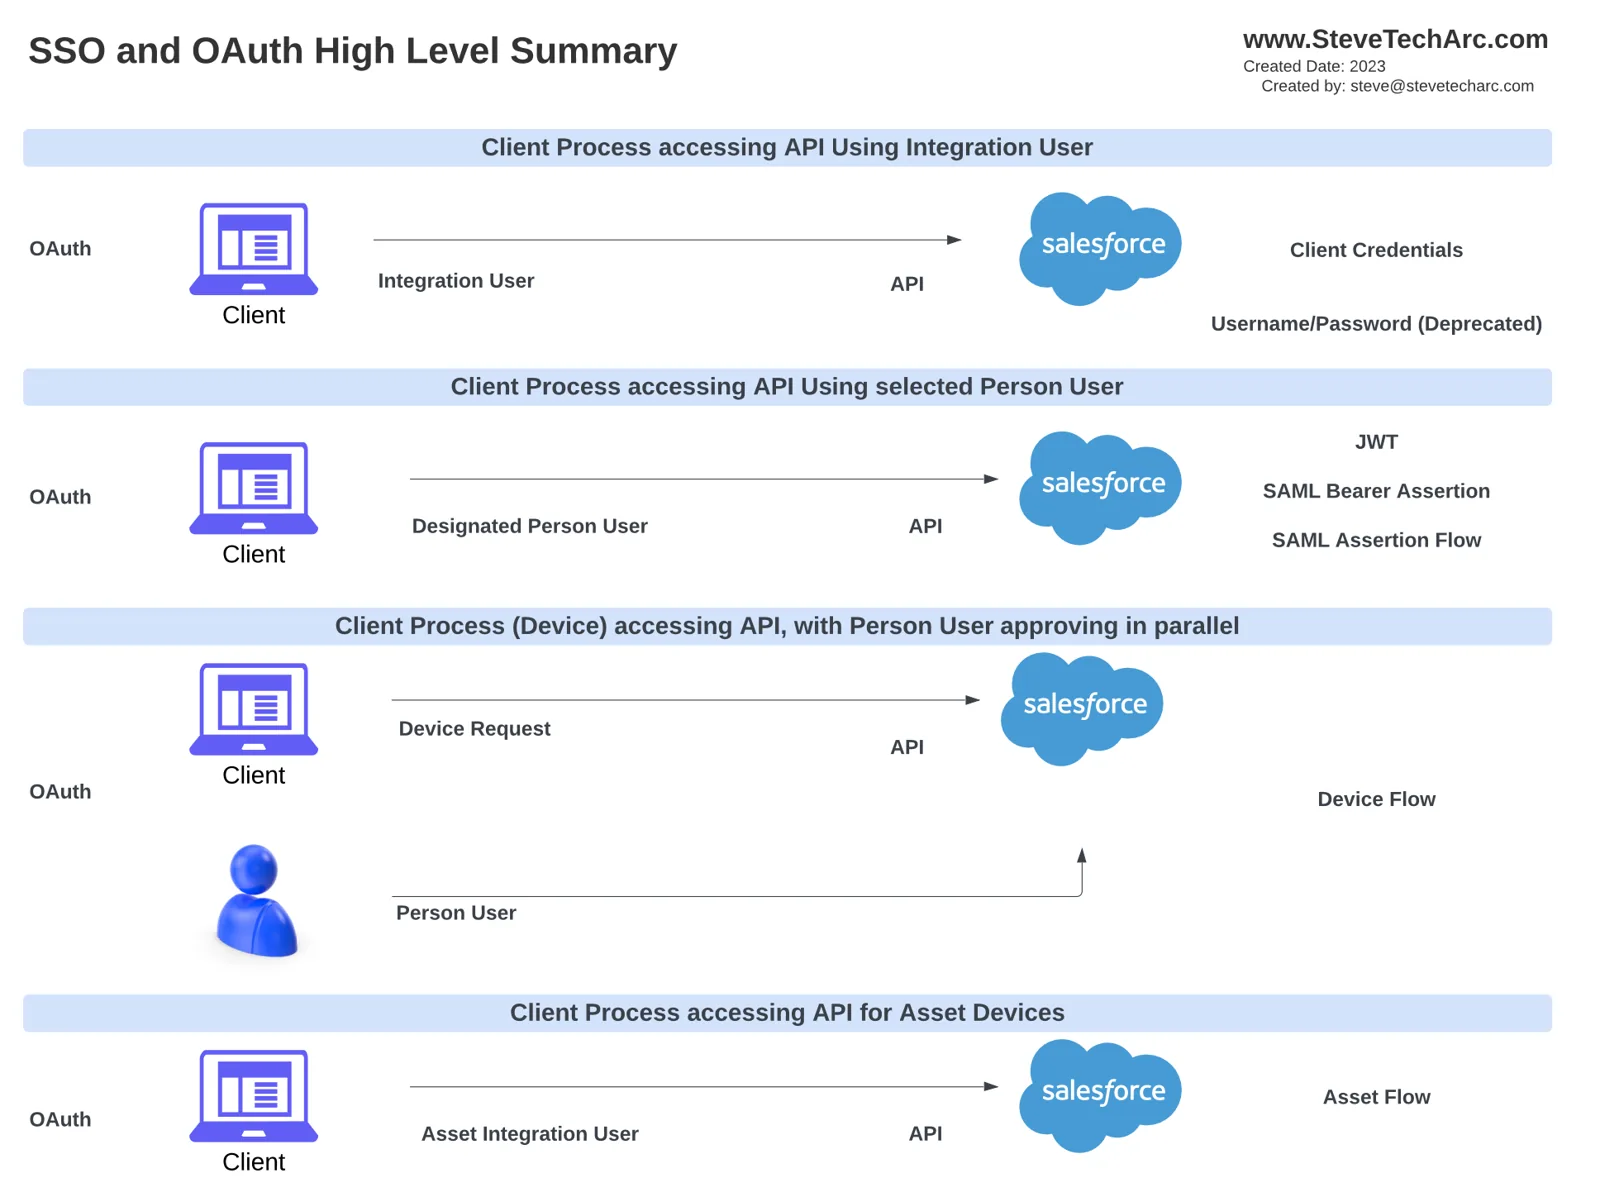
מונחי המפתח:
בתוך גן הבירה (או באבטחת Salesforce) מופיעים כמה מונחים ותפקידים מרכזיים:
שרת המשאבים (Resource Server): זו חבית הבירה שאתם רוצים להגיע אליה, או בשפת Salesforce, הנתונים המאובטחים שאתם רוצים לשלוף. בהתחלה אי אפשר לגשת ישירות לשרת המשאבים בלי זיהוי מתאים.
בעל המשאב (Resource Owner): זה אתם, שמאמינים שיש לכם זכות לגשת לנתונים (או לבירה). אבל תקשורת ישירה עם שרת המשאבים לא אפשרית.
הלקוח (Client): הלקוח פועל בשמכם (באנלוגיה שלנו הוא רובוט מלצר), ומקבל את פרטי הגישה שלכם כדי להתחיל את תהליך שליפת הנתונים.
שרת האימות (Authentication Server): הלקוח פונה לשרת הזה עם פרטי הגישה שלכם, ומקבל אסימון גישה (access token), או באנלוגיה, צמיד על פרק היד. לאסימון הזה יש תוקף מוגבל, ולעתים קרובות הוא פג אחרי זמן קצר.
אסימון הגישה (Access Token): הלקוח מציג את האסימון לשרת המשאבים כדי לקבל גישה לנתונים המאובטחים המבוקשים, ועושה כמה סבבים אם צריך, עד שתוקף האסימון פג.
ניווט בתהליך:
התהליך מתחיל בכך שאתם נותנים את פרטי הגישה שלכם ללקוח, וזה פונה לשרת האימות. אחרי אימות מוצלח מונפק אסימון גישה, שמאפשר ללקוח לשלוף נתונים משרת המשאבים בשמכם. אם תוקף האסימון פג, צריך להתחיל את התהליך מחדש, והלקוח מציג שוב את פרטי הגישה כדי לקבל אסימון גישה חדש.
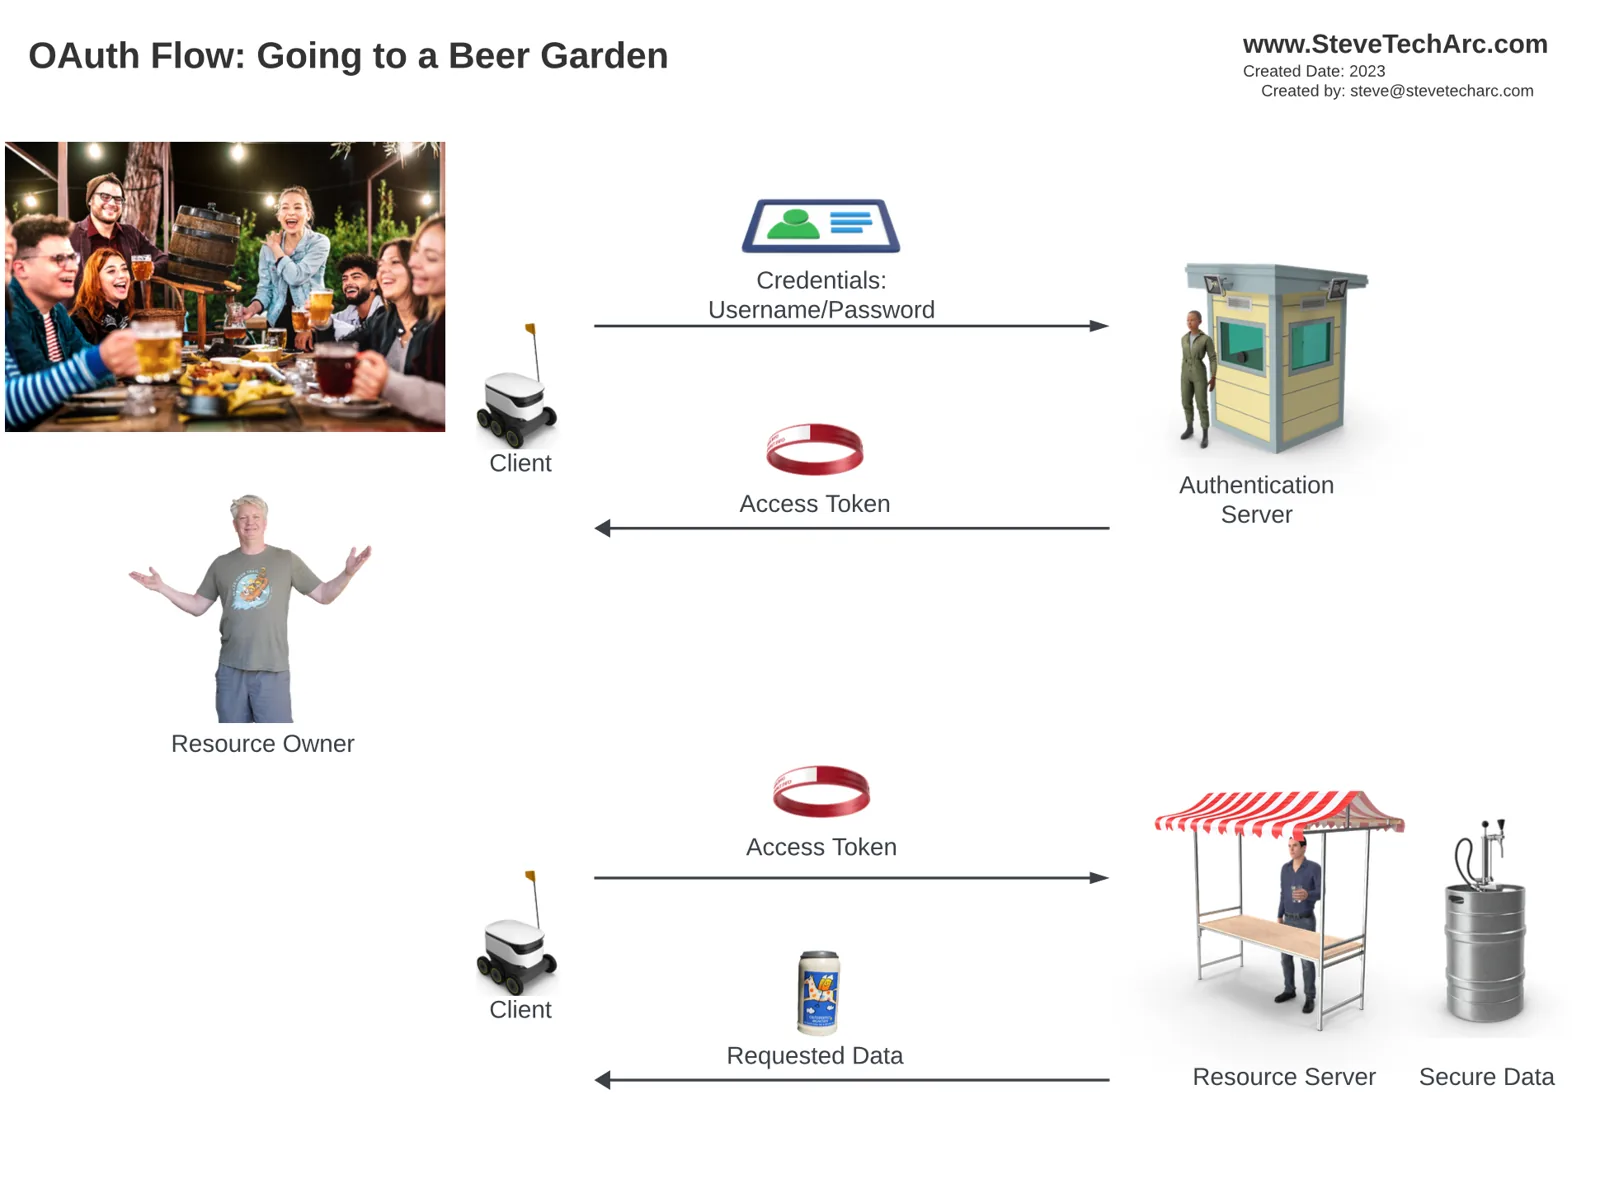
תהליך שם משתמש וסיסמה (Username Password Flow):
התהליך שתואר נקרא “תהליך שם משתמש וסיסמה” (Username Password Flow). אבל בגלל מגבלות מסוימות, Salesforce מתרחקת בהדרגה מהשיטה הזו, כפי שנדון בחלקים ובסרטונים הבאים. כמה תהליכי OAuth אחרים, כולל Web Server Flow, Device Flow ו-JWT Flow, מציעים יתרונות שונים, ונבחן אותם לעומק בתוכן עתידי.
סיכום:
הניווט במורכבויות של אבטחת Salesforce ושל תהליכי OAuth יכול להיות מרתיע, אבל אנלוגיות כמו גן הבירה הופכות אותו לנגיש ומובן יותר. בהיכרות עם מונחי המפתח והתהליכים, תהיו מוכנים יותר לצלול לפרטים הטכניים של אבטחת Salesforce בהמשך הלמידה שלכם.
הישארו איתנו
צאו לדרך עם Salesforce Identity בביטחון! לתובנות ולטיפים נוספים, הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab). הירשמו והעמיקו את ההבנה שלכם ב-Salesforce Identity.
עוזרים לשנות את העולם בשיתוף מידע על אינטגרציה עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 3.10