
Entender la seguridad de Salesforce: los flujos de OAuth con la analogía de la cervecería al aire libre
Entender conceptos complicados a menudo exige ingenio. Esta entrada desenreda los fundamentos de la seguridad de Salesforce y de los flujos de OAuth comparándolos, de forma original, con moverse por una cervecería al aire libre, para que estos conceptos resulten accesibles y amenos para todos.
La analogía de la cervecería al aire libre
Para mucha gente, las analogías son herramientas muy valiosas para entender y explicar ideas complejas, asociándolas con experiencias conocidas. Imagina que entras en una cervecería al aire libre: es muy parecido a moverse por los flujos de OAuth de la seguridad de Salesforce. Esta analogía aclara los procesos y términos en juego, y los hace más fáciles de entender para quien empieza.
Entender los flujos de OAuth:
Los flujos de OAuth son fundamentales cuando un usuario usa un cliente intermediario, como un dispositivo móvil, o se conecta a Salesforce a través de un servidor web de terceros. Estos flujos hacen posibles interacciones muy variadas, desde integraciones sencillas hasta flujos más elaborados para dispositivos o activos, garantizando en cada paso una transmisión y un acceso seguros a los datos.
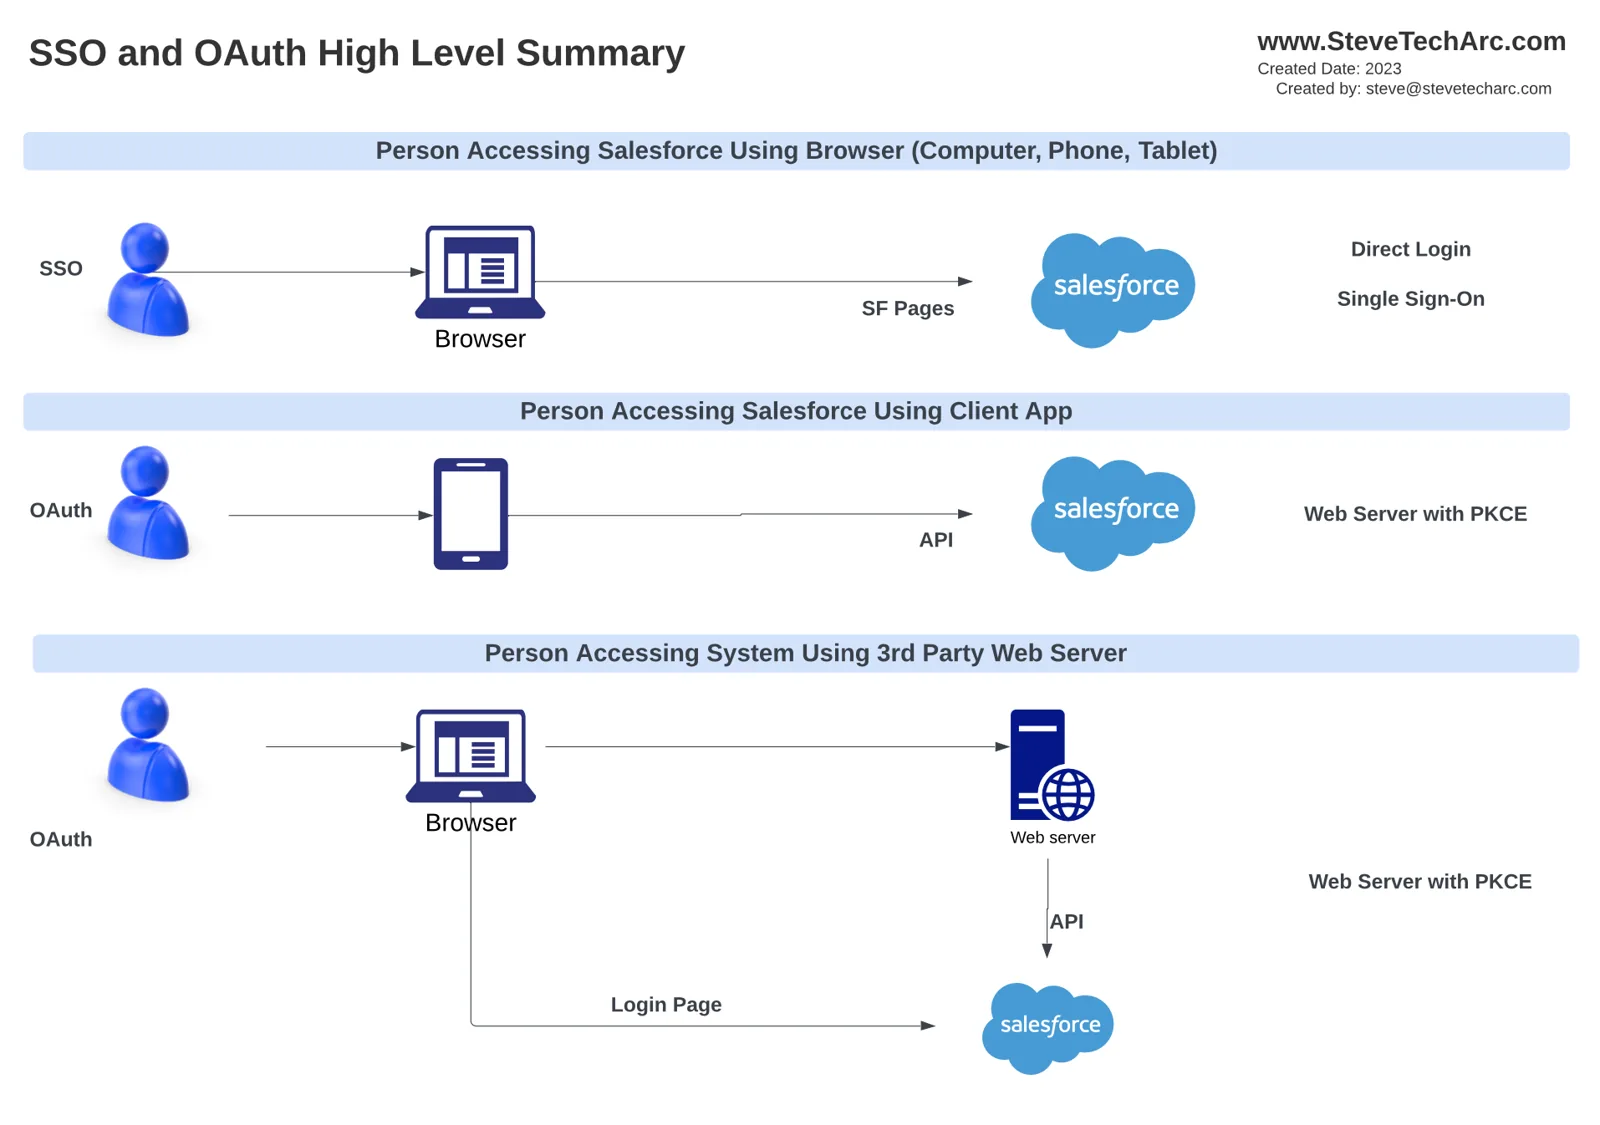
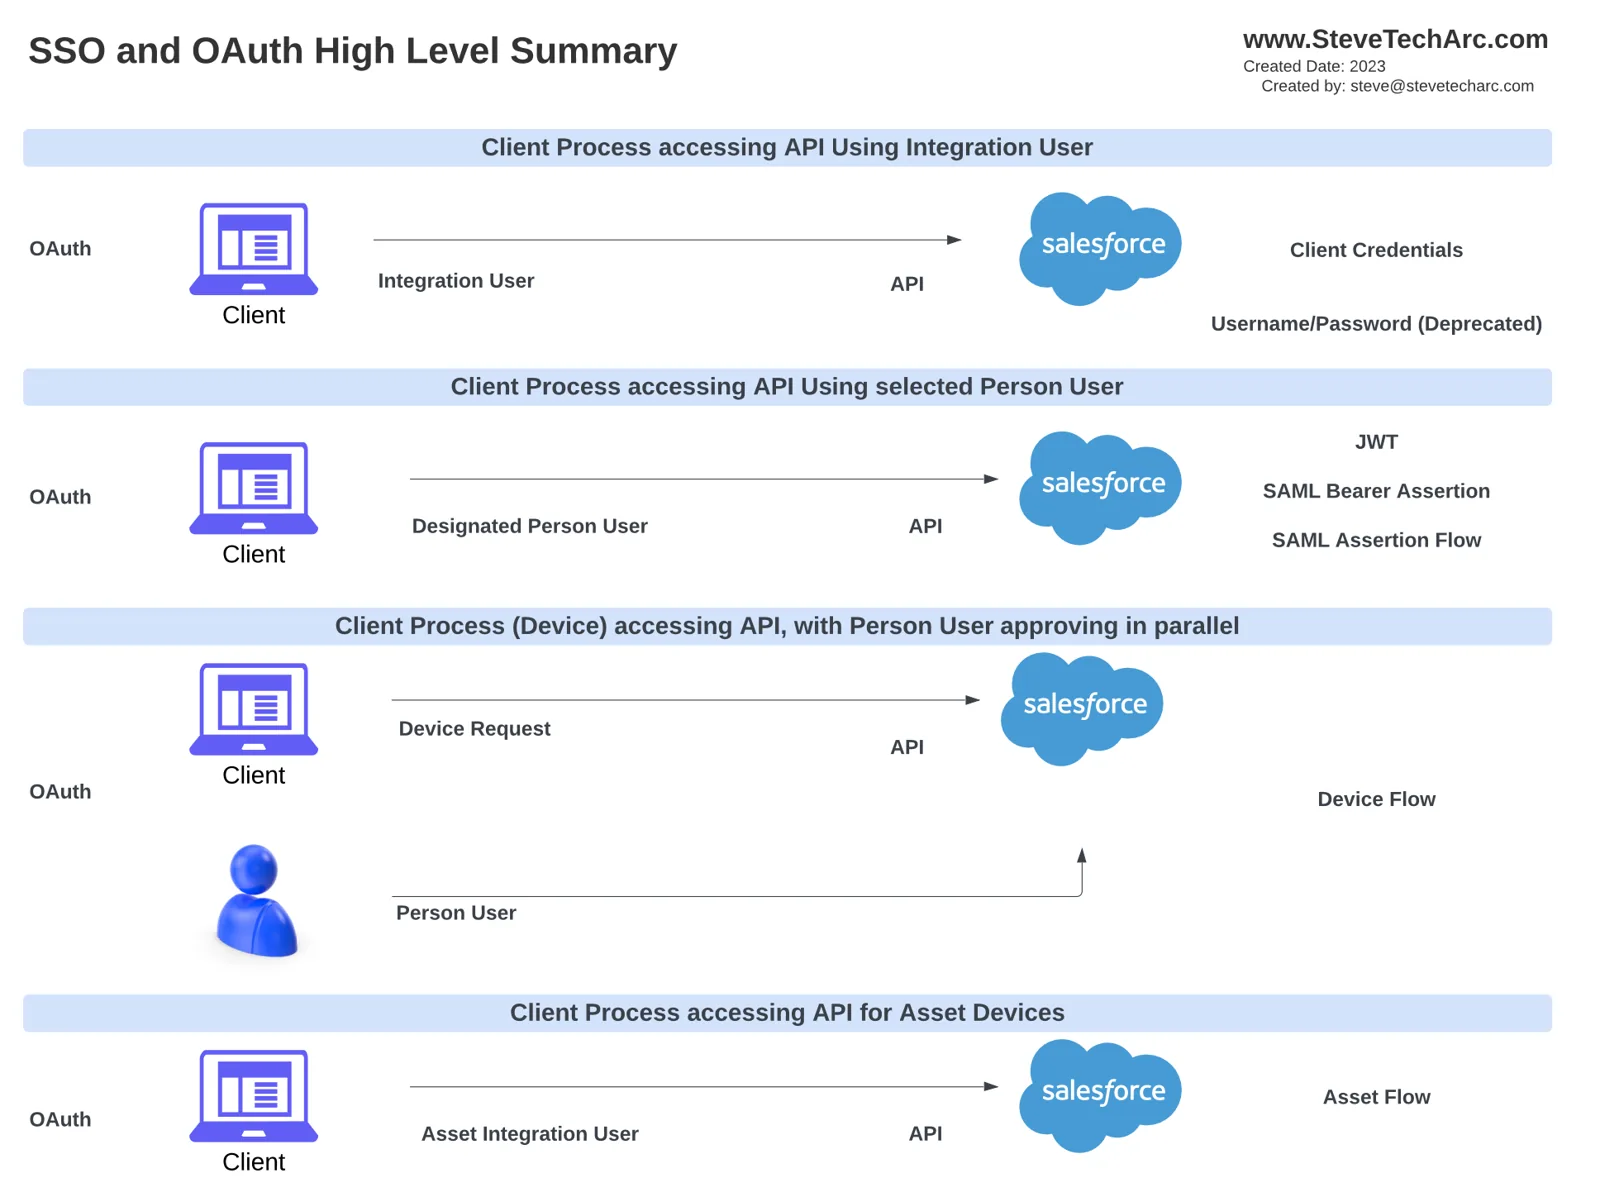
Términos clave:
En la cervecería (es decir, en la seguridad de Salesforce) aparecen varios términos y roles clave:
Servidor de recursos: es el barril de cerveza al que quieres acceder o, en términos de Salesforce, los datos protegidos que quieres obtener. Al principio no puedes acercarte directamente al servidor de recursos sin una identificación adecuada.
Propietario del recurso: eres tú, convencido de que tienes derecho a acceder a los datos (o a la cerveza). Pero no puedes comunicarte directamente con el servidor de recursos.
Cliente: actuando en tu nombre, el cliente (un robot camarero en nuestra analogía) recibe tus credenciales para iniciar la obtención de los datos.
Servidor de autenticación: el cliente se presenta ante este servidor con tus credenciales y obtiene un token de acceso (una pulsera, en la analogía). Este token tiene una validez limitada y suele caducar al poco tiempo.
Token de acceso: el cliente presenta este token al servidor de recursos para acceder a los datos protegidos que busca, haciendo varios viajes si hace falta hasta que el token caduque.
Recorrer el flujo:
El flujo empieza cuando le das tus credenciales al cliente, que contacta con el servidor de autenticación. Si la verificación es correcta, se emite un token de acceso y el cliente puede obtener los datos del servidor de recursos en tu nombre. Si el token caduca, hay que empezar de nuevo: el cliente vuelve a presentar las credenciales para obtener un token de acceso nuevo.
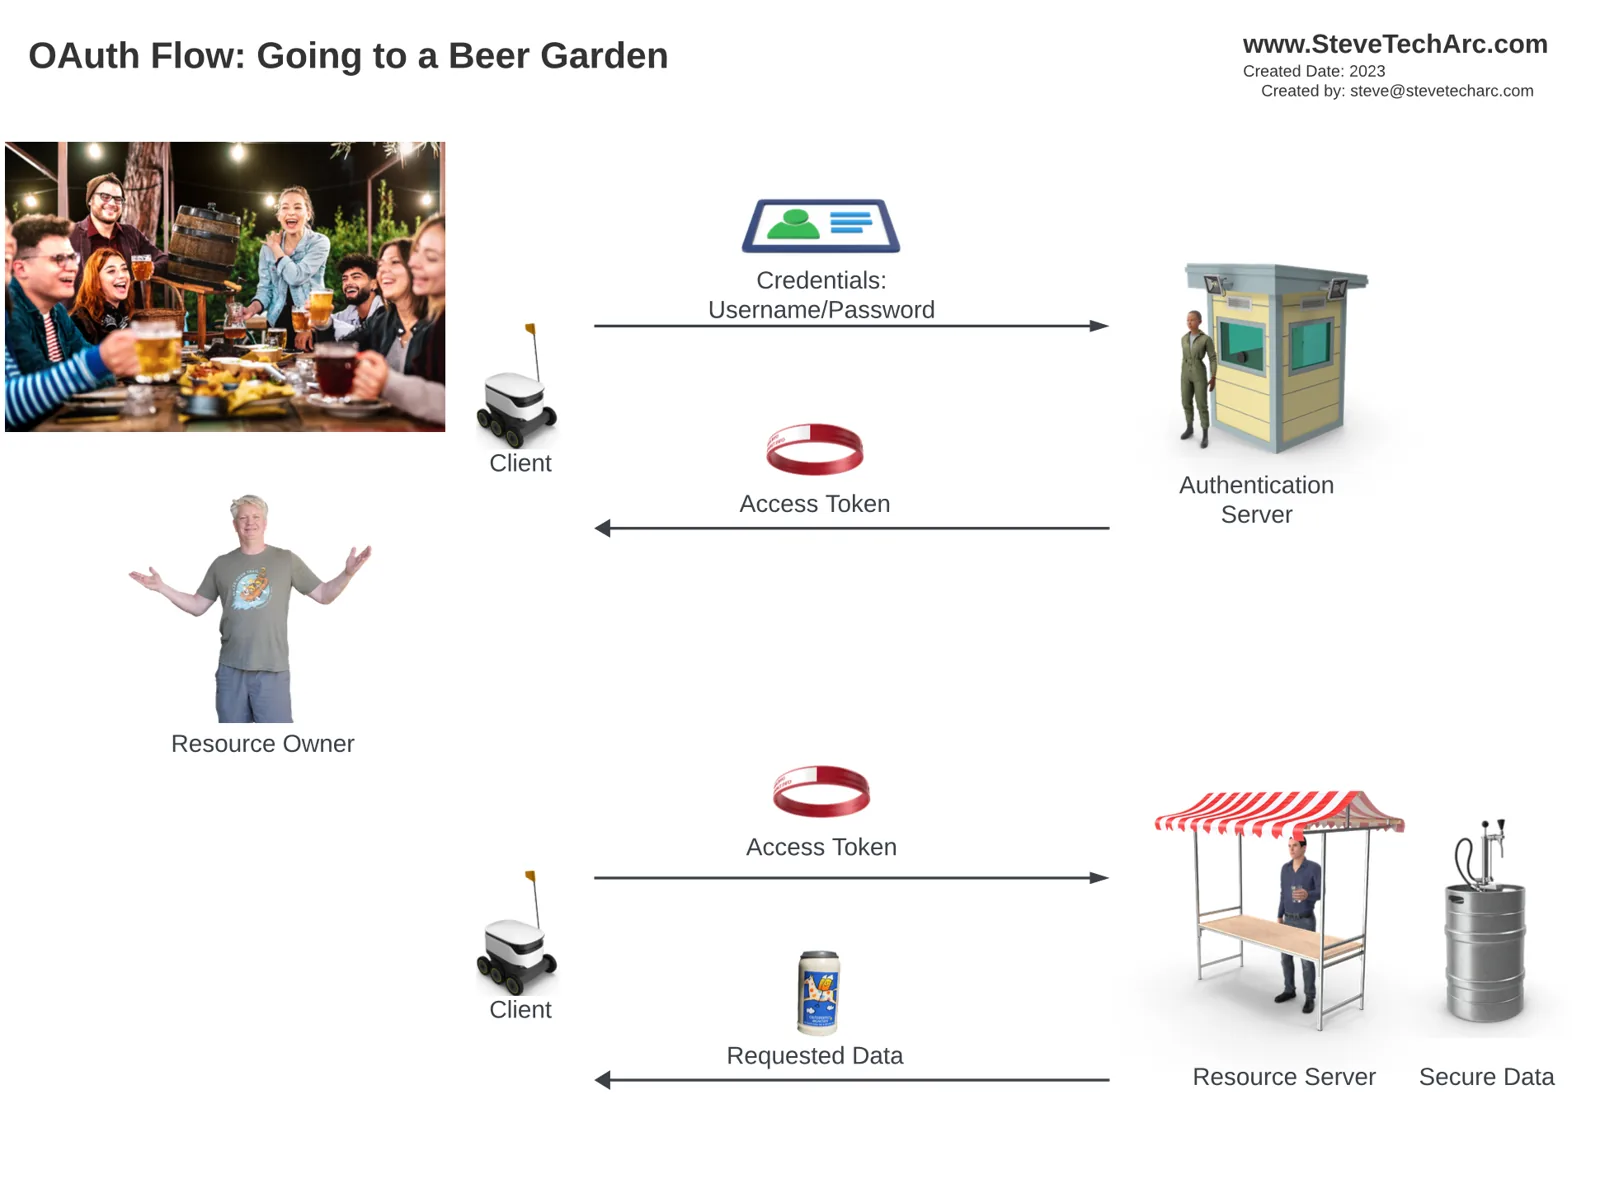
Flujo de nombre de usuario y contraseña:
El flujo descrito se conoce como «flujo de nombre de usuario y contraseña». Sin embargo, por ciertas limitaciones, Salesforce está dejando poco a poco de darle protagonismo, como veremos en las siguientes secciones y videos. Otros flujos de OAuth, como el flujo de servidor web, el flujo de dispositivo y el flujo JWT, ofrecen ventajas distintas y los veremos con más detalle en próximos contenidos.
Conclusión:
Moverse por la complejidad de la seguridad de Salesforce y de los flujos de OAuth puede intimidar, pero analogías como la de la cervecería lo hacen más accesible y comprensible. Si te familiarizas con los términos y procesos clave, estarás mejor preparado para profundizar en los aspectos técnicos de la seguridad de Salesforce en tu aprendizaje futuro.
No te lo pierdas
¡Empieza con confianza tu camino en Salesforce Identity! Para más ideas y consejos, sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab). Suscríbete y amplía tu comprensión de Salesforce Identity.
¡Ayudando a cambiar el mundo compartiendo conocimientos de integración con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 3.10