
Att förstå säkerheten i Salesforce: OAuth-flöden förklarade med en ölträdgård
Att förstå komplicerade begrepp kräver ofta lite uppfinningsrikedom. Den här bloggen reder ut grunderna i säkerheten i Salesforce och OAuth-flöden genom en ovanlig jämförelse: att ta sig fram i en ölträdgård. Så blir begreppen begripliga och engagerande för alla läsare.
Liknelsen med ölträdgården
För många är liknelser ovärderliga verktyg för att förstå och förklara komplexa idéer, eftersom de kopplar dem till något bekant. Tänk dig att du går in i en ölträdgård, ungefär som när du försöker ta dig igenom OAuth-flödena i säkerheten i Salesforce. Liknelsen hjälper till att förklara processerna och begreppen, så att de blir lättare att greppa för den som är ny inom området.
Att förstå OAuth-flöden:
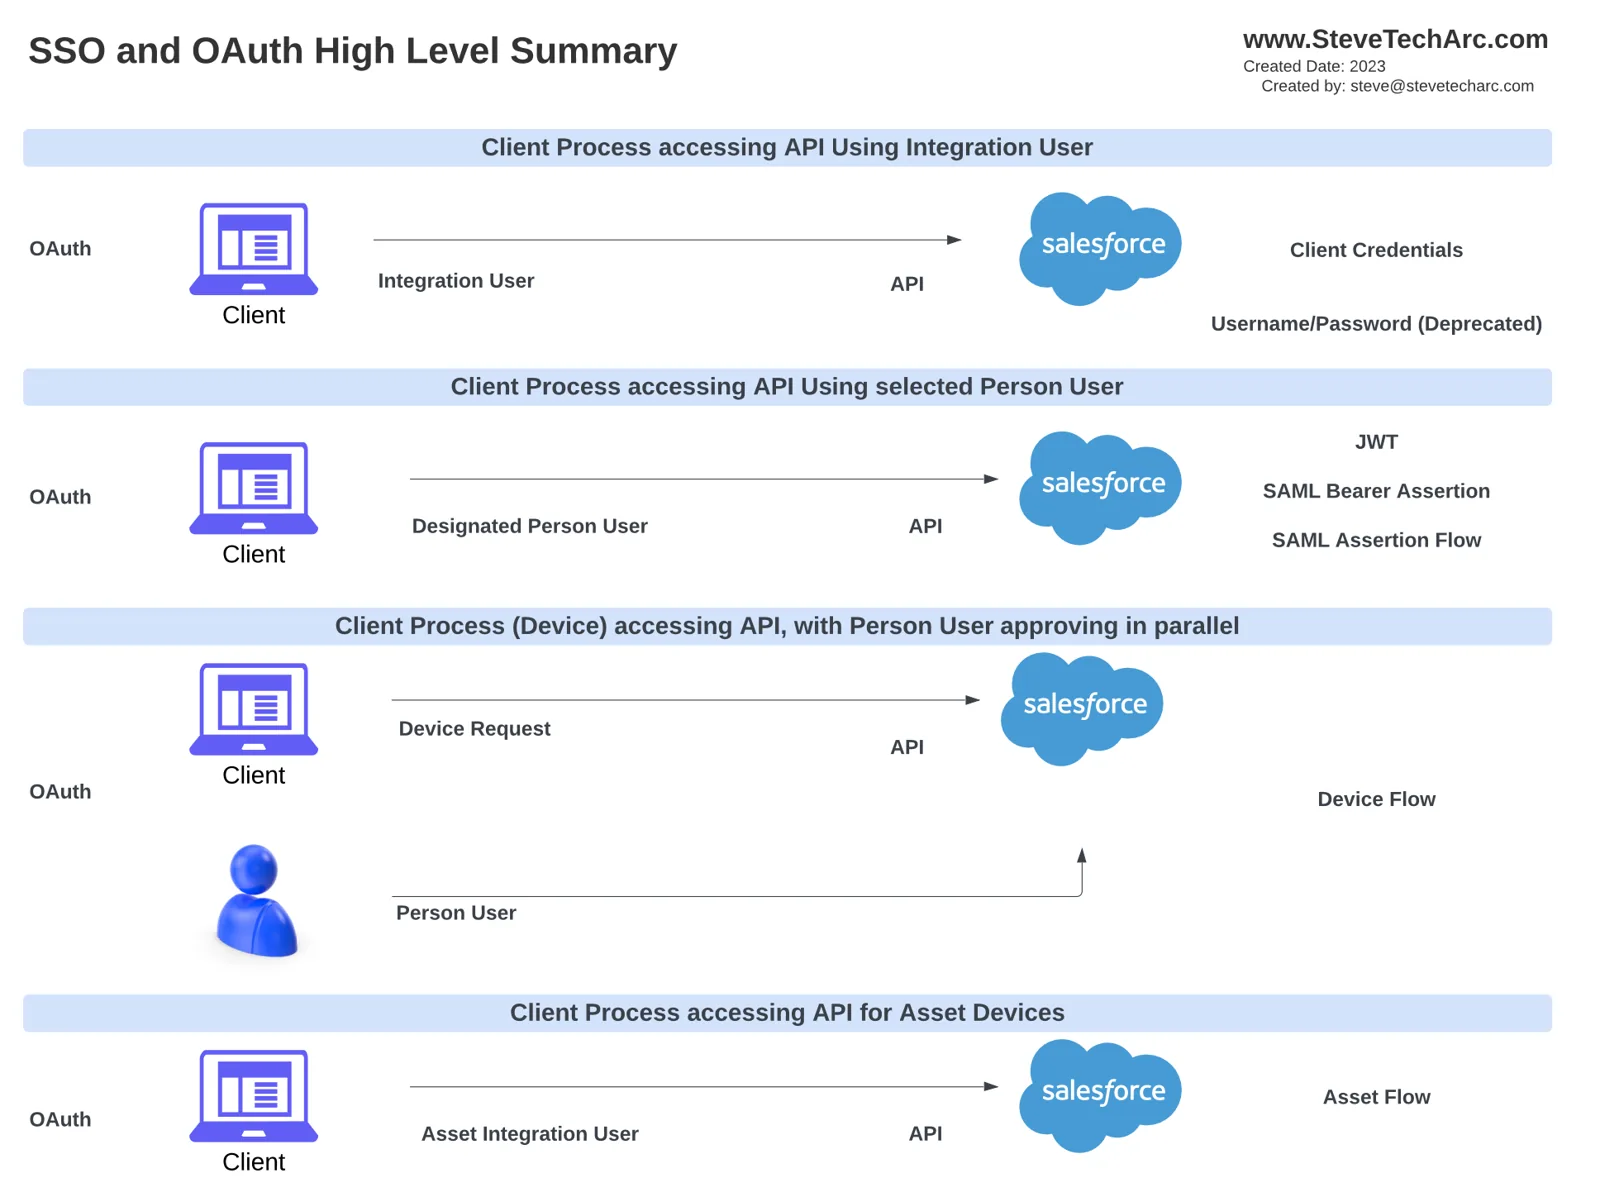
OAuth-flöden är avgörande när en användare går via en mellanhand, till exempel en mobil enhet, eller ansluter till Salesforce via en tredjeparts webbserver. Flödena möjliggör många olika samspel, från enkel integration till mer invecklade enhets- eller asset-flöden, och säkerställer säker dataöverföring och åtkomst i varje steg.
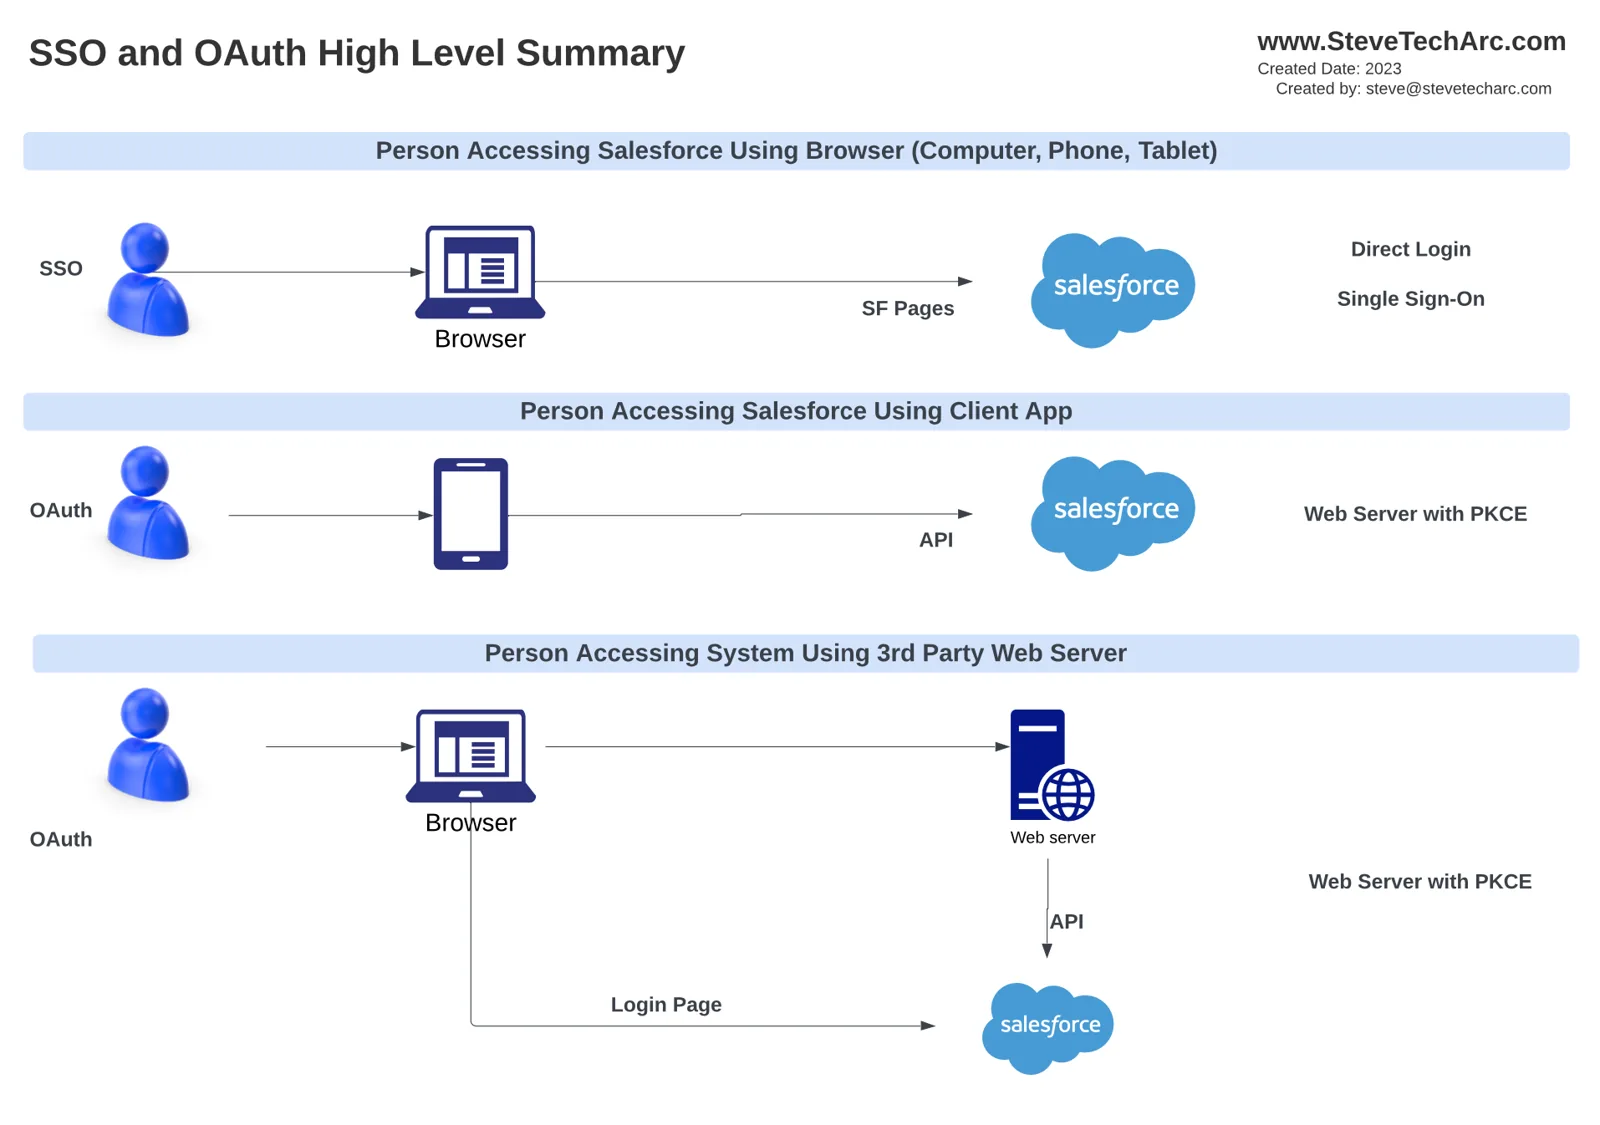
Nyckelbegrepp:
I ölträdgården (eller säkerheten i Salesforce) dyker flera nyckelbegrepp och roller upp:
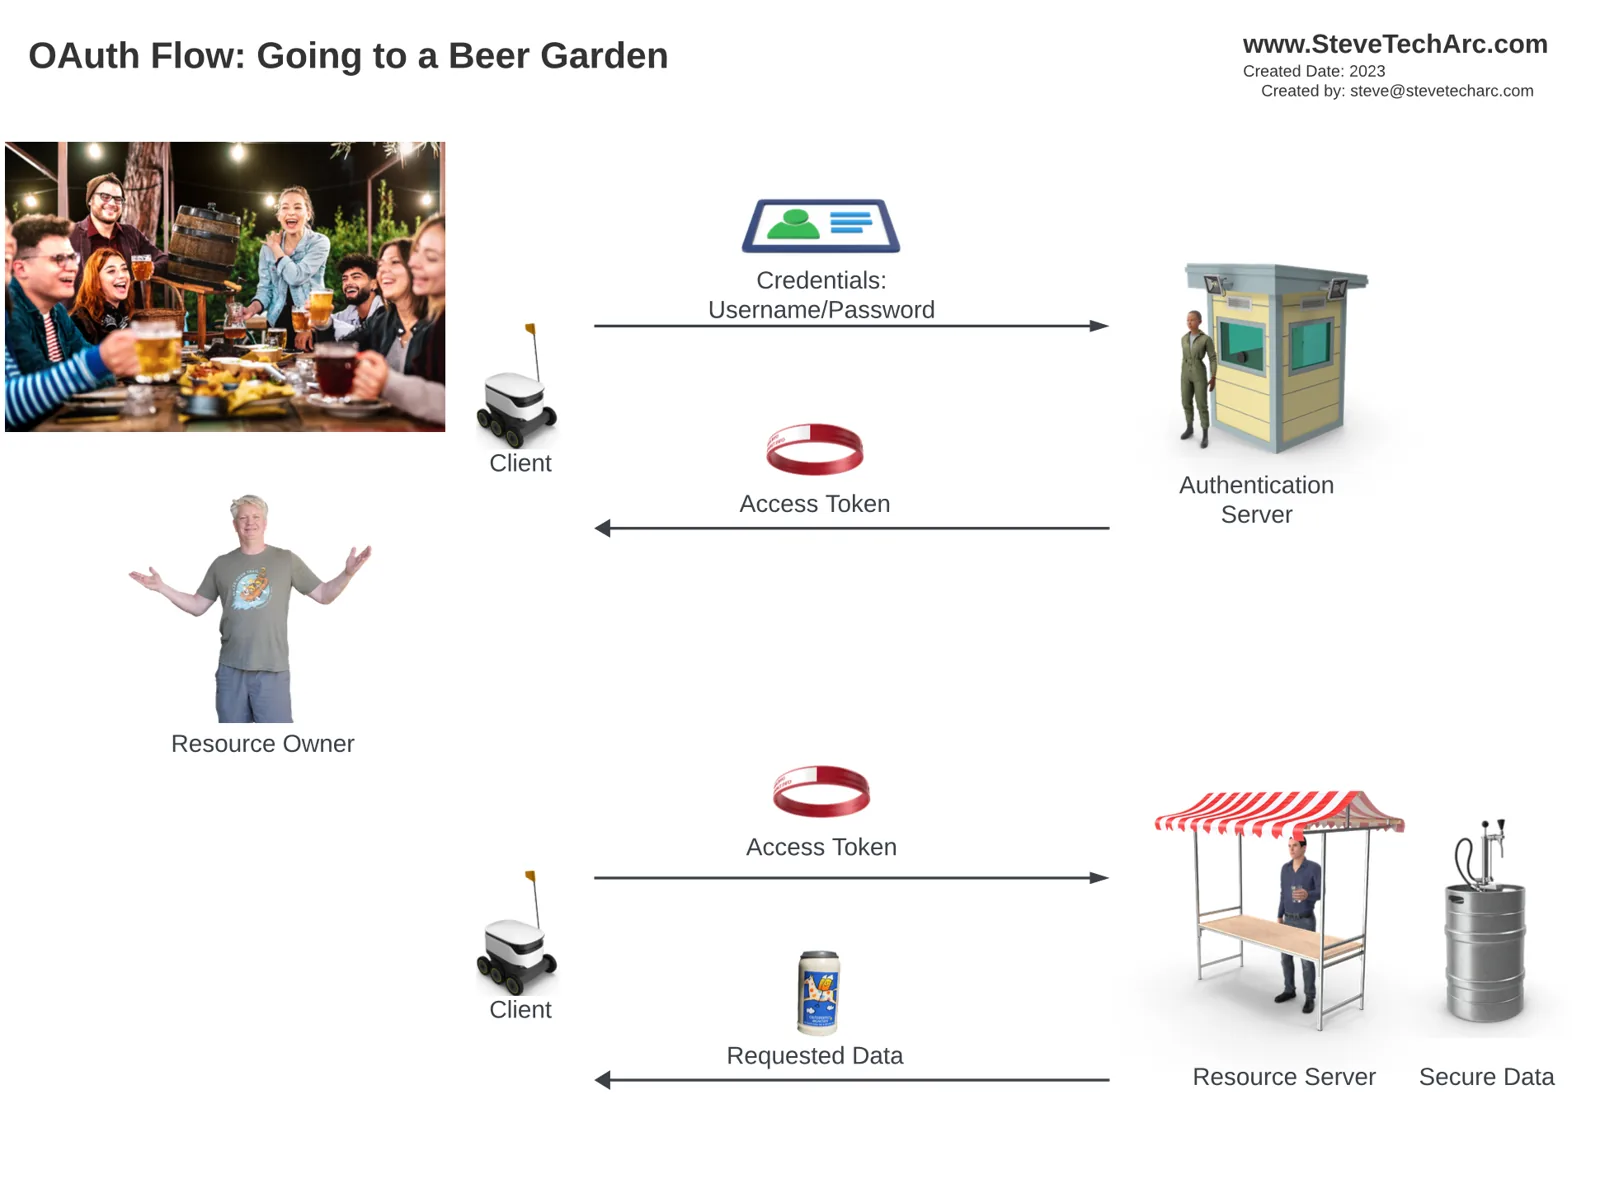
Resursserver: Det här är ölfatet du vill komma åt, eller i Salesforce-termer de skyddade data du vill hämta. Från början kan du inte gå direkt till resursservern utan rätt identifiering.
Resursägare: Det här är du, som anser att du har rätt att komma åt data (eller ölen). Men du kan inte prata direkt med resursservern.
Klient: Klienten (en serveringsrobot i vår liknelse) agerar för din räkning och tar emot dina inloggningsuppgifter för att starta hämtningen av data.
Autentiseringsserver: Klienten går till den här servern med dina inloggningsuppgifter och får en åtkomsttoken (ett armband i liknelsen). Token är bara giltig en begränsad tid och går ofta ut efter en kort stund.
Åtkomsttoken: Klienten visar upp token för resursservern för att få tillgång till de skyddade data den vill ha, och kan gå fram och tillbaka flera gånger om det behövs tills token går ut.
Så går flödet till:
Flödet börjar med att du ger dina inloggningsuppgifter till klienten, som sedan kontaktar autentiseringsservern. När uppgifterna har godkänts utfärdas en åtkomsttoken, så att klienten kan hämta data från resursservern åt dig. Om token går ut måste processen börja om, och klienten visar upp inloggningsuppgifterna igen för att få en ny åtkomsttoken.
Flödet med användarnamn och lösenord:
Flödet som beskrivs här kallas Username Password Flow (flödet med användarnamn och lösenord). På grund av vissa begränsningar lägger Salesforce dock allt mindre vikt vid den metoden, vilket vi går igenom i senare avsnitt och videor. Flera andra OAuth-flöden, bland annat Web Server Flow, Device Flow och JWT Flow, har andra fördelar och kommer att utforskas mer i detalj framöver.
Slutsats:
Det kan kännas överväldigande att ta sig igenom komplexiteten i säkerheten i Salesforce och OAuth-flödena, men liknelser som ölträdgården gör det mer tillgängligt och begripligt. När du har bekantat dig med nyckelbegreppen och processerna är du bättre rustad att gå djupare in i det tekniska kring säkerheten i Salesforce framöver.
Håll utkik
Ge dig ut på din resa med Salesforce Identity med självförtroende! För fler insikter och tips, håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab). Prenumerera och fördjupa din förståelse av Salesforce Identity.
Vi hjälper till att förändra världen genom att dela integrationskunskap med andra arkitekter och med dem som är på väg att bli arkitekter!
STA 3.10