
Entender a segurança do Salesforce: os fluxos OAuth com a analogia da cervejaria ao ar livre
Entender conceitos complicados exige muitas vezes criatividade. Este artigo desvenda o básico da segurança do Salesforce e dos fluxos OAuth, fazendo uma comparação original com um passeio por uma cervejaria ao ar livre (beer garden), para tornar estes conceitos acessíveis e envolventes para todos.
A analogia da cervejaria ao ar livre
Para muita gente, as analogias são ferramentas valiosíssimas para entender e explicar ideias complexas, associando-as a experiências conhecidas. Imagine entrar numa cervejaria ao ar livre, mais ou menos como tentar navegar pelos fluxos OAuth na segurança do Salesforce. A analogia ajuda a esclarecer os processos e termos envolvidos, facilitando a vida a quem está a começar na área.
Entender os fluxos OAuth:
Os fluxos OAuth são cruciais quando um utilizador usa um cliente intermediário, como um dispositivo móvel, ou se liga ao Salesforce através de um servidor web de terceiros. Estes fluxos viabilizam diversas interações, da integração simples a fluxos mais elaborados de dispositivos ou ativos, garantindo transmissão e acesso seguros aos dados em cada etapa.
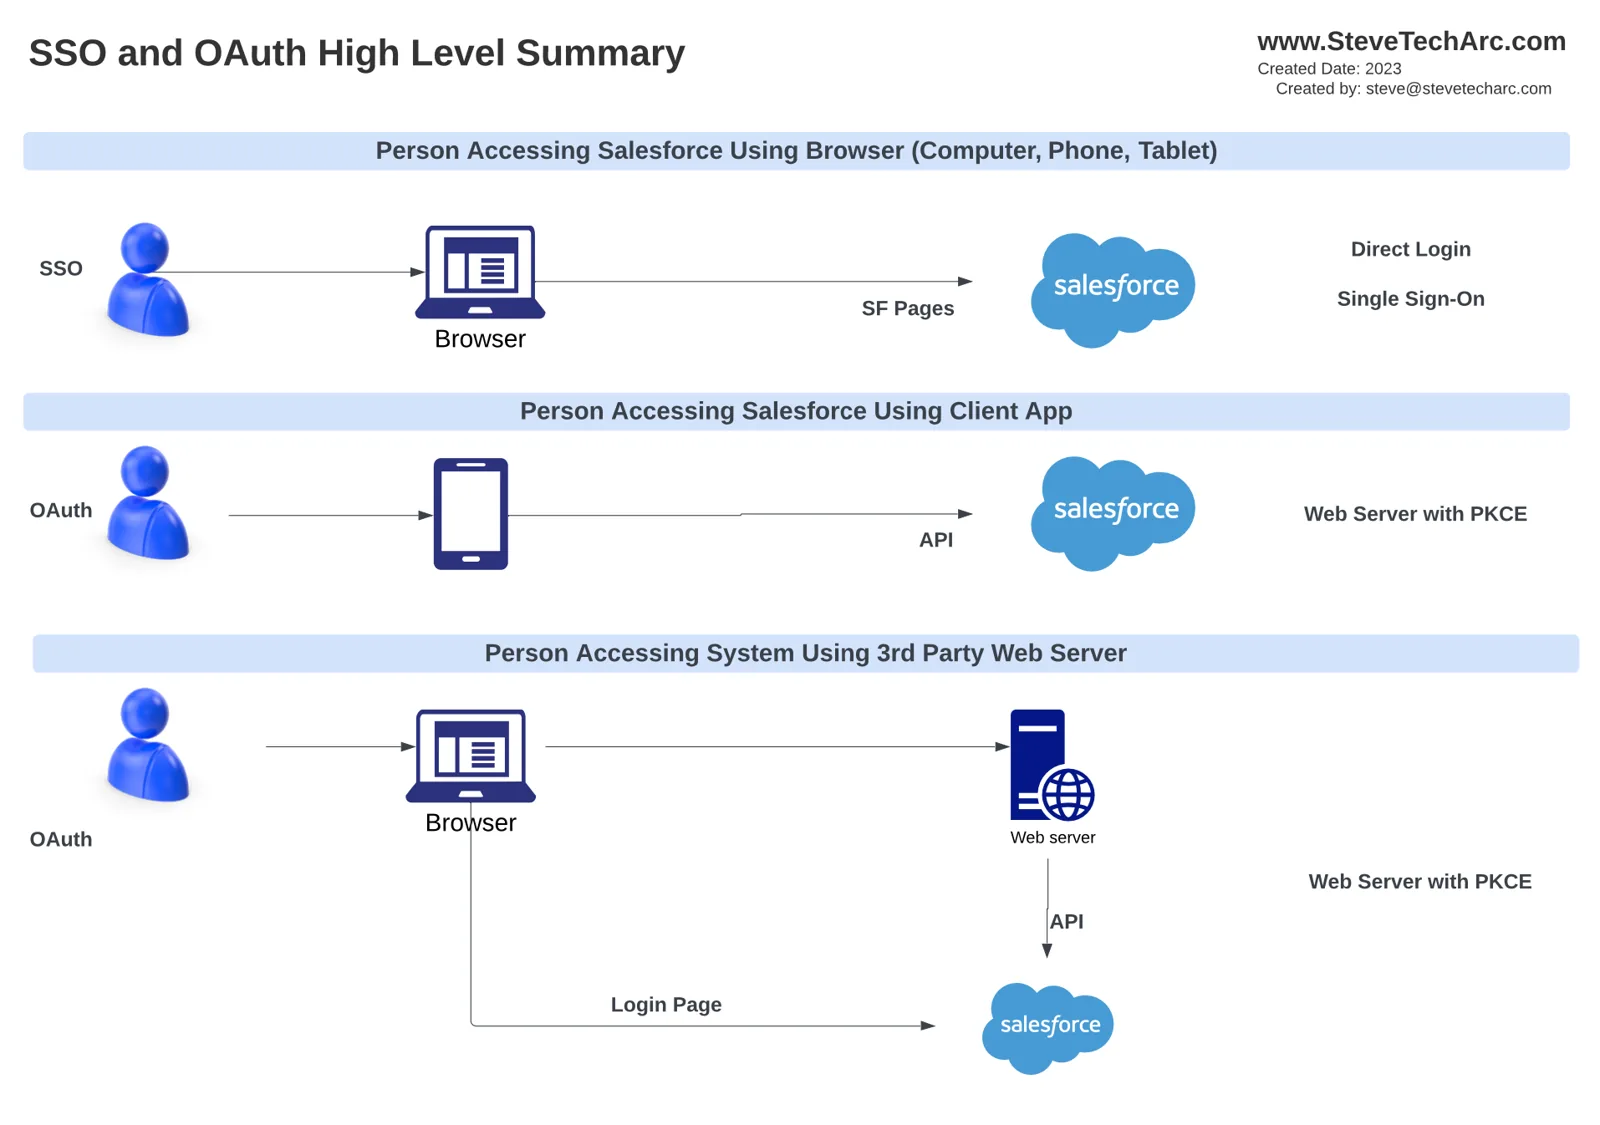
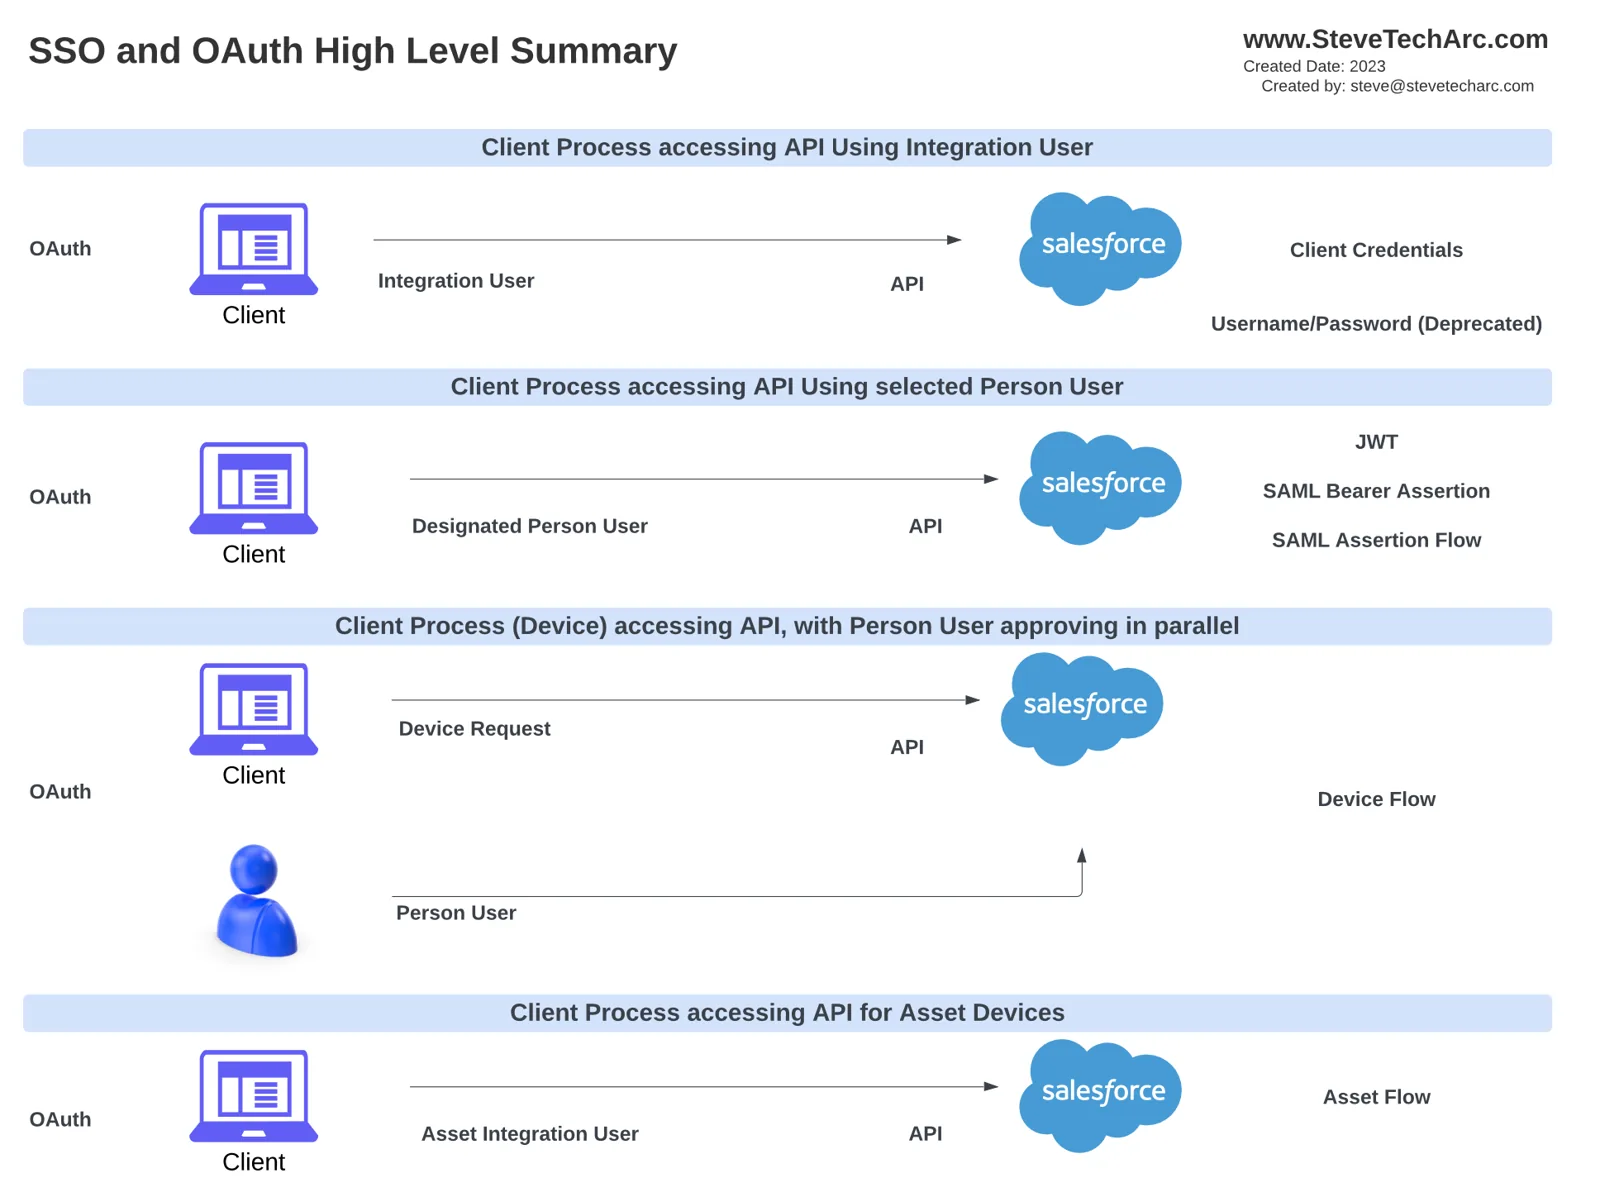
Termos-chave apresentados:
Na cervejaria ao ar livre (ou na segurança do Salesforce), aparecem vários termos e papéis importantes:
Servidor de recursos: é o barril de cerveja a que quer aceder ou, em termos de Salesforce, os dados protegidos que quer obter. De início, não pode chegar diretamente ao servidor de recursos sem a identificação adequada.
Proprietário do recurso: é o próprio leitor, que acredita ter direito de aceder aos dados (ou à cerveja). Mas não é possível falar diretamente com o servidor de recursos.
Cliente: agindo em seu nome, o cliente (um robô empregado de mesa na nossa analogia) recebe as suas credenciais para iniciar a obtenção dos dados.
Servidor de autenticação: o cliente leva as suas credenciais a esse servidor e recebe um token de acesso (uma pulseira, na analogia). Esse token tem validade limitada e costuma expirar ao fim de pouco tempo.
Token de acesso: o cliente apresenta esse token ao servidor de recursos para aceder aos dados protegidos desejados, fazendo várias viagens se necessário até o token expirar.
Percorrer o fluxo:
O fluxo começa quando entrega as suas credenciais ao cliente, que depois contacta o servidor de autenticação. Se a verificação correr bem, é emitido um token de acesso, e o cliente pode obter os dados no servidor de recursos em seu nome. Se o token expirar, o processo recomeça, e o cliente apresenta novamente as credenciais para obter um novo token de acesso.
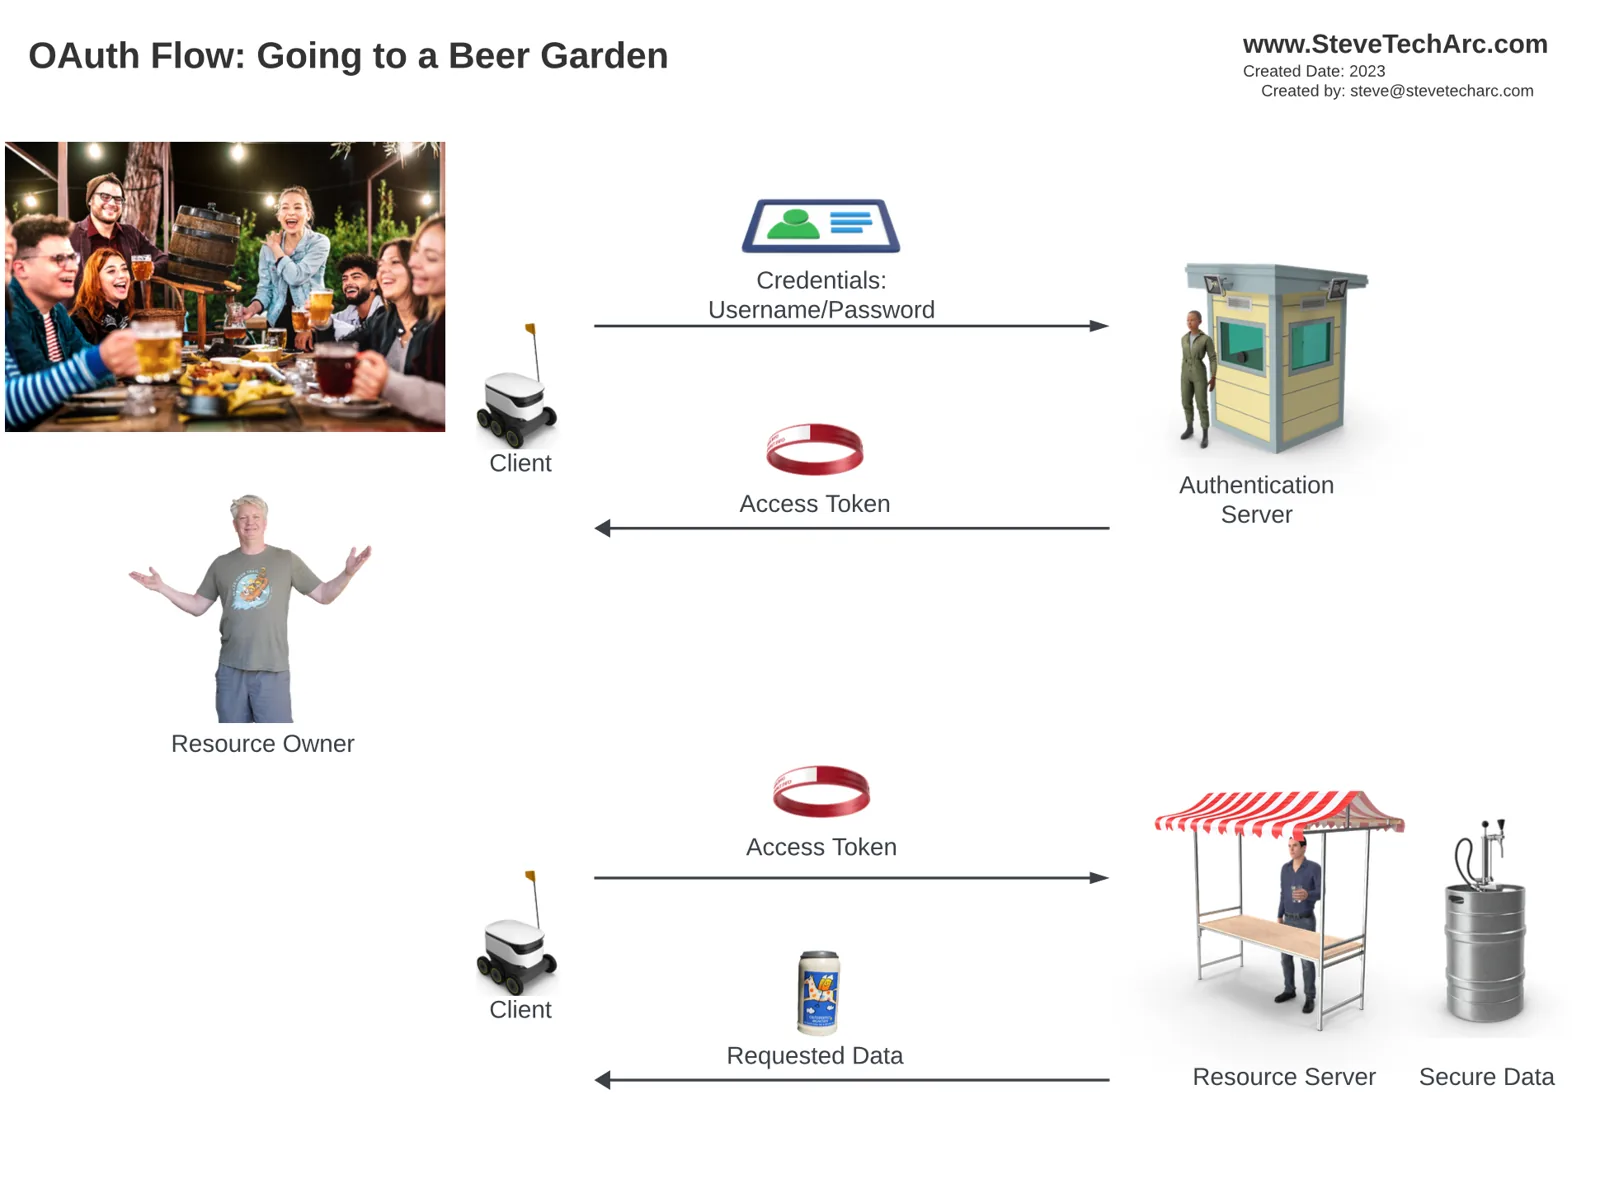
Fluxo de nome de utilizador e palavra-passe:
O fluxo descrito é conhecido como «fluxo de nome de utilizador e palavra-passe». Mas, devido a algumas limitações, o Salesforce está aos poucos a deixar de dar ênfase a este método, como veremos nas próximas secções e vídeos. Vários outros fluxos OAuth, como o fluxo de servidor web, o fluxo de dispositivo e o fluxo JWT, oferecem vantagens diferentes e serão explorados em mais detalhe em conteúdos futuros.
Conclusão:
Navegar pela complexidade da segurança do Salesforce e dos fluxos OAuth pode assustar, mas analogias como a da cervejaria ao ar livre tornam tudo mais acessível e compreensível. Conhecendo bem os termos e processos principais, estará mais preparado para aprofundar os detalhes técnicos da segurança do Salesforce nos próximos estudos.
Fique atento
Comece a sua jornada no Salesforce Identity com confiança! Para mais ideias e dicas, acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab). Subscreva e aprofunde o seu entendimento do Salesforce Identity.
A ajudar a mudar o mundo, partilhando conhecimento sobre integração com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 3.10